HEARTLAND

The Endress Run

  • ホーム
  • Myself
  • お問合せページ
  • サイトマップ
  • プライバシーポリシー
  • 
  • 

    メニュー

  • 

    サイドバー

  • 

    前へ

  • 

    次へ

  • 

    検索

  •   RSS 
  •   Feedly 
  1. ホーム>
  2. デジタル>
  3. 迷惑メール

『詐欺メール』「えきねっアカウントの制限を解除する」と、来た件

2022年3月5日2022年3月7日

  • Twitter
  • Facebook
  • Pin it
  • LinkedIn
  • Pocket

件名も本文もメチャクチャ…
※ご注意ください!
当エントリーは迷惑メールの注意喚起を目的とし、悪意を持ったメールを発見次第
できる限り迅速にをもっとうにご紹介しています。

このようなメールを受け取っても絶対に本文中のリンクをクリックしてはいけません!
リンク先は正規サイトを模した偽のコピーサイトで、フォームにアカウント情報や
クレジットカードの入力させそれらの情報を詐取しようとします。
被害に遭わないために絶対にリンクはクリックせず、どうしても気になる場合は
ブックマークしてあるリンクを使うかスマホアプリを
お使いになってログインするよう
心掛けてください!
目次
  • 1. 「えきねっ」じゃなくて「えきねっと」じゃないの?
  • 2. 本当のメールアドレスのドメインは”an3an4.shop”
  • 3. 「会社に行って制限を解除」??
  • 4. まとめ

「えきねっ」じゃなくて「えきねっと」じゃないの?

JR東日本が運営する「えきねっと」さんを騙った詐欺メールが最近横行しているようで、
某知恵袋でも度々話題になっているのを目にします。
突然降ってわいたような感じで現れたので、JR東日本さんもさぞかし大変な目に遭っていると
思われます。
そしてその「えきねっと」さんに輪をかけるように新種の詐欺メールが出現。
今回はこのメールについて詳しく解説していこうと思います。

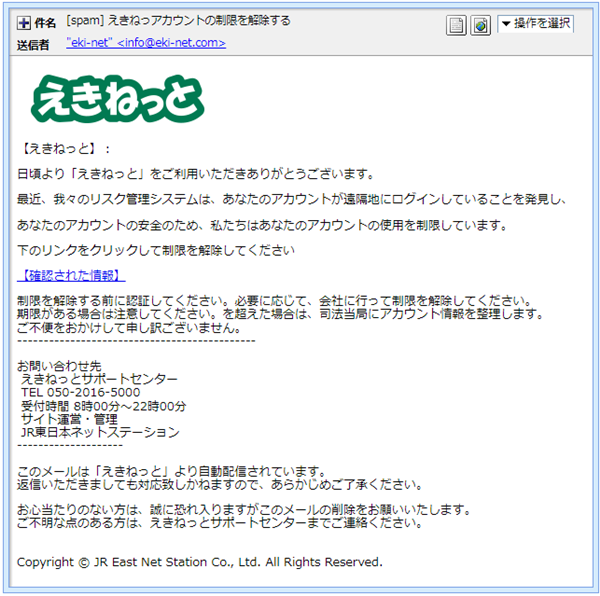
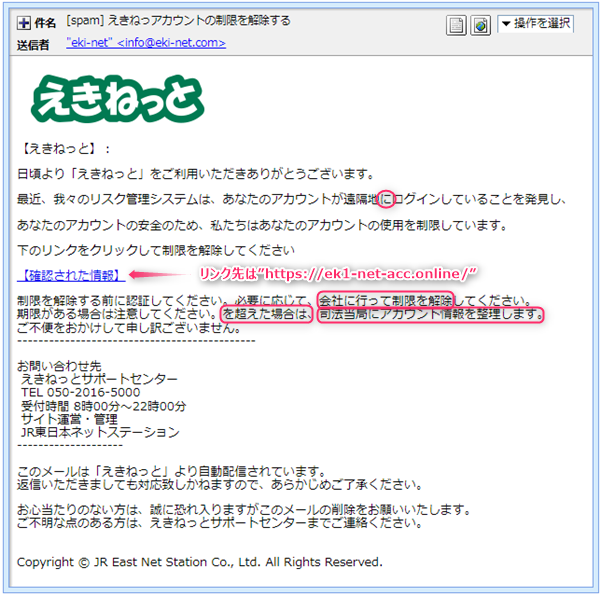
そのメールがこちら。

後で触れますが、このメール、少々日本語に不慣れな方が作った感じがいたします。(笑)

では、いつのようにメールのプロパティーから見ていきましょう。

件名は
「[spam] えきねっアカウントの制限を解除する」
あの…件名ぐらいはちゃんとしましょうよ。
「えきねっと」じゃなくて「えきねっ」になっているじゃん。
これじゃね…(;^_^A

まずそれ以前にこのメールには”[spam]”とスタンプが付けられているので迷惑メールの類です。
このスタンプはスパムスタンプと呼ばれるサーバーからの注意喚起で、これが付いている
ものは全て迷惑メールと判断されたもの。
うちのサーバーの場合注意喚起だけですが、例えばGoogleのGmailサーバーの場合だと
否応なしに「迷惑メール」フォルダーに勝手に保存されるような仕組みもあります。

差出人は
「”eki-net” <info@eki-net.com>」
確かに”eki-net.com”は「えきねっと」さんの正規ドメインですが、もう何書かれても
信用はできません。(笑)


本当のメールアドレスのドメインは”an3an4.shop”

では、このメールのヘッダーソースを確認し調査してみます。
ソースから抜き出した「フィールド御三家」がこちらです。

Return-Path: 「<jreast-account@an3an4.shop>」

あらら”an3an4.shop”なんて…ここでもボロ出てますね。
”Return-Path”は、このメールが何らかの障害で不達に終わった際に返信される
メールアドレスです。
一般的には、差出人と同じメールアドレスが記載されますが、ここは誰でも簡単に
偽装可能なフィールドなのであてにできません。

Message-ID: <20220305072756860113@an3an4.shop>」

”Message-ID”は、そのメールに与えられた固有の識別因子。
このIDは世の中に1つしかありません。
”@”以降は、メールアドレスと同じドメインか若しくはデバイス名が入ります。
ここも偽装可能で鵜呑みにはできません。

Received:「from an3an4.shop (an3an4.shop [117.50.178.218])」

”Received”は、このメールが通過してきた各受送信サーバーが自身で刻む
自局のホスト情報です。
ここに掲げた”Received”はこのメールが最初に通過したサーバーのもの。
すなわち、差出人が使った送信サーバーの自局情報。
記載されている末尾の数字は、そのサーバーのIPアドレスになります。

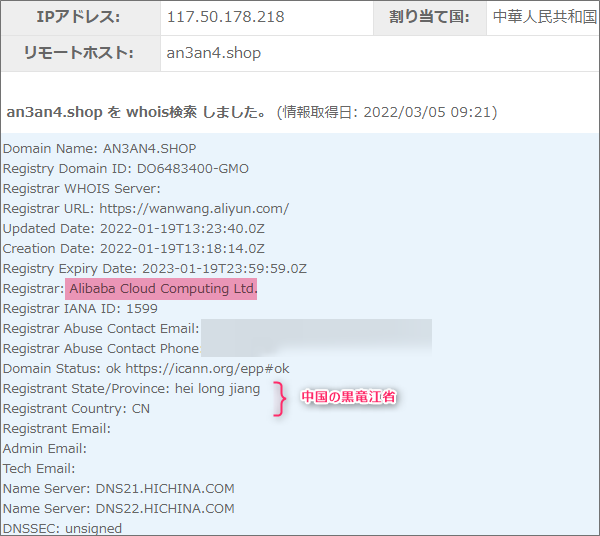
このメールは差出人偽装確定なので、この”Received”にあったIPアドレスを使って
そのサーバーの情報を拾ってみます。

あまり詳しい情報は書かれていませんが、これによると、割当ててるドメインは
やっぱり”an3an4.shop”と記載されています。
管理しているのはアリババで、申請者は中国の黒竜江省の方。

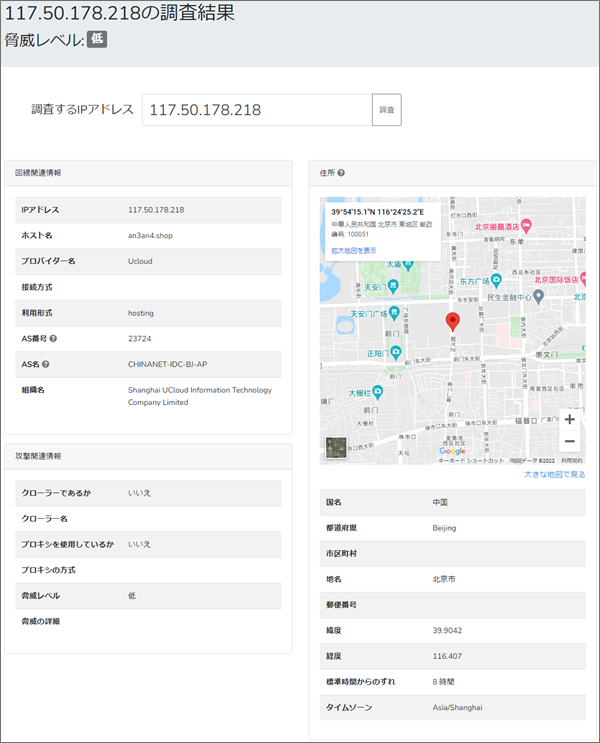
このIPアドレスから推測される地域は中国の北京にある天安門広場の東側。
もちろんピンスポットではなくあくまでおおよその位置。
この付近に設置されているメールサーバーがこのメールの発信地でありました。


「会社に行って制限を解除」??

では、そのお楽しみなメールの本文。

ツラツラと読み始めると、「あなたのアカウントが遠隔地にログイン」??
普通は「遠隔地からログイン」ですよね?…やっちまいましたな(笑)

途中に詐欺サイトへのリンクが有って、その後の後半の文章がこれまた…

「会社に行って制限を解除」…なんで会社に行くの? テレワーク推奨中ですよ(笑)
そして「。を超えた場合は」何を超えるの?
でもって「司法当局にアカウント情報を整理します。」…整理しますって、、、
もう無茶苦茶です…(;’∀’)

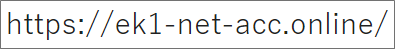
まぁこのような本文では誰も押さないと思われる詐欺サイトへのリンクURLはこちら。

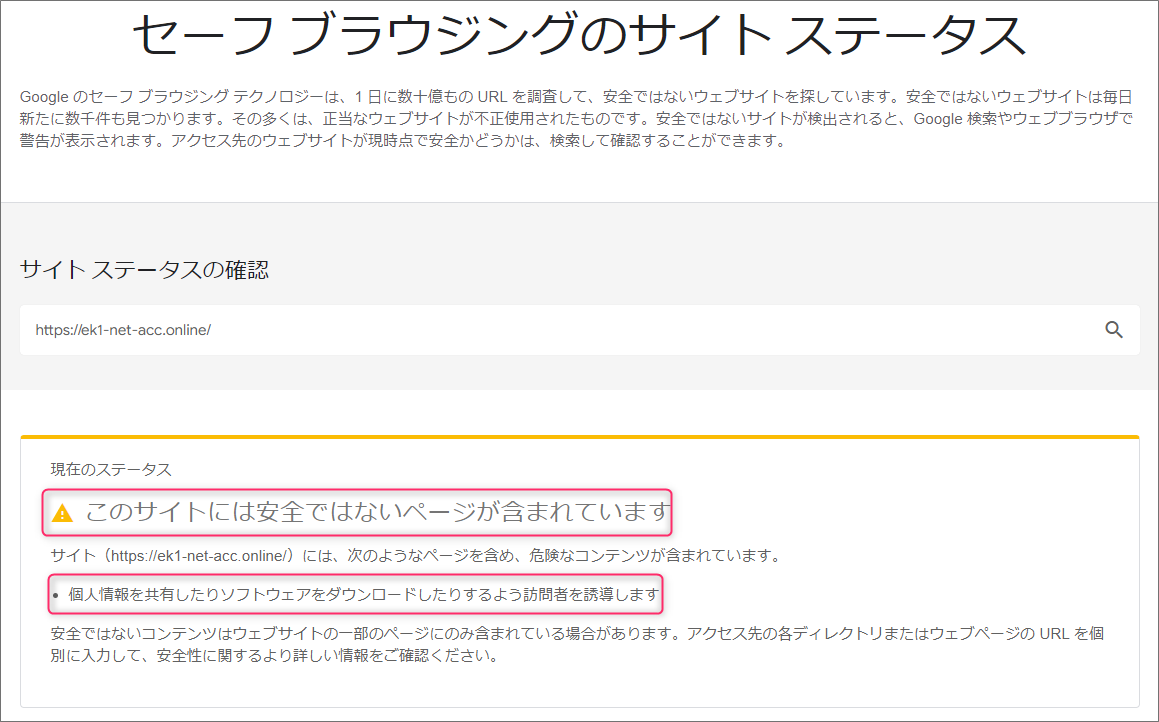
まずこのサイトの危険性についてGoogleの「セーフブラウジング」で確認してみると
危険であるとの評価が下されました。

危うきに近寄らず…

このURLに使われているドメインは”ek1-net-acc.online”
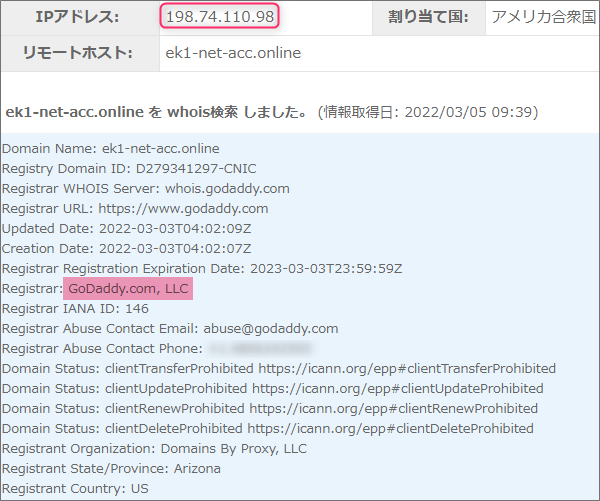
このドメインについても情報を取得してみました。

持ち主は、アメリカアリゾナ州の方で、今度はアメリカの”GoDaddy”がドメイン管理を委託
されています。
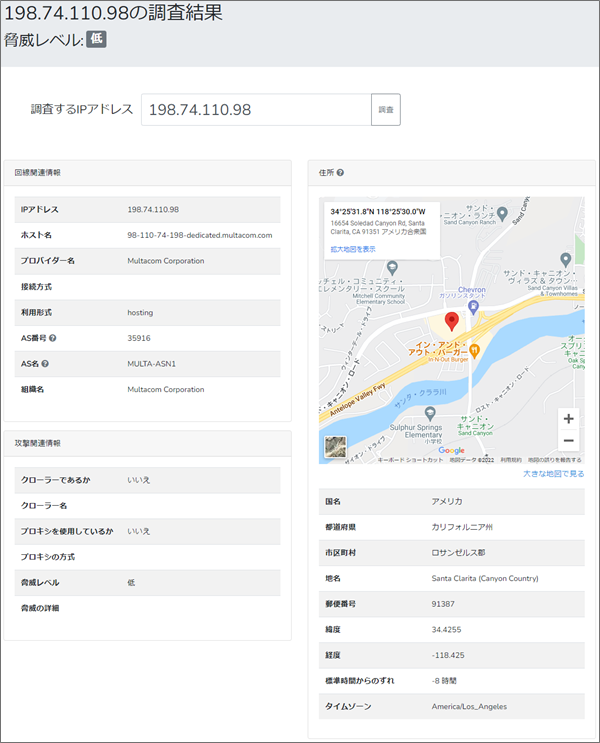
このドメインを割当てているIPアドレスは”198.74.110.98”
このIPアドレスを元にその割り当て地を確認してみます。

表示された地図は、アメリカロサンゼルス北方のサンタクラリタのサンタクララ川のほとり。
もちろんピンスポットではありませんが、この辺りで運営されているウェブサーバー内で
詐欺サイトを営んでいる模様です。

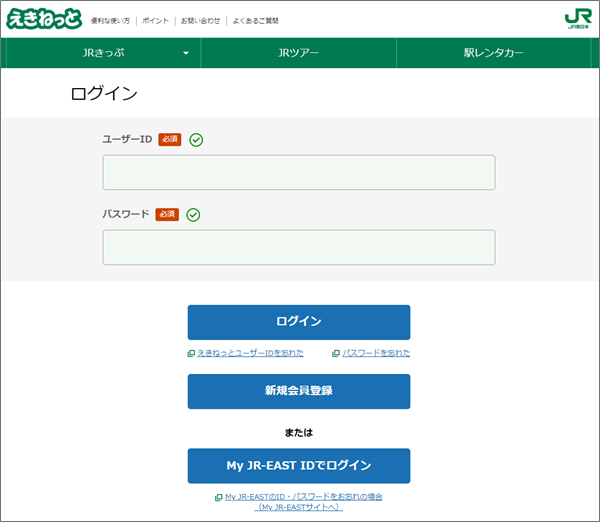
安全な方法を使って詐欺サイトに訪れてみました。
まず、当たり前のようにウイルスバスターに一旦遮断されます。
危険を承知で詐欺サイトへ繋いでみると、表示されたのは「えきねっと」のログインページを
模したコピーサイト。

ここにユーザーIDとパスワードを入力しログインしてしまうと、えきねっとのログイン情報が
詐欺犯に詐取されます。
言ってないので想像ですが、この先には個人情報やクレジットカード情報を書き込むフォーム
が表示されるはず。
それら全てが犯人に知れ渡るともう被害は免れません…(-_-;)


まとめ

あのような件名とメール本文では騙されたくてもね…
えきねっとのフィッシング詐欺被害は、現在どんどん増えているようですので要注意!
えきねっとさんには申し訳ありませんが、えきねっとから届くメールは全て不審と思っておいた
方が良いかもしれませんね。

いつものことながら、誤字・脱字・意味不明がありましたらお許しください(^-^;


こういった詐欺まがいのブラッキーなメールは、本文中のリンクをクリックしないことが大切!
そしてOS付随のセキュリティーは充てにせず、必ず自身でセキュリティーソフトを導入し
防御することが大切です。
丸腰の方、躊躇しないで「ポチっ」としてご安全に!(*^^*)

今、拡散中の詐欺メール

  • 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾 670件のビュー

  • 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明 538件のビュー

  • 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明 536件のビュー

  • 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開 469件のビュー

  • 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体 411件のビュー

      🛡️ Heartland 管理者が推奨する「究極の対策セット」  

          ① 【最強の物理防壁】YubiKey 5 NFC  🔑

パスワードが盗まれても、物理的な「鍵」がない限りログインさせない究極の対策です。

Amazonで詳細を見る

          ② 【定番の安心】ウイルスバスター クラウド 3年版  🛡️

巧妙な詐欺サイトを自動で検知・ブロック。手間をかけずに守りたい方に最適です。

Amazonで詳細を見る

迷惑メールan3an4.shop,ek1-net-acc.online,eki-net.com,IPアドレス,jreast-account,Message ID,Received,Return-Path,Site Safety Center,SPAM,えきねっアカウントの制限を解除する,えきねっと,サイバーアタック,サイバー犯罪,ドメイン,なりすまし,フィッシング詐欺,ヘッダーソース,会社に行って制限を解除,偽サイト,司法当局にアカウント情報を整理します,拡散希望,注意喚起,第三者不正利用,著作権法違反,詐欺,詐欺サイト,詐欺メール,調査,迷惑メール,重要

Posted by heart


よろしければシェアお願いします

  • Twitter
  • Facebook
  • Pin it
  • LinkedIn
  • Pocket
『詐欺メール』アメリカン・エキスプレスから「カードの不正使用防止ご協力のお願い」と、来た件
Next
『詐欺メール』「TOYOTA TS CUBIC CARDご利用のお客様」と、来た件
Prev

関連記事

Thumbnail of related posts 104

『詐欺メール』アプラスカードから「【カードご利用情報のご案内】会員登録情報期限切れ通知」と、来た件

メールもサイトも偽装 ※ご注意ください! このブログエントリーは、フィッシング詐 ...

Thumbnail of related posts 171

【解析】JCBカード年会費無料キャンペーン詐欺メールの正体

【調査報告】最新の詐欺メール解析レポート メール解析結果:JCBカードを騙るフィ ...

Thumbnail of related posts 176

『詐欺メール』「ETCの2回目の違反があります 時間内に対処してください(ETC利用照会サービス)」と、来た件

詐欺メールの使い回し ※ご注意ください! 当エントリーは迷惑メールの注意喚起を目 ...

Thumbnail of related posts 170

『詐欺メール』新「【重要】えきねっとアカウントの自動退会処理について」と、来た件

「えきねっと」と「出前館」って業務提携? ※ご注意ください! このブログエントリ ...

Thumbnail of related posts 013

『詐欺メール』「ETC利用照会サービス」と、来た件

使われてるドメインに注目! ※ご注意ください! 当エントリーは迷惑メールの注意喚 ...

この記事のトラックバックURL

サイト内検索

今、拡散中の詐欺メール

  • 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾670件のビュー
  • 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明538件のビュー
  • 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明536件のビュー
  • 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開469件のビュー
  • 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体411件のビュー

管理者おすすめの防犯グッズ

広告

【最強の物理防壁】YubiKey 5 NFC
Amazonで詳細を見る
【定番の安心】ウイルスバスター クラウド 3年版
Amazonで詳細を見る
【個人情報を守る】家庭用シュレッダー
Amazonで詳細を見る

Google検索

アーカイブ

カテゴリー

Thumbnail of new posts 186

2026年9月15日 : Vポイント

「Vポイント」失効のお知らせに注意!無関係な実在通販サイトのドメインを乗っ取り、公式サイトそっくりの偽画面へ誘導する手口

HL-META: date=2026-09-14 | brand=Vポイント | ...
Thumbnail of new posts 070

2026年9月15日 : ポイント詐欺

楽天カードを騙る「12,000pt受け取り」メール、リンクの先は本物のRakuten認証URL!トークン悪用の疑いがある新手口を解析

HL-META: date=2026-09-15 | brand=楽天カード | ...
Thumbnail of new posts 179

2026年9月15日 : アットユーネット

UCカードを騙る「アットユーネット ログイン通知設定変更」に注意!表示URLと実際の遷移先が異なる、見た目だけの偽装リンクを解析

HL-META: date=2026-09-14 | brand=UCカード(ア ...
Thumbnail of new posts 157

2026年9月15日 : ポイント詐欺

楽天カードを騙る「VIPご案内:15,000円相当の優待特典」に注意!ソフトバンクを騙る中継地点を使い分ける、2系統同時配信の正体

HL-META: date=2026-09-15 | brand=楽天カード | ...
Thumbnail of new posts 001

2026年9月15日 : サポート詐欺(偽警告)

DocuSignを騙る「Stock_Purchase_Agreement.pdf」完了通知に注意!パスワードを聞かずにMicrosoftアカウントを乗っ取る新手口を解析

HL-META: date=2026-09-15 | brand=DocuSig ...
2026年9月
日 月 火 水 木 金 土
 12345
6789101112
13141516171819
20212223242526
27282930  
« 8月    

Copyright © 2012 HEARTLAND All Rights Reserved.

WordPress Luxeritas Theme is provided by "Thought is free".

  • 
    ホーム
  • 
    メニュー
  • 
    上へ
 TOP