HEARTLAND

The Endress Run

  • ホーム
  • Myself
  • お問合せページ
  • サイトマップ
  • プライバシーポリシー
  • 
  • 

    メニュー

  • 

    サイドバー

  • 

    前へ

  • 

    次へ

  • 

    検索

  •   RSS 
  •   Feedly 
  1. ホーム>
  2. デジタル>
  3. 迷惑メール

『詐欺メール』「【重要】エムアイカード ご利用確認」と、来た件
2022年2月3日

  • Twitter
  • Facebook
  • Pin it
  • LinkedIn
  • Pocket

フィッシング詐欺サイトの旬は短い
※ご注意ください!
当エントリーは迷惑メールの注意喚起を目的とし、悪意を持ったメールを発見次第
できる限り迅速にをもっとうにご紹介しています。

このようなメールを受け取っても絶対に本文中のリンクをクリックしてはいけません!
リンク先は正規サイトを模した偽のコピーサイトで、フォームにアカウント情報や
クレジットカードの入力させそれらの情報を詐取しようとします。
被害に遭わないために絶対にリンクはクリックせず、どうしても気になる場合は
ブックマークしてあるリンクを使うかスマホアプリを
お使いになってログインするよう
心掛けてください!
目次
  • 1. 詐欺メールもハイブリッドの時代?!
  • 2. リンク偽装発覚!
  • 3. まとめ

詐欺メールもハイブリッドの時代?!

今回は、クレジットカード会社のエムアイカードに成りすまし意図しないカード利用と
第三者不正利用をネタにリンクへ誘いこんで詐欺を行おうとするフィッシング詐欺メールの
ご案内です。
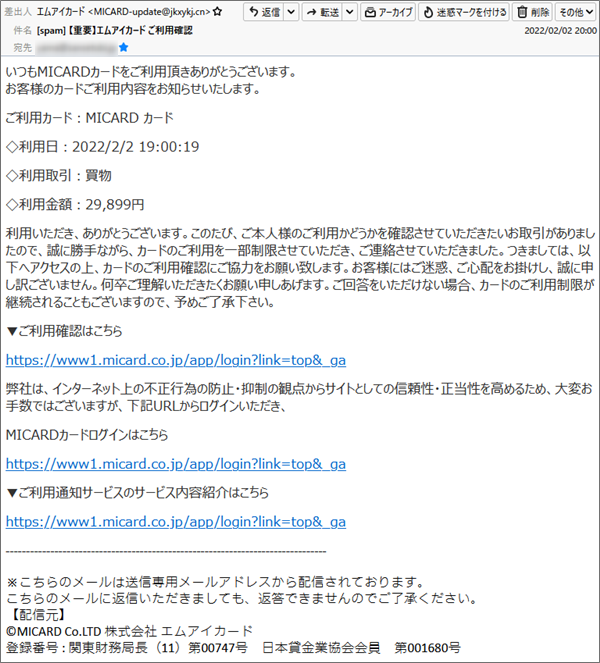
そのフィッシングメールはこちら。

今までにあったフィッシング詐欺メールは、金額などを提示せず「ご本人の利用かどうか
確認したい取引がありました」と書いてあるものと、不正利用との記載はせず、利用金額と
日時を表示し「利用確認をお願いします」と言うものがありましたが、今回は、その両方が
書かれた言わば「ハイブリッド」なフィッシング詐欺メールとなっています。

では、メールのプロパティーから見ていきましょう。

件名は
「[spam] 【重要】エムアイカード ご利用確認」
もちろんこのメールには”[spam]”とスタンプが付けられているので迷惑メールの類です。
このスタンプはスパムスタンプと呼ばれるサーバーからの注意喚起で、これが付いている
ものは全て迷惑メールと判断されたもの。
うちのサーバーの場合注意喚起だけですが、例えばGoogleのGmailサーバーの場合だと
否応なしに「迷惑メール」フォルダーに勝手に保存されるような仕組みもあります。

差出人は
「エムアイカード <MICARD-update@jkxykj.cn>」
エムアイカードさんの取得している正規ドメインは”micard.co.jp”で、このような”jkxykj.cn”
なんてジャンキーなものではありません。

では、このメールのヘッダーソースを確認し調査してみます。
ソースから抜き出した「フィールド御三家」がこちらです。

Return-Path: 「<MICARD-update@jkxykj.cn>」

”Return-Path”は、このメールが何らかの障害で不達に終わった際に返信される
メールアドレスです。
一般的には、差出人と同じメールアドレスが記載されますが、ここは誰でも簡単に
偽装可能なフィールドなのであてにできません。

Message-ID:「<20220202190020057728@jkxykj.cn>」

”Message-ID”は、そのメールに与えられた固有の識別因子。
このIDは世の中に1つしかありません。
”@”以降は、メールアドレスと同じドメインか若しくはデバイス名が入ります。
ここも偽装可能で鵜呑みにはできません。

Received:「from jkxykj.cn (unknown [134.73.254.72])」

”Received”は、このメールが通過してきた各受送信サーバーが自身で刻む
自局のホスト情報です。
ここに掲げた”Received”はこのメールが最初に通過したサーバーのもの。
すなわち、差出人が使った送信サーバーの自局情報。
記載されている末尾の数字は、そのサーバーのIPアドレスになります。

ではまず、この方のメールアドレスのドメインが、本当に”jkxykj.cn”かどうかを
この”Received”にあったIPアドレスと比較して調べてみました。

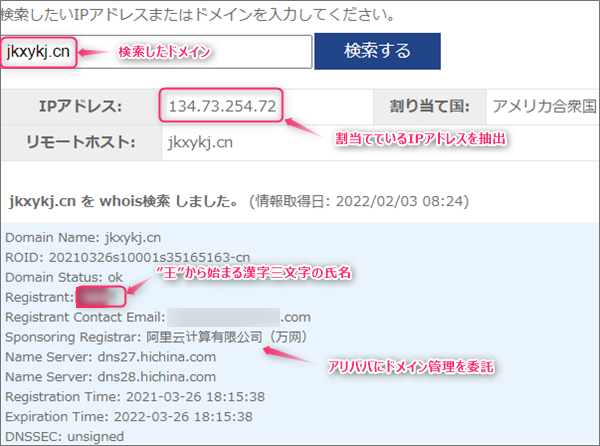
これは”jkxykj.cn”を対象に検索してみた結果です。
割当てているされる抽出されたIPアドレスは”134.73.254.72”で”Received”にあった
IPアドレスと同じものでしたから、差出人は偽装することなく自身のメールアドレスで
このメールを送信したことが判明しました。
ドメイン登録に使われた氏名は”王”から始まるもので、ドメイン管理が中国企業のアリババ
なので、おそらく差出人は中国の方かと。

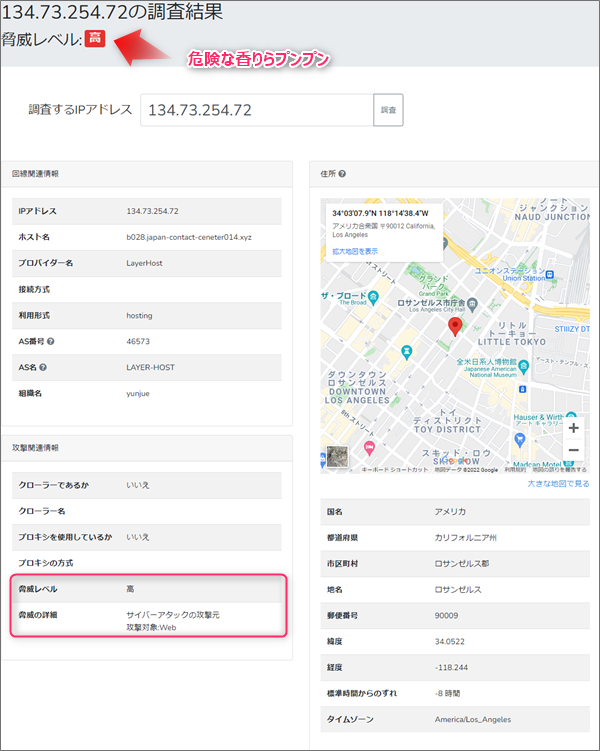
では次にこのIPアドレスを元にその割り当て地を確認してみます。

割り当て地はロサンゼルスのリトルトーキョー付近のようなので、この付近に差出人が
利用したメールサーバーが置かれているようです。
よく見ると、このIPアドレスの脅威レベルは「高」と書かれています。
そして脅威の詳細は「サイバーアタックの攻撃元 攻撃対象:Web」
とされているので、もしかして詐欺サイトも運営しているのかもしれません。


リンク偽装発覚!

では引き続き本文。

いつもMICARDカードをご利用頂きありがとうございます。
お客様のカードご利用内容をお知らせいたします。

ご利用カード:MICARD カード

◇利用日:2022/2/2 19:00:19

◇利用取引:買物

◇利用金額:29,899円

利用いただき、ありがとうございます。このたび、ご本人様のご利用かどうかを確認させて
いただきたいお取引がありましたので、誠に勝手ながら、カードのご利用を一部制限させて
いただき、ご連絡させていただきました。
つきましては、以下へアクセスの上、カードのご利用確認にご協力をお願い致します。
お客様にはご迷惑、ご心配をお掛けし、誠に申し訳ございません。
何卒ご理解いただきたくお願い申しあげます。
ご回答をいただけない場合、カードのご利用制限が継続されることもございますので、
予めご了承下さい。

▼ご利用確認はこちら

まう、このメールの本文には”宛名”がありません。
このような不正利用の疑いがあるような大切な報告の場合は、宛名があって然りです。
でもこのメールにはそれがありません。
それと、カードの利用が箇条書きで書かれていますが、この中で気になるのは、利用取引って
ところ。
ここには単純に「買物」とだけ書かれています。
確かに買物かもしれませんが、利用先を書かないと説得力がありませんよね?
複数であればその代表的な利用先でも良いと思います。
ま、なに言おうと子音メールはフィッシング詐欺ででたらめの内容だから仕方ないですが…

さて、このメールにもご多分に漏れず詐欺サイトへのリンクが付けられています。
それは本文中の「▼ご利用確認はこちら」と書かれた下の行事直書きでこのように
書かれています。
そのリンク先のURLがこちらです。

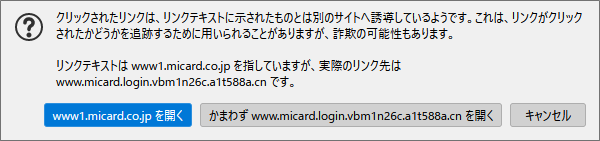
でもちょっと待ってください。
使われているドメインは正規エムアイカードと同じ”micard.co.jp”ですよ!
こりゃどうやらこのリンク偽装されているようですよ!

本当のリンク先はこちらのURL

やっぱり全然違う”micard.login.vbm1n26c.a1t588a.cn”なんて中国のドメインじゃん…

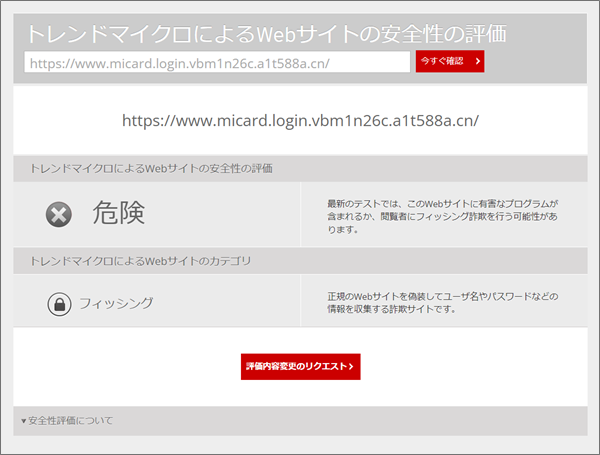
まず、例によってトレンドマイクロの「サイトセーフティーセンター」で危険性を確認
してみます。

どうやら業界ではすでに危険と認識されているようです。
カテゴリは「フィッシング」とされていますから危うきに近づかずですね!

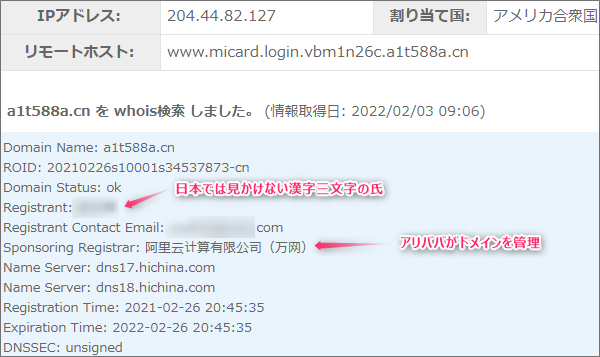
このような長いドメイン、誰がどこで使っているのでしょうか?
気になるので調べてみました。

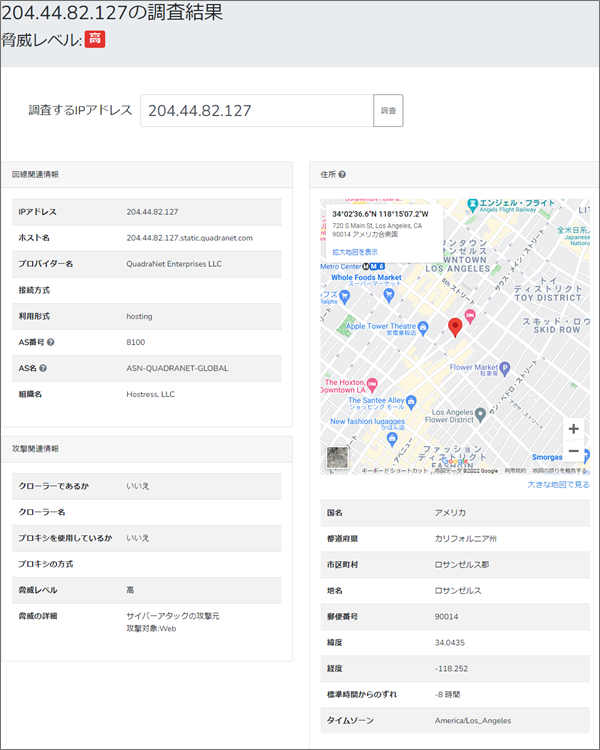
このドメインはIPアドレス”204.44.82.127”に割当てられているようなので、このIPアドレスを
元にその割り当て地を確認してみます。

再びロサンゼルス付近の地図ですね。
やはりこのIPアドレスも危険とされており、攻撃の種類もウェブによるサイバーアタックと
されています。
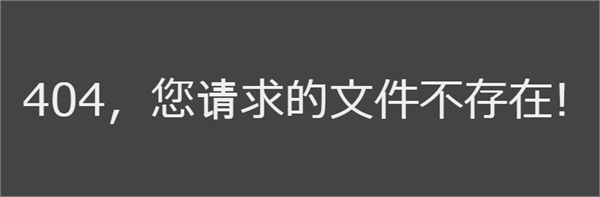
危険ですが、これも私の仕事なのでリンク先を恐る恐る訪ねてみました。
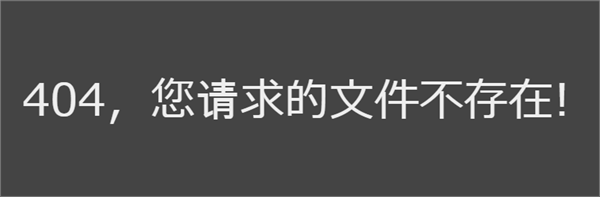
すると…

詐欺サイトの旬は本当に短いもの。
これだけ危険だと周知されてしまったからかサイトは既に閉鎖れて閲覧はできませんでした。


まとめ

閉鎖されているからと言って安心はできませんよ。
ドメインは取得されたままなのでいつまた復活させるか分かりません。
ま、でもあのメールアドレスでどこまで騙すことができるかは疑問ですけどね(笑)
でもおかしなメールは相変わらず多いのでお気を付けください。

いつものことながら、誤字・脱字・意味不明がありましたらお許しください(^-^;


こういった詐欺まがいのブラッキーなメールは、本文中のリンクをクリックしないことが大切!
そしてOS付随のセキュリティーは充てにせず、必ず自身でセキュリティーソフトを導入し
防御することが大切です。
丸腰の方、躊躇しないで「ポチっ」としてご安全に!(*^^*)

今、拡散中の詐欺メール

  • 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾 665件のビュー

  • 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明 531件のビュー

  • 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明 524件のビュー

  • 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開 457件のビュー
  • 【速報】Apple Music+「無料体験終了のお知らせ」偽メールが58通の波状攻撃——管理番号は毎回違っても着地サーバーは同一という杜撰な実態 402件のビュー

      🛡️ Heartland 管理者が推奨する「究極の対策セット」  

          ① 【最強の物理防壁】YubiKey 5 NFC  🔑

パスワードが盗まれても、物理的な「鍵」がない限りログインさせない究極の対策です。

Amazonで詳細を見る

          ② 【定番の安心】ウイルスバスター クラウド 3年版  🛡️

巧妙な詐欺サイトを自動で検知・ブロック。手間をかけずに守りたい方に最適です。

Amazonで詳細を見る

迷惑メールIPアドレス,jkxykj.cn,Message ID,MICARD,MICARD-update@jkxykj.cn,micard.login.vbm1n26c.a1t588a.cn,Received,Return-Path,Site Safety Center,SMS,SPAM,www1.micard.co.jp,エムアイカード,エムアイカード ご利用確認,サイバーアタック,サイバー犯罪,スミッシング,ドメイン,なりすまし,フィッシング詐欺,ヘッダーソース,リトルトーキョー,リンク偽装,ロサンゼルス,ワードサラダ,偽サイト,拡散希望,注意喚起,第三者不正利用,著作権法違反,詐欺,詐欺サイト,詐欺メール,調査,迷惑メール,重要

Posted by heart


よろしければシェアお願いします

  • Twitter
  • Facebook
  • Pin it
  • LinkedIn
  • Pocket
『詐欺メール』30日猶予編「Amazonプライムのお支払の問題に関するお知らせ」と、来た件
Next
『詐欺メール』「ENEOSカード お支払い金額確定のご案内」と、来た件
Prev

関連記事

Thumbnail of related posts 178

『詐欺メール』『【緊急】りそな銀行が不正利用を検知』と、来た件

『不正利用を検知』パターンテンプレートにご注意を ※ご注意ください! このブログ ...

Thumbnail of related posts 128

『詐欺メール』「税務署からのお知らせ【�申告に関するお知らせ】」と、来た件

国税庁を名乗るなりすましメール ※ご注意ください! このブログエントリーは、フィ ...

No Image

『詐欺メール』「【VIEW’s NET】会員様向けのお知らせ」と、来た件

大切な連絡がメール1本で ※ご注意ください! このブログエントリーは、フィッシン ...

Thumbnail of related posts 107

『詐欺メール』『【最終通知】PayPayボーナスの受け取り期限が迫っています』と、来た件

★フィッシング詐欺メール解体新書★ スマホやタブレットが普及し増々便利になる私た ...

Thumbnail of related posts 012

『詐欺メール』『[お名前.com]ログイン通知』と、来た件

★フィッシング詐欺メール解体新書★ 「生成AI」が普及し増々便利になる私たちが生 ...

この記事のトラックバックURL

サイト内検索

今、拡散中の詐欺メール

  • 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾665件のビュー
  • 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明531件のビュー
  • 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明524件のビュー
  • 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開457件のビュー
  • 【速報】Apple Music+「無料体験終了のお知らせ」偽メールが58通の波状攻撃——管理番号は毎回違っても着地サーバーは同一という杜撰な実態402件のビュー

管理者おすすめの防犯グッズ

広告

【最強の物理防壁】YubiKey 5 NFC
Amazonで詳細を見る
【定番の安心】ウイルスバスター クラウド 3年版
Amazonで詳細を見る
【個人情報を守る】家庭用シュレッダー
Amazonで詳細を見る

Google検索

アーカイブ

カテゴリー

Thumbnail of new posts 153

2026年9月15日 : Vポイント

「Vポイント」失効のお知らせに注意!無関係な実在通販サイトのドメインを乗っ取り、公式サイトそっくりの偽画面へ誘導する手口

HL-META: date=2026-09-14 | brand=Vポイント | ...
Thumbnail of new posts 009

2026年9月15日 : ポイント詐欺

楽天カードを騙る「12,000pt受け取り」メール、リンクの先は本物のRakuten認証URL!トークン悪用の疑いがある新手口を解析

HL-META: date=2026-09-15 | brand=楽天カード | ...
Thumbnail of new posts 195

2026年9月15日 : アットユーネット

UCカードを騙る「アットユーネット ログイン通知設定変更」に注意!表示URLと実際の遷移先が異なる、見た目だけの偽装リンクを解析

HL-META: date=2026-09-14 | brand=UCカード(ア ...
Thumbnail of new posts 110

2026年9月15日 : ポイント詐欺

楽天カードを騙る「VIPご案内:15,000円相当の優待特典」に注意!ソフトバンクを騙る中継地点を使い分ける、2系統同時配信の正体

HL-META: date=2026-09-15 | brand=楽天カード | ...
Thumbnail of new posts 010

2026年9月15日 : サポート詐欺(偽警告)

DocuSignを騙る「Stock_Purchase_Agreement.pdf」完了通知に注意!パスワードを聞かずにMicrosoftアカウントを乗っ取る新手口を解析

HL-META: date=2026-09-15 | brand=DocuSig ...
2026年9月
日 月 火 水 木 金 土
 12345
6789101112
13141516171819
20212223242526
27282930  
« 8月    

Copyright © 2012 HEARTLAND All Rights Reserved.

WordPress Luxeritas Theme is provided by "Thought is free".

  • 
    ホーム
  • 
    メニュー
  • 
    上へ
 TOP