『詐欺メール』”amazon”からETCサービスと書かれたメールが来た件
| 件名は空白 | ||||
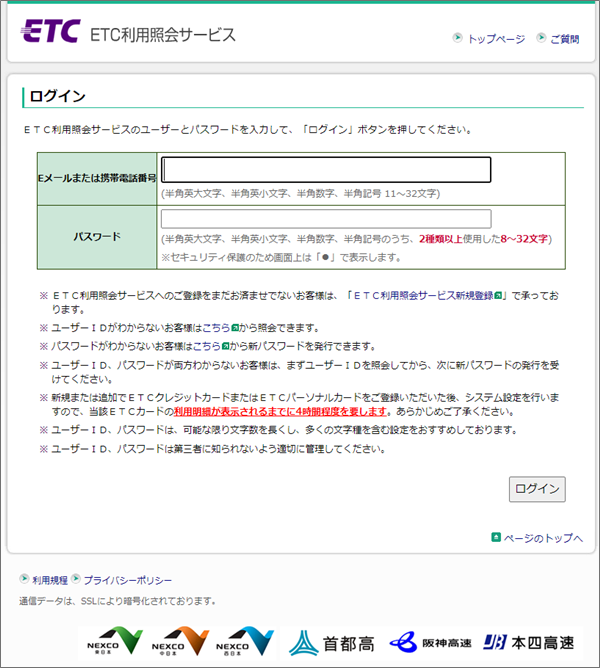
| ※ご注意ください! 当エントリーは迷惑メールの注意喚起を目的とし、悪意を持ったメールをご紹介しています。 このようなメールを受け取っても絶対に本文中のリンクをクリックしてはいけません! リンク先は正規サイトを模した完全コピーした偽サイトで、フォームにアカウント情報を 入力させアカウント情報を詐取します。 ですから被害に遭わないために絶対にリンクはクリックせず、どうしても気になる場合は ブックマークしてあるリンクを使うかスマホアプリをお使いになってログインするよう 心掛けてください! | ||||
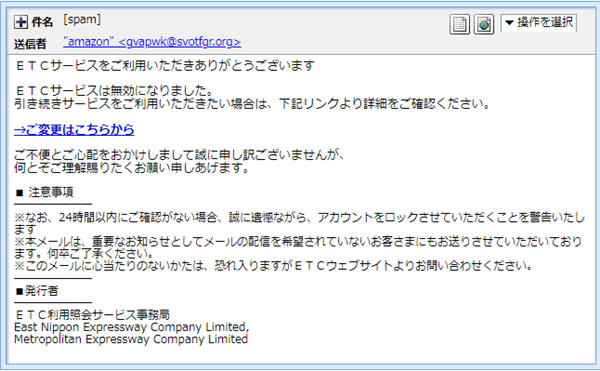
差出人はアマゾン?!アマゾンなのにETC利用照会サービスを騙ったおかしなメールが立て続けに3通来ました。
件名が空白のままですが、”[spam]”とスタンプが付けられているので迷惑メールの類です。 差出人は 存在しないドメインのメールアドレスからでは、このメールのヘッダーソースを確認し調査してみます。
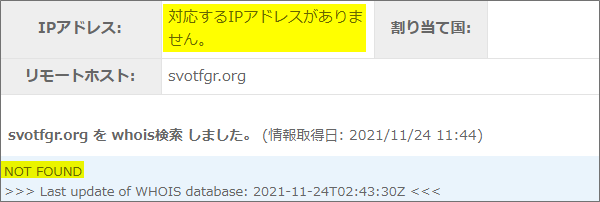
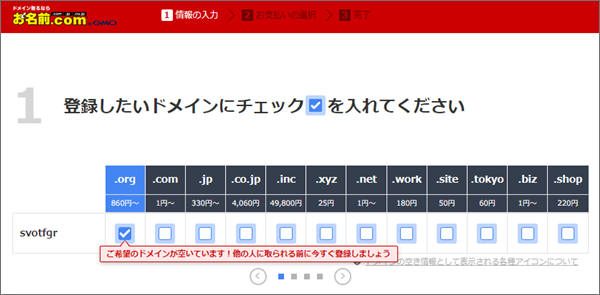
まず、”svotfgr.org”ってドメインは存在するのでしょうか?
IPアドレスに割当ててないだけかな?と思って「お名前ドットコム」さんでチェック
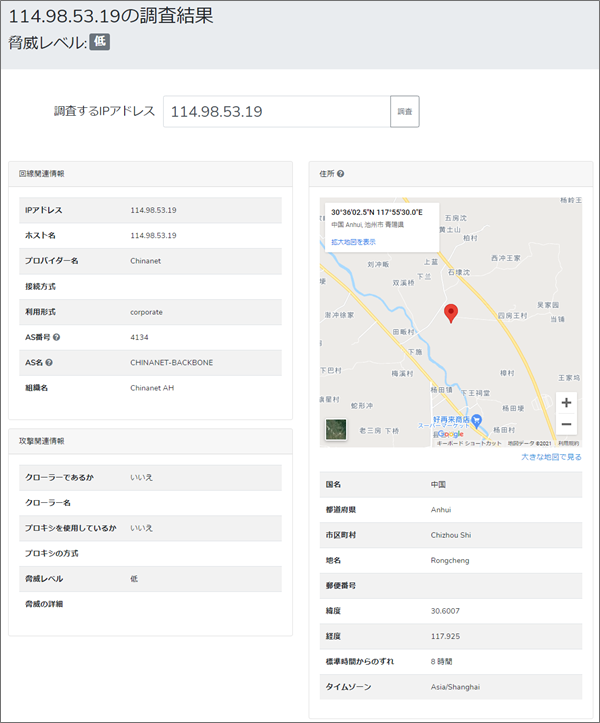
この結果から”svotfgr.org”は嘘なので差出人のメールアドレスは偽装だと断定できます。 では、”Received”にあったIPアドレスを使ってそのサーバーの位置情報を拾ってみましょう!
「中国 安徽省 池州市」が表示されました。 犯人はご常連さんでした続いて本文を見ていきます。
詐欺メールの多くはアルファベットを全角で書くようでこのメールもご多分に漏れず ETC利用照会サービスを騙ったメールは、その理由も記載せずETCサービスが無効になったと さて、このメールの一番の目的は本文にあるリンクを押させることにあります。
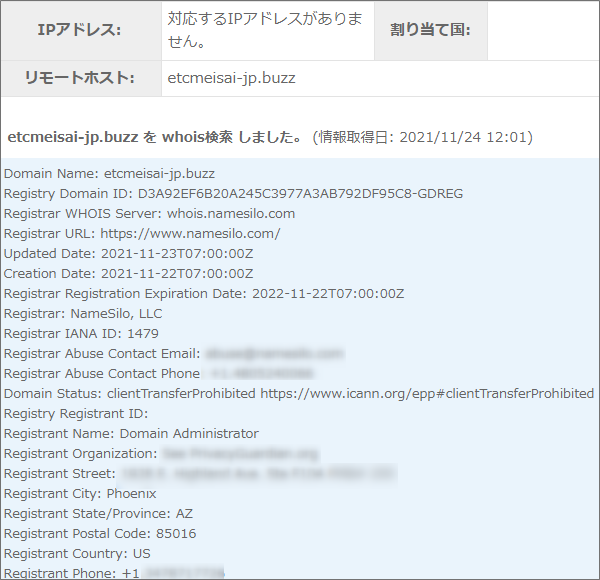
使われているドメインは”etcmeisai-jp.buzz”
「アメリカ アリゾナ州 フェニックス」の企業さんで詐欺メールのご常連さんでした。
まとめ差出人がアマゾンで内容はETC利用照会サービスっておかしな組み合わせのメールでした。 いつものことながら、誤字・脱字・意味不明がありましたらお許しください(^-^; |

こういった詐欺まがいのブラッキーなメールは、本文中のリンクをクリックしないことが大切!
そしてOS付随のセキュリティーは充てにせず、必ず自身でセキュリティーソフトを導入し
防御することが大切です。
丸腰の方、躊躇しないで「ポチっ」としてご安全に!(*^^*)
今、拡散中の詐欺メール
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾 578件のビュー
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明 564件のビュー
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明 553件のビュー
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開 472件のビュー
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体 443件のビュー
🛡️ Heartland 管理者が推奨する「究極の対策セット」
迷惑メールAmazon,etcmeisai-jp.buzz,ETC利用照会サービス,IPアドレス,Message ID,Received,Return-Path,SMS,SPAM,svotfgr.org,アマゾン,アルファベットが全角,サイバーアタック,ジャンクメール,ドメイン,なりすまし,フィッシング詐欺,フェニックス,ヘッダーソース,メール,ワードサラダ,存在しないドメイン,完コピ偽サイト,拡散希望,池州市,注意喚起,第三者不正利用,著作権法違反,詐欺,詐欺サイト,詐欺メール,調査,迷惑メール,重要
Posted by heart