『詐欺メール』『【至急確認】ETC通行料金の未納が確認されました』と、来た件
★フィッシング詐欺メール解体新書★
スマホやタブレットが普及し増々便利になる私たちが生活する世の中。
それに比例して増えてくるのが悪質な詐欺行為。
このブログエントリーは、フィッシング詐欺メールの注意喚起拡散を目的とし
悪意を持ったメールを発見次第できる限り迅速なご紹介を心掛けています。
もし気が付かずに詐欺サイトログインしてしまった場合は、まず落ち着いてできる限り早く
パスワードの変更やクレジットカードの利用停止を行ってください。
いつもご覧くださりありがとうございます!
☆当サイトでは、今の観点から不審なメールであるかどうかを解析して行きます☆
★証券会社に成り済ます悪質なメール終息気味ですが、まだ確認されていますので資産運用されている方はご注意ください★
- 件名の見出しを確認
- メールアドレスのドメインを確認
- 宛名を確認
- リンク先のドメインを確認
できる限り分かりやすく説明していいます。
最後までお読みいただても5分~10分程度ですのでごゆっくりご覧ください。
では、進めてまいります。
前書き
ETC絡みの怪しいメールでよく見られるのが『ETC利用照会サービス事務局』を騙るもので、その多くは長くログインをしていないユーザーは自動退会処理がされるのでログインして本人確認を促すものですが、今回ご紹介するのもETCに絡むものですが、送信者名に『nexco』とは書かれているものの署名も無くはっきりしないとても不審なメールです。
では、詳しく見ていくことにしましょう。
以下、そのメールです。
※テキストだけコピペしてありますので、性質上文字化け等はご容赦ください。
メール本文
ここから本文
↓↓↓↓↓↓
件名:[spam]【至急確認】ETC通行料金の未納が確認されました
送信者:"nexco" <info@e-nexco.co.jp>
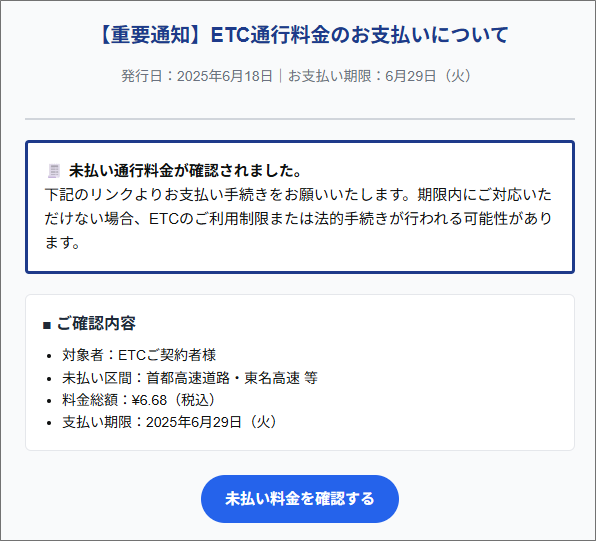
【重要通知】ETC通行料金のお支払いについて
発行日:2025年6月18日|お支払い期限:6月29日(火)
🧾 未払い通行料金が確認されました。
下記のリンクよりお支払い手続きをお願いいたします。期限内にご対応いただけない場合、ETCのご利用制限または法的手続きが行われる可能性があります。
■ ご確認内容
- 対象者:ETCご契約者様
- 未払い区間:首都高速道路・東名高速 等
- 料金総額:¥6.68(税込)
- 支払い期限:2025年6月29日(火)
未払い料金を確認する
よくある質問
Q: なぜこの通知が届いたのですか?
A: 過去の通行において未払いが発生している記録が確認されたためです。
本メールはETC通行料金の未払いに関する重要なお知らせです。
お心当たりがない場合でも、お手数ですが内容をご確認ください。
↑↑↑↑↑↑
本文ここまで
皆さん、よく考えてみてください。
ETCって、高速料金の支払いをスムーズにするための電子決済システムで、料金所を通過すると自動的に支払いが完了されるものですよね。
それなのに未納料金があるっておかしいと思いませんか?
勝手に決済にミスをしておいて、期限内に対応しない場合、ETCのご利用制限または法的手続きが発生するっておかしすぎます。
それにその料金が¥6.68って、いつの時代の高速料金なんでしょう…..
いったいどういう計算しているのでしょう。
バカバカしくて話になりません!
件名の見出しを確認
この件名の見出しには”[spam]”とスタンプが付けられているので迷惑メールの類です。
このスタンプはスパムスタンプと呼ばれるサーバーからの注意喚起で、これが付いている
ものは全て迷惑メールと判断されたもの。
うちのサーバーの場合注意喚起だけですが、例えばGoogleのGmailサーバーの場合だと
否応なしに『迷惑メール』フォルダーに勝手に保存されるような仕組みもあります。
メールアドレスのドメインを確認
送信者として記載されているメールアドレスのドメイン(@より後ろ)は『e-nexco.co.jp』
ここは送信者がいくらでもウソを書くことができる部分で絶対鵜呑みにしてはいけません。
確かにこのドメインは、東日本高速道路 株式会社が取得されているものですが、偽装されているに決まっています。
では、送信者の素性が分かるメールヘッダーの『Receivedフィールド』から情報を探ってみます。
こちらがこのメールのReceivedフィールドです。
Received: from account-support.shop (unknown [195.178.110.27])
本来ならここには、送信者のメールアドレスと同じドメインが記載されるはずですがそれとは全く異なる『account-support.shop』なんてドメインが記載されていますね。
もう今時点で偽装確定です。
ここの末尾に記載のIPアドレスは、送信サーバーが自身で書き込むもので、偽装することはできません。
では、試しにドメイン『e-nexco.co.jp』を割当てているIPアドレスとこのIPアドレスを比較してみましょう。
こちらが『aWebAnalysis』さんで取得したこのドメインに割当てているIPアドレスです。
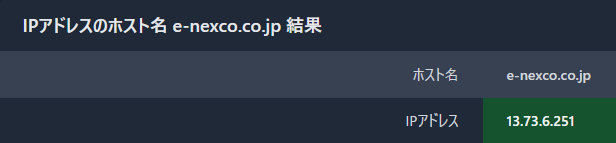
全然違いますよね、この結果からこの送信者が使ったとされる『e-nexco.co.jp』を使ったメールアドレスは偽装であることが断定できます。
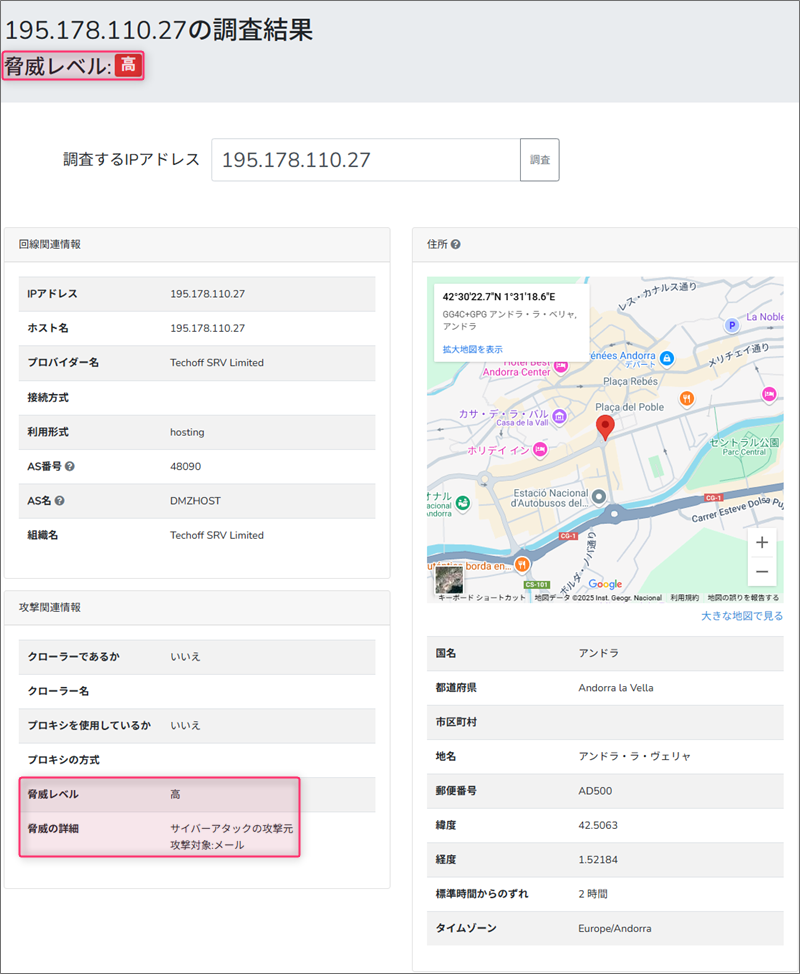
このReceivedフィールドの末尾にあるIPアドレスからメールの発信地を『IP調査兵団』で導き出してみると、フランスとスペインの間に挟まれている小さな独立公国『アンドラ』アンドラ・ラ・ヴェリャの付近です。
それにこのIPアドレスは既にブラックリストに登録されて、そのカテゴリは『サイバーアタックの攻撃元』とされています。
宛名を確認
『ご確認内容』欄に支払い対象者として『ETCご契約者様』と、なぜか抽象的な書き方がされていますよね。
でも仮にもしこれが本当に東日本高速道路 株式会社からだとすれば、ユーザーの氏名を絶対知っているはずですからこのような書き方はとても不自然です。
ならどうしてこのような書き方をするのでしょうか?
その原因は、このメールの送信者は受信者の情報をメールアドレスしか知らないわけだから宛名なんて書きようがないからです。
どうせどこかから漏洩したメールアドレスのリストを入手し、そのメール宛に無選別でこういったメールを送信しているのでしょう。
リンク先のドメインを確認
さて、本文の『未払い料金を確認する』と書かれた部分に付けられた詐欺サイトへのリンクですがURLは以下の通りです。
【h**ps://e-nexco.customer-support-help.shop/login/#/】
(直リンク防止のため一部の文字を変更してあります)
『.shop』なんてショッピングサイトのようなドメインが利用されていますね。(笑)
先程と同様にこのドメインを割当てているIPアドレスを『aWebAnalysis』さんで取得してみます。
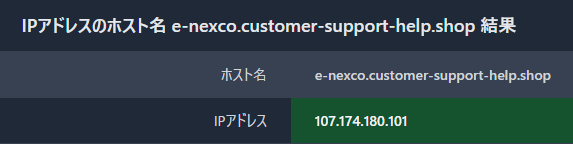
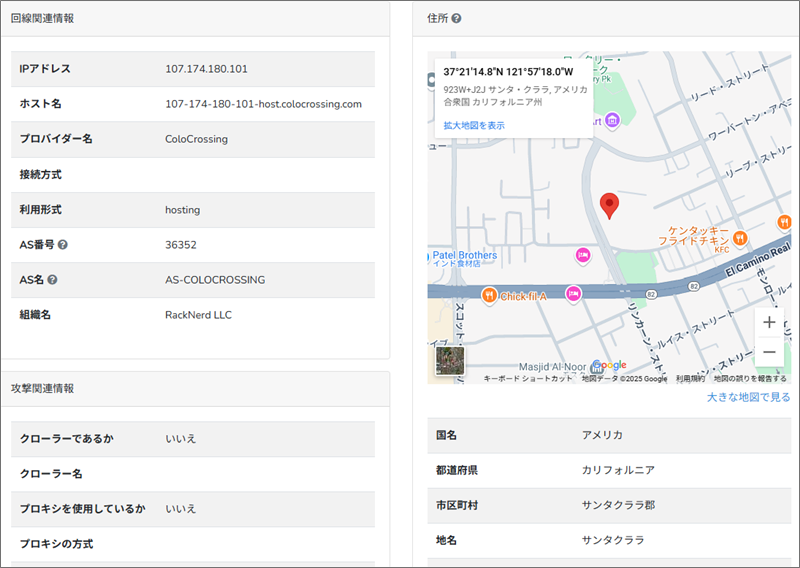
割当てているIPアドレスは『107.174.180.101』
『IP調査兵団』でこのIPアドレスからそのロケーション地域を調べると、今度は米国のサンタクララ付近であることが分かりました。
リンクを辿ってみると、一旦はウイルスバスターにブロックされましたが、解除して進むとこのようなページが開きました。
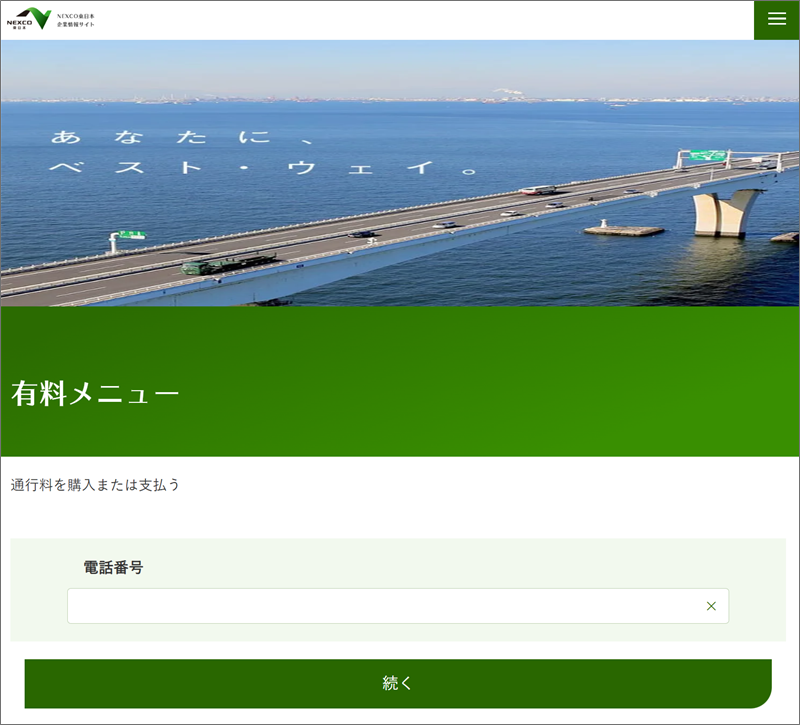
なんかデザインバランスの悪い見るからに怪しいページですね。
さて、どのようにしてクレジットカードの情報を盗み出そうとしてくるのでしょうか。
試しに適当な数字を入れて先に進んでみましょう。
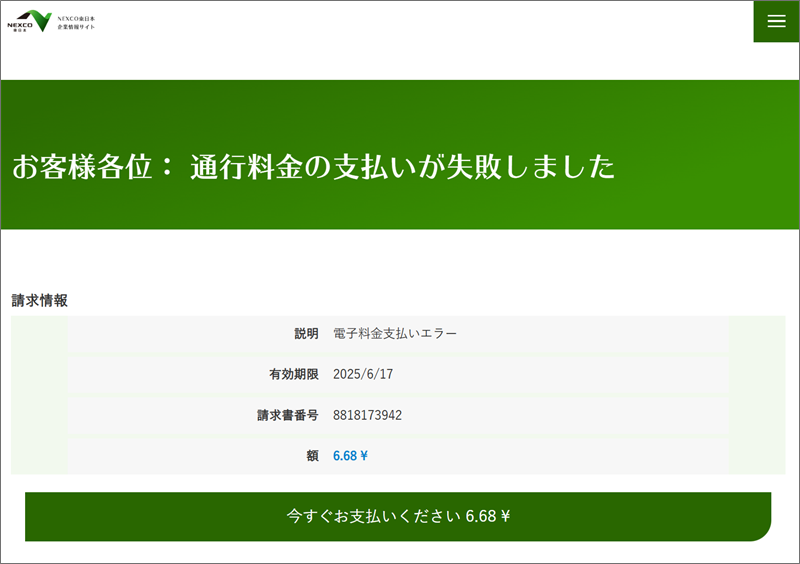
メール同じような説明書きです。
あれれ?
でも有効期限がメールには6月29日となっていましたがそれとは異なりますね。
6月17日ってもう1週間も過去の日付なので、これが本当なら私に法的手続きが行われる可能性がありますね。(笑)
それにやっぱり未納の通行料金は6.68円なんですね…😂
先に進んでみます。
するとここでこのページが開きました。
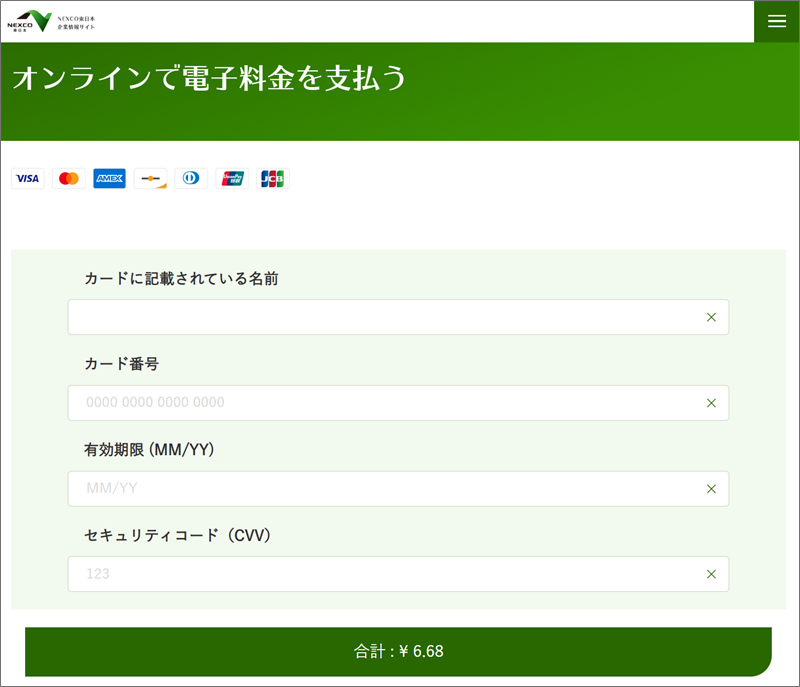
クレジットカード決済しか受け付けていないみたいですね。
いろんな事情でカード決済が受けられない人はどうすれば良いのでしょう…
当然、ここを埋めて末尾のボタンを押してしまうとクレジットカードの情報を盗み取られた上で詐欺の被害に遭うことになります。
まとめ
恐ろしいことに、今、こうしている間にも大量のフィッシング詐欺メールが発信されたくさんのフィッシング詐欺サイトが作られ消滅していきます。
次から次に新種のメールが届くので常に意識して被害に遭わないようご注意ください。
いつものことながら、誤字・脱字・意味不明がありましたらお許しください(^-^;
今、拡散中の詐欺メール
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体
 楽天を騙る「限定ボーナスポイント」は危険な罠!Android端末にAPKマルウェアを直接インストールさせる手口を解析