キャンペーンなんて甘い言葉にご用心 本物偽物に関わらずAmazonからのメールは多く届きますよね。
今日もたくさんのメールの中にあたかもクーポンがもらえるような詐欺メールが含まれていました。 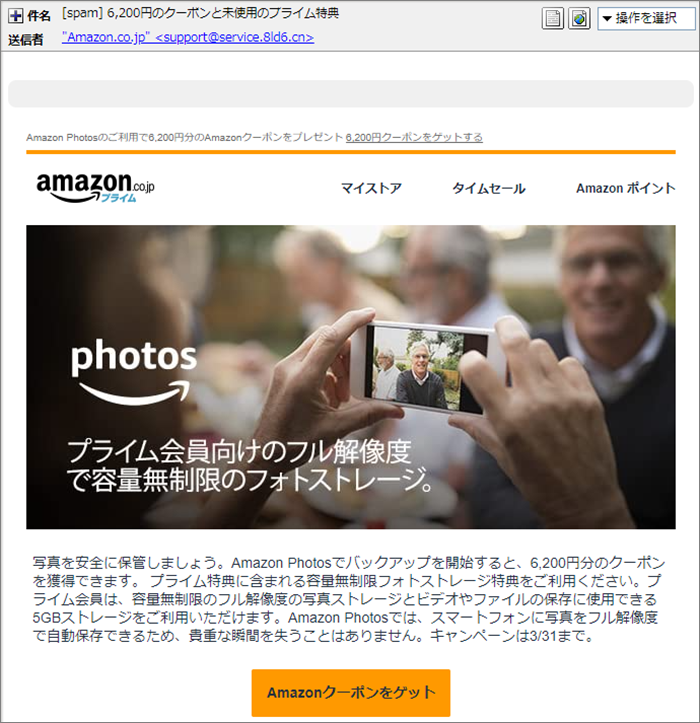
3月31日までにAmazonプライム会員特典の「Amazon Photos」を利用すると、6,200円のクーポンが
もらえると書かれています。
本物のAmazonを見てきましたが、もちろんそのようなキャンペーンは行われておりませんでしたので
詐欺メールです。
リンクからAmazonへログインさせるふりをしてAmazonプライムアカウント情報を詐取しようとする
手口です。 では、このメールを解体し詳しく見ていきましょう!
まずはプロパティーから見ていきましょう。 件名は
「[spam] 6,200円のクーポンと未使用のプライム特典」
ご承知の通り件名欄は、差出人が書き込むものですからいくらでも適当に記入できます。
この件名には”[spam]”とスタンプが付けられているので迷惑メールの類です。
このスタンプはスパムスタンプと呼ばれるサーバーからの注意喚起で、これが付いている
ものは全て迷惑メールと判断されたもの。
うちのサーバーの場合注意喚起だけですが、例えばGoogleのGmailサーバーの場合だと
否応なしに「迷惑メール」フォルダーに勝手に保存されるような仕組みもあります。 差出人は
「”Amazon.co.jp” <support@service.8ld6.cn>」
皆さんはご存じでしょうか?
この差出人欄は完全に自己申告制で、誰でもウソが書けるフィールド。
ですから、ここは信用できない部分です。 Amazonが果たして”.cn”なんて中国のドメインを使ったメールアドレスで通知を配信するでしょうか?
しませんよね!
だってAmazonには”amazon.co.jp”って正規ドメインを持っていますから。
このようなでたらめなメールアドレスでユーザーさんにメールを送るなんて、信用問題に関わる
大きな問題です。
IPアドレスの脅威レベルは「高」 では、このメールがフィッシング詐欺メールであることを立証していきましょうか!
まず、このメールのヘッダーソースを確認し調査してみます。
私が愛用のThunderbirdの場合、「表示(V)」⇒「メッセージのソース(O)」と進むと見られますよ。
ソースから抜き出した「フィールド御三家」がこちらです。 | Return-Path: 「support@service.8ld6.cn」 ”Return-Path”は、このメールが何らかの障害で不達に終わった際に返信される
メールアドレスです。
一般的には、差出人と同じメールアドレスが記載されますが、ここは誰でも簡単に
偽装可能なフィールドなのであてにできません。 | | Message-ID:「20230327042444078767@service.8ld6.cn」 ”Message-ID”は、そのメールに与えられた固有の識別因子。
このIDは世の中に1つしかありません。
”@”以降は、メールアドレスと同じドメインか若しくはデバイス名が入ります。
ここも偽装可能で鵜呑みにはできません。 | | Received:「from service.8ld6.cn (unknown [157.52.230.119])」 ”Received”は、このメールが通過してきた各受送信サーバーが自身で刻む
自局のホスト情報です。
ここに掲げた”Received”はこのメールが最初に通過したサーバーのもの。
すなわち、差出人が使った送信サーバーの自局情報。
記載されている末尾の数字は、そのサーバーのIPアドレスになります。 | では、メールアドレスにあったドメイン”service.8ld6.cn”について調べてみます。 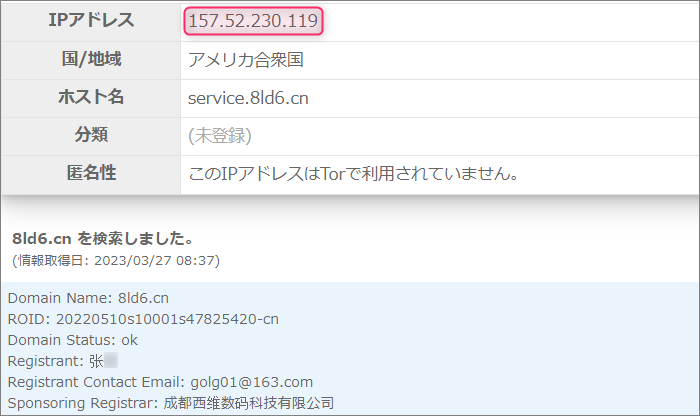
持ち主は、私には読むことのできない文字を含む漢字2文字の氏名の方。
そして”157.52.230.119”がこのドメインを割当てているIPアドレス。
”Received”のIPアドレスがと全く同じなので、どうやら偽装は無いようです。 「フィールド御三家」の中で一番重要なのは”Received”
これを紐解けば差出人の素性が見えてきます。
”Received”のIPアドレス”157.52.230.119”は、差出人が利用しているメールサーバーのもの。
このIPアドレスを元にその危険性と割り当て地を確認してみます。 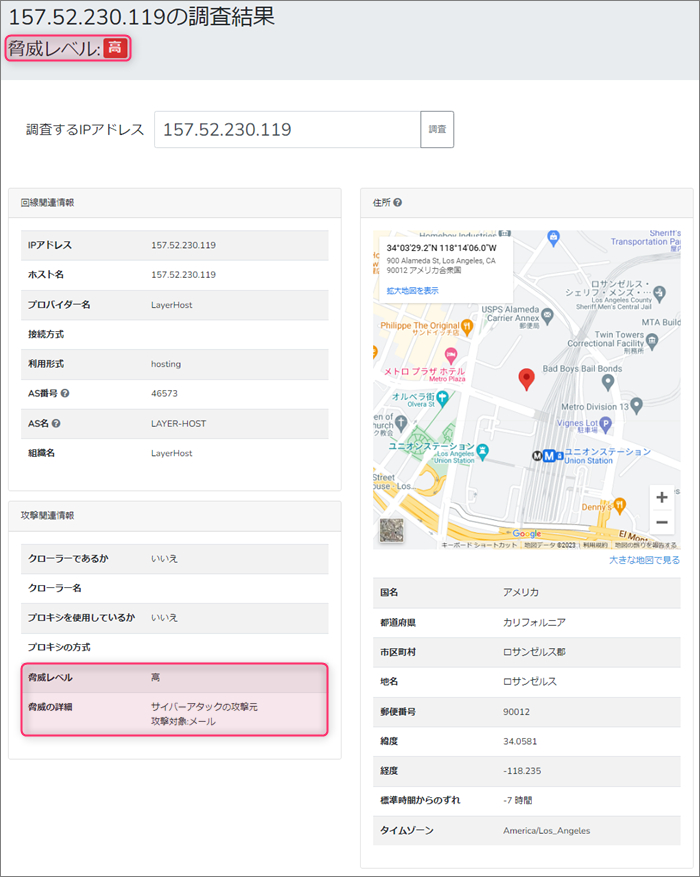
まず危険性について。
脅威レベルは「高」そしてその詳細は、メールによるサイバーアタックとされています。 次に位置情報。
IPアドレスを元にしているので、かなりアバウトな位置であることをご承知いただいた上でご覧ください。
代表地点としてピンが立てられたのは、ロサンゼルスの「ユニオンステーション」付近です。
このメールは、この付近に設置されたメールサーバーを介して私に届けられたようです。
まったく改行されてない長ったらしい文章 では引き続き本文。 | 写真を安全に保管しましょう。Amazon Photosでバックアップを開始すると、6,200円分のクーポンを獲得できます。 プライム特典に含まれる容量無制限フォトストレージ特典をご利用ください。プライム会員は、容量無制限のフル解像度の写真ストレージとビデオやファイルの保存に使用できる5GBストレージをご利用いただけます。Amazon Photosでは、スマートフォンに写真をフル解像度で自動保存できるため、貴重な瞬間を失うことはありません。キャンペーンは3/31まで。 Amazonクーポンをゲット | そのままコピペしてみましたが、まったく改行されていない平文の文章ですね。
このメールは、フィッシング詐欺メールなので詐欺サイトへのリンクが付けられています。
そのリンクは「Amazonクーポンをゲット」って書かれたところに張られていて、リンク先の
URLとトレンドマイクロの「サイトセーフティーセンター」での危険度評価がこちらです。 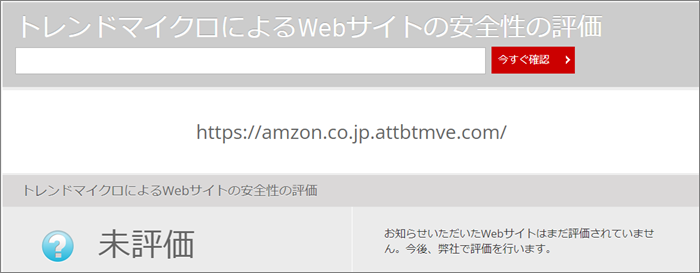
「未評価」とされていますね。
もしかしたらリンク先のサイトは、もう稼働していないかもしれません。 このURLで使われているドメインは、サブドメインを含め”amzon.co.jp.attbtmve.com”
”amzon.co.jp”と、Amazonのドメインのようにも思えますが、ここで間違えてはいけません。
このURLのドメイン部分はそこではなく”attbtmve.com”です。 では、このドメインにまつわる情報を取得してみます。 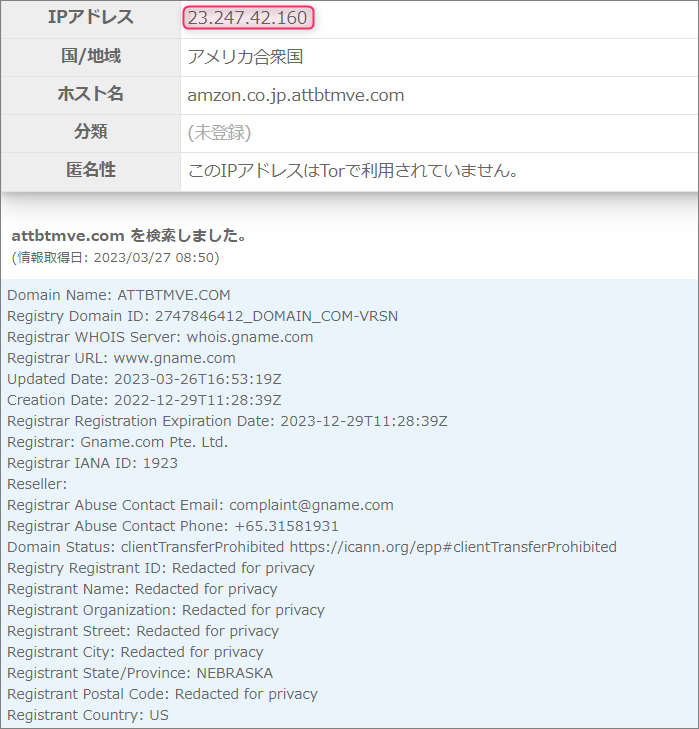
申請登録は、アメリカネブラスカ州から。
そしてこのドメインを割当てているIPアドレスは”23.247.42.160”
このIPアドレスを元にその割り当て地を確認してみます。 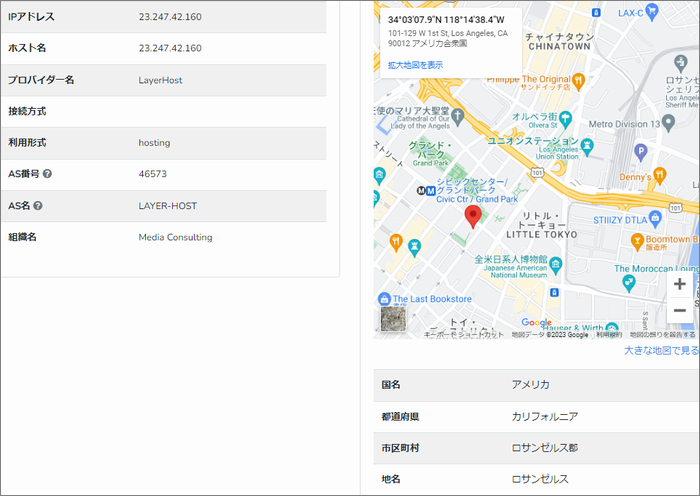
こちらもIPアドレスを元にしているので、アバウトな位置であることをご承知いただいた上で
ご覧ください。
代表地点としてピンが立てられのは、詐欺サイトのメッカ、ロサンゼルス近郊の「ユニオンステーション」
に程近い場所。
フィッシング詐欺サイトは、この付近に密集しています!
この辺りに設置されたウェブサーバーに、リンク先の詐欺サイトは構築されているようです。 安全な方法でリンク先の詐欺サイトに調査目的で訪れてみました。 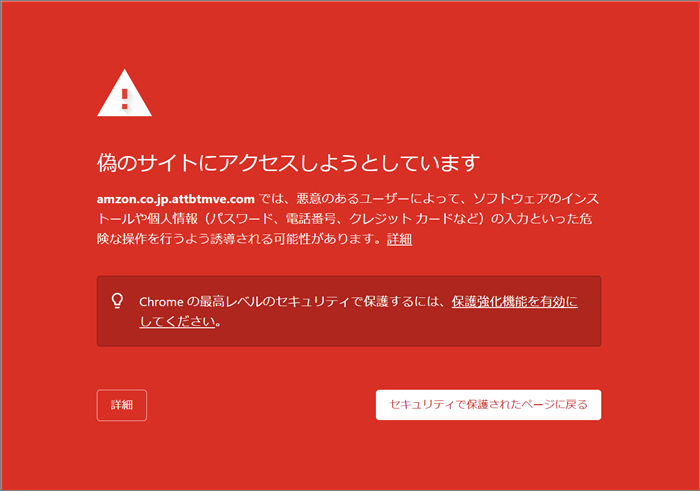
おお、トレンドマイクロの「サイトセーフティーセンター」での危険度評価に反し、Googleではしっかり
危険なサイトとして登録済みのようです!
でも、危険を承知で先に進んでみましたが、リンク先はもぬけの殻。
「このサイトにアクセスできません localhost で接続が拒否されました。」
と表示されました。 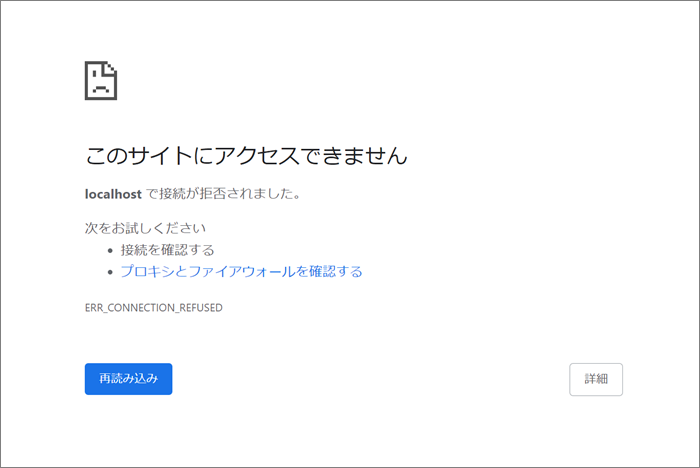
詐欺サイトは、捜査の手が及ぶのを恐れ、えてして時々姿をくらまします。
こうすることで少しでも捜査の手から逃れようとしているのです。
先程ご覧いただいた通り、IPアドレスとドメインは紐づけされたままなのでサイトは簡単に
復活することが可能な状態です。
まとめ 今回は、送信されたメールサーバーも詐欺サイトを運営しているであろうウェブサーバーも
詐欺サイトのメッカである「ユニオンステーション」付近に設置されていましたので
フィッシング詐欺の王道を行くものでしたね。
それにしても、キャンペーンをネタにするなんて、人間心理を突いたやり方が汚いです。 恐ろしいことに、今、こうしている間にも大量のフィッシング詐欺メールが発信されたくさんの
フィッシング詐欺サイトが作られ消滅していきます。
次から次に新種のメールが届くので常に意識して被害に遭わないようご注意ください。 いつものことながら、誤字・脱字・意味不明がありましたらお許しください(^-^; | 
 【閲覧注意】実録公開!「JCBポイント確認のご請求」は資産強奪の犯行予告だった
 【警告】Google「ご予約が確定しました」は偽メール!店名のない予約確認の先に、偽Windows Defenderのサポート詐欺画面
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【続報】Google「予約が確定しました:2026年10月6日 19:30」は偽メール!送信元はミラノからジャカルタへ、着地はまた偽Microsoftサポート詐欺
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体