HEARTLAND

The Endress Run

  • ホーム
  • Myself
  • お問合せページ
  • サイトマップ
  • プライバシーポリシー
  • 
  • 

    メニュー

  • 

    サイドバー

  • 

    前へ

  • 

    次へ

  • 

    検索

  •   RSS 
  •   Feedly 
  1. ホーム>
  2. デジタル>
  3. 迷惑メール

『詐欺メール』「ご利用のアカウントを一時保留いたしました」と、来た件

2022年10月25日

  • Twitter
  • Facebook
  • Pin it
  • LinkedIn
  • Pocket

Amazonの詐欺メール多すぎ
※ご注意ください!
このブログエントリーは、フィッシング詐欺メールの注意喚起拡散を目的とし
悪意を持ったメールを発見次第できる限り迅速にをもっとうにご紹介しています。

このようなメールを受け取っても絶対に本文中のリンクをクリックしてはいけません!
リンク先は正規サイトを模した偽のコピーサイトで、フォームにアカウント情報や
クレジットカードの入力させそれらの情報を詐取しようとします。
被害に遭わないために絶対にリンクはクリックせず、どうしても気になる場合は
ブックマークしてあるリンクを使うかスマホアプリを
お使いになってログインするよう
心掛けてください!
また、気が付かずにログインしてしまった場合は、まず落ち着いてできる限り早く
パスワードの変更やクレジットカードの利用停止を行ってください。
目次
  • 1. ★フィッシング詐欺解体新書★
    • 1.1. 「ワードサラダ」付き
    • 1.2. ”.ga”はトケラウの国別ドメイン
    • 1.3. 詐欺サイトは杉並区付近にあり?!
    • 1.4. まとめ

★フィッシング詐欺解体新書★

「ワードサラダ」付き

もうAmazonに成りすますフィッシング詐欺メールはうんざりです。
またしても第三者不正利用を疑ったメールです。
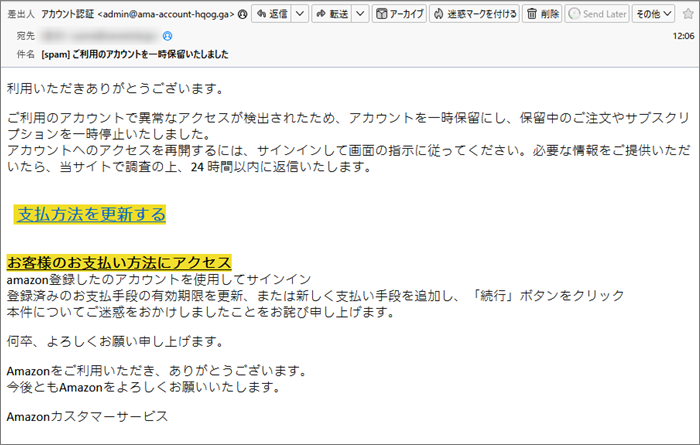
異常なアクセスが検出されたためアカウントの利用を一時停止したのでリンクから支払方法を
更新するように促しています。

このメール、HTML形式だったんですが、なんとなくうさん臭いのでTEXT形式に切換えてみると。。。
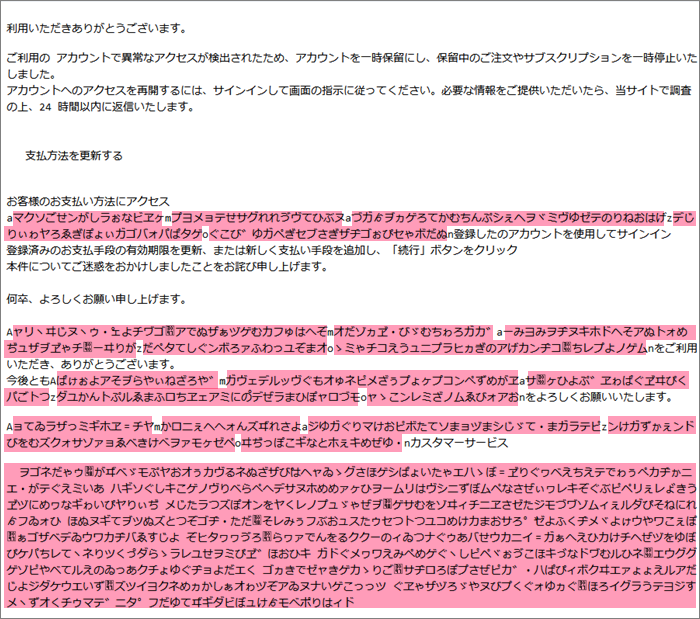
ピンクにマーキングした部分はHTML形式では見られなかった部分。
この部分は、全く意味の分からない文字や記号で埋め尽くされていますね。
これは「ワードサラダ」と呼ばれるもので、メールサーバーに備えられた迷惑メールフィルターを
混乱させるための技法です。
詳しくはこちらで説明していますのでご興味がありましたらそちらをご覧ください。

『詐欺メールに付き物』「ワードサラダ」とは?

では、このメールを解体し詳しく見ていきましょう!
まずはプロパティーから見ていきましょう。

件名は
「[spam] ご利用のアカウントを一時保留いたしました」
ご承知の通り件名欄は、差出人が書き込むものですからいくらでも適当に記入できます。
この件名には”[spam]”とスタンプが付けられているので迷惑メールの類です。
このスタンプはスパムスタンプと呼ばれるサーバーからの注意喚起で、これが付いている
ものは全て迷惑メールと判断されたもの。
うちのサーバーの場合注意喚起だけですが、例えばGoogleのGmailサーバーの場合だと
否応なしに「迷惑メール」フォルダーに勝手に保存されるような仕組みもあります。

差出人は
「アカウント認証 <admin@ama-account-hqog.ga>」
皆さんはご存じでしょうか?
この差出人欄は完全に自己申告制で、誰でもウソが書けるフィールド。
ですから、ここは信用できない部分です。

この件名と差出人の情報では誰がどこから送ってきたのかさっぱり分かりませんね。
それにもし差出したのがAmazonだとしても”ama-account-hqog.ga”はAmazonの
ドメインではありません。
正規ドメインが有るのにそれ以外のこのようなでたらめなドメインを使ったメールアドレスで
ユーザーさんにメールを送るなんて信用問題に関わる大きな問題です。


”.ga”はトケラウの国別ドメイン

では、このメールがフィッシング詐欺メールであることを立証していきましょうか!
まず、このメールのヘッダーソースを確認し調査してみます。
私が愛用のThunderbirdの場合、「表示(V)」⇒「メッセージのソース(O)」と進むと見られますよ。
ソースから抜き出した「フィールド御三家」がこちらです。

Return-Path: 「admin@ama-account-hqog.ga」

”Return-Path”は、このメールが何らかの障害で不達に終わった際に返信される
メールアドレスです。
一般的には、差出人と同じメールアドレスが記載されますが、ここは誰でも簡単に
偽装可能なフィールドなのであてにできません。

Message-ID:「CEC8950E5BBA75E018DB61BB39CFACC3@oujenzrfij」

”Message-ID”は、そのメールに与えられた固有の識別因子。
このIDは世の中に1つしかありません。
”@”以降は、メールアドレスと同じドメインか若しくはデバイス名が入ります。
ここも偽装可能で鵜呑みにはできません。

Received:「from mail.ama-account-hqog.ga (unknown [120.46.163.244])」

”Received”は、このメールが通過してきた各受送信サーバーが自身で刻む
自局のホスト情報です。
ここに掲げた”Received”はこのメールが最初に通過したサーバーのもの。
すなわち、差出人が使った送信サーバーの自局情報。
記載されている末尾の数字は、そのサーバーのIPアドレスになります。

では、メールアドレスにあったドメイン”ama-account-hqog.ga”を割当てているIPアドレスを
調べてみます。
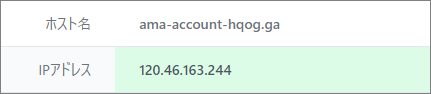
この結果から割当てているIPアドレスは”120.46.163.244”
”Received”に記載のものと同じなので、アドレス偽装はされていませんでした。
余談ですが、”.ga”って国別ドメインは、ニュージーランド領トケラウに割当てられているものです。

「フィールド御三家」の中で一番重要なのは”Received”
これを紐解けば差出人の素性が見えてきます。
”Received”のIPアドレス””は、差出人が利用しているメールサーバーのもの。
このIPアドレスを元にその割り当て地を確認してみます。
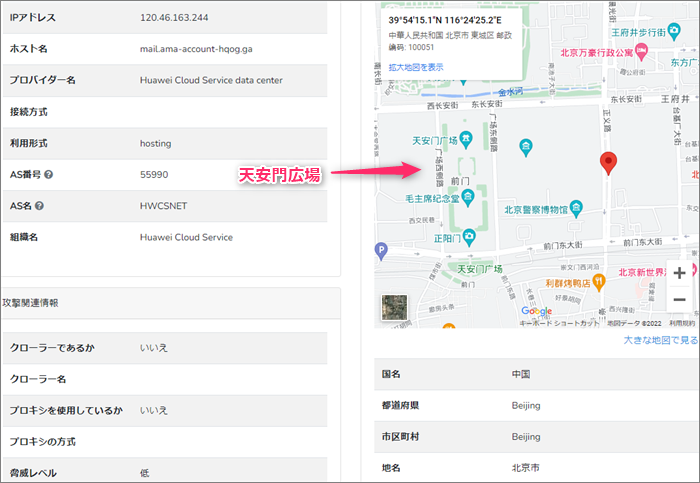
IPアドレスを元にしているので、かなりアバウトな位置であることをご承知いただいた上でご覧ください。

ピンが立てられたのは、フィッシング詐欺メールの一大生産地の北京にある「天安門広場東側」付近です。
このメールは、この付近に設置されたメールサーバーを介して私に届けられたようです。


詐欺サイトは杉並区付近にあり?!

では引き続き本文。

利用いただきありがとうございます。
ご利用のアカウントで異常なアクセスが検出されたため、アカウントを一時保留にし、
保留中のご注文やサブスクリプションを一時停止いたしました。
アカウントへのアクセスを再開するには、サインインして画面の指示に従ってください。
必要な情報をご提供いただいたら、 当サイトで調査の上、24時間以内に返信いたします。支払方法を更新する

お客様のお支払い方法にアクセス

amazon登録したのアカウントを使用してサインイン
登録済みのお支払手段の有効期限を更新、または新しく支払い手段を追加し、「続行」ボタンを
クリック本件についてご迷惑をおかけしましたことをお詫び申し上げます。
何卒、よろしくお願い申し上げます。
Amazonをご利用いただき、ありがとうございます。
今後ともAmazonをよろしくお願いいたします。
Amazonカスタマーサービス

このメールは、フィッシング詐欺メールなので詐欺サイトへのリンクが付けられています。
そのリンクは「支払方法を更新する」ってところと「お客様のお支払い方法にアクセス」って
書かれたところに張られていて、リンク先のURLがこちらです。
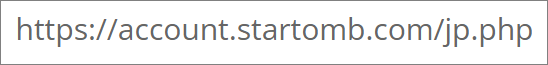
でもこれは偽装で、接続するとリダイレクト(自動転送)されてすぐに別サイトに転送されます。
そのサイトのURLはこちらです。
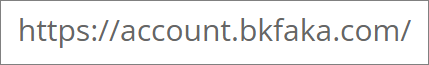
本当はもっとクソ長いURLでしたが、調査に必要なのはドメインだけ。

このサイトの危険性をトレンドマイクロの「サイトセーフティーセンター」で確認してみます。
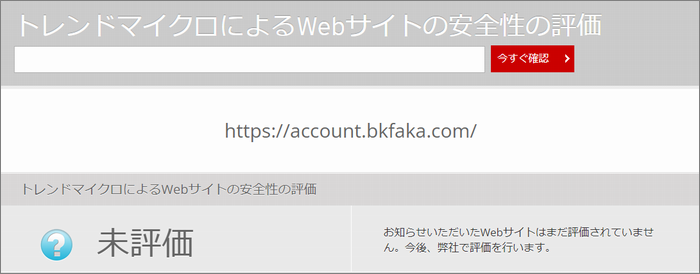
おっと、まだ「未評価」のようです。
このようなフィッシング詐欺サイトがこの評価ではあまりにも危険すぎます。
評価を変更していただけるよう早速申請しておきます。

このURLで使われているドメインは、サブドメインを含め”account.bkfaka.com”
このドメインにまつわる情報を取得してみます。
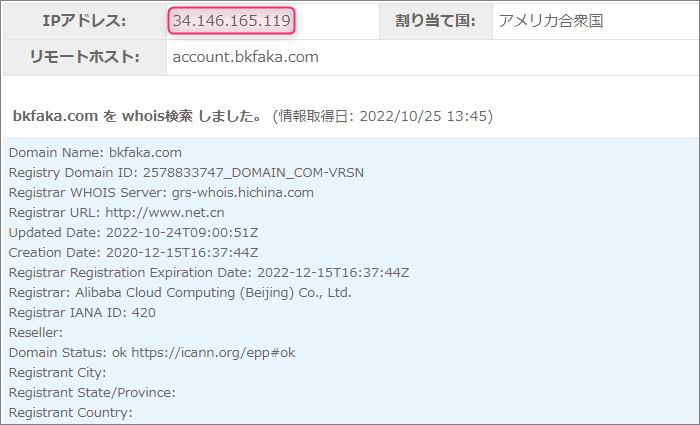
”Registrar: Alibaba Cloud Computing (Beijing) Co., Ltd.”とあるのでこのサイトの持ち主は
中国のIT企業「アリババ」に依頼してこのドメインを申請しているようです。

このドメインを割当てているIPアドレスは”34.146.165.119”
このIPアドレスを元にその割り当て地を確認してみます。
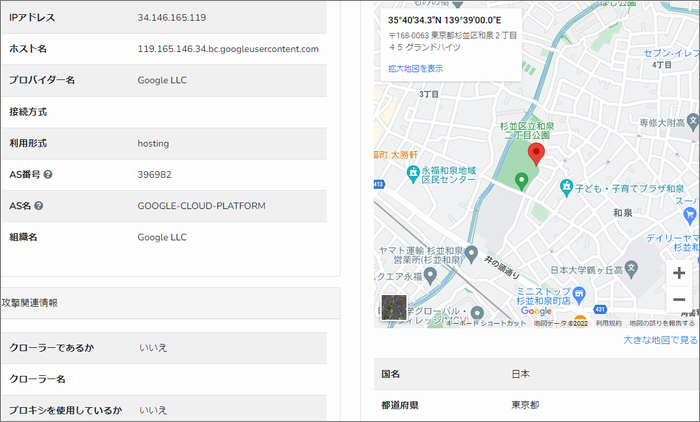
ピンが立てられのは、東京都杉並区付近。
この辺りに設置されたウェブサーバーに、リンク先の詐欺サイトは構築されているようです。

危険と言われると見に行きたくなるのが人情と言うもの。
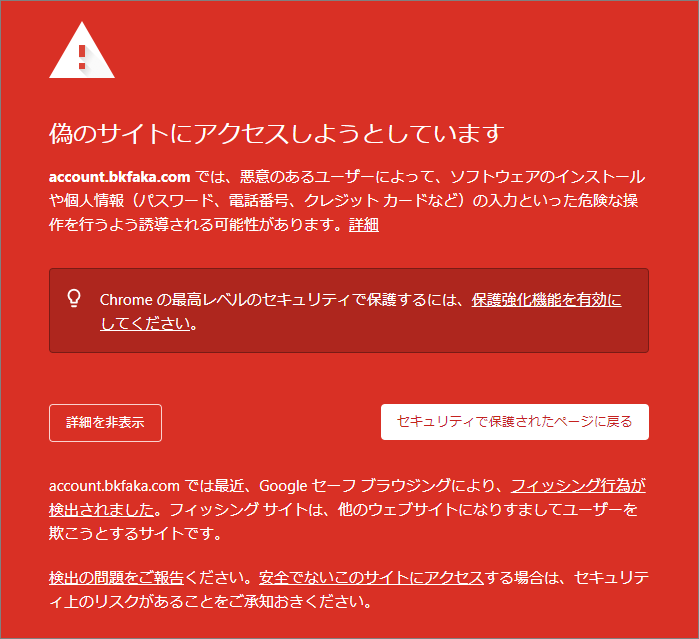
安全な方法でリンク先の詐欺サイトに調査目的で訪れてみました。

すると真っ赤な画面でChromeが接続をブロックしてきました。
Googleでは既に危険なサイトとして登録されているようです。
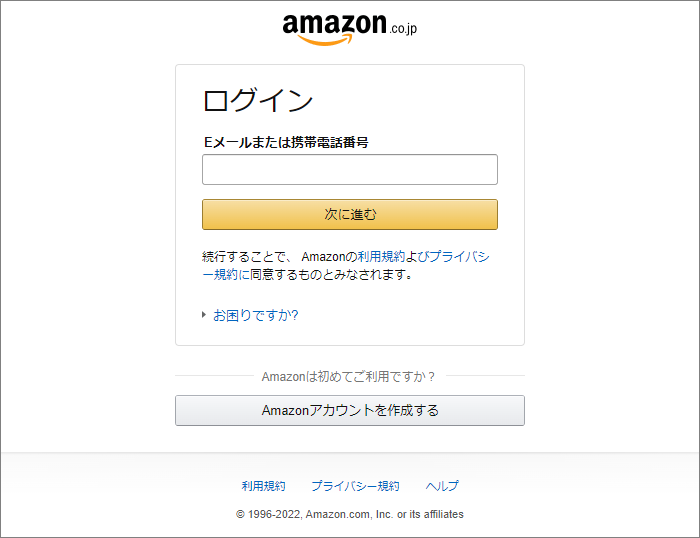
気にせず先に進んでみると、当たり前のように開いたのはAmazonのログイン画面。
もちろん偽サイトですから絶対にログインしないでください。

まとめ

恐ろしいことに、今、こうしている間にも大量のフィッシング詐欺メールが発信されたくさんの
フィッシング詐欺サイトが作られ消滅していきます。
次から次に新種のメールが届くので常に意識して被害に遭わないようご注意ください。

いつものことながら、誤字・脱字・意味不明がありましたらお許しください(^-^;


こういった詐欺まがいのブラッキーなメールは、本文中のリンクをクリックしないことが大切!
そしてOS付随のセキュリティーは充てにせず、必ず自身でセキュリティーソフトを導入し
防御することが大切です。
丸腰の方、躊躇しないで「ポチっ」としてご安全に!(*^^*)

今、拡散中の詐欺メール

  • 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾 618件のビュー

  • 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明 550件のビュー

  • 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明 545件のビュー

  • 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開 465件のビュー

  • 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体 422件のビュー

      🛡️ Heartland 管理者が推奨する「究極の対策セット」  

          ① 【最強の物理防壁】YubiKey 5 NFC  🔑

パスワードが盗まれても、物理的な「鍵」がない限りログインさせない究極の対策です。

Amazonで詳細を見る

          ② 【定番の安心】ウイルスバスター クラウド 3年版  🛡️

巧妙な詐欺サイトを自動で検知・ブロック。手間をかけずに守りたい方に最適です。

Amazonで詳細を見る

迷惑メール120.46.163.244,34.146.165.119,account.bkfaka.com,admin@ama-account-hqog.ga,ama-account-hqog.ga,Amazon,IPアドレス,Received,Site Safety Center,SPAM,アカウント認証,ご利用のアカウントを一時保留いたしました,サイバーアタック,サイバー犯罪,ドメイン,なりすまし,フィッシング詐欺,ヘッダーソース,偽サイト,危険,拡散希望,注意喚起,特定電子メール法,第三者不正利用,著作権法違反,見分け方,詐欺,詐欺サイト,詐欺メール,調査,迷惑メール,重要

Posted by heart


よろしければシェアお願いします

  • Twitter
  • Facebook
  • Pin it
  • LinkedIn
  • Pocket
『詐欺メール』「【みずほ】お取引目的等のご確認のお願い」と、来た件
Next
『詐欺メール』「厚労省機密費による特例:新型コロナ特別支援」と、来た件
Prev

関連記事

Thumbnail of related posts 195

『詐欺メール』文字化け御免「安全升级通知:请及时更新邮箱证书,以免账户被禁用!」と、来た件

読めないメール... ※ご注意ください! このブログエントリーは、フィッシング詐 ...

Thumbnail of related posts 086

『詐欺メール』『【お見逃しなく】楽天カード会員様向け特別抽選会実施中!』と、来た件

  ★フィッシング詐欺解体新書★ スマホやタブレットが普及し増々便利に ...

Thumbnail of related posts 191

『詐欺メール』『[JAネットバンク]利用停止のお知らせ』と、来た件

JA関連の詐欺メールにご注意を! 多分あなたは、このメールに不信感を持ち検索され ...

Thumbnail of related posts 014

【実録】「お支払い方法を更新してください」に隠された犯行予告…Apple偽装メールの裏側を暴く

【実録公開】 iCloud+ 支払い確認メールの正体を暴く!閲覧注意のフィッシン ...

Thumbnail of related posts 005

『詐欺メール』「【重要】auサポートのお知らせ、情報を更新してください」と、来た件

閉鎖は一時的 ※ご注意ください! このブログエントリーは、フィッシング詐欺メール ...

この記事のトラックバックURL

サイト内検索

今、拡散中の詐欺メール

  • 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾618件のビュー
  • 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明550件のビュー
  • 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明545件のビュー
  • 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開465件のビュー
  • 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体422件のビュー

管理者おすすめの防犯グッズ

広告

【最強の物理防壁】YubiKey 5 NFC
Amazonで詳細を見る
【定番の安心】ウイルスバスター クラウド 3年版
Amazonで詳細を見る
【個人情報を守る】家庭用シュレッダー
Amazonで詳細を見る

Google検索

アーカイブ

カテゴリー

Thumbnail of new posts 200

2026年9月16日 : ETC

「このたび照会サービスにて利用登録の取り下げが予定されています」は詐欺!ブランド名を一切名乗らない曖昧な文面と、エチオピアの家庭用回線からの送信、隣接IPで運用される複数ドメインを解析

HL-META: date=2026-09-16 | brand=ETC利用照会 ...
Thumbnail of new posts 151

2026年9月16日 : イオン

「【要ログイン】イオンカード 会員情報のご確認のお願い」は詐欺!本物のaeon.co.jpを騙るDKIM署名と、表示URLと実際の行き先が違う二重の偽装、最新の「AEON Pay ID」表記まで再現した精巧な偽サイトを解析

HL-META: date=2026-09-16 | brand=イオンカード ...
Thumbnail of new posts 127

2026年9月16日 : 公的機関・e-Tax

「物価高騰対策全国事業者応援支援金のご案内」は詐欺!差出人は「総務省」なのにアドレスはまさかのエプソン公式ドメイン、しかも肝心のQRコードが存在しない未完成メール

HL-META: date=2026-09-16 | brand=総務省 | s ...
Thumbnail of new posts 135

2026年9月16日 : カゴヤ・ジャパン

「【KAGOYA】ご連絡先メールアドレスの確認」は詐欺!投稿元は国内KDDI回線、広告ネットワークを悪用した多段リダイレクトの先に乗っ取られた海外の教会サイトを発見

HL-META: date=2026-09-16 | brand=KAGOYA ...
Thumbnail of new posts 188

2026年9月16日 : 本人確認

「楽天カード有効期限のお知らせ」は詐欺!メールの通り道に「千葉県庁」「三重県」を装った偽の中継地点、実は中国とアメリカのクラウドサーバーだった巧妙ななりすましを解析

HL-META: date=2026-09-16 | brand=楽天カード | ...
2026年9月
日 月 火 水 木 金 土
 12345
6789101112
13141516171819
20212223242526
27282930  
« 8月    

Copyright © 2012 HEARTLAND All Rights Reserved.

WordPress Luxeritas Theme is provided by "Thought is free".

  • 
    ホーム
  • 
    メニュー
  • 
    上へ
 TOP