【SAISON ID】ポイント資産保護のためのお手続きご案内|セゾンカードを騙る詐欺メール、本物そっくりのNetアンサー偽ログイン画面に誘導
こんばんは、Heartland-Labです。夜、ひと息ついたところでスマホを開いたら、「24時間以内に本人確認を」というメールが届いていた。そんなとき、気になって落ち着かなくなりませんか?
今回ご紹介するのは、セゾンカードの会員サイト「Netアンサー」への、不正ログインの疑いを装ったメールです。先に結論をお伝えすると、このメールは詐欺です。リンクは開かず、ID・パスワードも入力しないでください。期限で急かす文面の裏に、いくつもの仕掛けが見つかりました。順番にご紹介します。
Heartland-Lab 専門調査レポート|2026年10月27日時点
「【SAISON ID】ポイント資産保護のためのお手続きご案内」はセゾンカードを騙るフィッシングメール
| 受信日時 | 2026年10月26日 21:51 |
| 手口 | 「不正ログインの疑い」「24時間以内」と急かし、Netアンサーそっくりの偽ログイン画面でIDとパスワードを盗む |
| 危険度 | ★★★★☆(4/5) |
| 偽装の手の込み具合 | ★★★★☆(4/5) |
| 送信元IP | 188.124.178.63(ポーランド・ポモージェ県/現地の通信事業者) |
| SPF/DKIM | SPF:softfail(失敗寄りの判定)/DKIM:署名はあるが検証結果の記載がなく判定不能 |
| 誘導先 | hxxps://ternson[.]pkkik[.]info/ など3つの使い捨てドメイン(セゾンとは無関係) |
| ヘッダー解析情報 | ※メールヘッダー詳細は個人情報保護のため非掲載 |
⚠ このメールは偽物です。セゾンカードからのメールではありません
「資産を守るため」と言われると、つい従いたくなります。しかし、本当に危険なのは、このメールのリンクのほうです。押す前に、このページの内容を参考にしてください。
届いた詐欺メール(本文の再現)
検索で見つけやすいよう、本文を再現します。表示されているアドレスは、そのまま載せています。実際のリンク先は、うっかり押してしまわないよう「hxxps」「[.]」に置き換えて、横に書き添えました。
件名:【SAISON ID】ポイント資産保護のためのお手続きご案内
差出人:【セゾンカード】

SAISON ID:(受信者のメールアドレスがそのまま表示)

平素はセゾンカードをご利用いただき、誠にありがとうございます。

本メールは、現在お客様のカードおよびNetアンサーアカウントにおいて、安全上の重大な懸念が検知されたため、会員規約に基づき緊急に配信しております。

■ 現在の状態:第三者による不正ログインの疑い
■ 対処期限:本メール配信より24時間以内
■ 制限内容:オンライン決済、キャッシング機能の制限
上記の期限内にご本人様確認が完了しない場合、お客様の資産を守るため、カードのご利用およびNetアンサーのアカウントを一時停止(利用停止)させていただきます。

至急、以下のボタンよりログインいただき、ご本人様確認の手続きを完了させてください。
▼NetアンサーIDでログインできます。
https://api.saisoncard.co.jp/auth/screen/na/PQZUMMXO_auth
(画面の表示。実際のリンク先は hxxps://ternson[.]pkkik[.]info/ で始まるアドレス)

公式アプリをご利用いただくと、IDやパスワードのご入力が毎回不要となり、スムーズにご利用いただけます。
まだご利用でないお客様は、こちらからダウンロードいただけます。
https://www.saisoncard.co.jp/service/app/
(画面の表示。実際のリンク先は hxxps://sqafpurgitor[.]fiv5ee8[.]info/ で始まるアドレス)

Netアンサーにお申し込みいただくと同時にWeb明細へのご登録が完了し、ご利用明細書の郵送を停止いたします。
別途メールにてご案内いたします。
なお、一部対象外のカードがございます。
メールでのご案内が届かず、郵送停止をご希望の場合は、お手数ですがNetアンサーにて変更手続きをお願いいたします。

───────────────────
※このメールはNetアンサーからの自動配信です。
ご返信いただいても対応できませんので、ご了承ください。
───────────────────
株式会社 クレディセゾン
〒170-6073 東京都豊島区東池袋3-1-1
https://www.saisoncard.co.jp/
(画面の表示。実際のリンク先は hxxps://sqafwallast[.]2nk854d[.]info/ で始まるアドレス)
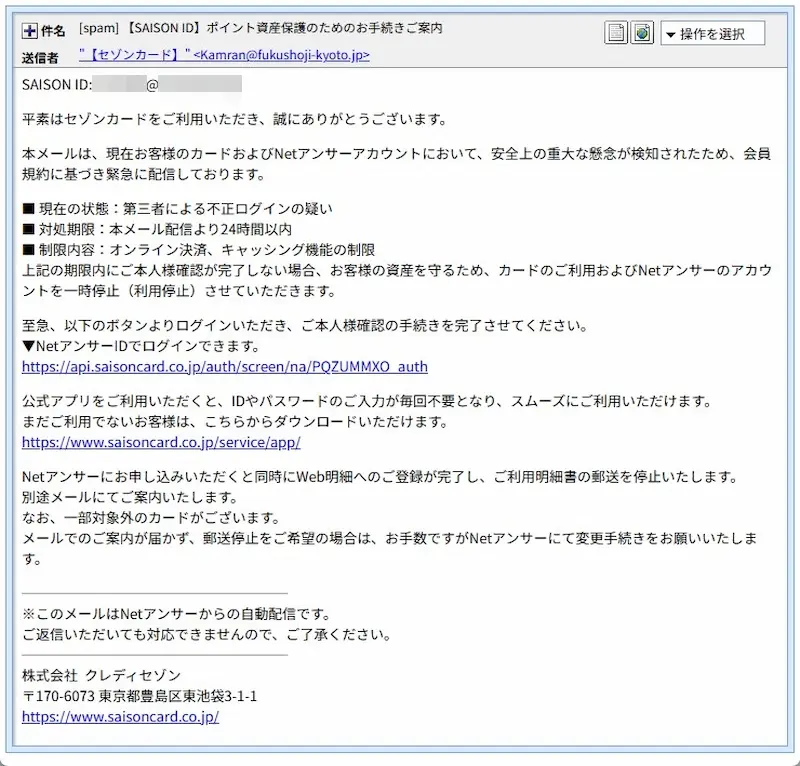
▲ 実際に届いた詐欺メールの画面(2026年10月26日受信)
「現在の状態」「対処期限」「制限内容」と、箇条書きで整理されていて、一見、事務的で落ち着いた案内に見えます。しかしよく見ると、「24時間以内」という短い期限と、「アカウントを一時停止」という脅しが並んでいます。考える時間を奪って、リンクを押させるための組み立てです。
件名の「ポイント資産保護」は、本文のどこにも出てこない
件名は「【SAISON ID】ポイント資産保護のためのお手続きご案内」ですが、本文には、ポイントの話が1行も出てきません。書かれているのは、「不正ログインの疑い」「オンライン決済・キャッシング機能の制限」「Netアンサーの利用停止」だけです。
さらに本文の後半には、「Netアンサーにお申し込みいただくとWeb明細に登録され、郵送を停止します」という、ログインの話とは関係のない案内が続きます。本物の案内文を、そのまま貼り付けたものとみられます。
件名を「ポイントが守られる」と安心させる言葉にしておきながら、中身は別物だったというわけです。社名も、「株式会社」と「クレディセゾン」の間で、不自然な位置で改行されていました。本物の会社のメールなら、まずこうはなりません。
表示は本物のセゾン、実際のリンク先は別のドメイン
メールには、リンクが3か所あります。画面に表示されているアドレスは、api.saisoncard.co.jp、www.saisoncard.co.jp/service/app/、www.saisoncard.co.jpと、どれもセゾンの本物のドメインです。
ところが、実際に押したときの行き先は、3か所とも別々の、セゾンとは無関係のドメインでした。ternson[.]pkkik[.]info、sqafpurgitor[.]fiv5ee8[.]info、sqafwallast[.]2nk854d[.]infoと、名前もばらばらですが、アドレスの末尾は共通でした。同じ行き先を、使い捨てのドメインに分けて用意しているとみられます。
メールに表示されたアドレスが本物に見えても、それだけでは安心できません。見えている文字と、押したときの行き先は、別々に設定できてしまうからです。
💡ここで! 用語のかんたん解説
「Netアンサー」「SAISON ID」とは?
セゾンカードの会員向けサイトで、利用明細の確認などに使うログイン用のIDです。ここのIDとパスワードが盗まれると、なりすましで操作される恐れがあります。
「SPF」「DKIM」とは?
どちらも、メールが正しい送信元から届いたかを調べるための仕組みです。今回は、SPFが「softfail(この送信元は推奨されていない、という失敗寄りの判定)」で、DKIMは検証結果が確認できませんでした。
「見えない文字(ゼロ幅文字)」とは?
画面には何も表示されない、幅のない文字のことです。普通の文章の中に混ぜても、読む人には気づかれません。
送信ルートと偽装の判定
ここからは、詳しく調べると分かったことをご紹介します。
- 送信元はセゾンではありません。差出人のアドレスは、日本国内の第三者のドメインでした。セゾンとは何の関係もなく、持ち主が別にいるドメインが悪用されたとみられます。表示名だけが「【セゾンカード】」と付けられています。
- 実際の送信元IPはポーランドでした。受信したサーバーに記録された送信元は
188.124.178.63で、調べるとポーランド・ポモージェ県にある、現地の通信事業者のものでした。メールの中では日本のドメインを名乗っていましたが、実際に送ってきた場所とは食い違っています。 - SPF(送信元の認証)は、softfail(失敗寄りの判定)でした。「このドメインの持ち主は、このサーバーからの送信を推奨していない」という意味で、少なくとも本物の証明にはなりません。
- DKIM(改ざん防止の署名)は、署名自体は付いていましたが、検証結果の記録がなく、当サイトでは判定できませんでした。
- 受信者のメールアドレスが、「SAISON ID」としてそのまま差し込まれていました。いかにも「あなた個人の確認です」と思わせる仕掛けですが、メールアドレスは、宛先を一斉に差し替えるだけで入れられます。
※メールヘッダー詳細は個人情報保護のため非掲載です。
単語の途中に仕込まれた「目に見えない文字」
本文のHTMLを調べると、画面には出ない見えない文字が、全部で10個混ぜられていました。たとえば「Net」の途中や、「重大」の間、「ご本人様」の途中などです。見つけ方は、メール本文をテキストエディタに貼り付けたり、文字コードの一覧として表示したりすることです。普通は見えない記号が、そこで初めて姿を現します。
人間の目には、何も混ざっていないように見えます。しかし、機械が「Netアンサー」「重大」といった言葉で危険なメールを見つけようとしても、間に見えない文字が挟まっていると、同じ言葉として認識しづらくなります。迷惑メールの自動判定をすり抜けるための工夫とみられます。なお、差出人名と件名には、この細工は見つかりませんでした。
偽サイトの詳細:警告 → 読み込み画面 → 偽のログイン画面
リンク先の1つ(hxxps://ternson[.]pkkik[.]info/)を、当サイトの調査環境で確認しました。まず表示されたのは、セキュリティソフトの警告画面です。「このWebサイトは、安全ではない可能性があります」「脅威の種類:フィッシング」と表示され、画面を閉じるよう案内されていました。
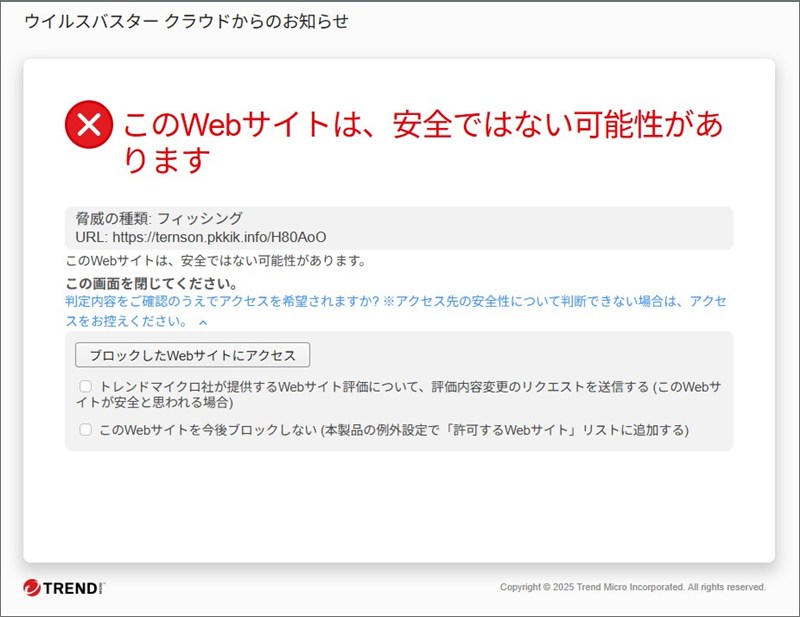
▲ 第1段階:セキュリティソフトが出したフィッシングの警告
この警告が出た場合は、先へ進まず、画面を閉じてください。当サイトでは、調査のために警告を承知のうえで表示しています。次に、「読み込み中です」という画面が出ます。
▲ 第2段階:読み込み中を装う画面
その後、本物そっくりのログイン画面に切り替わりました。
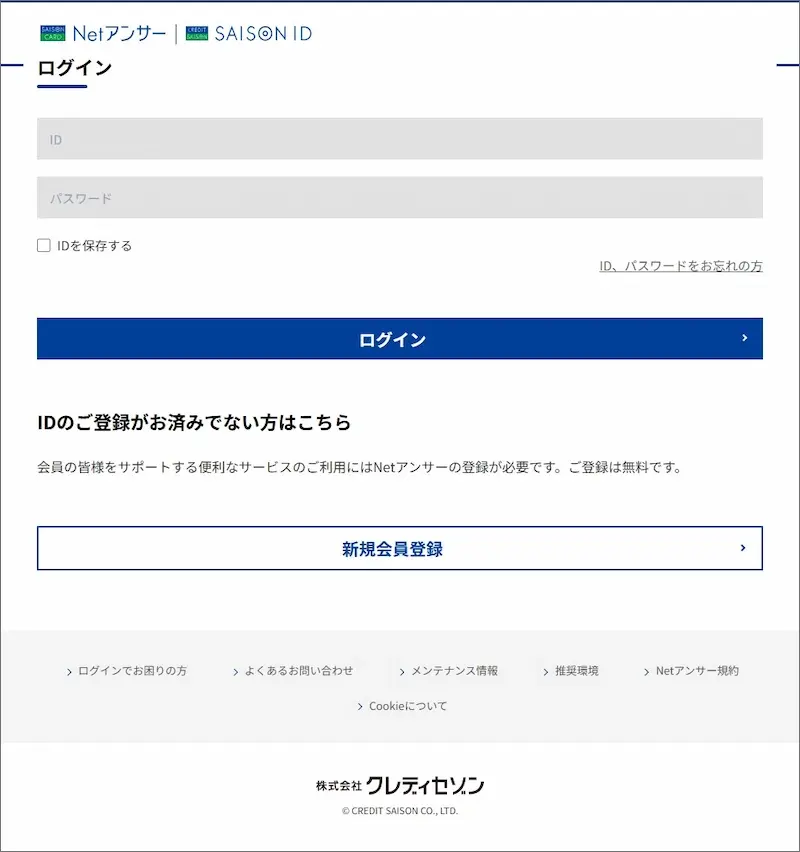
▲ 第3段階:本物そっくりの偽のログイン画面
「Netアンサー|SAISON ID」のロゴ、ID・パスワードの入力欄、「IDを保存する」、「新規会員登録」、画面の下の「ログインでお困りの方」などの案内リンクまで、細かく作り込まれています。ここにIDとパスワードを入力すると、そのまま攻撃者に盗まれます。掲載した画面は、何も入力していない状態です。
また、当サイトの確認では、開く人や環境によって表示を切り替える仕組み(クローキング)は見られませんでした。リンク先のサーバーが実際にどこにあるのかは、確認できていません。
注意点と対処法
- メールのリンクは押さず、ID・パスワードも入力しません。Netアンサーを確認したいときは、公式アプリや、いつも使っているブックマークから、自分で開き直してください。
- 「24時間以内」と急かされても、慌てる必要はありません。本当に利用に影響があるなら、公式アプリやWebサイトに、お知らせが出ます。いったん手を止めて、家族や周りの人にも見せてみてください。
- セキュリティソフトの警告が出たら、先へ進まず、画面を閉じてください。
- もし入力してしまったら、自分を責めずに、すぐ動いてください。公式の入口から、パスワードを変更します。同じパスワードを他のサービスでも使っていたら、そちらも変更してください。カードの利用明細に身に覚えのないものがないかも確認し、不安があれば、カード裏面に載っている窓口へ連絡しましょう。
- お金や契約のトラブルが心配なときは、消費者ホットライン「188」に相談できます。
個人情報の漏えいが続く中、「不正ログインの疑い」を装うメールには、いつも以上に注意が必要です。「見た目で判断しない。入口は自分で開き直す」という習慣が、いちばん確かな備えです。
関連記事
本レポートの結論
「【SAISON ID】ポイント資産保護のためのお手続きご案内」は、セゾンカードを騙るフィッシングメールです。「24時間以内」と急かし、表示は本物のドメインなのに、実際のリンク先は別のドメインでした。たどり着いた先は、Netアンサーそっくりの偽ログイン画面です。ログインの確認は、公式アプリやブックマークから、自分で開き直して行ってください。身近な人が騙されてからでは手遅れです。このページのURLをコピーして、家族のLINEグループで『これ気をつけて!』と共有してあげてください。
Data Provided by Heartland-Lab Security Research Unit
IP・所在地の調査参考:ip-sc.net