国税庁e-Tax「【お手続きをお忘れですか?】還付金、受取手続が完了していません」は詐欺!PCは404、スマホだけ偽アプリ配布ページへ飛ぶクローキング
朝晩がぐっと涼しくなり、秋が深まってきましたね。そんな10月のはじめ、「還付金の手続きがまだ完了していません」というメールが、今朝だけで何通も届きました。今回はそのうちの1通を詳しく調べてみます。
HEARTLAND-LAB 専門調査レポート
「【お手続きをお忘れですか?】還付金、受取手続が完了していません」
国税庁のe-Taxを装い、「還付予定額87,400円の受取手続が未完了」と焦らせて、Android版の「e-Taxアプリ」をインストールさせようとするメールです。同じリンクでも、パソコンで開くと404エラー、スマホで開くと偽のアプリ配布ページが表示される仕掛けでした。
危険度:★★★★★(5段階中5) 不明なアプリを入れさせる手口で、入れてしまうと端末の中身や通信を狙われる恐れがあるため
| 受信日 | 2026年10月2日 06:19(日本時間) |
| 差出人 | 表示名は「e-Tax サポート通知」。実際のアドレスは国税庁と無関係の mailmag[.]micheledlis[.]com でした |
| 実際の送信元IP | 34.142.210.99(Google Cloud。ip-scではシンガポールと表示。脅威レベルは「低」) |
| 接続元の痕跡 | ワイモバイル風のホスト名を名乗る接続が、実際は中国・山西省の家庭用回線 183.185.143.100 と表示されました(ip-sc) |
| SPF/DKIM | SPFはpass(攻撃者が用意した別ドメインでの認証)/DKIMは署名ありだが、検証結果の記載なし |
| 識別用の文字 | 表の「87,400円」の直後に、目に見えない隠しコメント 145cixx5eq を確認 |
| リンクの飛び先 | ボタンも文字リンクも、ほぼ全部が同じ hxxps://naijawebsite[.]com/… へ |
| スマホ側の表示 | onestepstaffi-jp[.]com の偽アプリ配布ページ |
| サーバーの所在地 | 入口:154.206.164.134(香港)/スマホ側:34.97.152.185(大阪のGoogle Cloud。設置場所であり、運営者の所在地とは限りません) |
| クローキング | あり(PCは404、スマホだけ偽アプリ配布ページ。両方を実際に開いて確認) |
※メールヘッダー詳細は個人情報保護のため非掲載
⚠ これは国税庁・e-Taxを装った偽物(フィッシングメール)です ⚠
まず結論です
このメールは国税庁からではなく、詐欺メールです。メールのボタンは押さず、アプリも入れないでください。
もし押してしまっても、あわてなくて大丈夫です。状況別の対処法は、記事の最後にまとめています。
届いたメールの内容
件名は「【お手続きをお忘れですか?】還付金、受取手続が完了していません」。受信者の宛名は〇〇に置き換えて再現します。
国税庁
National Tax Agency JAPAN
e-Tax
令和8年10月2日 e-Tax システム通知
還付金受取手続のご案内(令和8年度 所得税確定申告)

■ 手続き対象情報
還付予定額 87,400円(令和8年度 所得税)
受取手続 完了期日 令和8年10月6日
期日までにお手続きください
メッセージボックス 未読 1件
アプリ内にてご確認ください

〇〇 様
e-Taxをご利用いただき、誠にありがとうございます。
令和8年度分(令和8年1月1日〜12月31日)の所得税確定申告に係る還付金につきまして、
受取手続が未了であることをご案内申し上げます。

申告・手続き情報
対象年度 令和8年度分(令和8年1月1日〜12月31日)
申告種別 所得税の確定申告
手続き状況 受取手続 未完了
完了期日 令和8年10月5日(月)
還付予定額 87,400円

お手続きの流れ
STEP1 e-Tax アプリを起動する
 アプリ未インストールの方は下記ボタンよりAndroid版をインストールしてください。
STEP2 マイナンバーカードによる電子認証を行う
 受取手続にはマイナンバーカード等の電子証明書が必要です。
STEP3 メッセージボックスより受取手続を完了する
 還付金に関するご案内はアプリ内メッセージボックスにてのみご確認いただけます。

[Android版 e-Tax アプリをダウンロード]
⚠完了期日(令和8年10月5日)までにお手続きがない場合、還付金の受取が遅延する場合がございます。

ご注意事項
●受取手続には、マイナンバーカード等の電子証明書による本人認証が必要です。
●本メールは送信専用アドレスより配信しております。返信によるお問い合わせはお受けできません。
●本メールに心当たりのない場合は、速やかに破棄いただきますようお願いいたします。

(以下、個人情報保護方針など、正規サイトの文面をそのまま写した長文が続く)
国税庁 〒100-8978 東京都千代田区霞が関3-1-1 法人番号 7000012050002
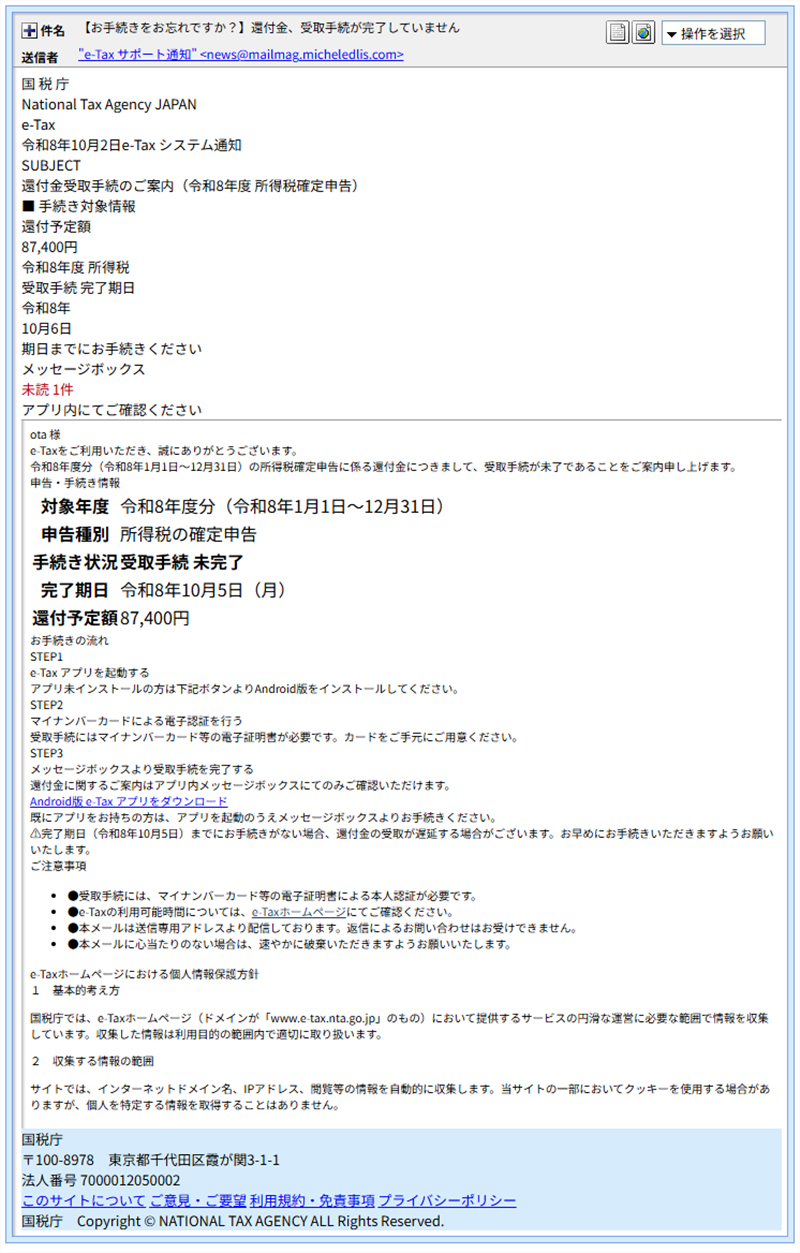
▲ 実際に届いたメール画面(宛名は伏せています)
※メールヘッダー詳細は個人情報保護のため非掲載
本文の背景が白で、末尾の数行だけが水色というデザインは、運営者が以前から何度も見てきた古い型です。本物そっくりの「国税庁」の住所や法人番号まで、そのまま写されています。
送信ルートと「偽物」と判断した理由
ヘッダー(メールの送信記録)を調べると、国税庁につながる痕跡はありませんでした。わかったことは次のとおりです。
- 差出人の名前とアドレスが一致しない:表示名は「e-Tax サポート通知」ですが、アドレスのドメインは
mailmag[.]micheledlis[.]comです。国税庁のドメイン(nta.go.jp)ではありません。 - 実際の送信元IP:
34.142.210.99は、Google Cloudのサーバーです(ip-scではシンガポール)。SPFがpassなのは「このサーバーから送ってよい」と攻撃者自身が設定していたからで、本物の証明にはなりません。 - 名乗りと実際の接続元が合わない:送信記録には、ワイモバイル風のホスト名
mail.anhwe24j6e.ymobile.ne.jpを名乗る接続が残っていました。ところがIPは183.185.143.100で、ip-scでは中国・山西省太原市の家庭用回線(中国聯通)と表示されました。携帯会社の中継を装った名乗りと実態が食い違っています。ただし、攻撃者本人の回線なのか、乗っ取られた回線なのかまでは、ここからは判断できません。 - 送信用アカウントが番号付き:認証つきで送信したアカウント名は「account172」のような番号形式で、大量配信用のアカウントを番号で管理しているように見えます。
- メールIDの末尾が別の大手プロバイダ名:メールの管理番号の末尾に、国内の大手プロバイダ名が付いていました。実際の送信元とは無関係で、見せかけとみられます。
- 解除リンク風のヘッダー:配信停止用のヘッダーに、別ドメイン
amartapura[.]comの解除用URLがありました。受信者のアドレス入りで、押すと「このアドレスは使われている」と知らせてしまう恐れがあるため、触らないでください。
用語解説
SPF/DKIM:メールが「正しいサーバーから送られたか」「途中で書き換えられていないか」を確かめる仕組みです。ただし、詐欺の送り手が自分のドメインで設定すれば合格してしまうので、合格=安全ではありません。
クローキング:同じアドレスでも、見る人の端末(パソコンかスマホか)などによって、表示する中身を変える仕掛けです。調べる側には無害なページを見せ、被害者になりそうな人にだけ本命のページを見せます。
提供元不明のアプリ:Google Playなどの公式ストアを通さずに、ウェブサイトから直接入れるアプリのことです。審査を受けていないため、悪意のあるアプリが紛れ込む恐れがあります。
リンク先を調べてわかったこと:PCとスマホで別の顔
メール内のボタンや文字リンクは、ほぼ全部が同じアドレス(hxxps://naijawebsite[.]com/…)に向いていました。同じリンクを、パソコンとスマホの両方で開いて比べました。
① パソコンで開くと「404エラー」
パソコンで開くと、「404 Not Found」「The page never existed on the site.」という素っ気ないエラー画面が出るだけでした。何もないサイトに見えるので、パソコンで確認した人は「ただの無効なリンクか」と思ってしまいます。
▲ パソコンで開いた画面。ただの404エラーにしか見えません
この入口のドメイン naijawebsite[.]com は、2025年10月18日の登録で、10月1日の調査時点で約1年近く経っていました。ドメインの調査ツールでは「売りに出ているドメイン」として表示され、登録者情報は非公開です。サーバー(154.206.164.134)は香港でした。
② スマホで開くと「偽のアプリ配布ページ」
スマホで開くと、画面のアドレスが onestepstaffi-jp[.]com に変わり、Google Playそっくりの「e-Taxアプリ」のページが表示されました。「4.8の評価」「50万以上のダウンロード」「4.8万件のレビュー」と実績を並べていますが、これらはすべて偽装です。緑色の「インストール」ボタンの下には、次のような3ステップの説明画像が並んでいました。
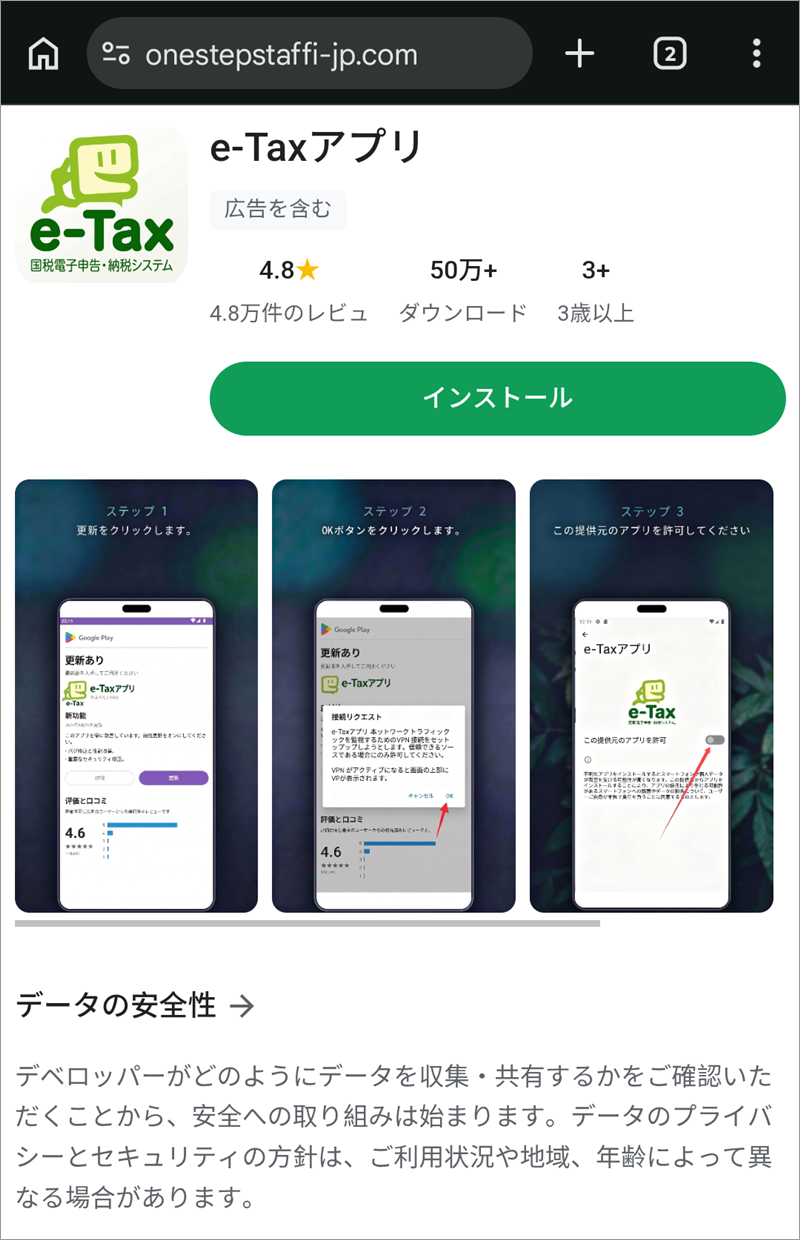
▲ スマホで開いた偽のアプリ配布ページ。画面上部のアドレスは本物のストアではありません
- ステップ1:「更新」をクリックします
- ステップ2:「OK」ボタンをクリックします(画像では、通信を監視するための「VPN接続」の許可を求める画面になっています)
- ステップ3:「この提供元のアプリを許可」のスイッチを入れます
ステップ3の「提供元不明のアプリの許可」は、スマホの安全装置を自分で外す操作です。公式のe-Taxアプリを入れるのに、こうした操作は必要ありません。
このスマホ側のドメイン onestepstaffi-jp[.]com は、2026年9月28日の登録で、10月1日の調査時点で3日目の新しいドメインでした。ネームサーバーはCloudflareですが、ip-scでは 34.97.152.185(大阪のGoogle Cloud)と表示されました。同じIPには他に27のサイトが載っていて、ip-scには否定的な評価(怒りの顔5つ)のコメントも1件ありました。ただし、大阪はデータセンターの場所にすぎず、運営者が大阪にいるという意味ではありません。
③ 「古いドメイン」から「新しいドメイン」への2段構え
メールに書かれた入口は、売りに出ていた約1年前のドメイン。実際に被害者が見る本命のページは、取得から数日の新しいドメイン。入口のアドレスを使い回しつつ、本命だけ新しいドメインに差し替えられる作りだと考えられます。調べる側にはパソコンの404しか見えにくく、スマホで開いた被害者にだけ偽のアプリページが表示されるのが、このクローキングの狙いとみられます。
なお、偽のアプリ本体(APKファイル)は、感染のリスクを避けるため、当サイトではダウンロードも実行もしていません。中身は未解析です。
続報・関連記事と、今朝届いた同系統のメール
「還付金の受取にはe-Taxアプリが必要」という誘導は、先日の記事でも取り上げた新しい手口の続きです。また、「スマホだけに偽のGoogle Playが現れる」仕掛けは、厚生労働省を装ったメールでも確認しています。
- 【緊急】国税庁・e-Taxを騙る詐欺メールが1週間で98通!「アプリをインストールして受取手続き」に絶対従ってはいけない理由
- 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
- 【厚生労働省】特別定額給付金(1人10万円給付)は詐欺メール!スマホだけに偽Google Playが現れる「専用アプリ」誘導の手口
- UCカード「8月お支払金額のお知らせ」は詐欺——表示リンクは公式URLなのに実際の遷移先はTencent Cloud、送信元は乗っ取られた家庭用回線の疑い
今朝(10月2日)は、06:11〜06:19の約8分間に、件名と差出人名を変えた同系統のメールが5通届きました。昨日までのメールとは作りが異なり、別のキットが使われているとみられます。ほかの件名の例です。
- 【重要】還付金の受取手続が未完了です|令和8年度 所得税
- [通知 No.202610026519] 所得税還付金 受取手続未完了のお知らせ
- ⚠ 受取期日:令和8年10月5日|還付金をお受け取りください
似た件名のメールが届いても、考え方は同じです。メールのボタンやリンクは開かないでください。
見分けるポイントと、今すぐできる対処法
「還付金」「期限」と言われれば、気になってしまうのは自然なことです。落ち着いて、次の点を確認してください。
この偽メールの「おかしな点」
- 同じメールの中に、完了期日が「10月6日」と「10月5日」の2通りある(攻撃者が日付をそろえ忘れたようです)
- 令和8年分の確定申告は、年が明けてから行うもの。まだ年の途中なのに「申告の還付金」が出るはずがありません(攻撃者は未来から来たのかもしれません)
- 所得税は「令和8年度分」ではなく、一般に「令和8年分」と表します
「還付金の受取にアプリのインストールが必要」という案内は、詐欺を疑ってください。
- リンクは開かず、メールは削除:返信や、配信停止のリンクも触らないでください。
- 手続きが気になるときは、ご自分で公式サイトを開く:検索窓から「国税庁 e-Tax」で検索して、公式サイトからご確認ください。e-Taxのアプリは、App StoreやGoogle Playなどの公式ストアから入手するもので、メールのボタンから入れるものではありません。
- 開いただけなら:何も入力せず、何もインストールしていなければ、多くの場合はそのままページを閉じれば大丈夫です。
- アプリを入れてしまったら:まず機内モードにしてネットとの接続を切り、設定からそのアプリを削除してください。そのうえで、別の端末から、GoogleアカウントやSNS、銀行・クレジットカードのパスワードを変更し、利用明細を確認します。不安が残るときは、端末の初期化や、携帯電話会社の窓口への相談も検討してください。
- 困ったときの相談先:消費者ホットライン「188」、警察相談専用電話「#9110」へ。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの所在地・回線情報は IP調査兵団(ip-sc.net) の調査結果を参照しています。
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明