【実録・閲覧注意】1週間で800通超——あなたのメールに今も届いている詐欺メールの全手口を公開する
【週次調査レポート】
2026年5月第3週(5/10〜5/18)
スパム・フィッシング攻撃動向分析
 この1週間、Heartland-Labのメールボックスに届いたスパムの正体を暴きます。絶対にリンクをクリックしないでください。
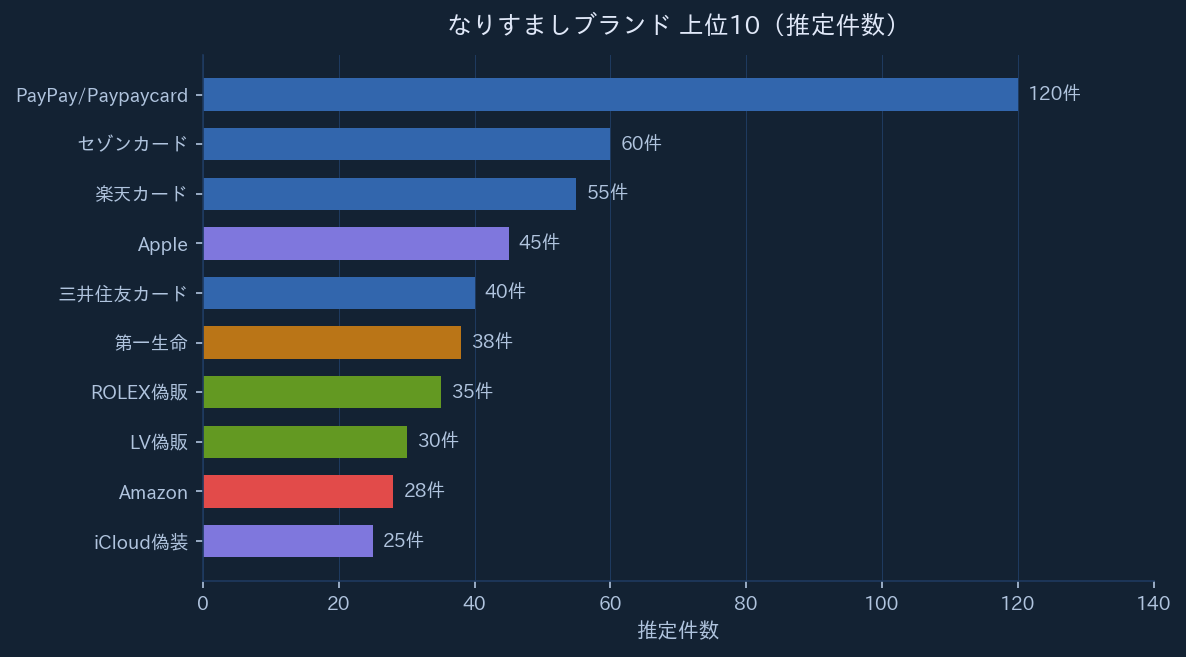
2026年5月10日(日)から5月18日(月)の9日間にわたり、PayPay・楽天カード・セゾンカード・Apple・Amazon・第一生命・三井住友カードなど20以上の国内外ブランドを騙った大量スパム攻撃が観測されました。
Heartland-Labでは受信スパムフォルダの800件超のメールを解析し、攻撃グループの戦術・タイミング・手口の変化を記録しました。
※重要:これらのメールの多くはHTMLメールとして配信されており、開封するだけで攻撃者のアクティブリストに登録されるリスクがあります。スパムは開かずに削除してください。
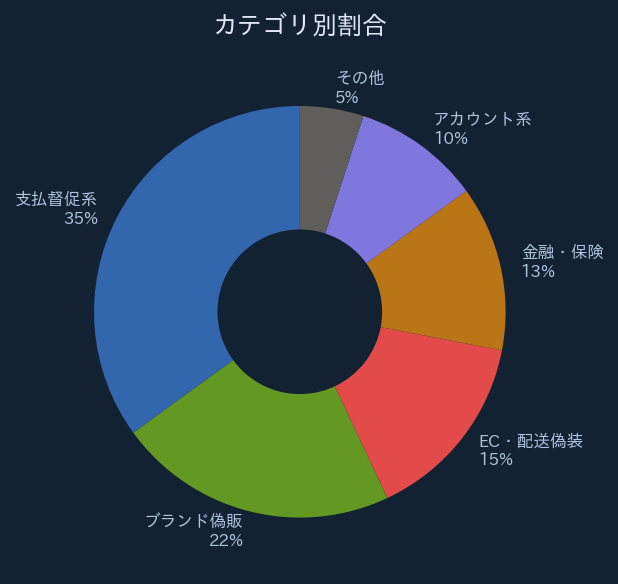
| 攻撃規模 | ★★★★★ (5/5) — 800件超・9日間連続 |
| 偽装工作精度 | ★★★★☆ (4/5) — 公式ロゴ・文体を精巧に模倣 |
| 危険度総合 | ★★★★★ (5/5) — 高齢者・非技術者に特に危険 |
| 攻撃の多様性 | ★★★★★ (5/5) — 支払督促・ブランド偽販・ID詐取など5類型 |
週次統計サマリー
EC・配送系
ブランド偽販系
保険・金融系
IT・クラウド系
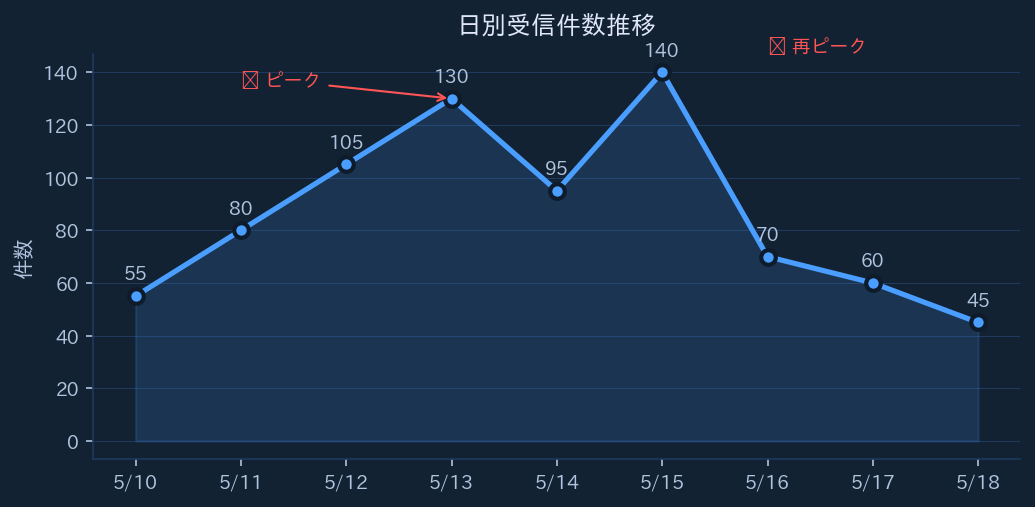
1週間の攻撃タイムライン
日
月
火
水 ★PEAK
セゾン30件超爆撃第一生命二重偽装
バースト送信確認
木
金 ★再PEAK
Apple15件超爆撃 標的型サーバー情報スパム保険・金融系急増
土〜月
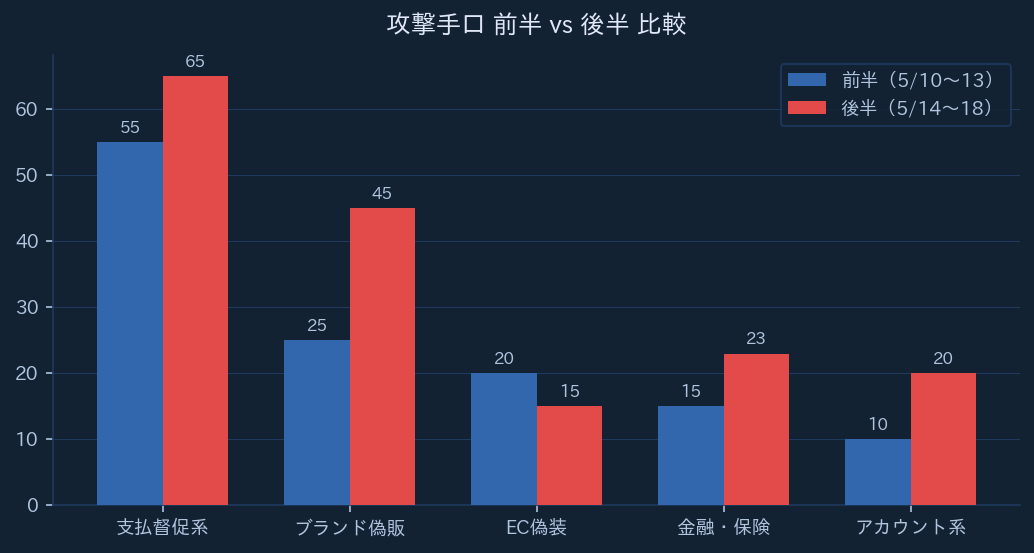
後半(5/14〜18)
主要攻撃手口 詳細解説
以下のメールパターンに一致するものを受信した場合、絶対にリンクをクリックしないでください。すべて詐欺メールです。
 特別警告:5/15観測 — 標的型サーバー認証情報スパム
hostname: 35.203.66.95 を騙りSSH接続情報(username・password・port・domain情報)を含むスパムが4件連続で着弾。これは一般的な無差別フィッシングではなく、特定のメールサーバー管理者を標的とした高度な標的型攻撃(スピアフィッシング)の可能性があります。メールサーバー管理者の方は直ちにパスワードを変更し、ログを確認してください。
注意点と対処法
- メール内のURLは絶対にクリックしない:「24時間以内」「緊急」などの言葉で焦らせるのは詐欺の常套手段です。どんなに本物らしくても、メール内のリンクからは絶対にアクセスしないでください。
- 公式アプリ・ブックマークから確認:PayPay・楽天・Amazonなどは必ず公式アプリか、自分でブックマークした公式URLからログインして確認してください。
- 送信元アドレスを確認する:「PayPay」と表示されていても、送信元が
@paypay.ne.jp以外のドメインなら100%偽物です。 - 高額割引には乗らない:ROLEX・LV・エルメスが「90%OFF」で売られることは絶対にありません。このようなメールは即削除してください。
- フィッシング報告窓口への連絡:フィッシング対策協議会(antiphishing.jp) へ報告することで、他の被害者を防ぐことができます。
- 家族・高齢者への注意喚起:この種のフィッシングは特にデジタルに慣れていない方が被害に遭いやすいです。この記事を家族のLINEグループで共有してください。
解析サンプル:セゾンカード偽装メール(5/13 集中攻撃)
件名:【緊急】サービス安全性向上に伴う「本人確認サービス」の再設定について
表示送信者名:セゾンカード
実際の送信元:セゾンカード(実際は無関係ドメイン)
攻撃パターン:同一件名を30件以上、異なるIPから「バースト送信」
受信集中日時:2026年5月13日(水)終日
偽装判定:正規のセゾンカードは saisoncard.co.jp ドメインから送信。本メールはこれと無関係のドメインから送信されている。
2026年5月第3週、攻撃者は20以上のブランドを使い分けながら800件超のフィッシングメールを9日間継続して送り込みました。前半は支払い督促型が主流でしたが、後半になるほど高級ブランド偽販・Apple/iCloud乗っ取り・保険金融詐欺へと手口が多様化・高度化しています。身近な人が騙されてからでは手遅れです。この記事のURLをコピーして、家族のLINEグループで「これ気をつけて!」と共有してあげてください。