「【重要】10/22 緊急認証強化について|三菱UFJ eスマート証券」を装う詐欺メール 偽ログイン画面に注意
「パスキーに切り替えてください」「電話認証をしないと出金できなくなります」。もしこんなメールが届いたら、あなたはすぐに手続きしてしまいそうになりませんか?
今回は、そんな気持ちを狙った詐欺メールを調べました。結論から言うと、このメールは偽物です。リンクは開かないでください。
HEARTLAND-LAB 調査レポート
「【重要】10/22 緊急認証強化について|三菱UFJ eスマート証券」
パスキー・電話認証を装い、偽ログイン画面へ誘導する詐欺メール
| 受信日 | 2026年10月23日 |
| なりすまし先 | 三菱UFJ eスマート証券 |
| 危険度 | ★★★★☆(偽ログイン画面あり。入力すると証券口座を乗っ取られるおそれ) |
| 送信元の判定 | SPF:pass(攻撃者が自分のドメインで通過)/DKIM:判定は未確認 |
| 送信サーバー | オランダ(クラウド事業者のサーバー) |
| 表示の切り替え(クローキング) | 確認されず |
※メールヘッダー詳細は個人情報保護のため非掲載
🚨 このメールは「偽物」です
三菱UFJ eスマート証券からの本物のお知らせではありません。メール内のリンクは開かないでください。
届いた詐欺メールの内容
「不正アクセスの被害が確認されたので、口座認証を緊急で強化しました」という書き出しです。そのうえで、パスキー、メール認証、電話認証など、本物の証券会社でも使われる言葉を並べて、読む人を信じ込ませようとしています。
特に怖いのは、電話認証が完了しない場合、出金や即時入金などの取引を制限すると書いて、不安をあおる部分です。「急がないと出金できなくなる」と思わせて、焦ったところで偽サイトへ誘導します。
▼ 届いたメールの本文(宛先は非掲載)
件名:【重要】10/22 緊急認証強化について|三菱UFJ eスマート証券
差出人:三菱UFJ eスマート証券
受信日時:2026/10/23 9:23
宛先:(個人情報保護のため非掲載)

━━━━━━━━━━━━━━━━━━━━
三菱UFJ eスマート証券
━━━━━━━━━━━━━━━━━━━━

お客様各位

平素は格別のご高配を賜り、厚く御礼申し上げます。

■ 緊急認証強化の実施について
現在、不正アクセスによる被害が確認されております。
お客様の口座を不正アクセスからお守りするため、2026年10月22日(木)より、緊急で口座認証の強化を実施いたしました。
急な変更となりますことを、深くお詫び申し上げます。

■ お客様のご利用状況に応じた変更内容
<パスキーを1つでも登録している場合>
パスキー以外の認証方法はご利用いただけなくなります。
パスキーを登録していない端末や環境からアクセスする場合は、以下をお試しください。
・パスキーを登録済みの端末からアクセスする
・新しい端末でパスキーの登録を行う
・サポートセンターへお問い合わせいただく

<メール認証のみご利用の場合>
メールによるワンタイムパスワード認証から、電話認証に切り替わります。
今後は、ご登録の電話番号への着信による認証が必要となります。

<認証アプリ・リカバリーコードをご利用の場合>
認証アプリとリカバリーコードは、従来どおりご利用可能です。追加のお手続きは不要です。

■ 電話認証が完了しない場合の取引制限について
2026年10月22日(木)以降、電話認証が完了していない場合、以下の取引を制限させていただきます。
・出金(振込・払戻し)
・即時入金
・各種お取引の一部
お客様の大切な資産をお守りするための措置でございます。ご不便をおかけいたしますが、何卒ご理解いただき、お早めに電話認証をお済ませください。

■ お手続き・ご確認方法
以下の公式サイトにログイン後、「セキュリティ設定」よりご確認ください。
▼ 三菱UFJ eスマート証券 公式サイト
hxxps://www.kabu.co.jp/update
※ログイン後、「セキュリティ設定」メニューより認証方法の確認・変更が可能です
※パスキーの新規登録も、同メニューよりお手続きいただけます

■ ご確認いただきたいこと
1. パスキーの登録状況をご確認ください
現在の登録状況により、必要な対応が異なります。
2. ご登録の電話番号をご確認ください
電話認証に切り替わる方(メール認証のみご利用の方)は、ご登録の電話番号が最新であることをご確認ください。
3. 認証方法の変更が必要な方は、お早めにお手続きください
2026年10月22日(木)以降、新しい認証方法が適用されます。

■ ご注意事項
・2026年10月22日(木)以降、新しい認証方法が適用されます
・パスキーを登録済みの場合、パスキー以外の認証方法はご利用いただけなくなります
・メール認証のみご利用の方は、電話認証に切り替わります
・本メールは送信専用です。ご返信いただいてもお答えできません

ご不明な点は、カスタマーセンターまでお問い合わせください。

三菱UFJ eスマート証券株式会社
配信停止設定:hxxps://www.kabu.co.jp/
管理番号:MUFG-AUTH-2026-10-22
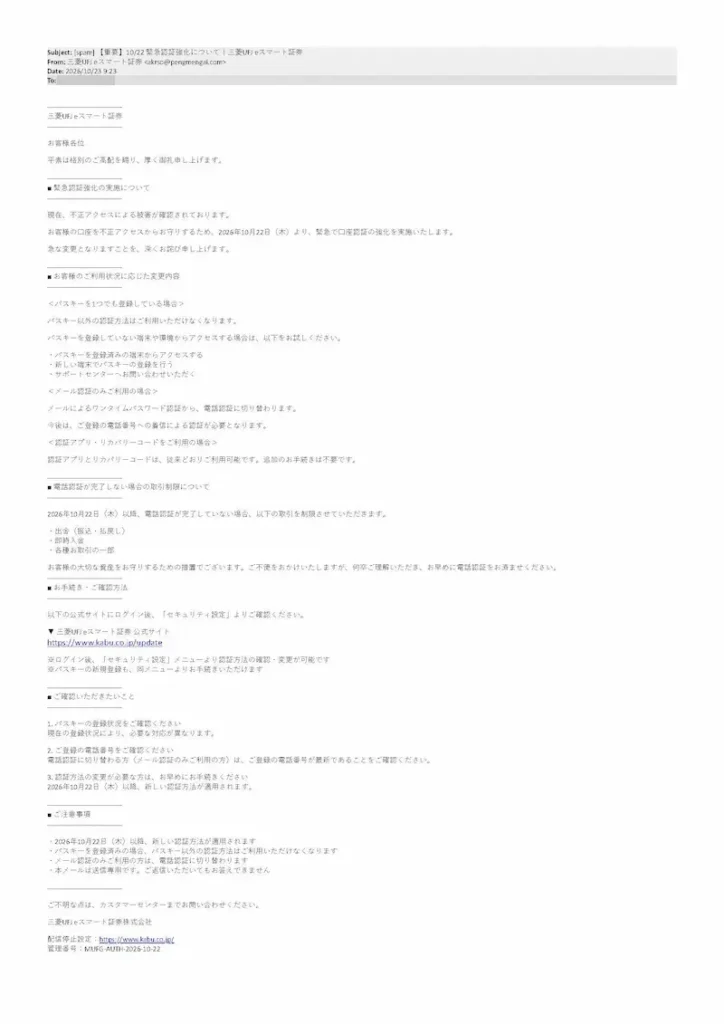
▲ 実際に届いた詐欺メールの画面(宛先は非掲載)
本物とどこが違う? 送信ルートを調べました
まずは「誰が送ってきたのか」を見てみます。差出人の名前は「三菱UFJ eスマート証券」と表示されていますが、これは好きなように書ける部分です。実際のメールアドレスは、証券会社とは関係のない別のドメイン pengmengai.com でした。
メールの経路を追うと、次のことが分かりました。
- メールを送った送信サーバーは
52.143.52.101で、オランダ(アムステルダム)にあるクラウド事業者のサーバーでした。ただし、クラウドは誰でも借りられるので、攻撃者の居場所を示すものではありません。 - その送信サーバーに、ユーザー認証をして接続していた元は
171.52.193.25でした。インド(ニューデリー)の法人向け回線です。ここから操作していたことを示唆しますが、断定はできません。 - SPF(送信元として許可されているかを確かめる仕組み)は「pass」でした。でもこれは、攻撃者が自分のドメインで自分を許可しただけで、本物の証明にはなりません。
おまけですが、証券会社のメールのはずなのに、送信の経路には某配送関連のホスト名がちらりと混ざっていました。名前を借りる相手を間違えたのか、うっかり者の攻撃者です。
※メールヘッダー詳細は個人情報保護のため非掲載
📖 ことば解説
- パスキー:パスワードの代わりに、スマホの指紋や顔認証などでログインする新しい仕組みです。本物の証券会社でも導入が進んでいるため、詐欺に使われやすい言葉になっています。
- SPF:「このサーバーはこのドメインのメールを送ってよい」という許可のリストです。許可されていても、中身が本物とは限りません。
- クローキング:見る人や端末によって表示が変わる仕掛けです。今回は確認されませんでした。
リンクの先には「そっくりの偽ログイン画面」
メールには「公式サイト」として hxxps://www.kabu.co.jp/update と書かれています。でも、表示されている文字と、実際のリンク先が別でした。クリックすると、見えている表示とは違う hxxps://yeyuekm.com/review/kxxquqsrma に飛ぶように作られています。しかも、表示されていた kabu.co.jp も、公式サイトのドメインではありません。
当サイトで確認した偽ログイン画面は、hxxps://festhir.cfd/LOGIN/#/index に表示されていました。口座番号を入れる欄と、「パスキーでログイン」のボタンまで再現していて、ロゴの配置も本物そっくりです。ここに口座番号やパスワードを入れてしまうと、そのまま攻撃者に渡ります。
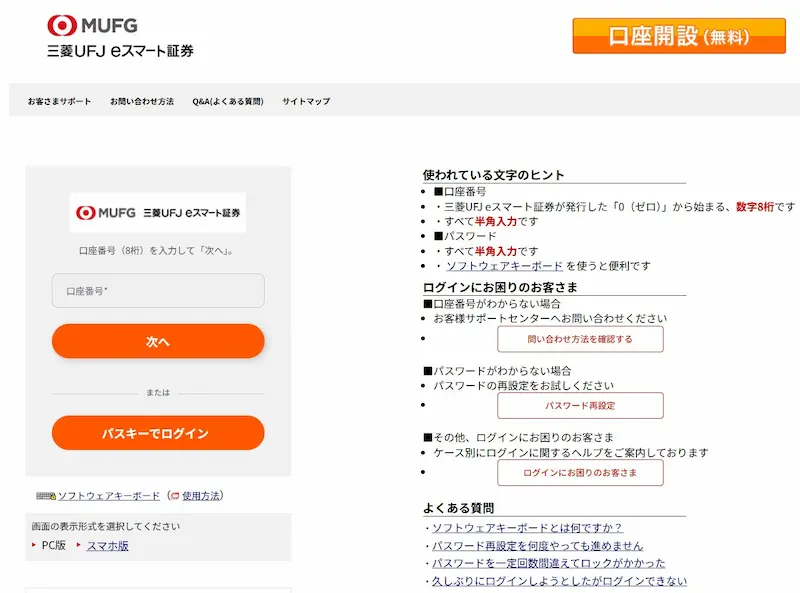
▲ 本物そっくりに作られた偽ログイン画面(口座番号の入力欄と「パスキーでログイン」ボタンまで再現)
なお、この偽サイトを開こうとしたところ、Chromeには次のような「危険なサイト」の警告が表示されました。Googleのセーフブラウジングという安全機能が、フィッシングサイトとして検出した表示です。ただし、警告が出ない偽サイトもたくさんあります。警告が出ないからといって、安全とは限りません。
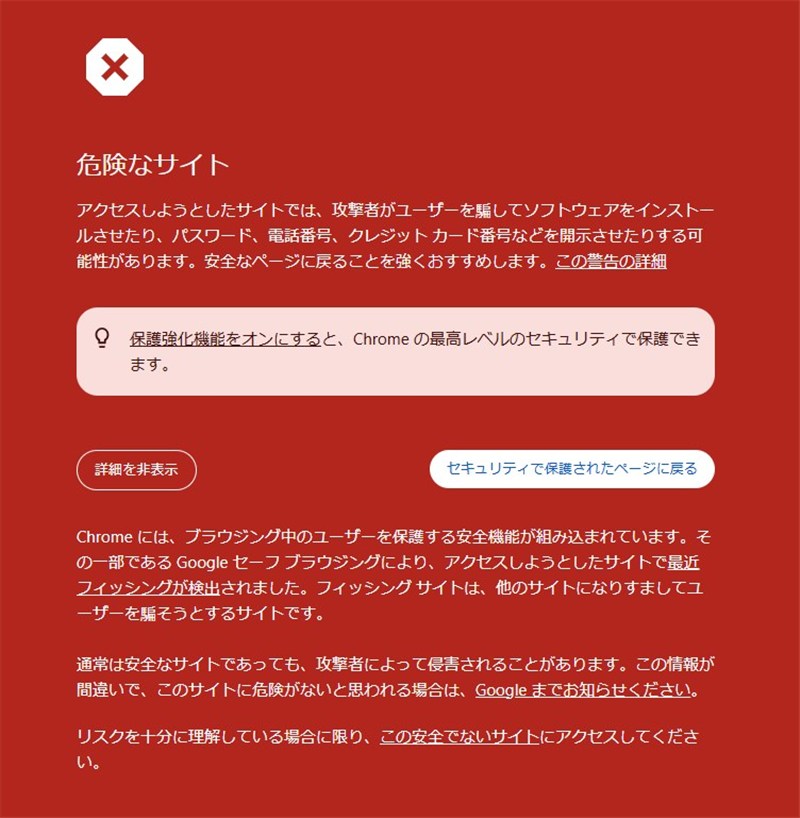
▲ Chromeに表示された「危険なサイト」の警告画面
今回の調査では、見る人や端末によって表示が変わる仕掛け(クローキング)は確認されませんでした。誰が開いても同じ偽画面が出るタイプのようです。
もしメールが届いたら 落ち着いてできること
「急いでください」と言われても、慌てる必要はありません。次のことを守れば大丈夫です。
- メールの中のリンクは開かない。ボタンもタップしない。
- 口座の認証や設定が気になったら、メールからではなく、いつも使っている公式アプリや、ご自身で保存したブックマークからログインして確認する。
- 口座番号やパスワードを入力してしまった場合は、すぐに公式のアプリや公式サイトからパスワードを変更し、証券会社のサポートセンターへ連絡する。身に覚えのない取引がないかも確認する。
- 判断に迷ったら、お住まいの地域の消費生活センター(電話の局番なしで「188」)に相談する。
うっかり開いてしまっても、自分を責めないでください。こうした詐欺メールは、本物そっくりに作られています。
三菱UFJ eスマート証券の公式のセキュリティ対策は、公式サイトのセキュリティ対策ページで確認できます(このページは認証や不正ログイン対策の説明で、偽メールへの注意喚起そのものは載っていません)。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査結果は ip-sc.net を参照しています。