「【重要】安全なご利用のためのセキュリティ再設定のお願い」を装う詐欺メール PCは「アクセス拒否」、スマホだけ偽ログイン画面
カードの明細を確認しようとスマホを開いたら、「セキュリティ設定が失効しています」というメールが届いていた。そんな場面、ありそうですよね。
今回調べたのは、まさにそんな不安につけ込む詐欺メールです。結論から言うと、このメールは偽物です。リンクは開かないでください。しかも、パソコンとスマホで見せる画面を変える、ちょっとずるい仕掛けもありました。
HEARTLAND-LAB 調査レポート
「【重要】安全なご利用のためのセキュリティ再設定のお願い」
PCは「アクセス拒否」、スマホだけ偽ログイン画面を見せる詐欺メール
| 受信日 | 2026年10月23日 |
| なりすまし先 | アメリカン・エキスプレス |
| 危険度 | ★★★★☆(偽ログイン画面あり。入力するとカードのアカウントを乗っ取られるおそれ) |
| 送信元の判定 | SPF:pass(攻撃者が自分のドメインで通過)/DKIM:判定は未確認 |
| 送信サーバー | シンガポール(Googleのクラウド) |
| 表示の切り替え(クローキング) | あり(PC:アクセス拒否/スマホ:偽ログイン画面) |
※メールヘッダー詳細は個人情報保護のため非掲載
🚨 このメールは「偽物」です
アメリカン・エキスプレスからの本物のお知らせではありません。メール内のリンクは開かないでください。
届いた詐欺メールの内容
「お客様のアカウントのセキュリティ設定が失効し、無効な状態になっています」と告げて、ログインパスワード、2段階認証、ログイン通知、認証用電話番号の4つを「再設定してください」と求める内容です。大げさな脅し文句はなく、一部のサービスが使えなくなるかもしれないと、さりげなく不安をあおるのが特徴です。
文面はていねいで落ち着いているぶん、「本物かも」と思ってしまいやすいメールです。
▼ 届いたメールの本文(宛名・宛先は非掲載)
件名:【重要】安全なご利用のためのセキュリティ再設定のお願い
差出人:アメリカン・エキスプレス
受信日時:2026/10/23 13:39
宛先:(個人情報保護のため非掲載)

(宛名) 様

日頃よりご利用いただき、誠にありがとうございます。

お客様のアカウントのセキュリティ設定が失効し、無効な状態となっております。安全なご利用のため、再設定をお願いいたします。

【ご再設定いただく設定(チェックリスト)】
□ ログインパスワード
□ 2段階認証
□ ログイン通知の設定
□ 認証用電話番号

再設定が完了するまでの間、一部のサービスをご利用いただけない場合がございます。

セキュリティ設定を更新する:
hxxps://zxbnz.com/?email=(受信者のアドレス)&uid=(個別ID)

お手続きは数分で完了します。設定ページで画面の案内に沿ってご対応ください。

お手数をおかけいたしますが、何卒よろしくお願い申し上げます。
今後とも変わらぬご愛顧を賜りますようお願い申し上げます。

━━━━━━━━━━━━━━━━━
※ 本メールは自動送信されています。
※ 本メールは(宛先は非掲載)宛にお送りしています。
※ お心当たりのない場合は、お手数ですが本メールを破棄していただけますようお願いいたします。

ヘルプセンター | プライバシーポリシー | 利用規約
Copyright American Express. All rights reserved.
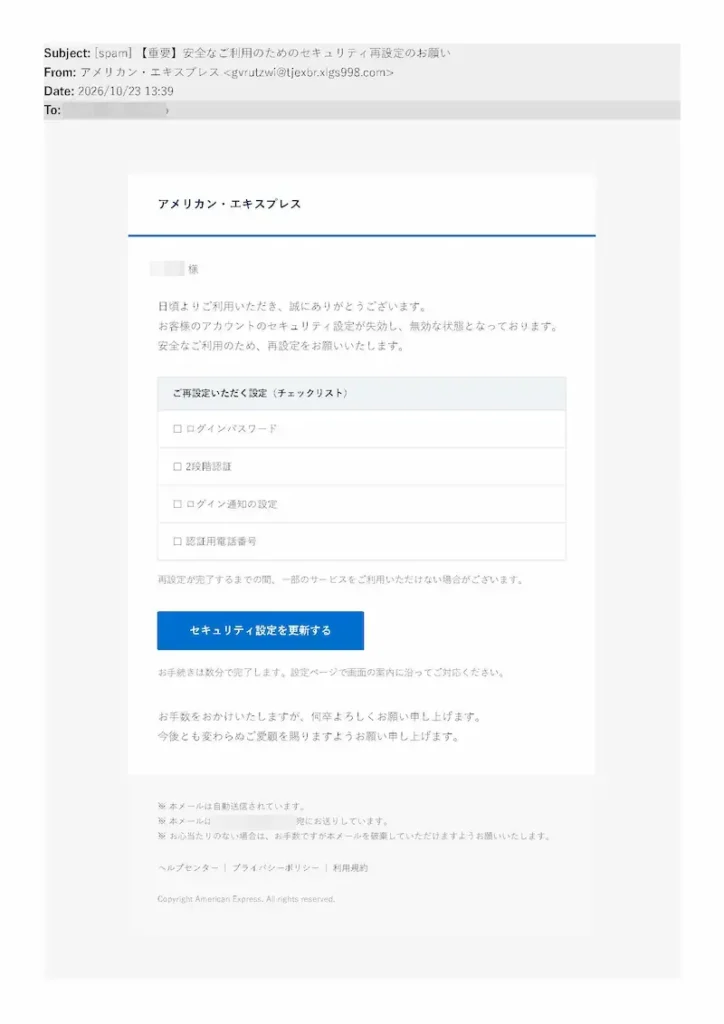
▲ 実際に届いた詐欺メールの画面(宛名・宛先は非掲載)
本物とどこが違う? 送信ルートを調べました
まず「誰が送ってきたのか」です。差出人の名前は「アメリカン・エキスプレス」と表示されていますが、これは好きなように書ける部分です。実際のメールアドレスは、カード会社とは関係のない別のドメイン tjexbr.xlgs998.com でした。
しかも、返信先(Reply-To)には本物の公式ドメインのアドレスが入れてありました。公式らしく見せるための細工です。送り主の欄だけ見て安心してしまわないよう、気をつけたいところです。
- メールを送った送信サーバーは
34.2.25.132で、シンガポールにあるGoogleのクラウドのサーバーでした。ただし、クラウドは誰でも借りられるので、攻撃者の居場所を示すものではありません。 - SPF(送信元として許可されているかを確かめる仕組み)は「pass」でした。でもこれは、攻撃者が自分のドメインで自分を許可しただけで、本物の証明にはなりません。
- メールの下のほうにある「ヘルプセンター」「プライバシーポリシー」「利用規約」のリンクも、ぜんぶ同じ別ドメインに向いていました。どれを押しても行き先は同じ、という手抜きぶりです。
※メールヘッダー詳細は個人情報保護のため非掲載
詳しく調べると分かったこと
ここからは少し専門的な話ですが、日常語でご説明します。
- リンクにメールアドレスが入っている:ボタンのリンク先は、受信した人のメールアドレスと個別のIDが付いたURLでした(アドレスは記事には出しません)。クリックすると「このアドレスは本物で、メールを開いた」と攻撃者に伝わる、追跡型の作りです。
- 文字をバラバラにして迷惑メール対策をすり抜けようとしている:メールのHTMLソース(画面の裏側にある設計図のようなもの)を表示すると、日本語や英語の文字が
メのような数字の暗号に置き換えられていました。そのうえ、目に見えない文字(​や‍のような「ゼロ幅文字」)と、意味のないランダムな文字列のコメントまで混ぜてありました。画面で読む分には普通の日本語ですが、機械が「あやしい言葉」を探す目はごまかされやすくなります。
どちらも、文面は丁寧なのに、中身は迷惑メール対策をくぐり抜けるために手が込んでいます。
📖 ことば解説
- SPF:「このサーバーはこのドメインのメールを送ってよい」という許可のリストです。許可されていても、中身が本物とは限りません。
- ゼロ幅文字:画面には見えない、幅のない文字です。文字の間に混ぜると、見た目は同じでも機械の目にはまったく別の文字列に見えます。
- クローキング:見る人や端末によって、表示する内容を変える仕掛けです。調べる人にだけ「何もない」ように見せられます。
リンクの先は、端末で表示が変わる偽サイト
ボタンのリンク先は、カード会社とは無関係の別ドメイン hxxps://zxbnz.com/ でした。このリンクを開いたとき、パソコンとスマホで、まったく違う画面が表示されました。
パソコンで開いた場合:まず「読み込み中…」の画面が出たあと、「アクセス拒否 リクエストがブロックされました。後ほどお試しください。ファイアウォールで保護されています」という画面に切り替わりました。
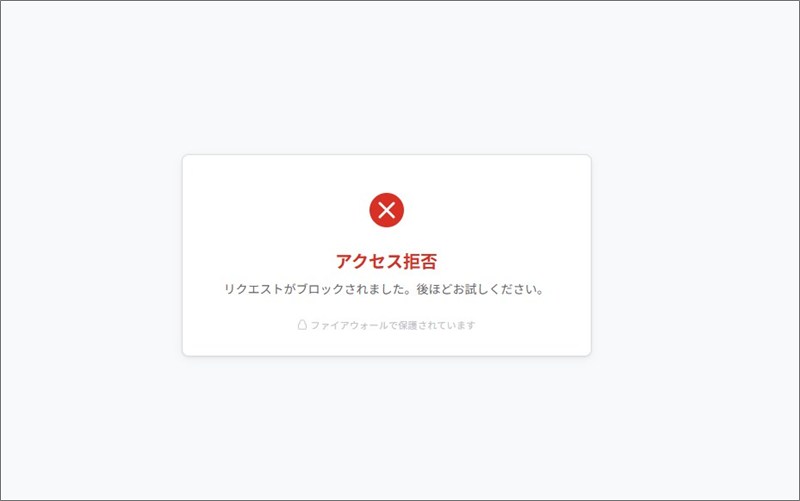
▲ パソコンで開くと、このように「アクセス拒否」と表示されて追い返される
スマホで開いた場合:同じリンクなのに、hxxps://cnwangyue.com/0a0i4gfm#/login という別ドメイン上に、アメリカン・エキスプレスそっくりの偽ログイン画面が表示されました。ユーザーIDとパスワードの入力欄、アカウントタイプの選択、さらにサービスアプリの紹介画像まで、本物そっくりに作られています。ここに入力してしまうと、そのまま攻撃者に渡ります。
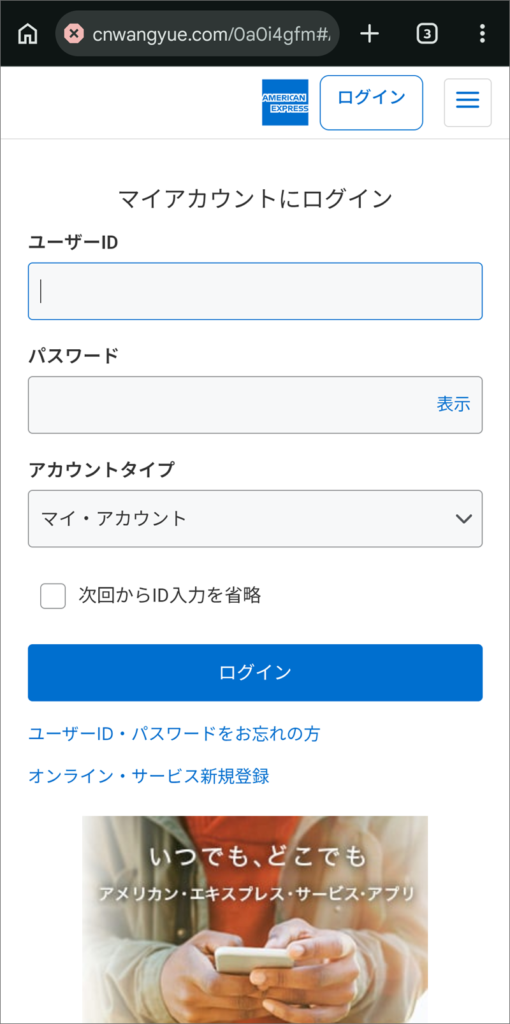
▲ スマホで開くと、本物そっくりの偽ログイン画面が表示される
つまり、このサイトはパソコンで調べる人を追い返し、スマホで開いた人にだけ偽画面を見せる作りです。「パソコンで開いてみたら何もなかったから、安全だった」とは限らない、ということです。
なお、この2つのドメインはどちらも、Chromeを使って開くと、次のような「危険なサイト」の警告が表示されました。Googleのセーフブラウジングという安全機能が、フィッシングサイトとして検出した表示です。ただし、警告が出ない偽サイトもたくさんあります。警告が出ないからといって、安全とは限りません。
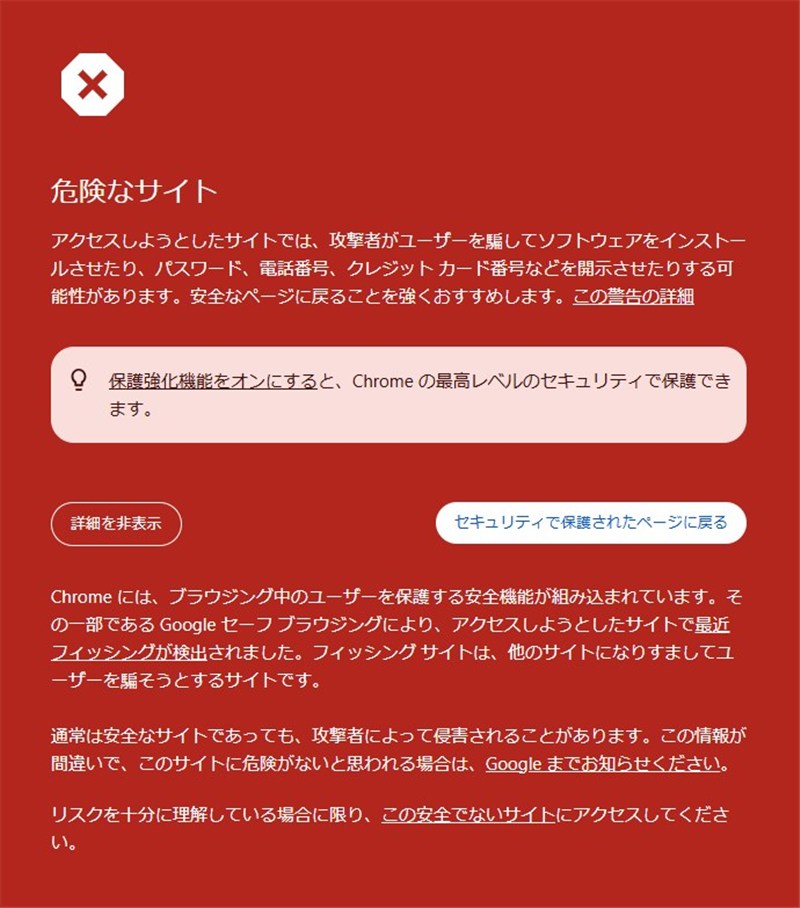
▲ Chromeに表示された「危険なサイト」の警告画面
もしメールが届いたら 落ち着いてできること
「再設定してください」と言われても、慌てる必要はありません。次のことを守れば大丈夫です。
- メールの中のリンクは開かない。ボタンもタップしない。
- アカウントの状態が気になったら、メールからではなく、いつも使っている公式アプリや、ご自身で保存したブックマークからログインして確認する。
- ユーザーIDやパスワードを入力してしまった場合は、すぐに公式のアプリや公式サイトからパスワードを変更し、カードの裏面に書かれている連絡先に電話して相談する。身に覚えのない利用がないかも確認する。
- 判断に迷ったら、お住まいの地域の消費生活センター(電話の局番なしで「188」)に相談する。
うっかり開いてしまっても、自分を責めないでください。こうした詐欺メールは、本物そっくりに作られています。落ち着いて、上の手順で対応しましょう。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査結果は ip-sc.net を参照しています。