「【ご案内】現金最大10,000円キャッシュバック|みんなの銀行」は詐欺メール 表示と違うリンク先に注意
「現金がもらえます」と言われて、うれしくない人はいませんよね。だからこそ、詐欺メールの定番の入口でもあります。
今回は、ネット銀行の名前を借りた「現金最大10,000円キャッシュバック」のメールを調べました。結論から言うと、このメールは偽物です。リンクは開かないでください。
HEARTLAND-LAB 調査レポート
「【ご案内】現金最大10,000円キャッシュバック|みんなの銀行」
表示されたURLと、実際のリンク先が別のサイトになっている詐欺メール
| 受信日 | 2026年10月23日 |
| なりすまし先 | みんなの銀行 |
| 危険度 | ★★★☆☆(偽サイトは入力画面を確認できず。ただし、後から差し替えられるおそれあり) |
| 送信元の判定 | SPF:fail(許可されていないサーバーから送信)/DKIM:署名なし |
| 送信サーバー | 日本(大阪のGoogleクラウド) |
| 偽サイトのサーバー | 韓国(ソウルのGoogleクラウド) |
| 表示の切り替え(クローキング) | 確認されず |
※メールヘッダー詳細は個人情報保護のため非掲載
🚨 このメールは「偽物」です
みんなの銀行からの本物のお知らせではありません。メール内のリンクは開かないでください。
届いた詐欺メールの内容
「期間限定、現金最大10,000円キャッシュバック」と案内して、メールのリンクからログインしてお申し込みくださいと求める内容です。条件は「口座を持っていること」と「リンクからログインすること」だけと、とてもゆるく、誰でも対象になりそうに見せています。
▼ 届いたメールの本文(差出人のアドレス・宛先は非掲載)
件名:【ご案内】現金最大10,000円キャッシュバック|みんなの銀行
差出人:みんなの銀行
受信日時:2026/10/23 17:01
宛先:(個人情報保護のため非掲載)

みんなの銀行をご利用いただき、誠にありがとうございます。

【期間限定】現金最大10,000円キャッシュバックキャンペーンのご案内

キャンペーン期間:2026年10月21日 ~ 2026年11月30日

本キャンペーンへのお申込みは、こちらから簡単にお手続きいただけます。
hxxps://www.minna-no-ginko.com/R0nXuE3MCkyNDAyN6IuRUx6OIf

------------------------------------
■キャッシュバック内容
対象のお客さまに、現金最大10,000円をキャッシュバックいたします。

■キャッシュバックの条件・詳細
【対象条件】
①当行口座をお持ちのお客さま
②本メールのリンクよりログイン後、お申込みください
③当行所定の条件をすべて満たしていること

■キャッシュバックの進呈方法
※キャッシュバック金額は、お客さまの当行口座へ現金として、1か月程度でお振込みいたします。
※当行よりお振込みが完了した時点で、キャッシュバックの提供をもって対象といたします。
※キャッシュバック額は、お取引内容等により最大10,000円までとなります。
※キャンペーンの内容は、予告なく変更または終了する場合があります。

------------------------------------
■本メールについて■
本メールは送信専用です。ご返信いただいても対応いたしかねます。
本メールは、お客さまがご登録されたメールアドレス宛てにお送りしております。
お心当たりのない場合は、お手数ですが当行ウェブサイトのお問い合わせよりご連絡ください。
株式会社みんなの銀行
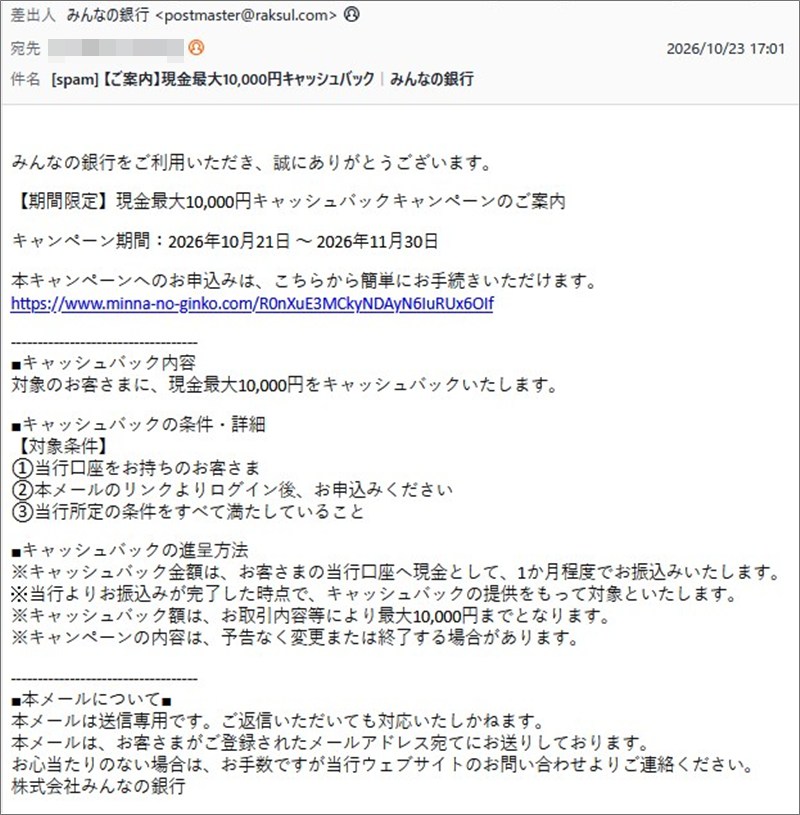
▲ 実際に届いた詐欺メールの画面(差出人のアドレス・宛先は非掲載)
本物とどこが違う? 送信ルートを調べました
まず「誰が送ってきたのか」です。差出人の名前は「みんなの銀行」と表示されていますが、これは好きなように書ける部分です。実際のメールアドレスは、銀行とは関係のない、某印刷関連企業のドメインでした。送信元のドメインを借りて、あたかもそこから届いたように見せる細工です。
- SPF(送信元として許可されているかを確かめる仕組み)の結果は、ドメインの持ち主が「このサーバーからの利用は望まない」と示す「softfail」でした。つまり、許可されていないサーバーから送られてきたメールです。
- DKIM(メールが途中で書き換えられていないかを確かめる署名)は、そもそも付いていませんでした。
- メールを送った送信サーバーは
34.97.79.206で、大阪にあるGoogleのクラウドのサーバーでした。ただし、クラウドは誰でも借りられるので、攻撃者の居場所を示すものではありません。
おまけですが、このサーバーが名乗った機械の名前は、sadqwe23-… と、キーボードをポチポチ叩いたような文字列でした。銀行を名乗るなら、せめてもう少し気を配ってほしいところです。
※メールヘッダー詳細は個人情報保護のため非掲載
詳しく調べると分かったこと
ここからは、リンクとサイトのお話です。
- 見えない場所に、ランダムな文字列が隠されていた:メールのHTMLソース(画面の裏側にある設計図のようなもの)を表示すると、画面には出ない部分に、意味のない長い文字列が隠してありました。迷惑メール対策のチェックをすり抜けるための仕掛けとみられます。
- 偽サイトのドメインは、登録から約1年:ドメインの登録記録を調べたところ、登録は2025年10月25日で、有効期限は2026年10月25日(このメールが届いた2日後)でした。
- 偽サイトのサーバーも、Googleのクラウド:リンク先のサーバー
34.47.79.87は、韓国(ソウル)にあるGoogleのクラウドでした。メールの送信サーバーとは別の場所ですが、同じ事業者のサービスが使われています。
どちらも、ふつうに借りられるクラウドです。「Googleのサーバーだから安全」ということは、まったくありません。
📖 ことば解説
- SPF(softfail):「このサーバーはこのドメインのメールを送ってよい」という許可のリストに、載っていなかった場合の判定です。許可されていないのに、そのドメインを名乗っている、ということです。
- リンクの偽装:メールの文面に見えているURLと、クリックしたときの実際の行き先を、別にできる仕組みです。見えている文字だけでは、安全かどうか分かりません。
- HTMLソース:メールやサイトの画面を作っている「設計図」のようなものです。メールソフトの「ソースを表示」のような機能で見られます。
本文のURLと、実際のリンク先は「別のサイト」
メールの本文には、hxxps://www.minna-no-ginko.com/R0nX… というURLが書かれています。でも、表示されている文字と、クリックしたときの実際の行き先が別でした。実際の行き先は、hxxp://laozhekou.com/HyhzyioU/ という、まったく関係のないサイトです。
メールソフト(Thunderbird)でこのリンクをクリックしようとすると、次のような警告が表示されました。「リンクテキストに示されたものとは別のサイトへ誘導しているようです」という内容です。
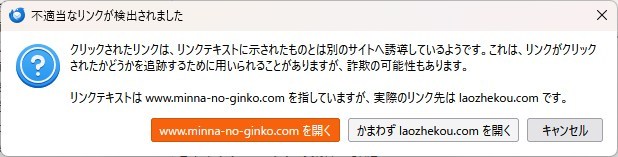
▲ メールソフトが「表示と実際のリンク先が別」と警告している画面
さらに、そのまま進もうとすると、セキュリティソフト(ウイルスバスター)が「フィッシング」と判定して、アクセスをブロックしました。
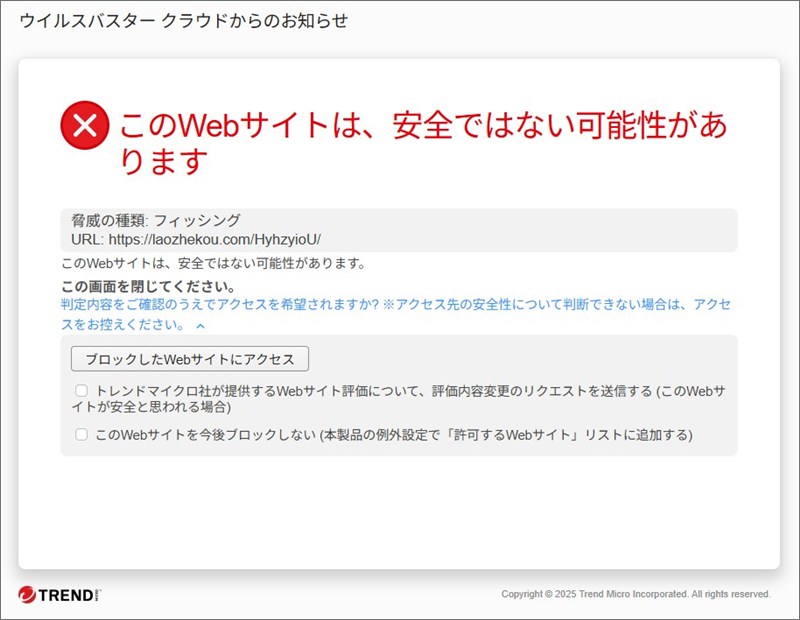
▲ セキュリティソフトが「フィッシング」として危険を知らせた画面
なお、リンク先の画面を確認したところ、ログイン画面ではなく、「システムメンテナンス中 明日朝7時以降に再度アクセスしてください」という画面が表示されました。
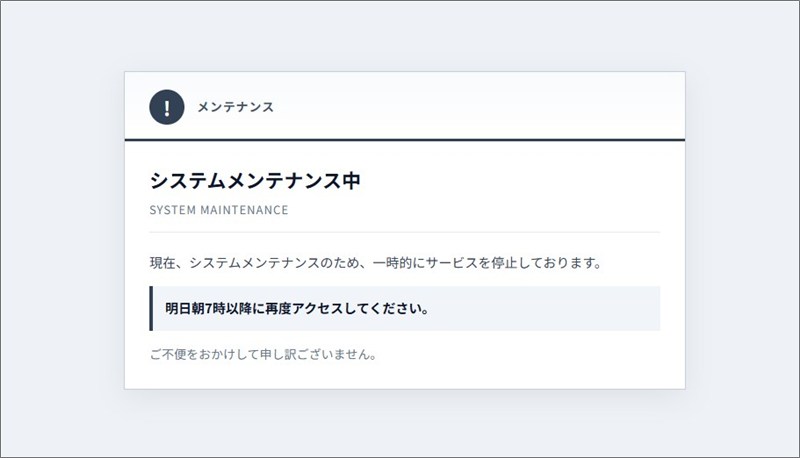
▲ リンク先に表示された「システムメンテナンス中」の画面
今回の調査では、見る人や端末によって表示が変わる仕掛け(クローキング)は確認されず、誰が開いても同じ画面でした。
ただし、「いまはメンテナンス中の画面だから、安全」とは限りません。入力画面は今回確認できていませんが、あとから偽のログイン画面に差し替えられるおそれがあります。「明日朝7時以降にもう一度」という文言で、時間をおいて再アクセスさせようとしているのかもしれません。
もしメールが届いたら 落ち着いてできること
「現金がもらえる」と言われても、慌てる必要はありません。次のことを守れば大丈夫です。
- メールの中のリンクは開かない。ボタンもタップしない。
- キャンペーンが気になったら、メールからではなく、いつも使っている公式アプリや、ご自身で保存したブックマークから確認する。
- IDやパスワードを入力してしまった場合は、すぐに公式のアプリや公式サイトからパスワードを変更し、銀行のサポートに連絡する。身に覚えのない取引がないかも確認する。
- 判断に迷ったら、お住まいの地域の消費生活センター(電話の局番なしで「188」)に相談する。
うっかり開いてしまっても、自分を責めないでください。こうした詐欺メールは、本物そっくりに作られています。落ち着いて、上の手順で対応しましょう。
お得な話ほど、まず立ち止まる。それが、いちばんの防御になります。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査結果は ip-sc.net を参照しています。