【要注意】「11月分お支払い金額のご案内」九州カードを装う詐欺メール|PCではエラー、スマホだけ偽ログイン画面
月末が近づくと、カードの引き落とし額がふと気になりますよね。「今月はいくらだったかな」と思ったところへ、請求額を知らせるメールが届けば、つい開いてしまうのも自然なことです。今回はそんな気持ちを狙った、お支払い金額のご案内を装うメールです。
先にお伝えします。このメールは詐欺(フィッシング)です。九州カードや西日本シティ銀行からのメールではありません。
「ご利用明細を確認する」ボタンは押さないでください。金額が気になっても、そのまま削除して大丈夫です。
⚠️ これは九州カード・西日本シティ銀行からのメールではありません(偽物です)
届いたメールの文面(再現)
本文は次のとおりです。見えない文字(後述)は取り除いて再現しています。
11月分お支払い金額のご案内

いつも九州カードをご利用いただきありがとうございます。
11月分のお支払い金額が確定しましたのでお知らせいたします。

 11月26日のお支払い金額
 九州カード
 353,700円

Vpassではお支払い合計額やポイントをご確認いただけます。
ご利用明細をご覧いただき、お心当たりのないご利用がないかご確認をお願いいたします。

※ アプリなら金額確定通知を手軽にご確認いただけます。
※ アプリ未導入の方は、下記ボタンよりお手続きをお願いいたします。

[ ご利用明細を確認する ]

【重要なお知らせ】
・本メールは配信専用アドレスから送信されています
・返信いただいてもお答えできませんのでご了承ください
・カード到着前に本メールが届く場合がございます

株式会社西日本シティ銀行
商号等 株式会社西日本シティ銀行 登録金融機関 福岡財務支局長(登金)第6号
© THE NISHI-NIPPON CITY BANK, LTD. All right reserved.
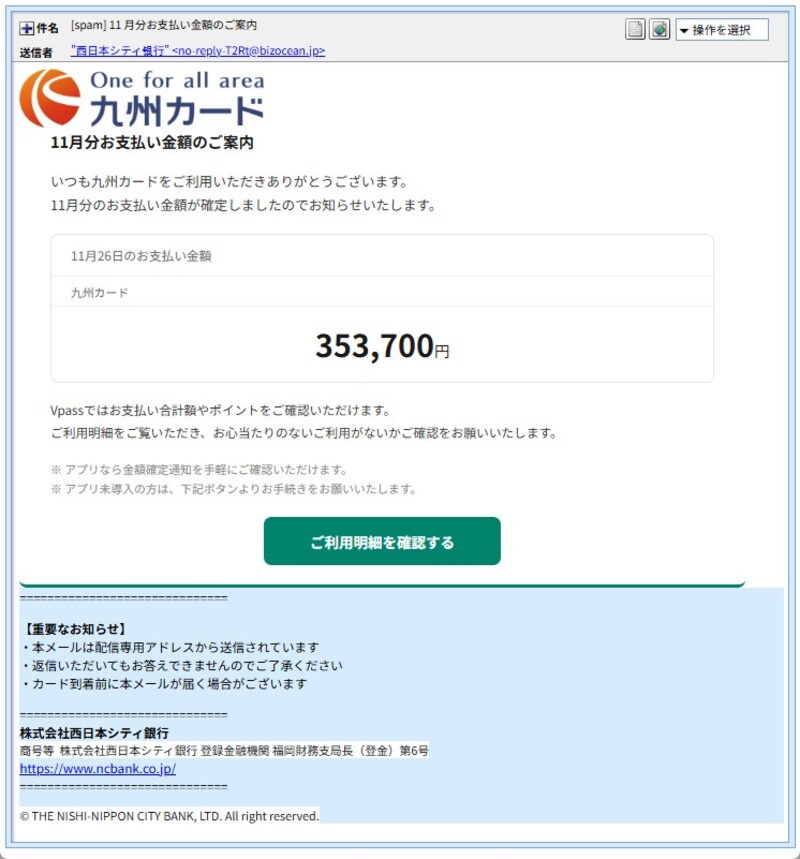
▲ 実際に届いた偽メールの画面(※メールヘッダー詳細は個人情報保護のため非掲載)
九州カードのロゴや、金額を大きく見せたカード風のデザインで、一見それらしく作られています。ただ、お客様のお名前やカード番号の下4桁など、本人宛てと分かる情報は何も書かれていません。「お心当たりのないご利用がないか」という言い方で、「確認しなければ」と思わせるのが狙いです。
さらに、送信者名は「西日本シティ銀行」、本文の見出しとロゴは「九州カード」、フッターは「西日本シティ銀行」と、名乗る相手が一致していません。ブランドを継ぎはぎしたような作りです。
詳しく調べて分かったこと①:送信ルートと偽装判定
| チェック項目 | 結果 | やさしい解説 |
| 送信元ドメイン | 某ビジネス書式サイトのドメイン | 九州カードや西日本シティ銀行のドメインではありません。実在する別のサイトの名前が悪用されたと見られます。 |
| SPF(送信元の照合) | softfail(失敗寄り) | そのドメインの持ち主が「このサーバーからの送信は認めていない」と示す結果でした。差出人の名乗りと、実際に送ってきた場所が合っていません。 |
| DKIM(電子署名) | なし | 「本物の送信元が書いた」ことを示す電子署名が付いていませんでした。 |
| 送信元IP | 45.142.154.241 | 香港(九龍)のホスティング(サーバー貸し出し)事業者に属するIPです。調査サイトでは脅威レベル「低」、クローラー・プロキシのいずれでもないと表示されました。 |
| 名乗った名前と実際の場所 | 一致せず | 送信サーバーは日本のサーバーを思わせる名前を名乗っていましたが、実際のIPは香港のものでした。 |
| 送信ソフトの名乗り | iPhone Mail | 「iPhoneのメールアプリから送った」ように見せていますが、実際の送信記録にはサーバー用のメール送信ソフト(Postfix)の痕跡が残っていました。名乗りと実態が違います。 |
メールのHTMLの中には、画面に表示されない「コメント」として、別のカード会社(ORICO)用のロゴ指定が書きかけのまま残っていました。「会社ロゴを挿入する場合はここに」というひな形の書き込みも一緒です。ほかのブランド向けに作ったメールの型を、使い回していた形跡だと考えられます。また、九州カードのロゴは、本物のサイトにある画像を直接読み込んで表示していました。
もうひとつ、件名と本文には、画面に見えない「ゼロ幅文字」(U+200B、U+200C、U+200D、U+2060、U+FEFFなど)が何か所も混ぜてありました。見つけ方は、メールの元データ(ソース)を開く方法です。ソース上では、見えない文字が「=E2=80=8B」のような記号の並びとして見えます。文字と文字の間に紛れ込ませると、人の目には気づけず、「お支払い」などの単語がそのままつながらなくなるため、迷惑メール判定をすり抜ける狙いがあると考えられます。
詳しく調べて分かったこと②:パソコンとスマホで見せるものを変える仕組み
メールのボタンの先を、同じリンクのままパソコンとスマホの両方で開いて比べました。結果は次のとおりです。
💡ここで!専門用語をやさしく解説
クローキング:同じ住所(URL)でも、見る人の端末や環境によって、表示する中身を切り替える仕組みです。詐欺サイトでは、調べる人やセキュリティソフトには無害そうなエラー画面を見せ、狙った相手のスマホにだけ偽の画面を見せる、という使われ方をします。
- パソコンで開くと:英語で「リクエストがタイムアウトしました」というエラーだけが表示されました。
- スマホで開くと:西日本シティ銀行・九州カードの名前入りの、偽のログイン画面が表示されました。
日本の銀行やカード会社を名乗っておきながら、エラー文だけが英語のままでした。ばれないための工夫のはずが、かえって不自然さを残してしまっています。
フィッシングサイト詳細解析
リンク先:hxxps://nishi-jp[.]haibinzs[.]com/jeryrkmf(「nishi」で西日本シティ銀行を思わせる名前をサブドメインに使っています。ドメイン本体のhaibinzs[.]comは、どちらの会社とも無関係です)
偽ログイン画面の中身:画面の上部に「西日本シティ銀行 NCBデビット 会員専用」と九州カードのロゴを出し、「ユーザーID」と「パスワード」の入力欄が並びます。「パスワードを忘れた方」「会員登録はこちら」のリンクも本物らしく置かれています。入力した情報は攻撃者に渡るおそれがあるため、当サイトでは入力していません。
お知らせ文の日付が古い:画面の下には「2022年12月16日(金)より…」と、約4年も前の日付のお知らせが、そのまま載っています。本物のサイトの文面を写したものと見られ、うっかり古いまま使ってしまったようです。
ドメインの登録情報(Whois):登録日は2026年1月1日で、約10か月前です。登録した事業者(レジストラ)は中国・厦門(アモイ)の会社で、登録者の情報は非公開、国だけ「CN(中国)」と表示されていました。
サイトのIPと所在:103.120.80.11で、香港(中央および西部)の事業者に属します。調査サイトでは脅威レベル「低」と表示され、利用形式は「corporate(法人)」でした。Whois調査サイトの表示では、同じサーバーに3万5千件以上のサイトが同居しており、いわゆる共用の場所を借りているようです。
クローキング:前の章のとおり、パソコンではエラー、スマホでは偽ログイン画面でした。
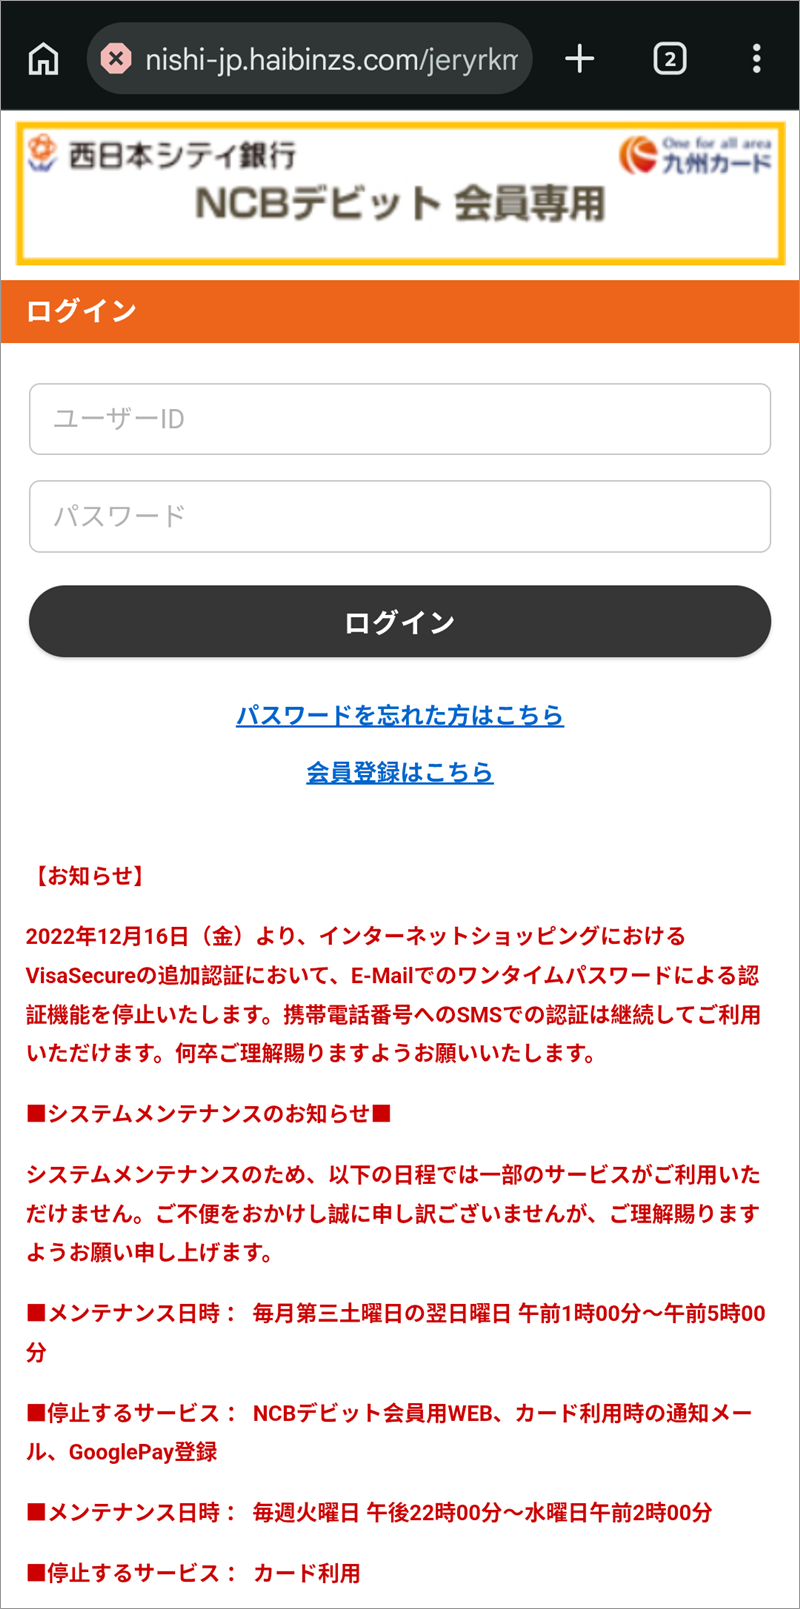
▲ スマホで開いたときに表示された偽のログイン画面(実際には入力していません)

▲ 同じリンクをパソコンで開いたときに表示された、英語のエラーメッセージ
このリンクは、セキュリティソフトやブラウザも危険と判定していました。
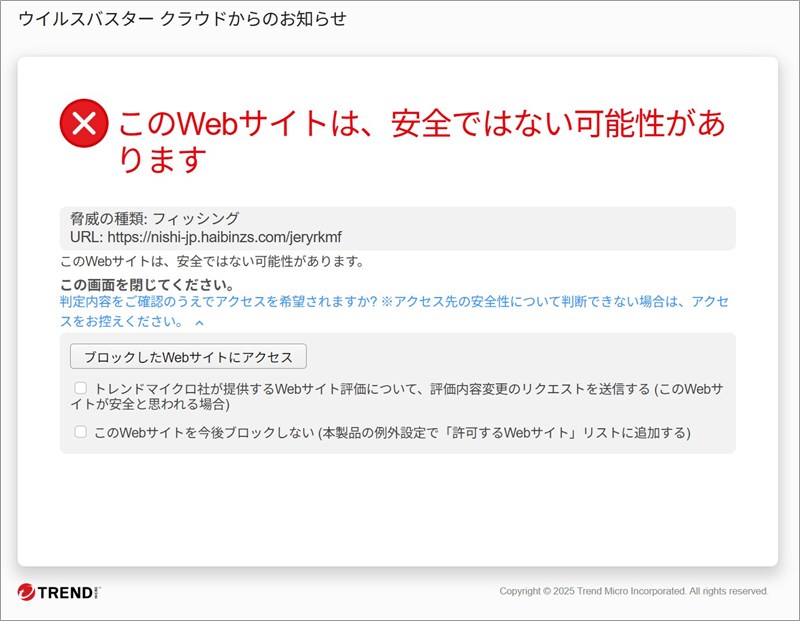
▲ ウイルスバスタークラウドが「脅威の種類:フィッシング」としてブロックした画面
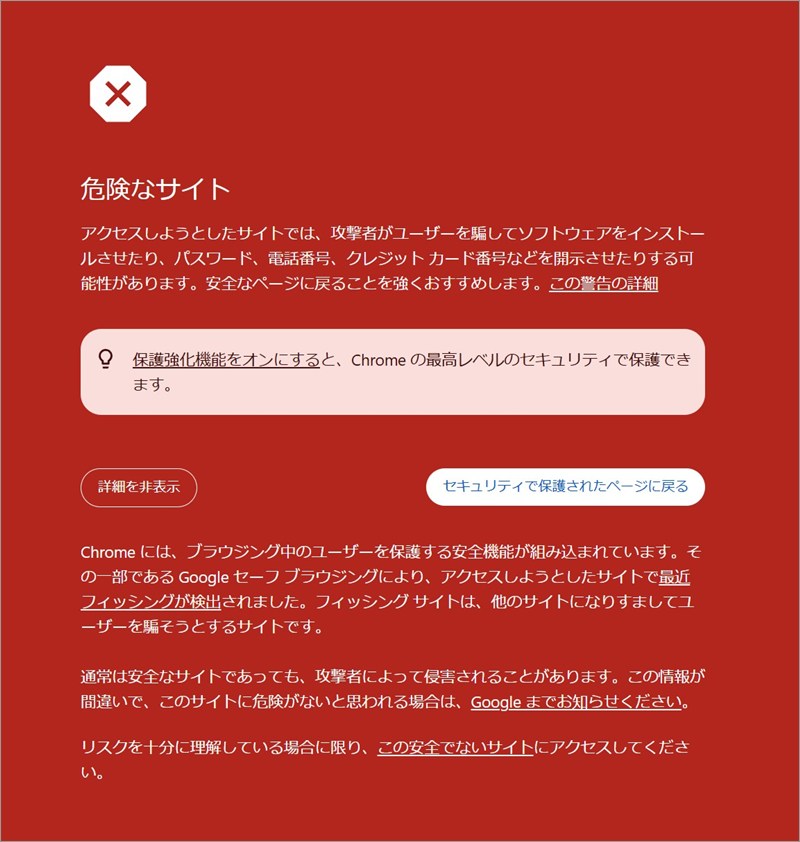
▲ Chromeに表示された「危険なサイト」の警告画面(Googleセーフブラウジングがフィッシングを検出)
関連記事
同じ朝に届いた、別のカード会社を装う偽メールの記事です。あわせてご覧ください。
▶ 三井住友カード「不正アクセスの可能性」偽メールの記事を読む
なお、九州カードや西日本シティ銀行を装うフィッシングは、過去にも報告されています。九州カードをかたるフィッシング(Internet Watch)、西日本シティ銀行をかたるフィッシング(Internet Watch)もご参照ください。
注意点と対処法
- メール内のボタンやリンクは押さない。金額が気になっても、まずは落ち着いてそのままにしておきましょう。
- うっかりリンクを開いてしまっても、ユーザーIDやパスワード、カード情報は入力しない。パソコンでエラーが出たからといって、安全だったとは限りません。スマホでだけ偽の画面が出ることがあります。
- 本当の請求額を確認したいときは、公式アプリや、ご自身で登録しておいたブックマークから入りましょう。
- もし入力してしまった場合も、慌てなくて大丈夫です。早めに正規のサイトでパスワードを変更し、カード裏面の連絡先へ相談し、利用明細に身に覚えのない請求がないか確認しましょう。
- 迷ったときは、そのメールを削除して構いません。ひとりで判断がつかないときは、消費者ホットライン「188」で最寄りの相談窓口を案内してもらえます。
九州カードや西日本シティ銀行の公式サイトでも、フィッシング対策の案内が出ている場合があります。メール内のリンクではなく、公式アプリや検索から公式サイトを開き、サイト内の検索窓で「フィッシング」と検索してご確認ください。
相談先として、消費者ホットライン188(消費者庁)の案内ページもご利用いただけます。
まとめ
「353,700円」という高い金額を見れば、誰でも驚いて確かめたくなります。その気持ちを逆手に取ったのが、今回のメールでした。しかも、パソコンではエラーを見せて、スマホにだけ偽の画面を出す、という手の込んだ仕掛けまでありました。
請求額を知らせるメールが届いたら、メールの中のボタンを押さず、公式アプリやブックマークから確認する。この習慣が、いちばん確実な身の守り方です。身近な方にも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査にはip-sc.net(IP調査兵団)を参照しています。