イープラスを装う「決済システム更新」メールの手口|不可視文字で偽装し、PCとスマホで表示を出し分け
人気公演のチケット、発売日の10時ちょうどにスマホを握りしめて待機した経験はありませんか? そんなチケット好きの人ほど「おっ」と目が止まりそうなメールが届きました。イープラスをかたる「決済システム更新」のメールを、今日は詳しく調べてみます。
HEARTLAND SECURITY RESEARCH
イープラス「決済情報の再確認・更新手続きのご案内」
偽の決済システム更新メール 調査レポート(2026年10月13日受信)
| 危険度 | ★★★★★(偽ログイン画面が調査時点で稼働中。ID・パスワードを盗まれると、アカウントを乗っ取られる恐れ) |
| 巧妙さ | ★★★★☆(件名と差出人名に見えない文字を混ぜ、PCとスマホで表示を出し分ける手の込んだ作り) |
| 受信日時 | 2026年10月13日 16:57頃(日本時間) |
| 表示上の差出人 | 「e+」風の表記(見えない制御文字が混ざった崩れた文字列) |
| 実際の送信ドメイン | イープラスとは無関係の別名義のドメイン(メール内のリンクと同じ系列。下の「誘導先」の1段目を参照) |
| 送信元IP | 20.0.213.150(英国・ロンドン表示/Microsoftのクラウド) |
| SPF | pass(ただし認められたのは送信者自身のドメインで、イープラスではありません) |
| DKIM | 署名あり(署名したのは送信者自身のドメイン。検証結果はヘッダーに記載なし) |
| 誘導先 | 1段目:hxxps://www[.]syntheticjournal[.]com/(ランダムな文字)/verify?ticket=(ランダムな文字)(23.227.38.65/カナダ・トロント表示)スマホで確認できた先: hxxps://mymtime[.]top/TVqOAvWU/(アクセス確認画面)、hxxps://hysong[.]top/QdYAWlQP/(偽ログイン画面) |
| クローキング | あり(PCで開くとGoogleのトップページ、スマホで開くと偽サイトが表示されました) |
| 添付ファイル | あり(48cf6bca.xktys。拡張子が不審なため、当サイトでは開封・解析していません) |
※メールヘッダー詳細は個人情報保護のため非掲載
この記事の流れ
結論:これはイープラスからのメールではありません
🚫 これはイープラスをかたる偽メール(フィッシング)です
メールの「今すぐ専用ページへアクセス」ボタンは開かないでください。添付ファイルも開かないでください。「決済システム更新」「期限は10月13日」といった文面は、あわてさせて操作させるための演出です。
もしリンクを開いてしまった方も、あとで対処法をまとめているので、落ち着いて読み進めてください。
届いたメールを再現
件名:【重要】e+plus決済情報の再確認・更新手続きのご案内
差出人:「e+」風の表記
添付ファイル:48cf6bca.xktys

【重要】e+plus決済システム更新のご案内
e+plus公式メールです

平素より e+plus をご利用いただき、誠にありがとうございます。
この度、セキュリティ基準の強化に伴い、決済情報の再確認と更新手続きが必要となっております。
新しいセキュリティ基準により、旧情報では認証に失敗する可能性があります。
スムーズなサービス利用のため、更新をお願いいたします。

■ 更新手続きのご案内
要対応期限:2026年10月13日
対応内容:決済システム更新

■ お手続き方法
下記ボタンより専用ページへアクセス
・登録情報の確認・更新
・変更内容の保存
・最新情報で認証を完了する
※ お手続きを完了しない場合、決済認証に失敗する可能性があります。

e+plus サポート窓口
お電話番号:0570-06-9911(平日 9:00 - 18:00)
受付時間外は翌営業日以降のご対応となります。
※ セキュリティ保護のため、必ずご自身でブラウザを開き直接アクセスするか、e+plus公式アプリからお手続きください。

▶ 今すぐ専用ページへアクセス

⚠️ 本メールは自動送信されています。
※ 本更新手続きはセキュリティ強化のため必須です。
※ お手続きを完了いただかないと、決済認証に失敗する可能性があります。
※ お客様の情報保護のため、定期的な確認をお願いしております。

e+plus運営事務局
© 2026 e+plus
メール配信停止|個人情報の取り扱いについて
※「今すぐ専用ページへアクセス」はボタンとして表示され、押すとイープラスとは無関係のサイトへ進みます(後ほど説明します)。末尾の「メール配信停止」「個人情報の取り扱いについて」は、押してもどこにも進まない飾りでした。
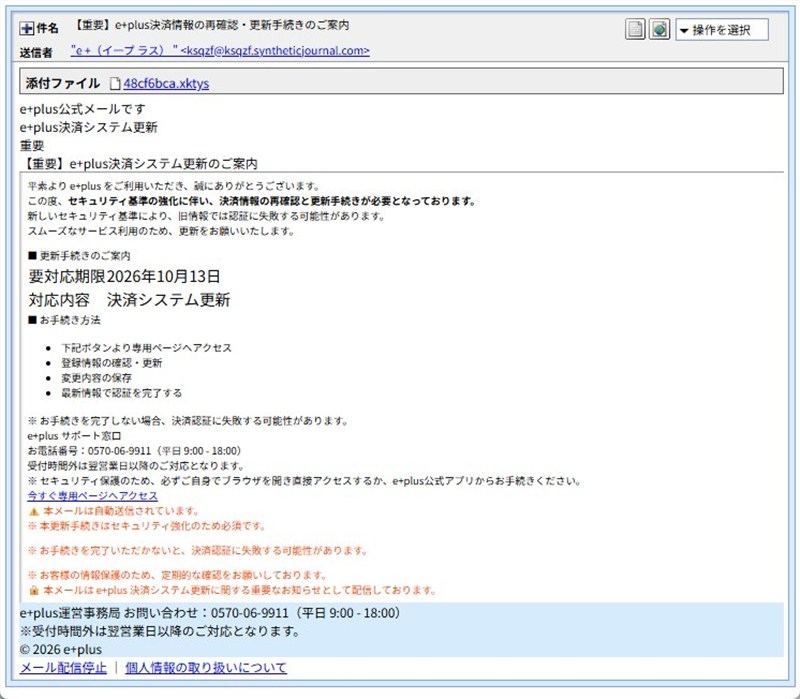
▲ 実際に届いたメールの画面
※メールヘッダー詳細は個人情報保護のため非掲載
おかしな点を見つけよう
- 「期限」と「失敗する可能性」で急かしてくる。「要対応期限 2026年10月13日」は、メールが届いた当日です。しかも届いたのは夕方の16時台でした。日付を区切って不安をあおるのは、冷静に考える時間を奪うための典型的な手口です。
- 自分で書いた注意書きと、行動が矛盾している。メールには「必ずご自身でブラウザを開き直接アクセスするか、公式アプリからお手続きください」とあります。その直後に、ご丁寧に「今すぐ専用ページへアクセス」ボタンが置いてあります。自分で書いたルールを、自分で破っているわけです。
- サービス名が「e+plus」になっている。公式の名称は「e+(イープラス)」です。メール内では「e+plus」「e+plus公式メールです」と何度も書かれていて、わざわざ自分で「公式です」と名乗るあたりも怪しさ全開です。件名の「決済情報の再確認・更新手続き」と、本文の見出し「決済システム更新」が違う点にも、使い回しの雑さが出ています。
- リンク先がイープラスとは無関係。ボタンの先は、イープラスとは関係のない名前のドメインです。ボタンの文字は自由に書けるので、文字だけでは行き先が分かりません。メール末尾の「配信停止」などのリンクも、押してもどこにも進みませんでした。
- イープラス公式も、同じ手口を注意喚起している。公式サポートでは、不審なメールの例として「決済システム更新」などを挙げ、不審なメッセージは削除してリンクにアクセスしないよう案内しています(イープラス公式「【注意喚起】イープラスを騙った不審なメール等にご注意ください」)。
送信元を調べると:見えない文字の正体
メールを送ってきたサーバーのIPアドレスは 20.0.213.150 でした。場所は英国のロンドンと表示され、Microsoftのクラウド(データセンター)の回線です。個人のご家庭の回線ではなく、誰でも借りられるサーバーから送られてきたことになります。
送信元の安全確認(SPF)は「pass(合格)」でしたが、合格したのは送信者自身のドメインで、イープラスではありません。SPFの意味は、Paidyをかたる偽メールの解析記事でも詳しく説明しています。電子署名(DKIM)も、署名したのは送信者自身のドメインです。
今回おもしろいのは、件名と差出人名に、目に見えない文字が混ぜてあったことです。
- 件名:「e」と「+」のあいだに、「U+2061」という見えない記号が1つ入っています。メール本文のHTMLにも、同じ記号が10か所ありました。
- 差出人名:文字の並び方を右から左へ入れ替える制御文字(U+202E)など、3種類の見えない制御文字が混ざっていました。画面では「e+」風に見えても、中身は崩れた文字列です。
💡ここで!「見えない文字」ってどうやって見つけるの?
目に見えない文字は、メールの件名や差出人名をそのままコピーして、テキストエディタ(メモ帳の高機能版のようなソフト)やプログラム用のコード表示ツールに貼り付けると見つかります。ふだんは見えない文字が、「U+2061」のような番号つきの記号として表示されるのです。メールのソース(元のデータ)を表示して確認する方法もあります。
こうした文字を混ぜる狙いは、はっきりとは分かりません。ただ、「e+」という文字の並びで探す迷惑メールフィルターをすり抜けたり、検索で見つかりにくくしたりする目的だと考えられます(推測を含みます)。
同じ日に調べたほかの偽メールとは、別の仕組みです。PaidyやSBI証券をかたる偽メールとは、差出人のアドレス、送信ドメイン、リンクの形が異なります。同じ日に、別々の送り手が似たような偽メールを大量に出しているとみられます。
※IPアドレスの所在地は、あくまで登録情報にもとづく目安です。送信者の実際の居場所を示すものとは限りません。
詳しく調べると分かったこと:PCとスマホで顔を変える偽サイト
メールのボタンをたどると、最初のサイトを経由して、見る端末によって別の画面へ行き着く作りになっていました。
【1段目】メールのリンク先(乗り換え用のサイト)
アドレス:hxxps://www[.]syntheticjournal[.]com/(ランダムな文字)/verify?ticket=(ランダムな文字)
ドメインの様子:ドメイン情報では「Webサイトなし」と表示され、売り出し中のドメインとして案内されています。2025年12月20日に登録された約10か月前のドメインで、メールが届く5日前の2026年10月8日に情報が更新されていました。ネームサーバー(住所案内係)はCloudflareなどです。売りに出ていたドメインを取得したか、使われていないドメインを悪用している可能性があります。
サーバーの場所:23.227.38.65。IPアドレスの調査結果ではカナダ・トロントと表示されます。ホスト名は大手ネットショップ基盤のもので、Cloudflareの回線を使っています。人気のサービスの回線を使っているだけなので、攻撃者の居場所を示すものではありません。
💡ここで!「クローキング」って?
同じアドレスでも、見る人の端末や環境によって表示する中身を切り替えるしくみです。調べに来た人(パソコンなど)には無害なページを見せ、狙っている人(スマホ)にだけ偽サイトを見せることで、発見されにくくしています。
今回、同じリンクを開いてみると次のようになりました。
- PCで開いたとき:Googleのトップページに転送されました。
- スマホで開いたとき:偽サイトの画面が表示されました。
つまり、パソコンで確かめて「Googleに飛んだから大丈夫」と思っても、安全とは限りません。メールを開いた本人のスマホでだけ、偽サイトが現れる仕組みだからです。
【スマホで確認できた画面】アクセス確認と偽ログイン画面
アクセス確認の画面:hxxps://mymtime[.]top/TVqOAvWU/ では、「安全確認」「アクセス確認」という青い見出しの画面に、「認証する」「確認」のボタンが表示されました。本物の安全確認のように見せていますが、調べに来た自動プログラムなどをふるい落とすための関門とみられます(推測を含みます)。
偽のログイン画面:hxxps://hysong[.]top/QdYAWlQP/ では、イープラスのロゴと公式サイト風の画面を背景に、前面に「ログイン」の入力画面を重ねていました。ID(メールアドレスまたは携帯電話番号)とパスワードの入力欄、「新規会員登録」のボタンまで再現されていて、本物と見分けるのは簡単ではありません。
2つの画面の関係:アクセス確認画面の「確認」を押した先が偽ログイン画面とみられますが、ボタンを押した先の動きまでは確認していません。
サーバーの場所:この2つのドメインのIPアドレスは今回確認していないため、所在地は不明です。
想定される狙い:IDとパスワードを入力させて盗み、本物のイープラスに不正にログインするのが狙いと考えられます。チケットの不正な申込みなどに使われるおそれがあります(偽サイトに実際に情報を入力した場合の動きまでは確認していないため、推測を含みます)。
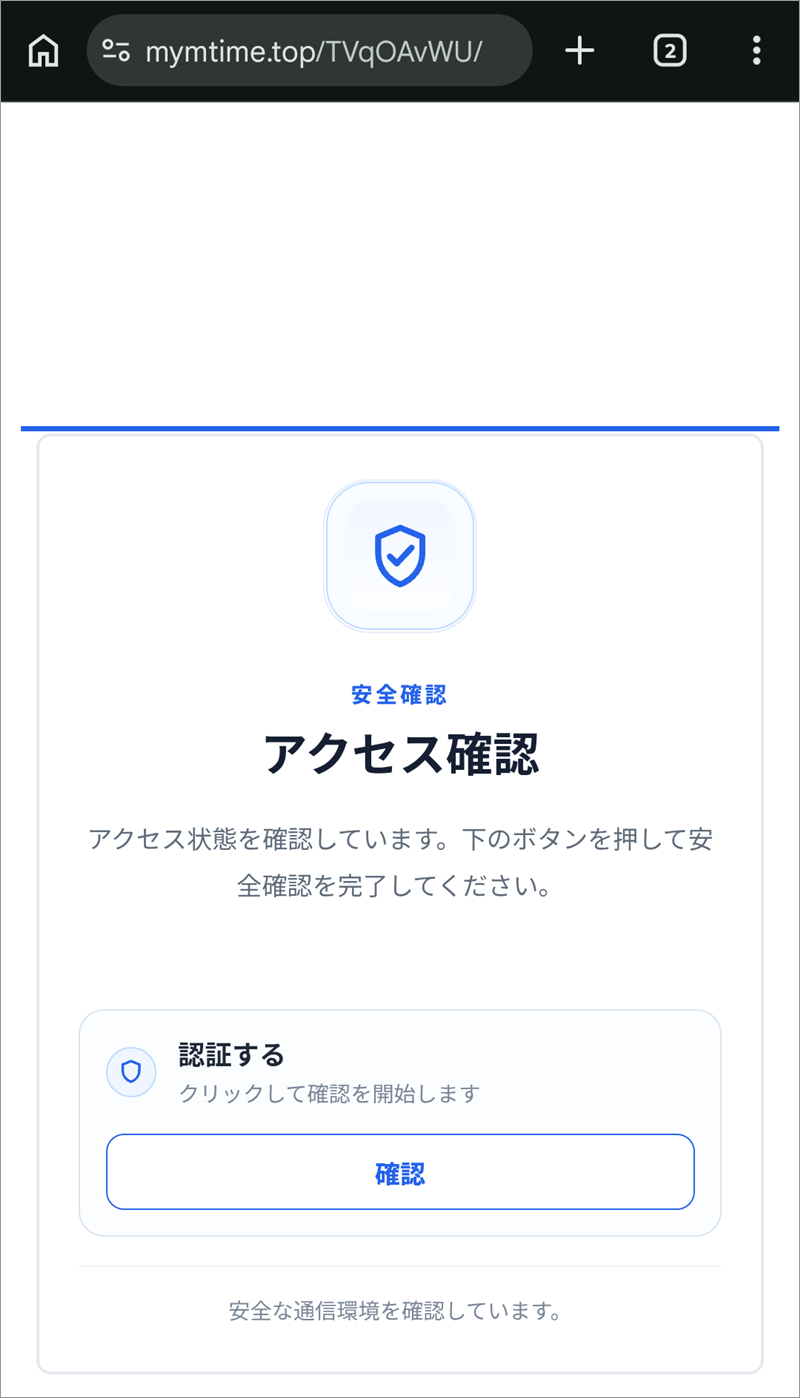
▲ スマホで表示された「アクセス確認」の画面
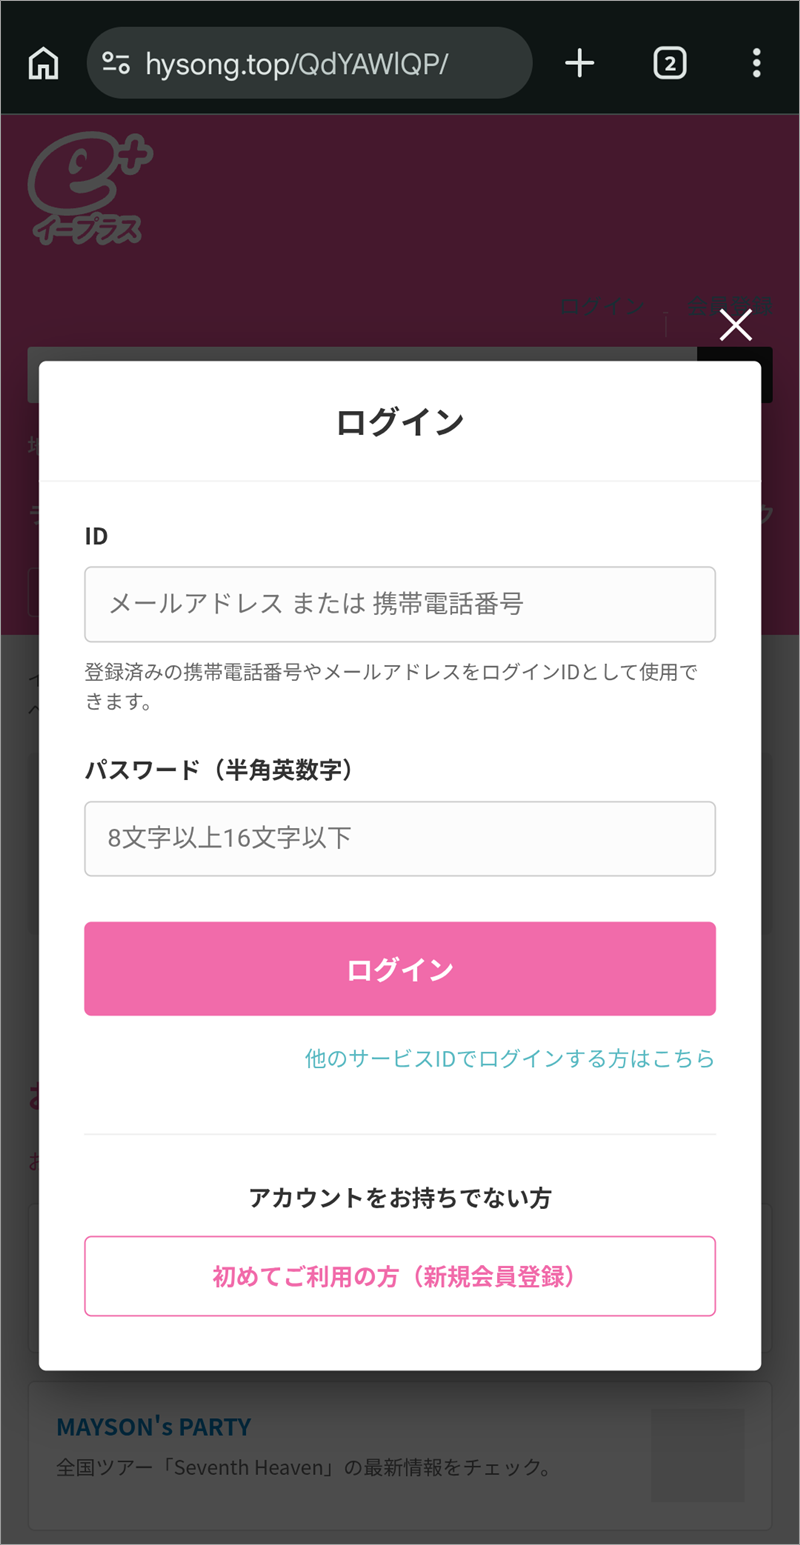
▲ 偽のログイン画面(本物そっくりに作られています。入力しないでください)
売りに出ているドメインを入口にして、大手ネットショップ基盤の回線を借り、さらにPCにはGoogleを見せて目くらましまで仕込む。手間のかけ方は立派ですが、その努力の行き先が「人の情報を盗むこと」なのは残念でなりません。警告が出ないからといって、安全とは限りません。新しく作られたサイトは、セキュリティ側の警告が間に合っていないことがあるためです。
届いたとき・入力してしまったときの対処法
チケットアプリは、予定の変更や支払いに関わる連絡が多く、つい確認したくなります。迷うのは当然ですし、責める必要は全くありません。次の順番で落ち着いて対応しましょう。
- メール内のリンクは押さず、添付ファイルも開かずに、メールを削除する。IDやパスワードは入力しないでください。もし添付ファイルを開いてしまった場合は、セキュリティソフトでチェックし、不安なときは詳しい人や専門窓口に相談しましょう。
- 確認は、メールのリンクからではなく、普段使っている公式アプリや、ブックマークした公式サイトから行いましょう。最新の注意喚起は、イープラス公式の注意喚起ページで確認できます。
- もし偽サイトに情報を入力してしまったら、公式の案内に沿って対応します。ログインIDやパスワードは、公式サイトの会員メニューからパスワードを変更します。クレジットカード情報は、利用中のカード会社へ相談します。住所や電話番号などは、警察署や消費者センターへ相談します。あわせて、申込み履歴に身に覚えのないチケット申込みがないかも確認してください。
- ひとりで抱え込まず、迷ったときは消費者ホットライン「188(いやや!)」にも相談できます。
- 同じメールを見つけたら、フィッシング対策協議会のフィッシング報告ページから報告できます。報告は、ほかの人の被害を防ぐ助けになります。
「期限までに」と言われても、メールのリンクからは入力しない。これだけ覚えておけば、慌てずに済みます。
まとめ
「【重要】e+plus決済情報の再確認・更新手続きのご案内」というメールは、イープラスをかたる偽メールです。
リンクの先は、PCにはGoogleを見せ、スマホにだけ偽のログイン画面を見せる仕組みでした。パソコンで確かめて何も起きなくても、安心はできません。
確認は、公式アプリや、ブックマークした公式サイトから。周りの方にも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit|IP情報の参照:ip-sc.net