「【American Express】ご請求金額確定のご案内」は詐欺メール|表示は公式サイト、実際のリンク先は別ドメインだった
⚠ これはアメリカン・エキスプレスからのメールではありません
フィッシング詐欺メールです
届いたメールの内容
届いたメールの文面を、書き起こしました。URLの部分は、画面に表示されていた文字のままです。クリックできないよう、一部を書き換えています。
件名:【American Express】ご請求金額確定のご案内
送信者名:American Express

【AMERICAN EXPRESS】ご請求金額確定のご案内

平素はアメリカン・エキスプレスのカードをご利用いただき、誠にありがとうございます。
ご請求金額が確定しましたので、「オンライン・サービス」へログインのうえ、ご確認ください。

[口座振替のお知らせ] も合わせてご利用ください。

口座の振替金額と振替日を、振替日の2 - 5日前にEメールでお知らせする便利なサービスです。
この機会にぜひ、ご登録ください
詳細はこちら マイ・アカウント
hxxps://www.americanexpress.com/ja-jp/account/login?inav=iNavLnkLog

お客さま情報保護のため、ご利用明細の詳細などはEメールでご案内いたしておりません。
カードのご利用がない月は「オンライン明細書」は作成されません。また、Eメールによるご案内もございません。
「オンライン明細書サービス」にご登録されていても、分割払いおよびリボルビング払いのご利用がある場合、ボーナス払いの請求月・支払い完了
キャッシング、カード・ローンご請求残高がある場合(法令に定められている書面交付義務に基づきます)
またその他当社が必要と認めた場合には、「カードご利用代金明細書」を郵送させていただきます。
ご入力いただいたEメールアドレスに誤りがあったり、通信障害等によりEメールをお送りできない場合は、
ご登録のご利用代金明細書送付先へ、その旨を記載したお手紙を郵送させていただく場合がございます。
配信アドレスの変更は、「オンライン・サービス」の“ご登録情報の変更”よりお手続きください。
このメールは送信専用メールアドレスから自動送信されています。ご返信いただいてもお応えいたしかねますので、ご了承ください。

【配信元】
アメリカン・エキスプレス・インターナショナル,Inc.
〒105-6920 東京都港区虎ノ門4丁目1番1号
hxxps://www.americanexpress.com
Copyright (c) 2026 American Express International, Inc. All Rights Reserved.
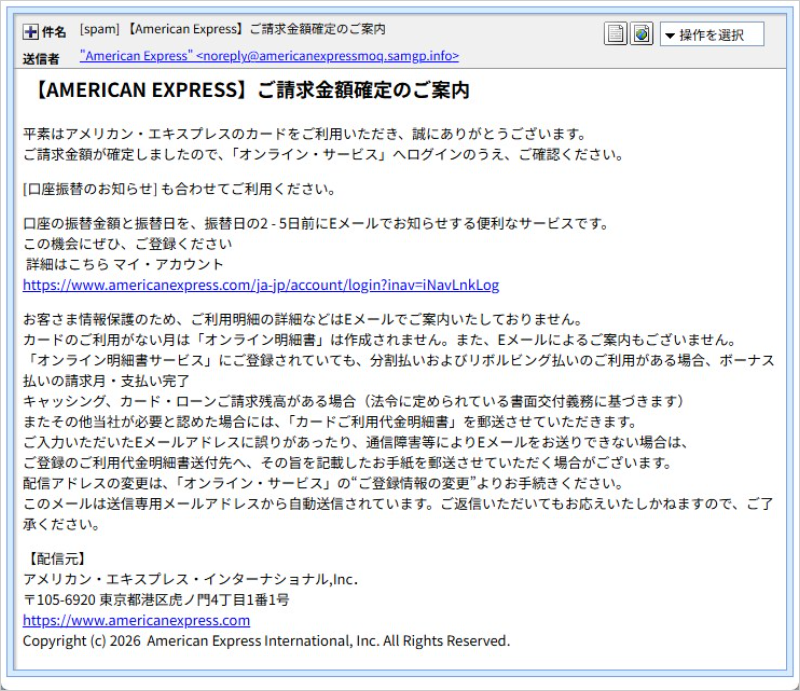
▲ 実際に届いたメールの画面(※メールヘッダー詳細は個人情報保護のため非掲載)
見えているURLと、実際の飛び先が違う
今回いちばんの仕掛けは、リンクの「見た目」です。メールのリンクは、画面に見える文字と、クリックしたときの飛び先を、別々に書けます。このメールでは、見える文字を公式サイトに見せかけ、飛び先を別のドメインにしていました。
| 場所 | 画面に見える文字 | 実際の飛び先 |
| 「マイ・アカウント」の下 | hxxps://www.americanexpress.com/ja-jp/account/login?inav=iNavLnkLog | hxxps://amerepxgsimple.fkphpd.asia/2ymmlo/hepe |
| 「配信元」の公式サイト表記 | hxxps://www.americanexpress.com | hxxps://amerepxtivityent.qcbjxu.asia/2ymmlo/hepe |
本文の下にある「配信元」の公式サイトの表記まで、偽のリンクになっていました。2つの飛び先は、ドメインは違いますが、パス(/2ymmlo/hepe)まで同じです。パソコンならリンクにマウスを重ねる、スマホならリンクを長押しすると、本当の飛び先が表示されます。アメリカン・エキスプレスの公式の注意喚起ページでも、見た目のURLが正しくても偽装されている場合があると案内されています。
ほかにも、おかしな点がありました
- 請求金額が確定したと言いながら、金額が書かれていない:金額も明細もなく、「ログインして確認を」と促すだけです。
- 文章が途中でちぎれている:「分割払いおよびリボルビング払いのご利用がある場合、ボーナス払いの請求月・支払い完了」で文が終わり、次の行へ飛んでいます。本物の注意書きを切り貼りした跡が見えます。
- 送信元が公式ドメインではない:送信ドメインは
samgp.infoの系統で、アメックスが公式に案内している送信元ドメインとは別物でした。 - メッセージID欄に「[%MagicSeq2]」が残っている:本来は自動で数字が入るはずの穴埋めの印です。入れ忘れたまま、一斉送信してしまったようです。
送信ルートと偽装判定
メールの送信元のIPアドレス 20.222.195.233 は、Microsoftの貸しサーバー(クラウド)のものでした。調査サービスの推定では場所は東京ですが、これはデータセンターの所在地で、攻撃者本人がいる場所とは限りません。Microsoft自身が攻撃しているわけではなく、借りられるサーバーが悪用されているとみられます。
送信元の確認(SPF)の記録はなく、電子署名(DKIM)は攻撃者が自分で用意したドメインのものでした。以上から、アメリカン・エキスプレスとは無関係の偽メールと判定しました。
詳しく調べると分かったこと
① 偽サイトの入口は2つ。行き先は同じ
2つの偽ドメインは、どちらも同じIPアドレス 43.165.175.239(Tencentのクラウド系、場所は日本・東京と推定)を指していました。しかも登録は、2026年2月3日のわずか21秒差。ドメインの案内役(ネームサーバー)も同じです。一人の運営者が、まとめて用意したものとみられます。
② 登録は2月。直前に情報が更新されていた
ドメインの登録は2026年2月ですが、登録情報は11月4日に更新されていました。メールが届く9日前です。使う直前に準備が整えられた可能性もありますが、理由までは分かりません。
③ 偽のログイン画面は、本物そっくり
リンク先を開くと、最初は「読み込み中…」と表示されます。そのあと、アメリカン・エキスプレスの「マイ・アカウントにログイン」画面そっくりのページに切り替わりました。ユーザーIDとパスワードを入力する欄があり、ここに入力すると盗まれます。当サイトでは、ID・パスワードの入力は行っていません。
▲ リンク先を開いた直後は、「読み込み中…」と表示されます
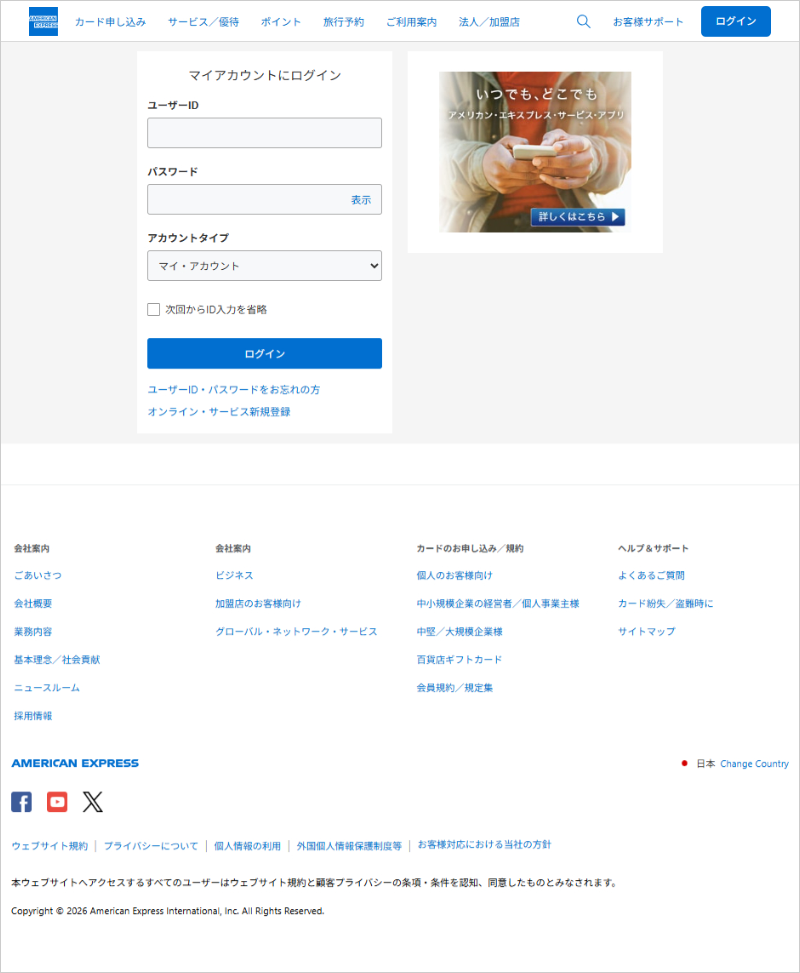
▲ そのあとに表示された、本物そっくりの偽のログイン画面(入力は一切していません)
🔗 過去記事との関連
アメリカン・エキスプレスを装う偽メールは、2026年2月にも取り上げました。
【調査完了】ご利用明細のご案内|アメックスを騙る詐欺メールを徹底解析
2月の件名は「ご利用明細のご案内」で、QRコードからスマホのブラウザへ誘導する手口でした。今回は件名も入口も違いますが、アメックスの名前を使い、新しく用意したドメインへ誘導する点は共通しています。手を変え品を変え、同じ名前が繰り返し使われています。
📖 用語解説
リンクの「表示」と「飛び先」:メールのリンクは、見える文字と、クリックしたときの行き先を別々に指定できます。見える文字が公式のURLでも、安心はできません。
ネームサーバー:ドメイン名から、サイトのある場所(IPアドレス)を調べる、住所録のような仕組みです。
SPF・DKIM:メールの送信元が本物かを確かめる仕組みです。攻撃者も自分のドメインには設定できるため、これらがあっても安全とは限りません。
注意点と対処法
届いたときは
- メール内のリンクは押さない。リンクの文字が公式サイトに見えても同じです。
- 請求金額が気になるときは、公式アプリや、ブックマークから開いた公式サイトにログインして確認しましょう。アメックスも、メールのリンクではなく公式サイトか公式アプリから直接ログインするよう案内しています。
- 心当たりのない請求があるときは、アプリのチャットや、カード裏面の電話番号に問い合わせると確実です。
- そのまま削除して大丈夫です。返信もしないでください。
もし開いてしまったり、入力してしまったら
- 落ち込まなくて大丈夫です。本物そっくりに作られているので、迷うのは当然です。
- ユーザーIDやパスワードを入力した場合は、公式サイトまたは公式アプリからログインして、すぐにパスワードを変更してください。同じパスワードを他で使っているなら、そちらも変更しましょう。
- カード情報を入力した場合は、カードの一時利用停止や再発行をアメックスに相談してください。
- 困ったときは、消費者ホットライン(188)や、警察の相談窓口(#9110)でも相談できます。
見分け方や、不審なメールの報告先などは、アメリカン・エキスプレスの公式の注意喚起ページで案内されています。あわせてご確認ください。
見えているURLが公式でも、
メールのリンクは押さずに、公式アプリで確認を
同じメールが、ご家族や身近な方にも届いているかもしれません。
この記事を共有して、お知らせいただけると嬉しいです。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には IP調査兵団(ip-sc.net) の情報を参照しています。