「Visaの特典メール認証のお知らせ」は詐欺メール!「ここをクリック」の先は偽Visaサイト|見分け方と対処法
ネットで買い物をしてカードで払うとき、「本人確認」の画面が出てくることがありますよね。あの見慣れた画面をそっくり真似するメールが、また届きました。じつはこの件名、当サイトでは2年以上前から何度も取り上げています。今回は送信元もリンク先もすべて新しくなっていたので、あらためて調べました。
| 受信日 | 2026年11月21日(土)9時台 |
| なりすまし先 | Visa(差出人表示は「visa」) |
| 手口 | 「認証してください」とリンクを押させ、偽の本人確認画面でカード情報を入力させる |
| 危険度 | ★★★★★(カード情報を盗まれるおそれ) |
| 見破りやすさ | ★★☆☆☆(偽サイトの見た目はVisaそっくり) |
| 実際の送信元IP | 182.182.146.46(パキスタン・家庭向け回線と推定) |
| メール認証 | SPF:softfail(許可されていない送信元)/DKIM:署名あり(検証結果は記録なし) |
| リンク先 | hxxps://canvas[.]tvqhcu[.]asia/ → hxxps://robin[.]osaqwe[.]asia/(2段構成) |
| 警告の有無 | ウイルスバスターは「フィッシング」と警告/Chromeの警告は出ず |
偽物(フィッシング詐欺)です。
まず、やってはいけないこと
- メール内の「ここをクリック」を押さない(押してしまっても、慌てなくて大丈夫です)
- カード番号・有効期限・セキュリティコード・ワンタイムパスワードを入力しない
- カードのことが気になる時は、メールではなくカード裏面の連絡先や、公式アプリから確認する
届いたメールの内容
件名は「Visaの特典メール認証のお知らせ」。差出人の表示は小文字の「visa」で、アドレスは Raynell@iida-oide-osahime-reunion[.]com という、Visaとはまったく関係のないものでした。紺色の枠に白いカードが載った、飾りの少ないメールです。
[ロゴ画像]

下記リンクをクリックして認証を行ってください。

リンクは24時間で無効となります。

[ ここをクリック ]

リンクが機能しない場合は、以下のリンクをコピーしてブラウザに貼り付けてください。

(表示されている文字)
https://www.offers-exchange.com.visa-japan.verify/vacationland/pay-with-featured

本メールに心当たりがない場合は、お手数ですがメールを破棄していただきますようお願いいたします。
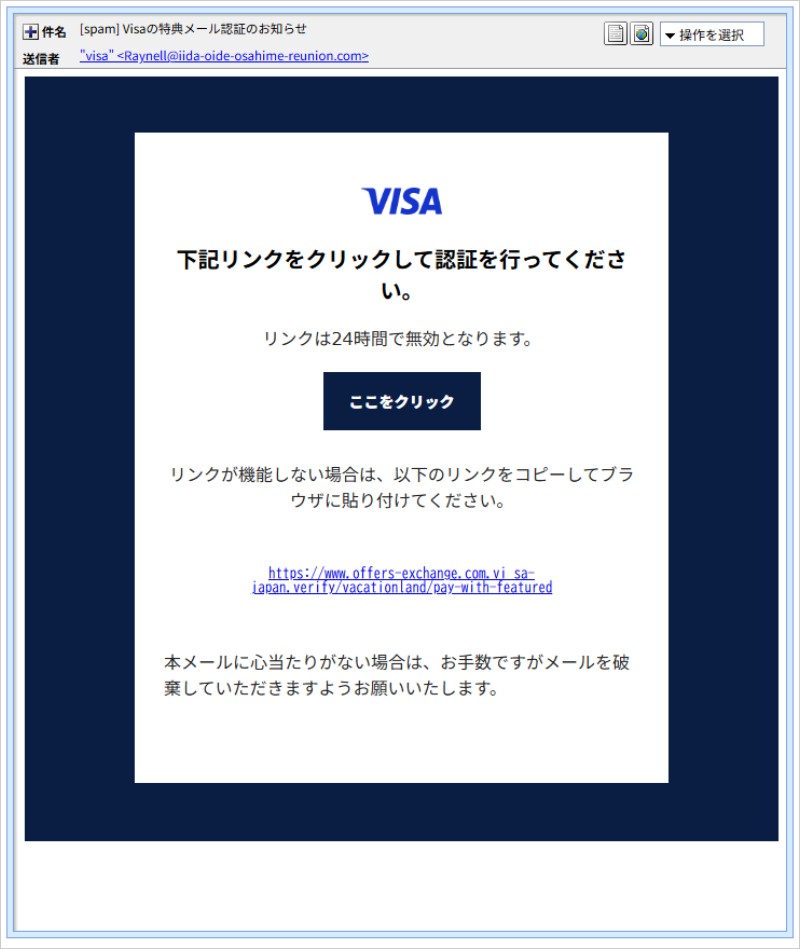
▲実際に届いたメールの画面
文面はとても短く、「リンクは24時間で無効となります」という一文で、すぐに押すよう急がせています。最後に「心当たりがない場合は破棄してください」とあるのは、本物の案内らしく見せるための飾りでしょう。
「表示されているURL」と「実際の行き先」は別物
メールの中に書かれたURLの文字と、クリックした時に実際に開くリンク先は、別々に設定できます。このメールも、まさにそうでした。
| 画面に表示された文字 | …offers-exchange[.]com[.]visa-japan[.]verify/…(Visa Japanに見せかけた書き方) |
| 実際のリンク先 | hxxps://canvas[.]tvqhcu[.]asia/…(まったく別のドメイン) |
本物らしく見せたかったのでしょうが、表示された住所の末尾は「.verify」という、ふだんのインターネットではまず見かけない形になっています。ボタンも、表示された住所も、どちらも押さないのが安全です。
どこから送られてきた?(送信ルートと偽装判定)
メールの「通り道」の記録(ヘッダー)から、次のことが分かりました。
- 実際の送信元はパキスタンの回線:外部から最初にメールを届けたのは
182.182.146.46です。パキスタン(イスラマバード)の通信会社が提供する、家庭向け回線のIPアドレスと推定されます。 - 名乗りと実際の接続元が一致しない:接続時の名乗りは、差出人と同じ
iida-oide-osahime-reunion[.]comでした。このドメインは日本国内のレンタルサーバー(157.7.189.127)にあり、パキスタンの回線から送られたものとは一致しません。 - メール認証は不合格(SPF softfail):差出人ドメインが「ここから送ってよい」と登録した一覧に、このIPは入っていませんでした。
- DKIM署名は「Visaのもの」ではない:メールには改ざん防止の署名(DKIM)が付いていましたが、署名者はVisaではなく、差出人ドメイン
iida-oide-osahime-reunion[.]comでした。署名があるからといって、本物とは限りません。 - 差出人ドメインは第三者のもの:このドメインは2013年に登録された、Visaとは無関係の名前です。第三者のドメインが悪用された可能性があり、持ち主が詐欺に関わっているとは限りません。
- ロゴは公式のものではない:メール内のVisaのロゴは、公式サイトではなく、第三者のクラウド(CloudFront)に置かれた画像を呼び出していました。メールを作ったソフトの名前の欄も、市販のメールソフトとは思えない文字列でした。
以上から、Visaの正規の送信ルートではないと判断できます。差出人名を小文字の「visa」にしただけで、本物のふりをしているのは、少し無理があるように見えます。
用語解説(むずかしい言葉をやさしく)
- SPF(softfail):「うちの名前でメールを送ってよいサーバーはここです」という登録名簿です。名簿にない所から届くと「softfail(怪しい)」と判定されます。
- DKIM:メールが途中で書き換えられていないことを示す電子的な署名です。誰でも自分のドメインの署名は付けられるので、署名があるだけでは安全の証明になりません。
- 3Dセキュア(Visa Secure):ネットでカード払いをする時に、本人かどうかを追加で確認する仕組みです。本物の画面は、買い物の途中で表示されるもので、メールのリンクから開くものではありません。
リンクの先を調べると
ここからは、詳しく調べて分かったことです。リンクは2段構えになっていました。
1段目:canvas[.]tvqhcu[.]asia(中継地点)
ボタンの先は hxxps://canvas[.]tvqhcu[.]asia/ でした。サーバーは中国系のクラウド(Tencent Cloud)の 43.164.0.24(タイ・バンコクと推定)にあります。ドメイン tvqhcu[.]asia は2026年2月に登録されたものです。
2段目:robin[.]osaqwe[.]asia(最終着地点)
手動でたどった最終着地点は hxxps://robin[.]osaqwe[.]asia/ で、本文のリンクとは別のドメインでした(途中の経路は未確認です)。こちらも同じTencent Cloudの 43.165.167.45(東京と推定)にありました。ドメイン osaqwe[.]asia は2026年1月の登録で、メールが届く1週間ほど前の11月13日に設定が更新されていました。準備されていたのかもしれませんが、断定はできません。
まず出てくるのは「パズルを右へスライド」
最初に表示されたのは、「安全にご利用いただくため、確認を行っております。パズルを右へスライドしてください。」という画面です。人間かどうかを確かめるような見た目で、安心感を出す工夫と思われます。調べる側の自動プログラムを避ける狙いもあるのかもしれませんが、そこまでは確認できていません。
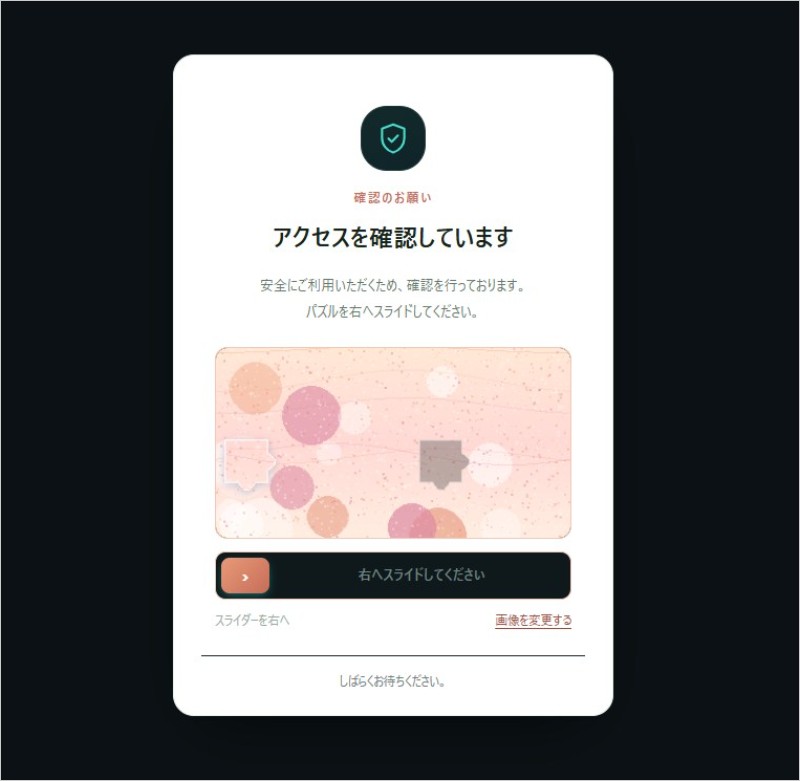
▲偽の「アクセスを確認しています」画面(パズルをスライドさせる)
その先は、Visaそっくりの偽の本人確認ページ
パズルのあとに現れたのが、Visaの公式サイトそっくりの画面です。「3Dセキュアのアップグレードを完了するため、カード情報をご確認ください」と書かれ、「本人確認へ進む」のボタンがあります。ボタンの下には「確認画面では、お手元のカード情報をご入力いただきます」という説明もあり、次の画面でカード情報を入力させる作りだと分かります(入力画面の先までは確認していません)。
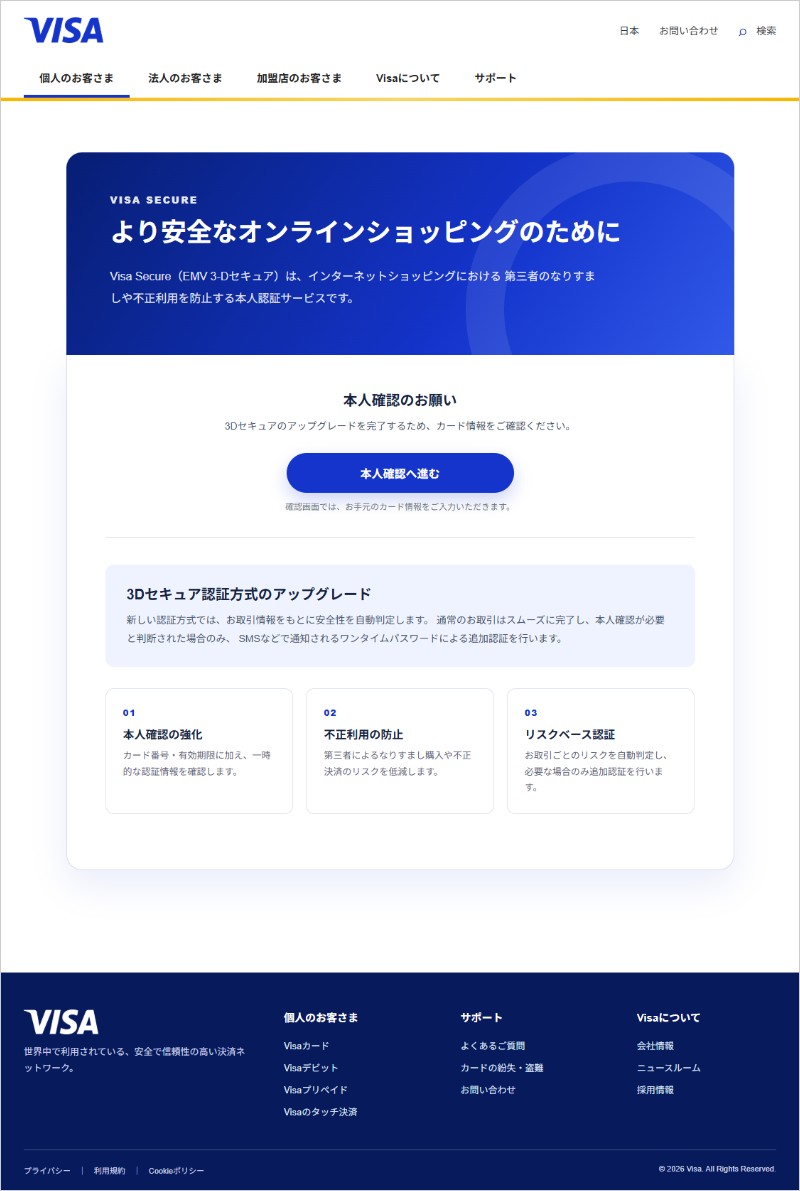
▲Visaの公式サイトに似せた偽の本人確認ページ
セキュリティソフトは警告を出した
当サイトの環境では、ウイルスバスターがアクセスを止め、「このWebサイトは、安全ではない可能性があります(脅威の種類:フィッシング)」と警告しました。画面を閉じるのが正解です。「ブロックしたWebサイトにアクセス」のボタンは押さないでください。
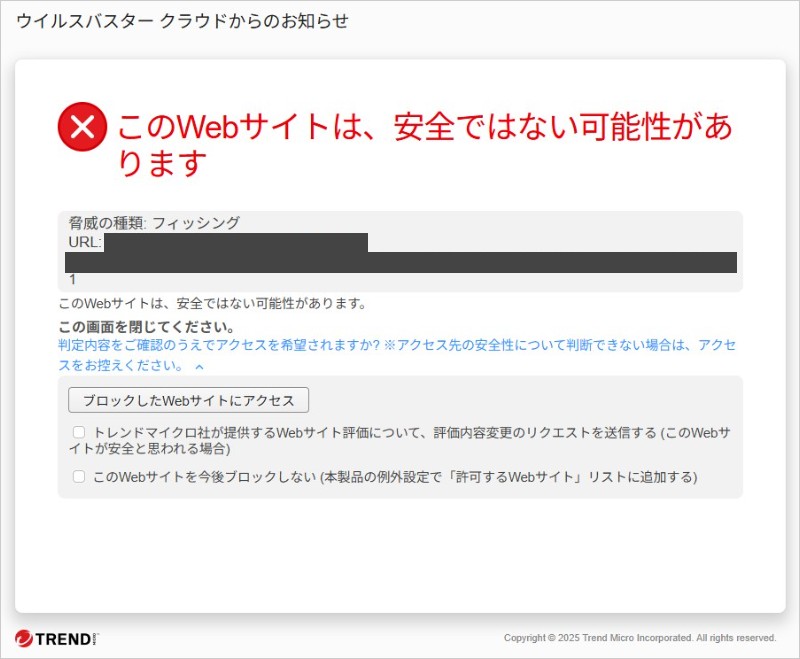
▲ウイルスバスターの警告画面(URLは伏せています)
一方、確認時点でChromeの警告は出ませんでした。環境によって、警告が出る場合と出ない場合があります。警告が出ないから安全とは限りませんので、ブラウザの表示だけを頼りにしないでください。
同じ件名の過去記事と、同じ「サーバー」を使ったメール
「Visaの特典メール認証のお知らせ」は、当サイトで以前から取り上げている件名です。
- 2026年4月:【実録】「Visaの特典メール認証のお知らせ」を開いた瞬間に始まる恐怖の個人情報窃取
- 2025年2月:『詐欺メール』『Visaの特典メール認証のお知らせ』と、来た件
- 2024年11月:『詐欺メール』『Visaの特典メール認証のお知らせ』と、来た件
2年以上、形を変えながら送られ続けている、息の長い手口です。今回は、送信元もリンク先もすべて新しくなっていました。
また、今回の2段目のIP(43.164.0.24、43.165.167.45)は、11月17日〜21日に当サイトへ届いたMastercardを名乗るメールや、「ご登録携帯電話番号確認のお願い」というメールでも使われていました。装うブランドは違っても、同じサーバーが使い回されているようです(同一犯と断定できる材料はありません)。
見分け方と、もしもの時の対処法
見分けるポイント
- Visaは、あなたに直接メールを送る会社ではありません:Visaは決済のネットワークで、カード自体は、三井住友カードなど別の会社が発行しているのがふつうです。「Visaから認証のお知らせ」という入り口そのものが不自然です。
- 差出人のアドレスを見る:Visaと無関係の、見知らぬドメインから届いています。
- 急がせる一文:「24時間で無効」と期限を区切るのは、考える余裕を奪うためです。
もし、リンクを開いたり入力したりしてしまったら
責められるようなことではありません。気づいた時点で動けば、被害を防げることが多いです。落ち着いて、次の順で対応してください。
- 開いただけの場合:何も入力していなければ、まずは心配しすぎなくて大丈夫です。ブラウザを閉じてください。
- カード番号などを入力した場合:カード裏面に書かれた連絡先へ、すぐに電話して、利用停止や再発行を相談してください。身に覚えのない請求がないか、利用明細も確認しましょう。
- ワンタイムパスワード(SMSの数字)まで入力した場合:不正に使われている可能性が高いため、いちばん急ぎで、カード会社へ連絡してください。
- 不安な時は、消費者ホットライン「188」や、警察相談専用電話「#9110」に相談できます。
「ここをクリック」の先は、カード情報を入力させるための偽ページです
メールのリンクは押さず、カードの確認は裏面の連絡先や公式アプリから。身近なご家族にも、ぜひこの記事を教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照:ip-sc.net