「【重要】お荷物の保管期限が近づいています」ヤマト運輸を装う偽の不在通知メール|再配達リンクと¥30の罠
11月も後半になると、ネット通販の注文が増えて、玄関に届く荷物を待つ日が多くなります。そんな時期に「お荷物の保管期限が近づいています」というメールが届けば、「受け取れていない荷物があるのかも」と、つい慌ててしまいますよね。
先にお伝えします。ヤマト運輸を名乗るこのメールは詐欺です。「再配達を依頼する」のリンクは開かず、住所やカード情報は入力しないでください。すでに開いてしまった方も、落ち着いて読み進めてください。対処法は、記事の後半にまとめています。
⚠ このメールは本物のヤマト運輸からではありません(詐欺メールです)
リンクを開かない・添付ファイルを開かない・荷物の確認は公式アプリや公式サイトから
届いたメールの内容
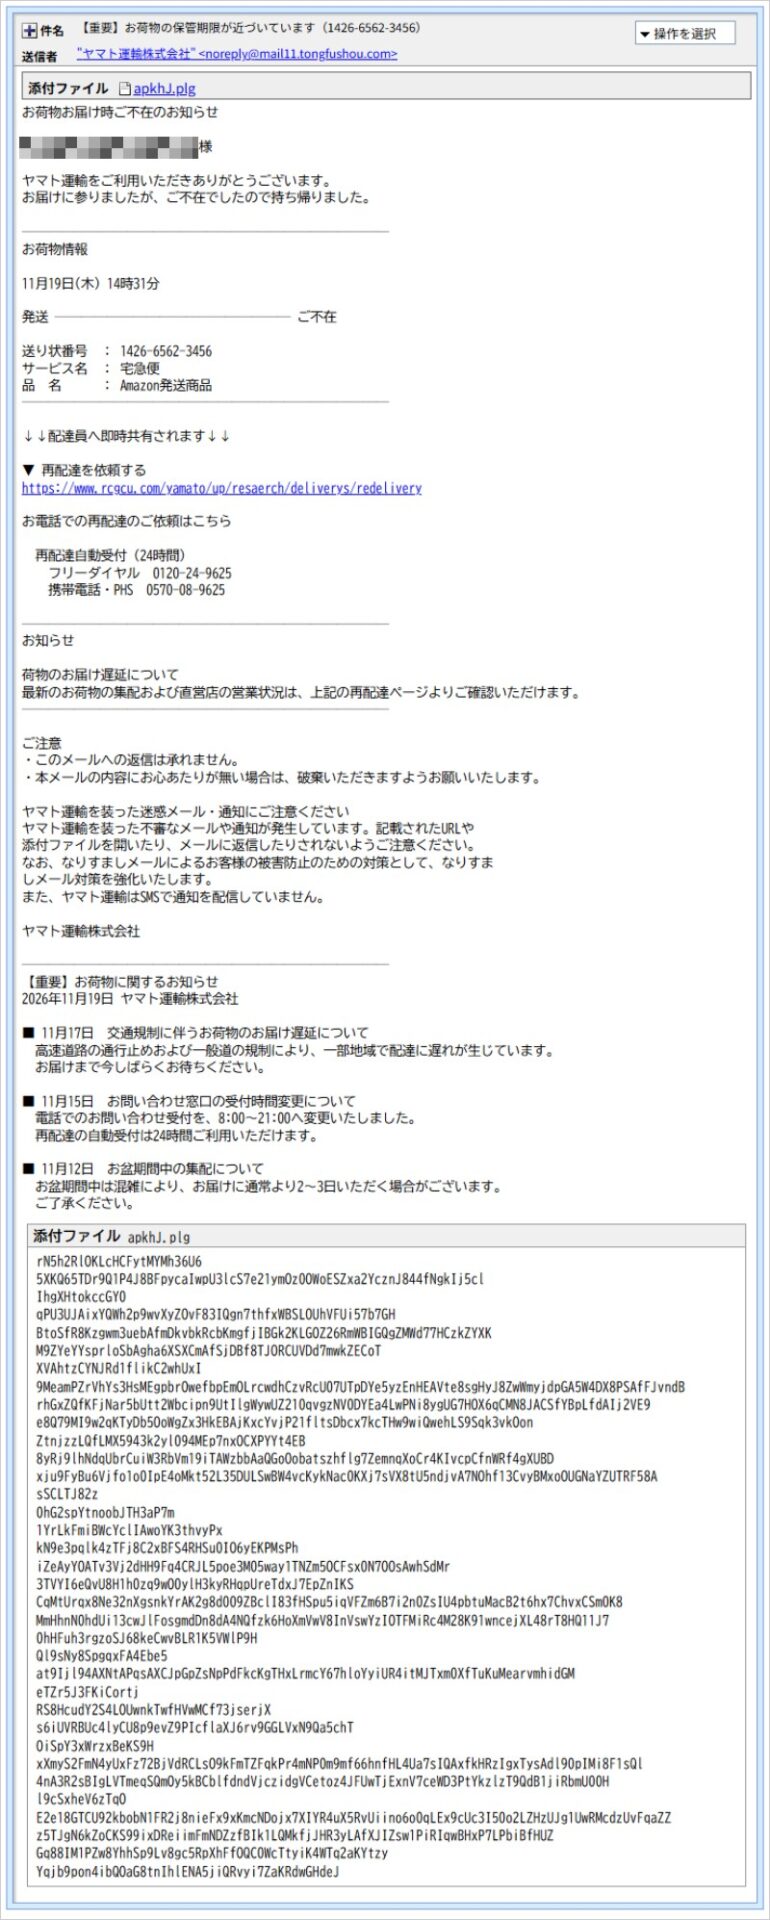
実際に届いたメールの本文を、受信者の情報を伏せたうえで再現します。
件名:【重要】お荷物の保管期限が近づいています(1426-6562-3456)
送信者:"ヤマト運輸株式会社" <noreply@mail11.tongfushou.com>

お荷物お届け時ご不在のお知らせ

(受信者名・伏せ字) 様

ヤマト運輸をご利用いただきありがとうございます。
お届けに参りましたが、ご不在でしたので持ち帰りました。

お荷物情報
11月19日(木) 14時31分
送り状番号 : 1426-6562-3456
サービス名 : 宅急便
品 名   : Amazon発送商品

↓↓配達員へ即時共有されます↓↓
▼ 再配達を依頼する
hxxps://www.rcgcu[.]com/yamato/up/resaerch/deliverys/redelivery

お電話での再配達のご依頼はこちら
 再配達自動受付(24時間) 0120-24-9625
 携帯電話・PHS 0570-08-9625

お知らせ
荷物のお届け遅延について
最新のお荷物の集配および直営店の営業状況は、上記の再配達ページよりご確認いただけます。

ご注意
・このメールへの返信は承れません。
・本メールの内容にお心あたりが無い場合は、破棄いただきますようお願いいたします。

ヤマト運輸を装った迷惑メール・通知にご注意ください
ヤマト運輸を装った不審なメールや通知が発生しています。記載されたURLや添付ファイルを開いたり、メールに返信したりされないようご注意ください。
また、ヤマト運輸はSMSで通知を配信していません。

【重要】お荷物に関するお知らせ
2026年11月19日 ヤマト運輸株式会社
■ 11月17日 交通規制に伴うお荷物のお届け遅延について
■ 11月15日 お問い合わせ窓口の受付時間変更について
■ 11月12日 お盆期間中の集配について
 お盆期間中は混雑により、お届けに通常より2〜3日いただく場合がございます。
※読みやすいよう、罫線や一部の文を省略しています。
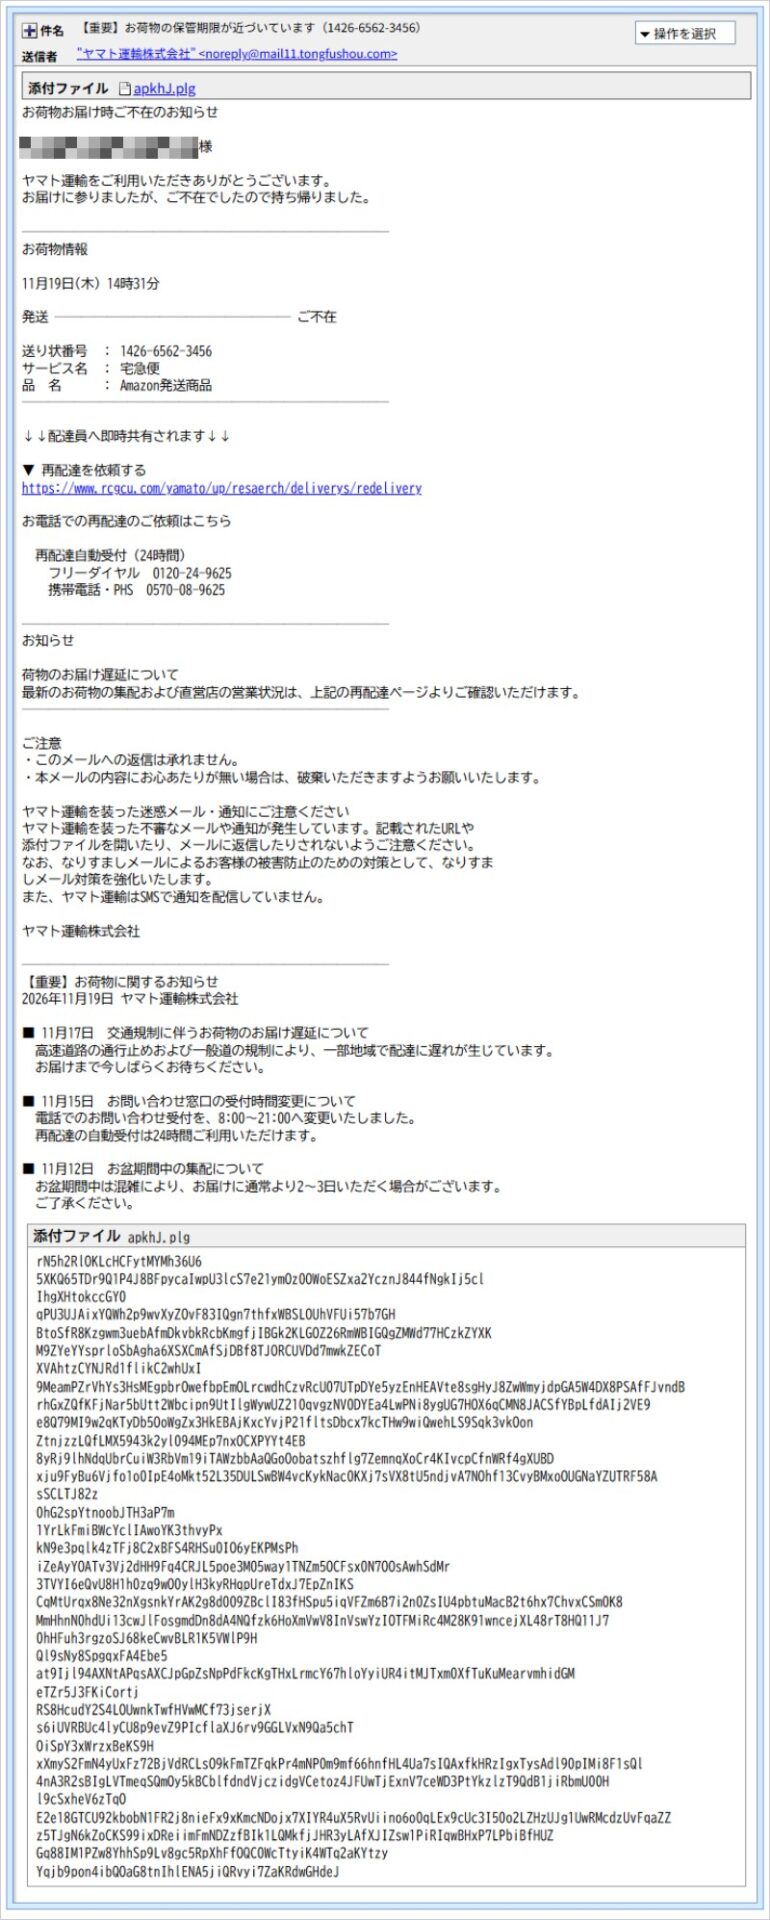
▲実際に届いたメールの画面。本物の不在通知を、そっくり写した体裁です
ここがおかしい!メール本文の不自然な点
- 「保管期限が近づいている」と、急がせる:件名の「【重要】」と「保管期限」という言葉で、「早く対応しなければ」と思わせます。しかし、本文のどこにも、具体的な保管期限の日付はありません。
- 11月のお知らせに、「お盆期間中」の文面:お知らせ欄の「11月12日 お盆期間中の集配について」は、季節がまったく合いません。本物の通知を写すときに、日付だけを書き換えたあとの、取り残しとみられます。
- 宛名が、受信者のメールアドレスそのもの:「○○様」と、メールアドレスがそのまま差し込まれていました。本物の通知なら、荷物の宛名の氏名で届きます。
- 「ヤマト運輸を装った迷惑メールにご注意ください」という注意書きまで写している:なりすましメールが、なりすましへの注意を載せるという、皮肉な作りです。注意書きがあるから本物、とは限りません。
- 品名が「Amazon発送商品」:何を買ったか分からない人でも「あの注文かも」と思いやすい、あいまいな書き方です。
- 見慣れない添付ファイルが付いている:本物の不在通知に、添付ファイルが付くことはありません。ファイルの名前は「apkhJ.plg」で、中身は意味のない英数字の羅列でした。受信環境の判定をすり抜けるための、目くらましとみられます。
表示名に仕込まれた「文字の向きを逆にする」細工
メールソフトに表示される送信者の名前は、「ヤマト運輸株式会社」と読めました。ところが、メールの記録を詳しく見ると、この名前は、「社会式株輸運トマヤ」と、逆の順番で書かれていました。
名前の先頭に、「ここから先の文字を、右から左へ並べる」という、目に見えない制御文字(U+202E)が付けられています。そのため、画面上では逆さに並べ直されて、「ヤマト運輸株式会社」と正しく読めます。
目的は、名前を手がかりにした迷惑メールの判定をすり抜けることと、一見して本物らしく見せることとみられます。表示名が本物そっくりでも、安心の材料にはなりません。送信元のアドレスのドメインまで確認する習慣が大切です。
送信ルートと「なりすまし」の判定
メールの「ヘッダー」と呼ばれる送信記録を調べると、ヤマト運輸から送られた形跡はありませんでした。
- 送信者のアドレスは
noreply@mail11.tongfushou.comで、ヤマト運輸とは無関係のドメインでした。このドメインは2022年12月に登録された古いもので、2026年11月19日に設定が変更されていました。メール配信のために、直前に整えられたとみられます。 - 受信側が最初に確認できた送信元IPは
34.142.188.214でした。公開データでは、大手クラウド事業者のIPで、シンガポール周辺と推定されます。誰でも借りられるサービスのため、事業者が悪いわけではなく、居場所を示すものでもありません。 - メールには、「Lotus Notes 9.0」というメールソフトの名前や、配信停止用のリンク、キャンペーン番号が付いていました。大量配信用の仕組みを使った、ばらまき型とみられます。
- ヘッダーの下のほうには、フリマアプリの運営会社や、マーケティング支援サービスの名前を名乗る記録が混ざっていました。これは偽装とみられ、当サイトでは、それらの会社が関係しているとは考えていません。
| SPF(送信元の確認) | パス。ただし、攻撃者が自分で用意したドメインに、自分のサーバーを許可する設定をしていたため、合格して当然の状態です。「合格=本物」ではありません。 |
| DKIM(改ざん防止の署名) | 攻撃者のドメインで署名されていました。メールが途中で書き換えられていない、という意味にとどまります。 |
| DMARC(なりすまし対策の設定) | 設定されていました(「疑わしいメールは隔離」という内容)。攻撃者が、自分のドメインに、本物らしく整えた設定です。 |
| ドメインの履歴 | tongfushou[.]com は、2022年12月に取得されたドメインで、2026年11月19日(メール送信の前日)に登録情報が更新されていました。 |
以上から、ヤマト運輸になりすました偽メールと判定しました。送信元IPの位置情報は、あくまで公開データによる推定です。
用語メモ(むずかしい言葉をやさしく)
- SPF・DKIM・DMARC:メールが本物かどうかを確かめるための仕組みです。ただし、詐欺をする側も、自分のドメインなら自由に設定できます。「認証に通った=安全」ではありません。
- ホスティング(サイトの置き場所):ホームページを公開するために、サーバーの場所を貸すサービスです。誰でも借りて、自分のページを置けます。
- 制御文字:画面には見えないけれど、文字の並び方などを指示する特別な文字です。ここでは、名前を逆さまに並べ直すために使われていました。
フィッシングサイトを調べてわかったこと
メールの「再配達を依頼する」を押すと、次のような流れで、偽サイトにつながりました。
| ① リンク | hxxps://www.rcgcu[.]com/yamato/up/resaerch/deliverys/redeliveryパスの綴りが「resaerch」「deliverys」と、誤っています。 |
| ② ロボット確認 | 「I’m not a robot」という確認画面(本物のサイトでも見かける形です) |
| ③ 偽のヤマト運輸ページ | 「お荷物をお届けできませんでした」の画面。再発送費用として¥30.00の支払いを求め、「お手続きへ進む」へ誘導 |
| ④ ホスト | 45.91.226.34(香港周辺のサーバーと推定)。ドメイン rcgcu[.]com は、2025年12月登録で、2026年11月17日に設定が変更されていました。 |
なお、サーバーは、誰でも借りられるサービスのものです。事業者そのものが悪いわけではなく、サーバーの場所が、犯人の居場所を示すわけでもありません。
セキュリティソフトは「フィッシング」と判定
当サイトの環境のウイルスバスターは、このリンクを開こうとすると、「このWebサイトは、安全ではない可能性があります」「脅威の種類:フィッシング」と警告しました。警告が出た場合は、「ブロックしたWebサイトにアクセス」を押さず、画面を閉じてください。
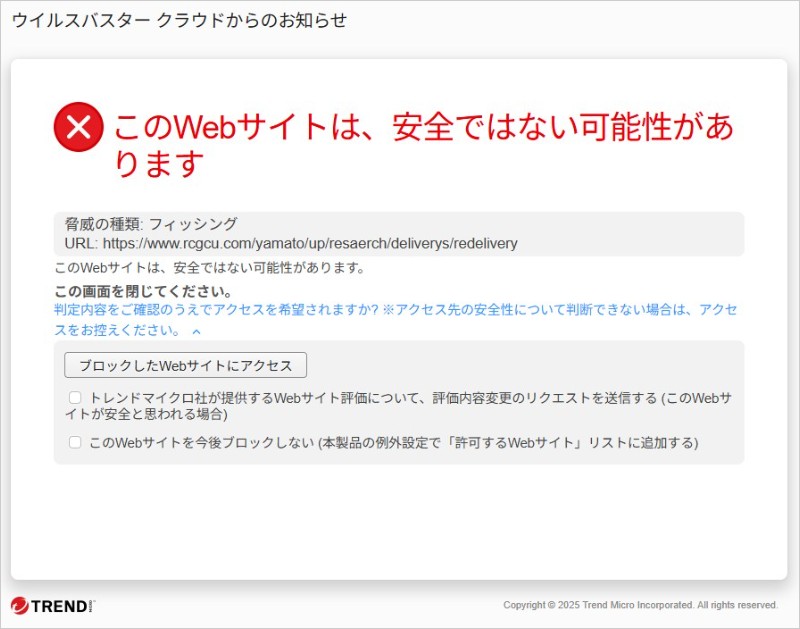
▲セキュリティソフトの警告画面。リンク先は、フィッシングと判定されました
なお、当サイトが2026年11月21日にChromeで確認した際には、警告は表示されませんでした。警告が出ないからといって、安全とは限りません。詐欺サイトは、短い期間で次々と作り直されます。
「ロボットではありません」の確認画面
最初に表示されたのは、「I’m not a robot」にチェックを入れる確認画面でした。本物のサイトでもよく見かける形のため、「ちゃんとしたサイトだ」と安心させる効果があります。この画面があるから安全、ということはありません。
▲偽サイトの入り口に置かれた確認画面。本物らしさを演出するための仕掛けです
本物そっくりの偽ヤマト運輸ページ
確認画面を通ると、ヤマト運輸のロゴや配色を真似た画面が表示されました。「お荷物をお届けできませんでした」と伝え、再発送費用として¥30.00の支払いを求める内容です。「お手続きへ進む」を押すと、住所の入力と、支払いの画面へ進む作りとみられます。
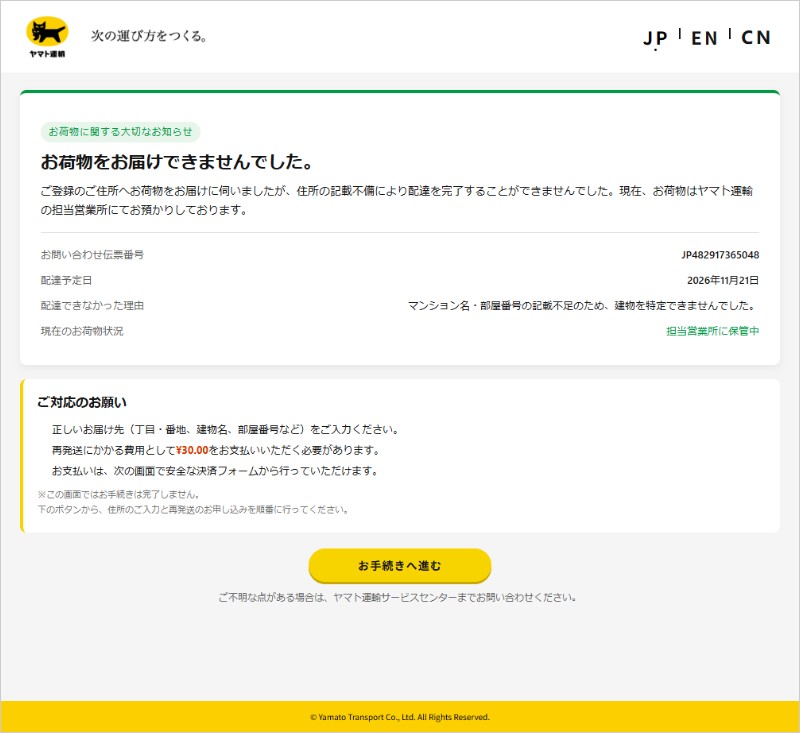
▲偽サイトの画面。少額の「手数料」で、警戒心を下げようとしています
金額は小さくても、問題は「カード情報を入力させること」です。その情報は攻撃者に渡り、あとから別の不正利用に使われるおそれがあります。
メールと偽サイトの、食い違い
| 送り状番号 | メール:1426-6562-3456/偽サイト:JP482917365048(まったく別の番号) |
| 届けられなかった理由 | メール:「ご不在」/偽サイト:「住所の記載不備(マンション名・部屋番号の記載不足)」 |
| 荷物の状況 | メール:11月19日に持ち帰り/偽サイト:配達予定日は11月21日 |
同じ荷物の話のはずなのに、番号も理由も合いません。本物の通知なら、こうした食い違いは起こりません。メールのテンプレートと偽サイトを、別々に作ったためとみられます。
注意点と対処法
まず知っておいてほしいこと
- 荷物の状況は、ヤマト運輸の公式アプリや、公式サイト(ご自身のブックマークや検索から開く)で確認してください。メールの中のリンクは、使わないでください。
- 本文にある電話番号にも、かけないでください。問い合わせは、公式サイトに載っている窓口へ、ご自身で調べてかけましょう。
- 心当たりのない荷物の通知は、慌てて対応せず、いったん放っておいても大丈夫です。本当に必要な荷物なら、不在票や、公式アプリの履歴で確認できます。
- 見慣れない拡張子の添付ファイルは、開かずに削除してください。
もし、押してしまった・入力してしまったら
責任を感じる必要はありません。ロゴまで本物そっくりに作られているので、誰でも迷います。次の順番で、落ち着いて動きましょう。
- 住所や氏名だけを入力した場合は、今後、宅配をかたる連絡が増えるかもしれません。同じ型のメールやSMSを、開かずに削除してください。
- カード情報を入力した場合は、すぐにカード会社へ連絡して、利用の停止と、再発行を相談する。
- カードの利用明細を確認して、身に覚えのない請求がないか調べる。
- パスワードなどを入力した場合は、公式の画面から、パスワードを変更する。同じパスワードを使い回している場合は、そちらも変更する。
- 添付ファイルを開いてしまった場合は、セキュリティソフトでスキャンして、不安なときは、専門の窓口に相談する。
- 不安なときは、警察の相談窓口(警察相談専用電話 #9110)や、消費者ホットライン(188)にも相談できます。
まとめ:「不在通知」は、メールのリンクではなく、公式アプリで確認
今回のメールは、ヤマト運輸を名乗り、「保管期限」で急がせて、偽サイトへ誘導してカード情報を入力させる詐欺でした。表示名が本物に見えても、注意書きが載っていても、認証設定が整っていても、本物とは限りません。
「あれ?」と思ったら、メールのリンクは押さずに、公式アプリや公式サイトで、ご自身で確認する。この一手間が、いちばんの防御になります。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの位置情報は ip-sc.net 等の公開データによる推定です。