【危険】KAGOYAを騙る「優先度:高」詐欺メール|「受信メールが一時的に隔離」は偽の容量警告
ホームページやメールの置き場所(レンタルサーバー)を借りている方にとって、「メールが届かなくなるかも」という知らせは、見過ごせないものです。今回は、その不安を狙った詐欺メールが届きました。
先にお伝えします。レンタルサーバー会社の「KAGOYA」を名乗るこのメールは詐欺です。ボタンは押さず、IDやパスワードを入力しないでください。すでに押してしまった方も、落ち着いて読み進めてください。対処法は、記事の後半にまとめています。
⚠ このメールは本物のKAGOYAからではありません(詐欺メールです)
ボタンを押さない・ID/パスワードを入力しない・容量の確認は公式の管理画面から
届いたメールの内容
実際に届いたメールの本文をそのまま再現します(件名の先頭に付いていた「[spam]」は、受信環境の迷惑メール判定の目印なので省いています)。
件名:優先度:高asanomoto8759
送信者:"Kagoya" <reception@kacoya-it.com>

(KAGOYA JAPANのロゴ画像)

受信メールが一時的に隔離されています

親愛なる asanomoto8759

現在、(受信者のドメイン名・伏せ字)ご利用中のメールボックスの保存容量が上限に近づいているため、 新しい受信メールが一時的に隔離されています。

メールを正常に受信するには、不要なメールを削除するか、 サポートまでお問い合わせください。

[ストレージを整理する] [サポートに連絡]

本メールはシステムより自動送信されています。返信はできません。
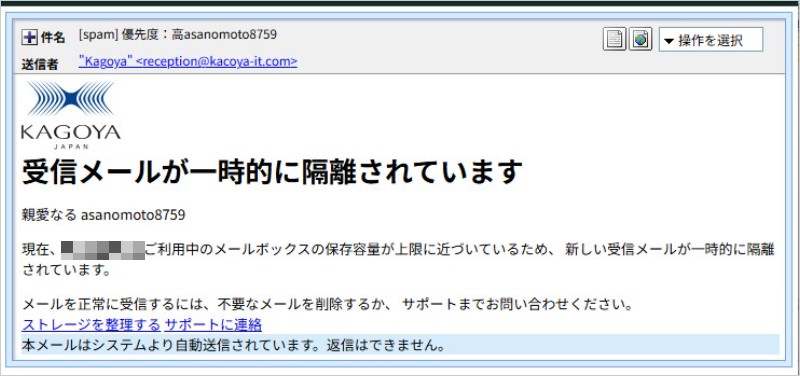
▲実際に届いたメールの画面。ロゴまで、それらしく作られています
ここがおかしい!メール本文の不自然な点
- 宛名と件名に、見知らぬ「アカウント名」が差し込まれている:件名の「asanomoto8759」と、本文の「親愛なる asanomoto8759」は、同じ文字列です。当サイトの確認では、この名前のアカウントは存在しませんでした。「あなた宛て」に見せかけるための、作り話の名前です。
- 「親愛なる」に、英数字の名前が続く:日本語のメールで、アカウント名のような英数字に「親愛なる」と呼びかけるのは、とても不自然です。海外の「Dear ○○」を、そのまま直訳した形です。
- 2つのボタンが、同じリンク:「ストレージを整理する」と「サポートに連絡」は、別々の用事のはずなのに、どちらも同じ行き先でした。
- 「受信メールが隔離されている」と、急がせる:メールが届かなくなるかもしれない、という不安で、落ち着いて考える時間を奪おうとしています。
- メールのHTMLに、攻撃者の「書き置き」が残っていた:メールの裏側(ソース)を見ると、「正式に使用許可されたロゴURLを挿入」という、作業用のメモが、そのまま残っていました。ロゴ画像は、本物のKAGOYAのサイトから、直接読み込んでいます。ひな形を作った本人が、メモを消し忘れたようです。
送信ルートと「なりすまし」の判定
メールの「ヘッダー」と呼ばれる送信記録を調べると、KAGOYAから送られた形跡はありませんでした。
- 送信者のアドレスは
reception@kacoya-it.comで、KAGOYAの綴りの「g」を「c」に変えた、そっくりのドメインでした。このドメインは、2026年10月25日に登録されたばかりです。 - 受信側が最初に確認できた送信元IPは
195.211.44.198でした。公開データでは、イラン・テヘラン周辺の事業者のIPと推定されます。メールサーバーの名前も、そっくりのドメインのものを名乗っていました。 - ヘッダーの最下段(偽装されやすい参考情報)には、
199.104.63.250というIPが書かれていました。フランスの事業者の回線とみられますが、この欄は書き換えられるため、参考程度にとどめます。メール配信用のサーバーソフト「Postal」の記録も付いていました。
| SPF(送信元の確認) | パス。ただし、攻撃者が自分で取得したドメインに、自分のサーバーを許可する設定をしていたため、合格して当然の状態です。「合格=本物」ではありません。 |
| DKIM(改ざん防止の署名) | 署名は付いていましたが、受信側に検証結果の記録がなく、当サイトでは「判定不能」としています。 |
| DMARC(なりすまし対策の設定) | このドメインにも設定されていました(「疑わしいメールは隔離」という内容)。攻撃者が、自分のドメインに、本物らしく整えた設定です。 |
| ドメインの履歴 | kacoya-it.com は、約1か月前(2026年10月25日)に、海外のレジストラ(登録業者)で取得されたドメインでした。 |
以上から、KAGOYAになりすました偽メールと判定しました。送信元IPの位置情報は、あくまで公開データによる推定で、攻撃者の居場所を示すとは限りません。
用語メモ(むずかしい言葉をやさしく)
- SPF・DKIM・DMARC:メールが本物かどうかを確かめるための仕組みです。ただし、詐欺をする側も、自分のドメインなら自由に設定できます。「認証に通った=安全」ではありません。
- 短縮URL:長いアドレスを、短くするサービス。便利な反面、本当の行き先が見えなくなるため、詐欺にもよく使われます。
- ホスティング(サイトの置き場所):ホームページを公開するために、サーバーの場所を貸すサービスです。誰でも借りて、自分のページを置けます。
フィッシングサイトを調べてわかったこと
2つのボタンは、次のような流れで、偽のログイン画面につながっていました。
| ① ボタン | 「ストレージを整理する」「サポートに連絡」(どちらも同じリンク) |
| ② 短縮URL | hxxps://clck.ru/3X6z3kロシアのIT企業が運営する短縮URLサービス。サーバーのIPは 213.180.204.221(モスクワ周辺と推定) |
| ③ 最終着地点 | hxxps://php-kaloyao.wasmer.app/(以下は省略)ホームページの置き場所を貸すサービス上のページ。IPは 23.136.196.24(アメリカ・サンフランシスコ周辺と推定) |
最終着地点の名前「kaloyao」は、KAGOYAをもじったものとみられます。なお、②③のサーバーは、誰でも借りられるサービスのものです。事業者そのものが悪いわけではなく、サーバーの場所が、犯人の居場所を示すわけでもありません。
偽の「User Control Panel」ログイン画面
最後に表示されたのは、「User Control Panel」と書かれた、シンプルなログイン画面でした。アカウント名とパスワードを入力させる、偽のログイン画面です。
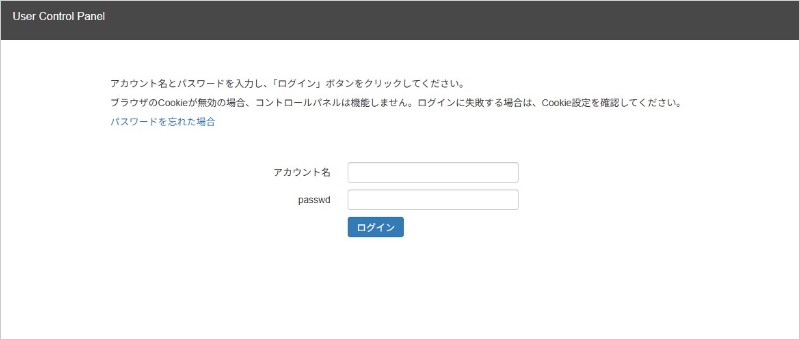
▲最終着地点の偽ログイン画面。入力した情報は、攻撃者に渡ります
画面には、KAGOYAのロゴもなく、汎用的な作りです。パスワードの欄が、日本語の画面の中で「passwd」と、英語の略語になっているのも、不自然な点です。
なお、当サイトが2026年11月21日にChromeで確認した際には、警告は表示されませんでした。警告が出ないからといって、安全とは限りません。詐欺サイトは、短い期間で次々と作り直されます。
同じ型が、11月17日にも
11月17日にも、件名の「優先度:高」のあとに別のアカウント名が付いた、同じ型のメールが届いていました。ドメイン、IP、転送先の短縮URL、偽サイトの置き場所が、すべて今回と共通です。受信者ごとにアカウント名だけを差し替えて、同じ仕組みを使い回しているとみられます(同一犯と断定はできません)。
注意点と対処法
まず知っておいてほしいこと
- メールの容量や、サーバーの状態は、契約者向けの公式の管理画面(ご自身のブックマークなど)から確認してください。メールの中のボタンやリンクは、使わないでください。
- 「隔離されている」「サポートに連絡」と書かれていても、慌てる必要はありません。本当に必要な連絡は、公式の管理画面や、お知らせページでも確認できます。
- 迷ったときは、公式サイトから探したサポート窓口へ、ご自身で連絡してください。メールに書かれた連絡先は、使わないでください。
もし、押してしまった・入力してしまったら
責任を感じる必要はありません。ロゴまで本物そっくりに作られているので、誰でも迷います。次の順番で、落ち着いて動きましょう。
- アカウント名やパスワードを入力した場合は、ご自身のブックマークなどから開いた公式の管理画面で、すぐにパスワードを変更する。
- 同じパスワードを、他のサービスでも使っている場合は、そちらも変更する。
- 管理画面にログインして、メールの転送設定や、登録情報に、身に覚えのない変更がないか確認する。
- ホームページを運営している場合は、サイトの内容が書き換えられていないかも確認する。
- 不審な動きがあれば、公式のサポート窓口へ連絡する。不安なときは、警察の相談窓口(警察相談専用電話 #9110)や消費者ホットライン(188)にも相談できます。
まとめ:「容量オーバー」の警告は、メールのボタンではなく、管理画面で確認
今回のメールは、KAGOYAを名乗り、「受信メールの隔離」で不安をあおって、偽のログイン画面でIDとパスワードを盗む詐欺でした。認証の設定が整っていても、ロゴが本物でも、本物とは限りません。
「あれ?」と思ったら、メールのボタンは押さずに、ご自身のブックマークから公式の管理画面を開いて確認する。この一手間が、いちばんの防御になります。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの位置情報は ip-sc.net 等の公開データによる推定です。