「【重要】サーバー契約の更新について」はKAGOYA騙りの詐欺メール|偽ActiveMailログイン画面に注意
ホームページやメールを動かしているサーバーの契約。次の更新日がいつか、すぐに答えられるでしょうか。
毎日使っていても、更新のタイミングは意外と忘れがちです。そこを突いてくる、サーバー事業者を装った偽メールを調べました。
■ メールヘッダー解析(送信者情報)
| 件名 | 【重要】サーバー契約の更新について |
| 送信者名(表示上) | KAGOYA Internet Routing |
| 実際の送信元アドレス | info@sakurai-llc.com(KAGOYAとは無関係の、国内の第三者のドメイン) |
| 送信元サーバーのIP | 150.60.97.240(国内の事業者の送信サーバーと見られる) |
| SPF(送信元認証) | Softfail(許可されていないサーバーから送信) |
| DKIM(電子署名) | 署名なし |
| 受信日時 | 2026年11月17日 15:25頃(日本時間) |
※メールヘッダー詳細は個人情報保護のため非掲載
🚫 これは偽物です
KAGOYAが送ったメールではありません。リンクを押さず、返信もせず、そっと削除してください。
届いたメールの本文
本文の内容を書き起こしました。リンク先は、クリックできないよう加工しています。
件名:【重要】サーバー契約の更新について
差出人表示:KAGOYA Internet Routing

【重要】サーバー契約の更新について
(Regarding Server Contract Renewal)

この度は、KAGOYAをご利用いただきありがとうございます。
クラウド事業部です。

お客さまのサーバー契約がまもなく期限を迎えます。
サービスの継続利用のためには、以下のリンクから
更新手続きまたは確認を行ってください。

【こちらをクリックして更新手続きを行う】
(実際のリンク先:海外の第三者サイト上の偽ページ)

【注意】
20年11月2026日までに更新処理が完了しない場合、
サーバーデータが自動的に削除される可能性があります。
ご不明な点がございましたら、このメール内のリンクよりお問い合わせください。

(以下、著作権表記・所在地・サービス名の羅列)
※メールヘッダー詳細は個人情報保護のため非掲載
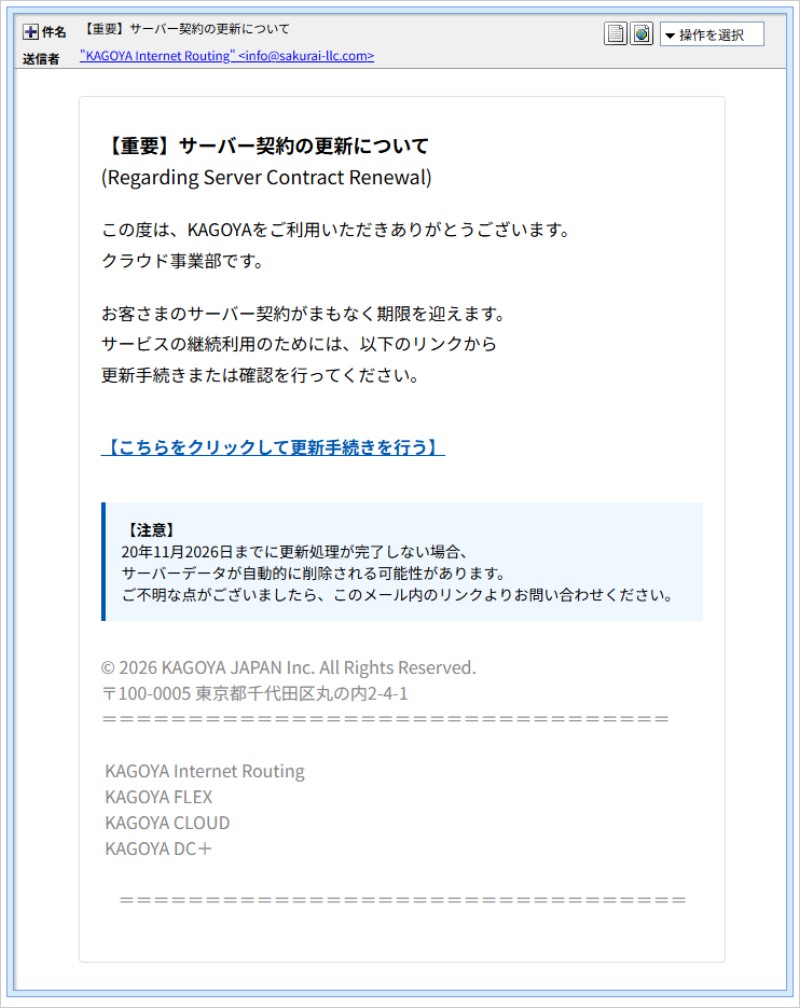
▲ 実際に届いたメールの画面
このメールの「それらしいところ」と「ほころび」を整理します。
- それらしいところ:差出人の表示名や、末尾に並んだサービス名(実在のサービスの名前)、所在地の表記まで、KAGOYAの公式メールらしく整えています。「期限切れでデータが削除される」というおどしで、あせらせます。
- 日付が壊れている:「20年11月2026日までに」という、日付になっていない日付です。「2026年11月20日」と書きたかったのでしょうか。大事な期限の日付を間違える公式メールは、まずありません。
- 契約の中身が何もない:お客様のお名前、契約しているサーバー名、契約番号、期限の日付(正しい形のもの)が、どこにも書かれていません。「クラウド事業部です」と、会社名も名乗らず始まります。
- 差出人ドメインが無関係:KAGOYAを名乗りながら、実際のメールアドレスは、まったく別の国内ドメイン(
sakurai-llc.com)でした。名前だけ借りて、住所が違う、というちぐはぐさです。
もし、KAGOYAを使っていない方がこのメールを受け取ったなら、「契約している覚えがない」という直感は正しいです。
どこから送られてきたのか
メールの送信ルートを順にたどると、次のようになっていました。
| 受け取り側が確認した送信元 | 150.60.97.240国内の事業者の送信サーバーと見られる(位置情報は未確認) |
| その送信サーバーが記録した接続元 | 80.211.252.227欧州のクラウド事業者のサーバー。位置はポーランドとイタリアで判定が割れている |
| 差出人ドメイン側のサーバー | 219.99.166.194国内の事業者のサーバー(京都・大阪・東京と、判定が分かれている) |
差出人のドメイン sakurai-llc.com は、2020年から存在するもので、KAGOYAとは関係のない国内のドメインです。持ち主が公開している送信元の設定(SPF)では、今回の送信サーバーは許可されておらず、判定はSoftfail(許可外の疑いあり)でした。
また、送信サーバーには、他人のメールアカウントの情報を使ってログインしたような記録が残っていました(アカウント名は伏せます)。第三者のドメインや、メールアカウントが、なりすましに悪用された可能性があります。
位置情報はあくまで推定で、送った人の居場所を示すものではありません。送信時刻の記載は、米国西海岸の時間帯(-0800)になっていましたが、書き換え可能な情報のため、参考程度にとどめます。
📖 ちょっと難しい言葉のおさらい
- サーバー契約:ホームページやメールを動かす「土台」を借りる契約のこと。契約が切れると、サイトやメールが使えなくなることがあります。
- SPF(エスピーエフ)/Softfail:「このサーバーから送ってよい」と、ドメインの持ち主が事前に登録しておく仕組み。登録外のサーバーから届くと、「Softfail(要注意)」と判定されます。
- ActiveMail(アクティブメール):ブラウザ上でメールを読み書きするための、実在するメールソフト。今回の偽ページは、その画面をまねていました。
- フィッシング:本物そっくりの偽サイトに誘い込んで、IDやパスワード、カード情報などを盗み取る手口のこと。
リンクの先を調べると分かったこと
調査では、表示された画面の確認にとどめ、ID・パスワードなどの入力は一切行っていません。
① リンク先は、まったく別の第三者のサイト
「更新手続きを行う」のリンク先は、KAGOYAとは無関係の、海外(シンガポール)のドメインでした。2014年から存在するドメインで、サーバーは国内の事業者(157.7.189.156)にあります。もともと別の目的で使われていたサイトが、悪用された可能性があります(名前は伏せます)。
② ブラウザの警告
このリンクを開こうとしたところ、ブラウザ(Chrome)が「危険なサイト」という赤い警告画面を表示しました。Googleのセーフブラウジングが、フィッシングを検出したためです。
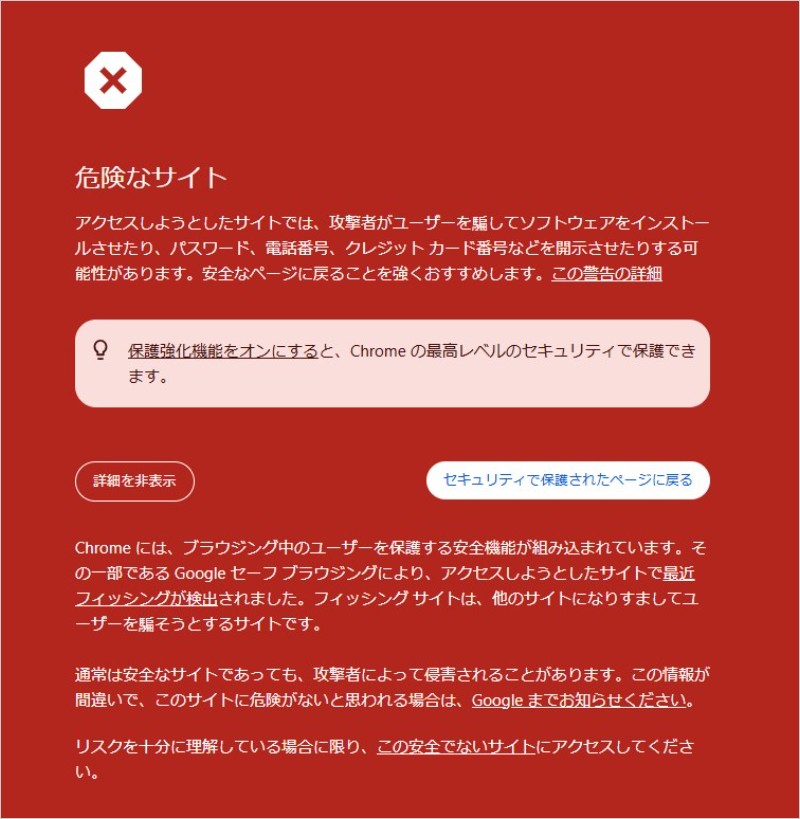
▲ ブラウザが表示した「危険なサイト」の警告画面
③ 偽のActiveMailログイン画面
警告のあと、実際の表示を確認すると、ActiveMailのログイン画面そっくりの偽ページが開きました。「電子メールID」と「パスワード」の入力欄があり、メールのIDとパスワードを盗むことが狙いと考えられます。
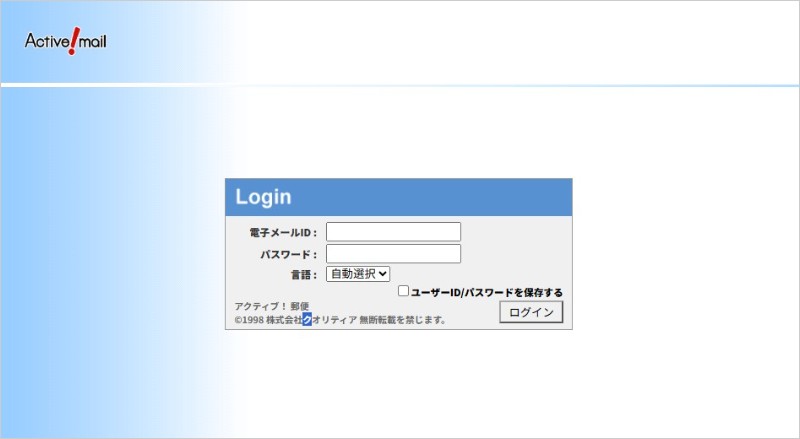
▲ 偽のActiveMailログイン画面(メールのIDとパスワードを入力させる作り)
ここに、このメールの最大の矛盾があります。「サーバー契約の更新」のはずなのに、出てくるのは「メールのIDとパスワード」の入力欄です。契約の更新に、メールのパスワードは必要ありません。なお、確認は1回のみで、アクセスした環境による表示の違いまでは確認していません。
届いたときの対処法
- リンクは押さない。返信もせず、迷惑メールとして処理するか、削除してください。
- 契約の確認は、ご自分で。契約しているサーバー事業者の公式サイトを、ブックマークや契約書の連絡先から開いて、更新状況を確認してください。メールのリンクは使いません。
- 契約に心当たりがなければ、無視。その事業者を使っていない方には、そもそも関係のないメールです。
- もし入力してしまったら。すぐにメールのパスワードを変更してください。同じパスワードを他のサービスにも使っている場合は、そちらも変更します。あわせて、サーバー事業者の窓口に相談し、見覚えのない転送設定やログイン履歴がないか確認してください。
- 社内やご家族にも知らせる。ホームページやメールの管理を担当している方にも、「こういうメールが来ても押さないでね」と、ひとこと伝えておくと安心です。
もし押してしまっても、ご自分を責めないでください。早めに動けば、被害を防げることが多いです。
まとめ:「契約の更新」は、メールのリンクからしない
差出人のドメインが無関係で、日付も壊れていて、リンク先はメールのパスワードを盗む偽ページ。「データが削除される」とあせらされても、まずは深呼吸です。リンクを押さず、公式サイトや契約書の窓口から確認する。この習慣が、いちばんの防御になります。身近な方にも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照元:IP調査兵団(ip-sc.net)