【詐欺】「優先度:高」「受信メールが一時的に隔離されています」はKagoyaを騙る偽メール|保存容量の警告から偽のログイン画面へ
Heartland-Lab(ハートランド・ラボ)専門調査レポート
調査レポート:概要
メールの容量がいっぱいで、新しいメールが届かなくなる。サーバーやメールを仕事で使っている人にとって、これは「放っておけない」知らせです。そこにつけ込む偽メールが、今朝届きました。
2026年11月17日(火)の7時26分ごろ、「Kagoya」を名乗る「優先度:高」という件名のメールが届きました。本文は「受信メールが一時的に隔離されています」。結論から言うと、これはKagoyaからのメールではなく、詐欺メールです。ボタンは押さず、アカウント名やパスワードは絶対に入力しないでください。
メールには、Kagoyaのロゴが入っていました。本文には、受信者が実際に使っているドメイン名まで差し込まれていて、「自分のことだ」と思わせる作りです。ただし、送信元は「kagoya」とよく似た、別のドメインでした。
| 緊急性レベル | ★★★★☆(4/5) |
| 偽装工作精度 | ★★★★☆(4/5) |
評価の理由:リンク先の偽サイトは、確認した時点で実際に表示され、アカウント名とパスワードの入力欄がありました。入力してしまうと、メールの盗み見やサーバーの乗っ取りにつながるおそれがあります。ロゴの使用、受信者のドメイン名の差し込み、SPF・DKIM・DMARCの設定と、機械的な検査をすり抜けやすい準備もされていました。
ヘッダー解析情報
| 受信日時 | 2026年11月17日(火)7時26分ごろ(日本時間) |
| 表示される送信者名 | 「Kagoya」 |
| 送信元アドレスのドメイン | kacoya-it[.]com(「kagoya」の「g」を「c」に変えた別ドメイン。2026年10月25日に新規登録) |
| 実際の送信元IP | 195.211.44.198(イラン・テヘランの事業者のサーバー。位置は推定) |
| その手前の経路 | 104.239.66.107(フランスの事業者。位置は推定。偽装できる参考情報) |
| SPF | pass(ただし、詐欺側が自分で用意したドメインの設定に合っているだけ) |
| DKIM | 署名あり(判定結果の記載はなく、判定不能) |
| 短縮URLの運営元 | clck[.]ru(ロシア・Yandex社。IPは 213.180.204.221) |
| 最終的な着地点 | php-kaloyao[.]wasmer[.]app(IPは 23.136.196.25:アメリカ・サンフランシスコの推定) |
※メールヘッダー詳細は個人情報保護のため非掲載
⚠ このメールは偽物です。Kagoyaからのお知らせではありません
リンクには触れず、そのまま削除してください。
届いたメールの内容(文面の再現)
届いたメールの文面を再現します。受信者に関わる部分は、伏せています。
件名: 優先度:高(末尾に、受信者のアカウント名の一部が付いている)
送信者: Kagoya

【Kagoyaのロゴ画像】

受信メールが一時的に隔離されています

親愛なる 〇〇

現在、〇〇〇(受信者が実際に使っているドメイン名)ご利用中のメールボックスの保存容量が上限に近づいているため、新しい受信メールが一時的に隔離されています。

<メールを正常に受信するには、不要なメールを削除するか、サポートまでお問い合わせください。>

[ストレージを整理する] [サポートに連絡]

本メールはシステムより自動送信されています。返信はできません。
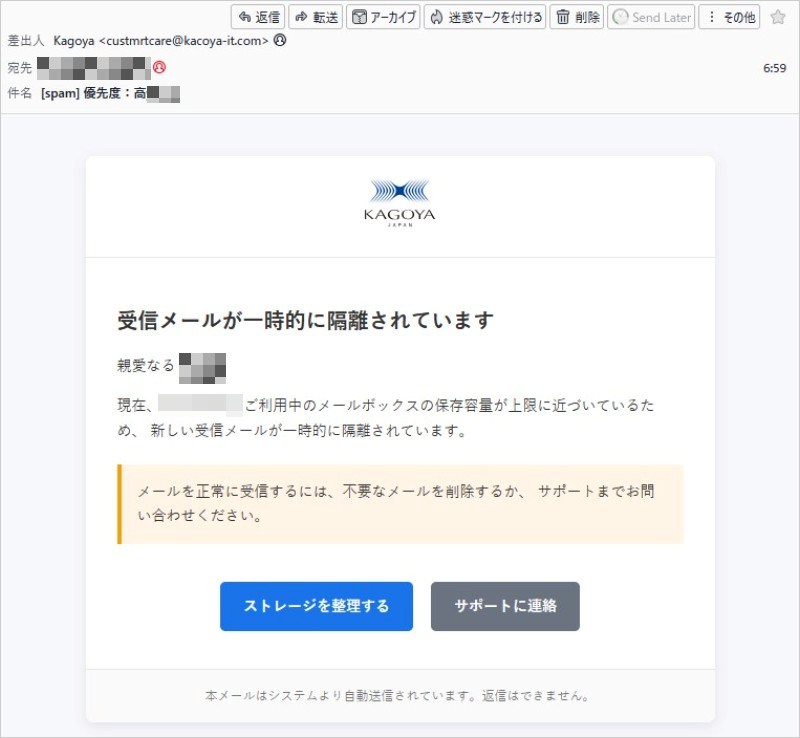
実際に受信したメールの画面(受信者の情報は伏せています)
一見すると、サーバー会社の自動通知のように、よくできています。ただし、次のような不自然な点があります。
- 2つのボタンは、どちらも同じ行き先:「ストレージを整理する」と「サポートに連絡」は、違う目的のボタンに見えますが、どちらも同じ短縮URLにつながっていました。
- ロゴは、公式の画像を借りている:メールの中には、Kagoyaの公式サイトにあるロゴ画像を、そのまま読み込む指定がありました。本物らしく見せるための細工と考えられます。
- 「親愛なる」という呼びかけ:日本の事業者からのお知らせとしては、不自然な書き出しです。翻訳された文面の特徴とも考えられます。
- 文字だけの版に、別企業の文面が残っていた:このメールには、画面に見えるHTML版とは別に、文字だけの版も入っていました。そちらには、米国の信用組合を名乗る英語の文面が残っていました。同じ送信の仕組みで、別の詐欺にも使い回している可能性があります。
また、文字だけの版には、オーストラリアの某企業のサイトのアドレスも書かれていました。このサイトにはアクセスしていないため、中身は確認していません。詐欺側が、別の企業のサイトを足場にしている可能性もありますが、はっきりしたことは分かりません。
送信ルートと偽装判定
メールの送信元として記録されていたのは、IPアドレス 195.211.44.198 です。イラン・テヘランの事業者のサーバー(推定)でした。そのさらに手前の記録には、IPアドレス 104.239.66.107(フランスの事業者・推定)から、コンピューター名「WIN-C3RPERHJDC4」の機器が送ってきたという記載があります。この手前の記録は偽装できるため、参考程度にとどめます。
送信に使われたドメイン「kacoya-it[.]com」は、「kagoya」の「g」を「c」に変えた、そっくりな名前です。登録されたのは2026年10月25日で、まだ1か月たっていません。ドメインは、ホスティング事業者(Hostinger)を通じて取得されていました。メール配信には、「Postal」というオープンソースのメール配信ソフトが使われた形跡があります。
SPFは「pass」、DKIMも署名つき、DMARCも設定済みでした。それでも、これは安全の証明にはなりません。これらの設定は、メールを送る側が自分のドメインに、自分で書けるものだからです。「kacoya-it[.]com」の持ち主が、自分のサーバーからの送信を許可しているので、確認が通ったにすぎません。本物のKagoyaかどうかとは、無関係です。
用語解説:SPF・DKIMがpassでも安心できない理由
SPF・DKIMとは
メールが「そのドメインの持ち主が許可した送信元から出たものか」「途中で書き換えられていないか」を確かめる仕組みです。ただし、確かめるのは「名乗っているドメインとの一致」だけです。ドメインそのものが詐欺側のものなら、確認は通ります。
見分け方:確認の結果よりも、「送信元アドレスのドメインを、一文字ずつ公式のものと見比べる」ことが大切です。今回は「kagoya」と「kacoya」でした。
短縮URLとは
長いアドレスを短くして、行き先を見えにくくする仕組みです。便利なサービスですが、詐欺では、本当の行き先を隠すために使われます。短縮URLが出てきたら、公式のお知らせであっても、押さずに確認しましょう。
誘導先サイトの調査
メール中のボタンは、短縮URL hxxps://clck[.]ru/3X4UkR につながっていました。「clck.ru」は、ロシアのYandex社が運営する短縮URLのサービスで、IPアドレス 213.180.204.221(ロシア・モスクワ、推定)にあります。なお、文字だけの版には、別の短縮URL hxxps://clck[.]ru/3X4HA3 も書かれていました。なお、「clck.ru」の登録情報は、取得できませんでした。
ボタンの短縮URLを開くと、最終的に hxxps://php-kaloyao[.]wasmer[.]app/ というアドレスに着きました。「wasmer.app」は、アプリを手軽に公開できる、実在のサービスです。そこに、詐欺用のページが置かれていました。「php-kaloyao」という名前も、「kagoya」に似せたつもりと考えられます。IPアドレスは 23.136.196.25(アメリカ・サンフランシスコ、推定)です。
表示されたのは、次のようなログイン画面でした。
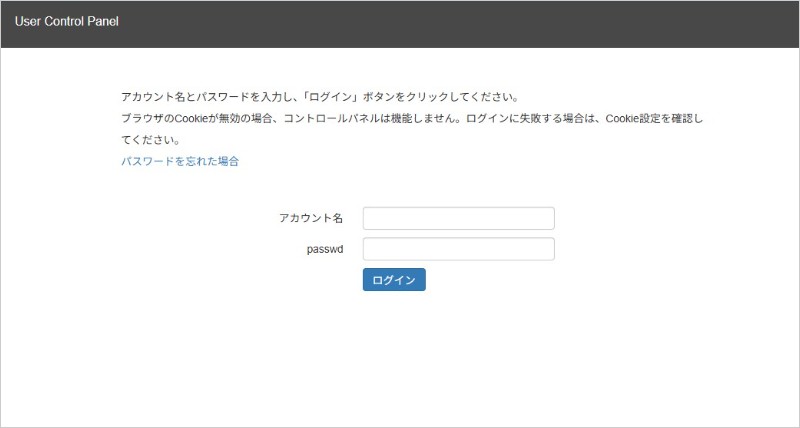
最終的に表示された偽のログイン画面。アカウント名とパスワードの入力欄がある
画面の上には「User Control Panel」と書かれ、「アカウント名とパスワードを入力し、『ログイン』ボタンをクリックしてください」という説明まで、本物のコントロールパネルを写したように作られています。ここにアカウント名とパスワードを入力すると、そのまま詐欺側に渡ってしまいます。
今回の確認では、通常の方法で開いた1回の結果しかありません。見る人や端末によって表示が変わる仕組み(クローキング)があるかどうかは、確認できていません。
注意点と対処法
まず、これだけ覚えておけば大丈夫です
- メールのボタンやリンクは押さない。サーバーの容量が気になるときは、メールではなく、自分でブックマークしておいた公式のコントロールパネルから確認しましょう。
- アカウント名やパスワードは、メールのリンク先に入力しない。
- 送信元アドレスのドメインを、一文字ずつ見比べる。「g」と「c」のような、小さな違いに注意しましょう。
- ロゴが本物そっくりでも、安全の証明にはなりません。
もし、アカウント名とパスワードを入力してしまっても、落ち着いて、次の順番で対応してください。
- ページを開いただけなら:何も入力せずに閉じれば大丈夫です。
- 入力してしまったら:すぐに、公式のコントロールパネルにブックマークから入り、パスワードを変更してください。
- メールの設定を確認する:知らないメール転送の設定が追加されていないか、見覚えのない送信メールや、ログインの記録がないかを確認しましょう。
- 契約情報を確認する:コントロールパネルに登録している、支払い情報や連絡先も見直してください。
- 同じパスワードを他でも使っている場合:そちらも変更してください。
- 迷ったら相談を:契約しているサービスの公式サポートのほか、消費者ホットライン「188」や、警察相談専用電話「#9110」にも相談できます。
まとめ
「受信メールが一時的に隔離されています」という容量の警告は、サーバーやメールを使う人の焦りを狙った偽メールです。ロゴも、受信者のドメイン名も、本物らしく見せる材料にすぎません。ボタンは押さず、容量の確認は、ブックマークした公式のページから自分で行ってください。
同じサービスを使っている同僚や取引先が、同じメールで慌てないように、このページを共有してあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの位置情報は推定です:ip-sc.net を参照
🛡️ Heartland 管理者が推奨する「究極の対策セット」
カゴヤ・ジャパン,ホスティング・サーバー系,詐欺メールkagoya,かごや,コントロールパネル,フィッシング,メールボックス,メール容量,レンタルサーバー,偽ログイン,詐欺メール,隔離
Posted by heart