「【認証記録に関する照会依頼】確認が完了していない項目があります」は詐欺メール!ANAを名乗るのに野村證券の案内が混ざった偽メール
ANAのお知らせだと思って読み進めたら、最後に「お近くの野村證券店舗まで」と書いてあったら、あれ?と思いませんか。今回は、そんな「ちぐはぐ」が目立つ偽メールを調べました。
FAKE MAIL ALERT
このメールは、ANAからのお知らせではない偽物です。
詐欺メールの本文を再現します
届いたメールの本文を、文字に起こしました。「2 026年」や「ワンタイムパ スワード」の空白も、届いたままです。
【重要なお知らせ】11月20日以降、ログイン認証方式が変更されます

安全なご利用環境を維持するため、オンラインサービスの一部において、追加認証の導入が行われます。
2 026年11月30午前6:00以降、通常と異なる環境からのログイン時には、以下の認証が必要となります。

ご登録済みメールアドレスへ送信される「認証コード」、またはスマートフォンの「ワンタイムパ スワードアプリ」による確認が求められます。

※従来の「郵便番号」「生年月日」「電話番号下4桁」による認証は、11月30日以降ご利用いただけません。

■ 影響を受ける操作・取引
・新しい端末・ブラウザ・ネットワークからのログイン
・ご登録情報の変更(住所・口座・連絡先など)
・金融商品取引・資金の出金・口座管理関連操作

■ 必要なご対応
1. ご登録メールアドレスが最新かどうか確認してください。
2. ワンタイムパスワードアプリを未導入の方は、必ず事前に設定をお願いします。

上記の対応が完了していない場合、ログインや一部サービスのご利用が制限される恐れがございます。

     [ 認証設定を今すぐ確認する ]

本メールは、セキュリティ向上に関する重要なご案内のため、全てのお客様にお送りしております。
ご不明な点がございましたら、お近くの野村證券店舗またはカスタマーセンターまでお問い合わせください。
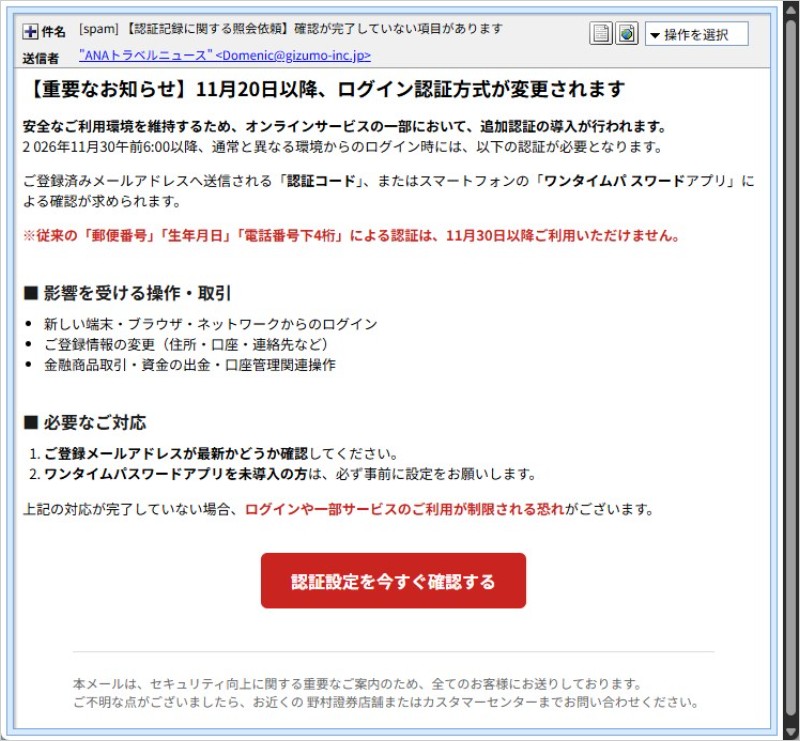
▲ 実際に届いた偽メールの画面(受信者情報は非掲載)
ちぐはぐな点を並べてみました
このメールは、どこを見ても話がつながっていません。並べてみると、一目瞭然です。
| 見る場所 | 書いてあること |
| 差出人の表示名 | ANAトラベルニュース |
| 件名 | 【認証記録に関する照会依頼】確認が完了していない項目があります |
| 本文の見出し | 11月20日以降、ログイン認証方式が変更されます |
| 本文中の日付 | 11月30日以降(見出しの20日とずれている) |
| 影響を受ける操作 | 「金融商品取引・資金の出金」(航空会社の会員サイトの話ではない) |
| 末尾の問い合わせ先 | お近くの野村證券店舗またはカスタマーセンター |
ANAトラベルニュースを名乗りながら、問い合わせ先は証券会社の店舗です。おそらく、証券会社向けの文面を使い回したときの直し忘れでしょう。攻撃者のうっかりです。なお、同じ型の偽メールは過去にも届いていて、記事の最後にリンクをまとめました。
送信ルートと偽装判定
差出人の表示は「ANAトラベルニュース」でしたが、実際の送信アドレスは、ANAとは無関係の国内企業のドメインでした。その企業が送ったとは考えにくく、アドレスを借りてなりすましたものと見られます。
| 確認した項目 | 分かったこと |
| 実際に送った場所 | 97.241.178.249(米国の携帯回線。個人向けの回線で、位置は米ケンタッキー州ルイビルと推定) |
| SPF | Softfail。借りられたドメインの持ち主が、この場所からの送信を認めていない疑いがあります |
| 日付の時差 | メールの日付は日本の時差(+0900)ではなく、+0800(中国・台湾・シンガポールなどと同じ時差)の表記でした。ただし、これだけで送信者の所在地は断定できません |
| 判定 | 国内企業のドメインを借りたなりすましメールと判定 |
📘 用語解説:「SPF(エス・ピー・エフ)」と「Softfail(ソフトフェイル)」って何?
SPFは、「そのドメイン名を使ってメールを送っていい場所」を、ドメインの持ち主があらかじめ登録しておく仕組みです。受け取る側は、登録された場所から送られたメールかを照らし合わせます。
Softfailは、「登録にない場所から来たので、あまり好ましくない」という、弱めの「不合格」です。完全にダメとまでは言わないものの、怪しいサインとして扱われます。
リンク先の詳細解析
① ボタンの行き先は、ANAと無関係の別のサイト
メール中の赤いボタン「認証設定を今すぐ確認する」のリンク先は、次のとおりANAとは関係のないドメインでした。
| ボタンの行き先 | hxxps://cobalt.saksoff5thsales.com/linguist |
| サイトの置き場所 | 43.164.0.24(テンセントのクラウド。位置はタイ・バンコクと推定) |
親ドメインの saksoff5thsales.com は、海外の有名な小売店を思わせる名前ですが、ANAともメールの内容とも無関係です。登録は2026年2月と、メールが届く約9か月前でした。その後、11月13日に登録情報が変更されています。長く置いておいた末に、今回の攻撃に使われた可能性があります。
② 「安全確認」のスライダー画面(ロボットではない確認のふり)
リンク先では、「つまみを右へ動かしてください」と求める「安全確認」の画面が確認できました。本物のサイトでも見かける、「人間であることを確かめる」仕組みに似せています。ただ、ここでは調査用の自動ツールを近づけにくくしたり、安心感を出したりするための飾りと考えられます。
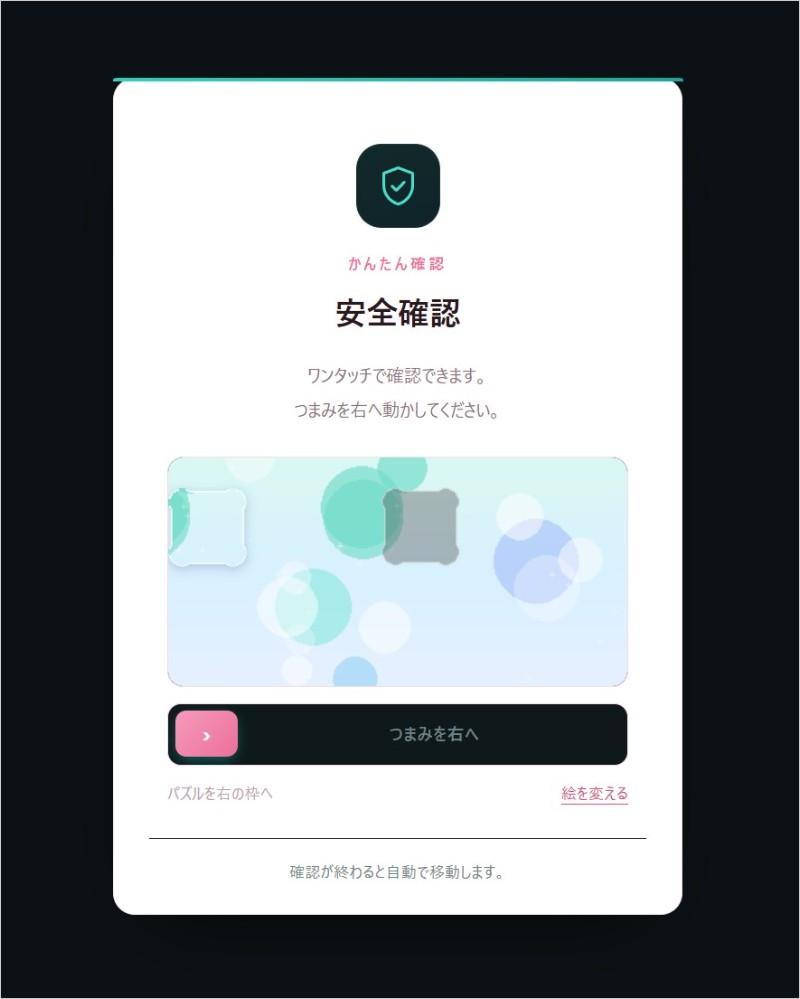
▲ 「ワンタッチで確認できます」と書かれた偽の安全確認画面
③ 最終的に出てくるのは、偽のANA会員ログイン画面
最終着地点は hxxps://quartz.drspqu.cn/aTLSfxfo/ で、ANAの会員ログイン画面そっくりのページが表示されました。置き場所は 43.165.167.45(テンセントのクラウド。位置は東京と推定)です。このドメインの登録情報は、今回は取得できませんでした。
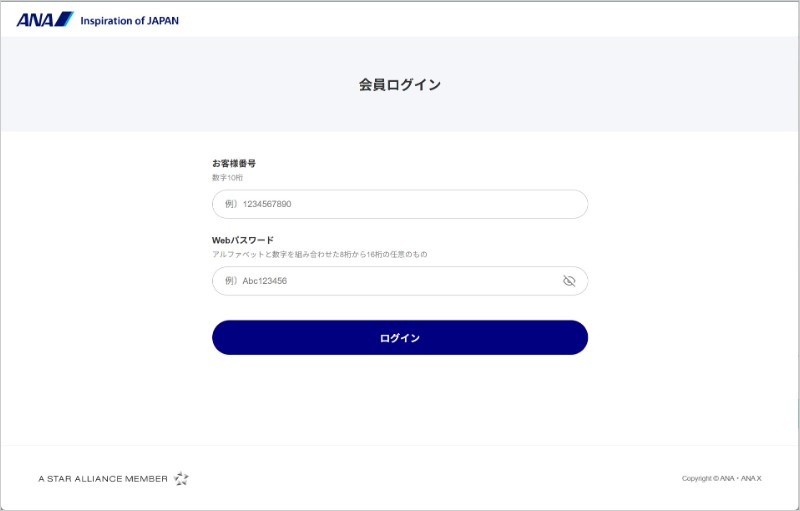
▲ 本物そっくりに作られた偽のログイン画面(お客様番号とパスワードを盗む仕組み)
この画面で入力したお客様番号とWebパスワードは、そのまま詐欺師に渡ってしまいます。端末などによって表示が切り替わる様子(クローキング)は、今回の確認では見られませんでした。
同じ型の偽メールは、過去にも届いています
「ANAのお知らせなのに野村證券の文面が混ざる」型の偽メールは、今年の初めにも届いていました。件名が今回とまったく同じものは、昨年の記事にもあります。あわせてご覧ください。
注意点と対処法
会員サイトの「認証の変更」と言われると、確認しておいたほうがいいのかな、と思うのは自然なことです。落ち着いて、次の点を確認してください。
- メールのボタンやリンクからは、ログインや設定をしない。確認したいときは、公式アプリや、ご自身が前から保存しているブックマークから開いてください。
- 差出人の名前、件名、本文、問い合わせ先の会社名が食い違っているメールは、それだけで怪しいサインです。
- 「認証コード」や「ワンタイムパスワード」は、他人に教えてはいけない情報です。メールや電話で求められても、入力したり伝えたりしないでください。
- もしお客様番号やパスワードを入力してしまった場合は、責めずにすぐ行動しましょう。公式アプリやブックマークから本物のサイトを開いてパスワードを変更し、マイルや登録情報に身に覚えのない変更がないか確認してください。同じパスワードを他のサービスでも使っていたら、そちらも変更します。必要に応じて、公式の問い合わせ窓口にも相談してください。
- 不審なメールは、開かずに削除するか、迷惑メールとして報告しておけば大丈夫です。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの位置情報は推定です。確認には ip-sc.net などを利用しています。