【詐欺】「【日本郵便】お届け先住所の確認のお願い」は偽メール|リンク先はWindows警告を装うサポート詐欺
【偽物】これは日本郵便からのメールではありません
詐欺メールの本文を再現します
実際に届いた本文を、読みやすく再現したものです。詐欺サイトのURLはクリックできないように書き換えています。
件名:【日本郵便】お届け先住所の確認のお願い
差出人:Japan Post

いつも日本郵便をご利用いただき、誠にありがとうございます。

お客様宛ての国際郵便物が国内の国際総合物流センターに到着いたしましたが、お届け先ご住所に不備があるため、現在配達を見合わせております。

詳細は下記よりご確認ください。

【日本郵便】
(リンク先:hxxps://1gxmz4hc.s3.us-east-1.amazonaws.com/index.html)
▲ 実際に届いた詐欺メールの画面(※メールヘッダー詳細は個人情報保護のため非掲載)
本文には、こんな不自然な点があります。
- お客様の名前も、追跡番号も、問い合わせ番号もありません。
- 「住所に不備がある」と言いながら、どこが不備なのかは書かれていません。
- 「国内の国際総合物流センター」という、ややこしい言い回しです。
- リンクの先が、日本郵便のサイトではなく、見慣れないアドレスです。
送信ルートと偽装判定
メールを実際に送ってきたのは 136.226.254.93 で、Zscalerというセキュリティ会社のクラウドの一角でした。位置情報サービスはいずれもインドのムンバイ付近と推定していますが、クラウドは誰でも使えるため、攻撃者の居場所を示すものではありません。
日本郵便の正規ドメインが「送信してよい」と登録しているIPの一覧に、このIPは含まれていません。そのため、メール認証(SPF)は「Softfail」という結果になりました。差出人欄に本物のドメインが書かれていても、本物のメールとは限りません。さらに、ヘッダーの送信時刻は「13:30:34 +0400」と書かれていますが、これは実際に届いた13:27(日本時間)の約5時間先にあたり、時刻の辻褄が合っていません。
| IP | 事業者・推定位置 | メールの中での役割 |
136.226.254.93 | Zscaler/ムンバイ付近 | 実際の送信元(受信側が記録した接続元) |
16.15.238.125 | Amazon(AWS)/米国バージニア州 | 本文リンク先のサーバー(代表IP) |
210.248.166.119 | NTTドコモビジネス(OCN)/日本国内 | 参考:日本郵便の正規ドメインが指す側のサーバー |
本文に仕込まれた細工
メールのソースを表示すると、本文の日本語がすべて「いつ…」のような数字の並びで書かれていることが分かります。画面ではふつうの文章として読めますが、中身は数字の暗号のようになっているわけです。単語を探して迷惑メールを判定するフィルターを避けるための細工と考えられます。
件名をコピーして検索しても、本文の文字列では見つからないことがあります。
用語メモ
- SPF(Softfail):「この送信元から送ってよい」とドメインの持ち主が事前に登録した一覧と照らし合わせる仕組みです。Softfailは「登録外なので疑わしい」という結果です。
- Amazon S3:Amazonのクラウド上にあるファイルの置き場です。誰でも借りてWebページを置けるため、詐欺にも悪用されます。
- サポート詐欺:偽のウイルス警告を出して、表示した電話番号にかけさせ、遠隔操作ソフトの導入や有料サポートの支払いを迫る手口です。
フィッシングサイト詳細解析
① リンク先:Amazonのクラウドが悪用されている
本文のリンクは hxxps://1gxmz4hc.s3.us-east-1.amazonaws.com/index.html(16.15.238.125)で、Amazon S3の上に置かれたページでした。トレンドマイクロのウイルスバスターは、このページをフィッシングと判定して警告を出しました。その後、同じ置き場の別のページ hxxps://1gxmz4hc.s3.us-east-1.amazonaws.com/4hqaevhe6ea8.html に移り、最終的な画面が表示されます。今回の確認範囲では、端末による表示の出し分け(クローキング)は確認されませんでした。
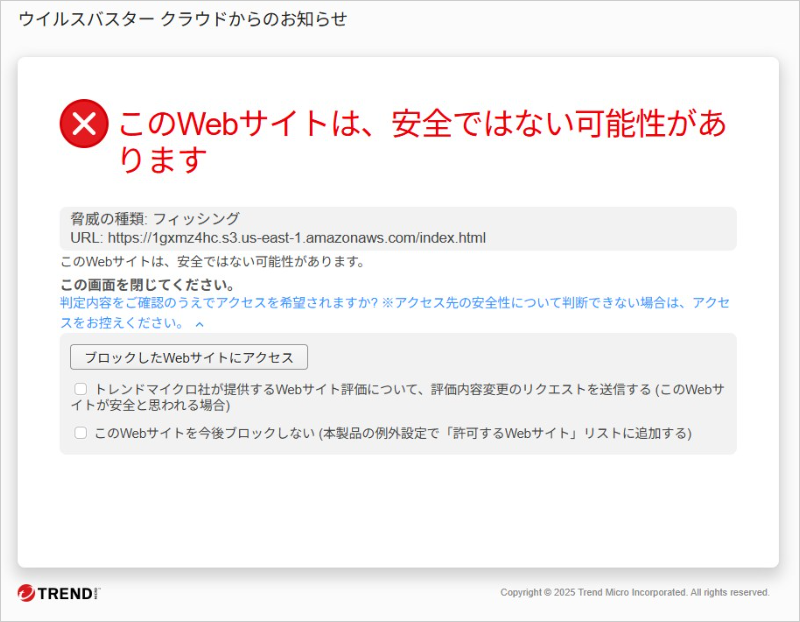
▲ ウイルスバスターの警告(脅威の種類:フィッシング)
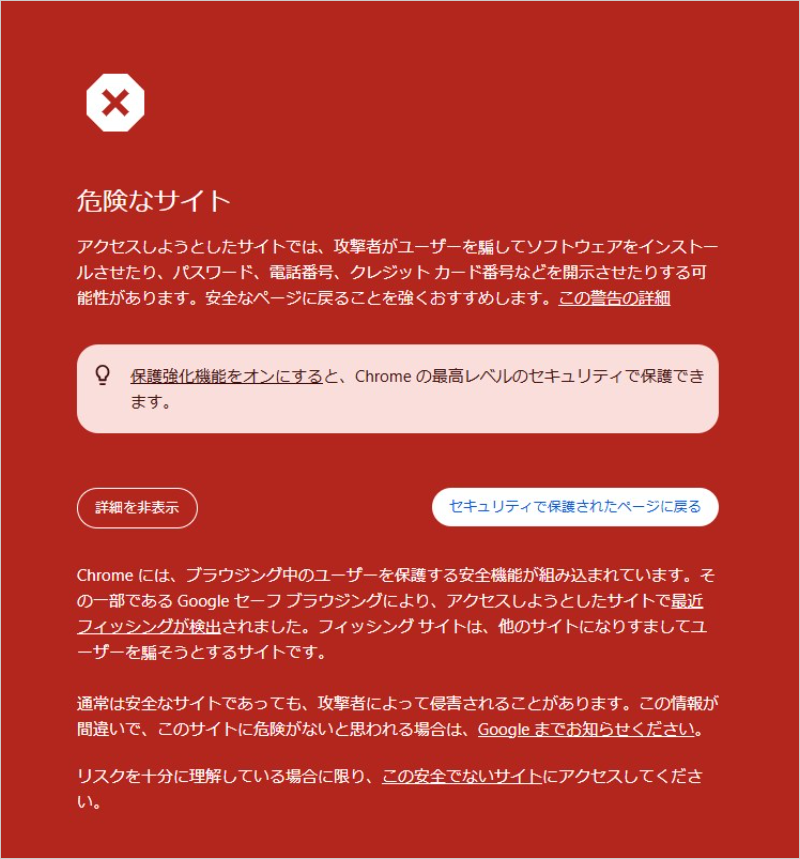
▲ Chromeの「危険なサイト」警告画面
警告が出たときは、「続行」を押さずに画面を閉じてください。
② 最終着地点:Windows警告を装うサポート詐欺
最終的に表示されたのは、Windowsの設定画面そっくりの背景に、「Windows Defender 保護管理センター」と名乗る警告を重ねた画面でした。「悪意のあるトロイの木馬プログラムを検出」「この端末へのアクセスは安全上の理由により制限されています」と不安をあおり、(0101) 25229-89185 というテクニカルサポートの電話番号にかけさせようとします。この電話番号には、絶対にかけないでください。
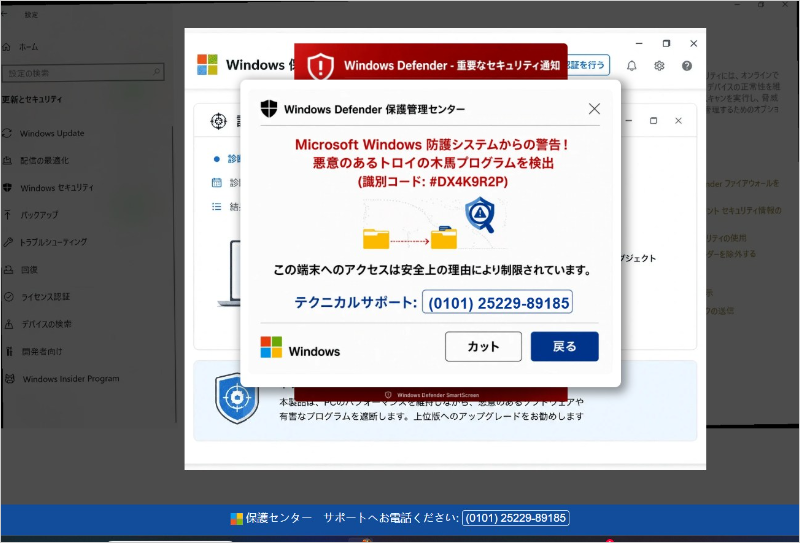
▲ 最終着地点に表示された偽のWindows警告画面(電話番号の表示あり)
日本郵便の住所確認の話だったはずが、行き着いた先はWindowsの警告画面でした。荷物の話は、いったいどこへ行ってしまったのでしょう。電話番号も日本の形式ではなく、本物のサポート窓口には見えません。正規のWindowsの警告が、電話番号を表示して電話を促すことはありません。
なお、リンク先のドメインは、Amazonの正規のものです。ドメインの登録情報からは、詐欺かどうかを見分けることができません。「ドメインが本物だから安心」とは言えない点も、覚えておきたいところです。
注意点と対処法
荷物を待っていると、つい気になってしまうものです。だまされそうになるのは、恥ずかしいことではありません。次のことだけ覚えておいてください。
- メールのリンクは開かない。荷物の状況が気になるときは、手元の追跡番号を、日本郵便の公式サイトで入力して確認する。
- 「住所に不備」「配達を見合わせ」といった通知で、名前や追跡番号がなければ、まず疑う。
- 画面に警告が出て、電話番号が表示されていても、かけない。
- 画面が閉じられないときは、ブラウザをタスクマネージャーなどで終了する。
もし電話をかけてしまったら・指示に従ってしまったら
- 遠隔操作ソフトを入れてしまった場合は、すぐにネットを切り、ソフトを削除する。
- ネットバンキングやカードのパスワードを、別の端末から変更する。
- お金を支払ってしまった場合は、金融機関やカード会社にすぐ連絡する。
- 不安なときは、警察相談専用電話(#9110)に相談する。
まとめ
「住所の確認のお願い」というメールが、サポート詐欺の電話番号にたどり着く仕組みでした。同じメールが12通も続けて届いており、配送通知を使った入口は、今も量産されています。ご家族やお友達にも、ぜひ共有してください。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照:ip-sc.net