【詐欺】SBI証券「【重要】11/14 緊急認証強化の実施について」は偽メール|松井証券と同じ手口が1日60通
【偽物】これはSBI証券からのメールではありません
詐欺メールの本文を再現します
実際に届いた本文を、読みやすく再現したものです。詐欺サイトのURLはクリックできないように書き換えています。
差出人:SBI証券

お客様各位

平素より格別のご愛顧を賜り、心より御礼申し上げます。

■ 緊急認証強化の実施について
現在、不正アクセスによる被害が確認されております。お客様の口座を守るため、緊急で口座認証の強化を実施いたします。
お客様のアカウントは、メール認証のみが設定されており、情報漏えいのリスクがございます。

■ 電話認証への切り替えをお願いします
不正利用を防止するため、2026年11月15日(日)以降、メール認証によるログインを停止いたします。
お客様は、直ちに電話認証へ切り替えてください。

▼ 電話認証の設定はこちら
(表示されている文字:https://www.sbisec.co.jp/login/)
(実際のリンク先:hxxps://heyccs.cfd/guide/xgmrwuhsmi)

※ログイン後、「セキュリティ設定」よりお手続きください

■ 電話認証が完了しない場合
電話認証が完了していない場合、お客様のアカウントは引取および出金が停止されます。
さらに、2026年11月15日(日)以降は、オンラインでの変更申請を一切受け付けられなくなります。
その場合は、口座開設時の金融機関へご連絡いただき、店頭にてお手続きをお願いいたします。

■ ご留意事項
・2026年11月15日(日)以降、メール認証によるログインが停止されます
・電話認証が完了しない場合、引取・出金が停止されます
・2026年11月15日(日)以降、オンラインでの変更申請は受け付けられません
・設定は無料です。所要時間は約3分です
・本メールは配信専用です。ご返信いただいても対応いたしかねます

ご不明な点がございましたら、カスタマーセンターまでお問い合わせください。

(以下、金融商品取引業者の登録表示、配信停止設定のリンク、管理番号が続く)
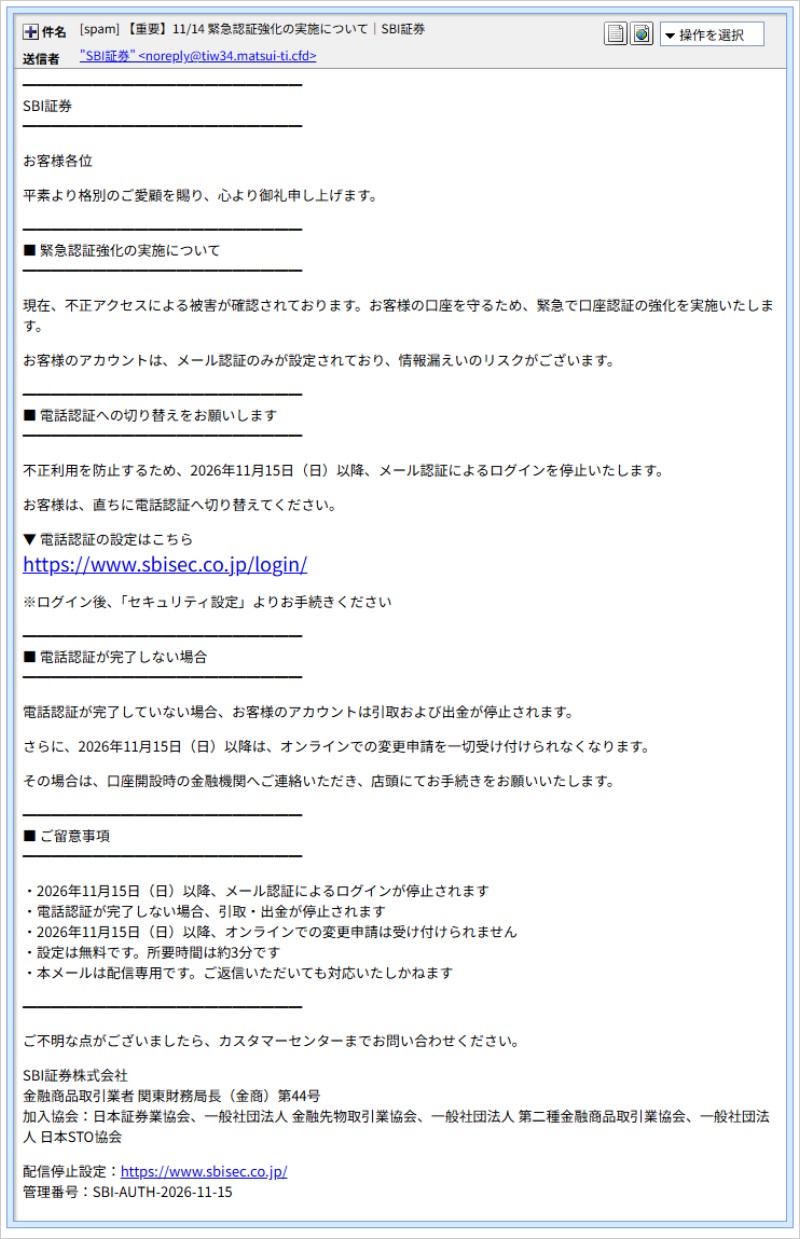
▲ 実際に届いた詐欺メールの画面(※メールヘッダー詳細は個人情報保護のため非掲載)
本文には、こんな不自然な点があります。
- 「11月15日(日)以降はログイン停止」「出金が停止」と、期限と不利益で急がせています。
- 「お客様各位」と、名前を呼ばない宛名です。
- 「設定は無料です。所要時間は約3分です」と、手続きの手軽さを強調しています。
- 「口座開設時の金融機関へご連絡いただき、店頭にてお手続きを」と、ネット証券の案内としては不自然な文面が混ざっています。
- リンクの表示文字は
sbisec.co.jpですが、実際の行き先は全く別のドメインです。
送信ルートと偽装判定
メールを送ってきたサーバーのIPは 137.117.222.43 で、Microsoftのクラウド(推定位置:アムステルダム)の一角でした。メール認証(SPF)は「pass」ですが、メール認証が通っていても、本物のメールとは限りません。差出人のドメイン matsui-ti.cfd は攻撃者が自分で用意したもので、「このIPから送ってよい」と自分で書いて、そのとおりに送っただけです。署名(DKIM)や、なりすましの取り締まり設定(DMARC)まで攻撃者自身のドメインで整えられており、正規のメールらしく見せる手間をかけています。
ヘッダーの最下段には、5.46.224.2(推定位置:トルコ・イスタンブール付近)から認証付きで接続した記録も残っていました。このとき名乗っていたのは、神奈川県のドメインのようなホスト名です。ただし、この種の記録は偽装できるため、参考情報として扱っています。
| IP | 事業者・推定位置 | メールの中での役割 |
137.117.222.43 | Microsoft/アムステルダム | 実際の送信サーバー |
5.46.224.2 | イスタンブール付近と推定 | ヘッダー最下段の参考情報(偽装可能) |
43.167.88.184 | Tencent Cloud/東京 | 本文リンク(heyccs.cfd)の行き先 |
142.251.154.119 | 今回の確認での最終着地点(google.com) | |
3.163.218.9 | AWS(参考) | 本物のSBI証券サイト。比較のために記載 |
松井証券の名前が、そのまま残っていた
差出人のドメイン matsui-ti.cfd は、SBI証券とは何の関係もありません。「matsui」という文字は、以前松井証券を装ったメールで見られた名前と同じ系統で、ブランドを入れ替えたのに、ドメインの名前だけ消し忘れたように見えます。さらに、メールの本文も、松井証券の「緊急認証強化」とほぼ同じ構成でした。
ただし、同じ人物の仕業だと断定はできません。文面やドメインの使い回しは、他の人でも起こりえます。確実に言えるのは、ブランドだけを替えながら、同じ型のメールが繰り返し送られているということです。
それにしても、「口座開設時の金融機関へご連絡を」という一文まで、そのまま持ってきているのは、少し雑な気がします。
用語メモ
- SPF/DKIM/DMARC:メールが「正しい送信元から来たか」を確かめる仕組みです。ただし、設定するのはドメインの持ち主なので、攻撃者本人が設定すれば通ってしまいます。
- クローキング:見る人の端末や環境などに合わせて、表示する内容を変える手口です。調べる側には無害な画面を見せ、狙った相手にだけ本性を見せます。
- Tencent Cloud:中国のIT企業が運営するクラウドサービスです。誰でも借りられるため、詐欺サイトの置き場所に悪用されることがあります。
リンク先の詳細解析
① 見た目は本物、行き先は別のサイト
メールの「電話認証の設定はこちら」には、https://www.sbisec.co.jp/login/という文字が表示されています。本物のSBI証券のアドレスにしか見えません。ところが、クリックした先は hxxps://heyccs.cfd/guide/xgmrwuhsmiでした。行き先は 43.167.88.184(Tencent Cloud、東京)で、SBI証券の本物のサイトとは別の場所です。
見分けるには、パソコンならリンクにマウスを重ねると、画面の下のほうに本当の行き先が出ます。スマホなら、リンクを長押しすると行き先が表示されます。「見えている文字」と「本当の行き先」が違うリンクは、押さないでください。
② 今回の確認では、Chromeが警告
今回の確認では、リンク先に進もうとすると、Chromeが「危険なサイト」という警告を表示しました。
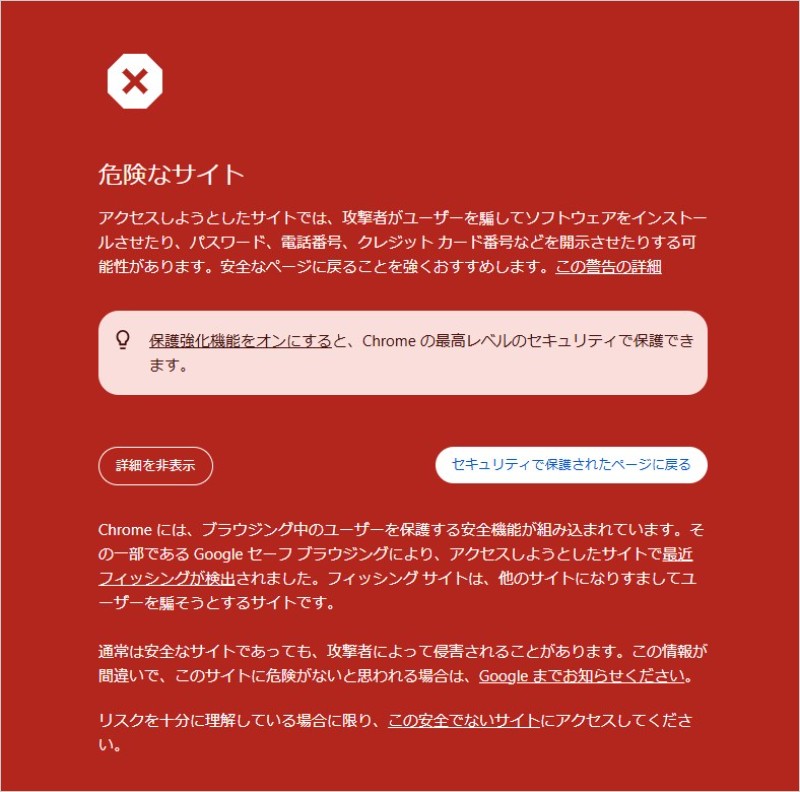
▲ リンク先を開こうとするとChromeが表示した「危険なサイト」の警告
警告を無視して進んだ結果、最終的に表示されたのは https://www.google.com/(142.251.154.119)、つまりGoogleのトップページでした。ログイン画面などは出ませんでした。
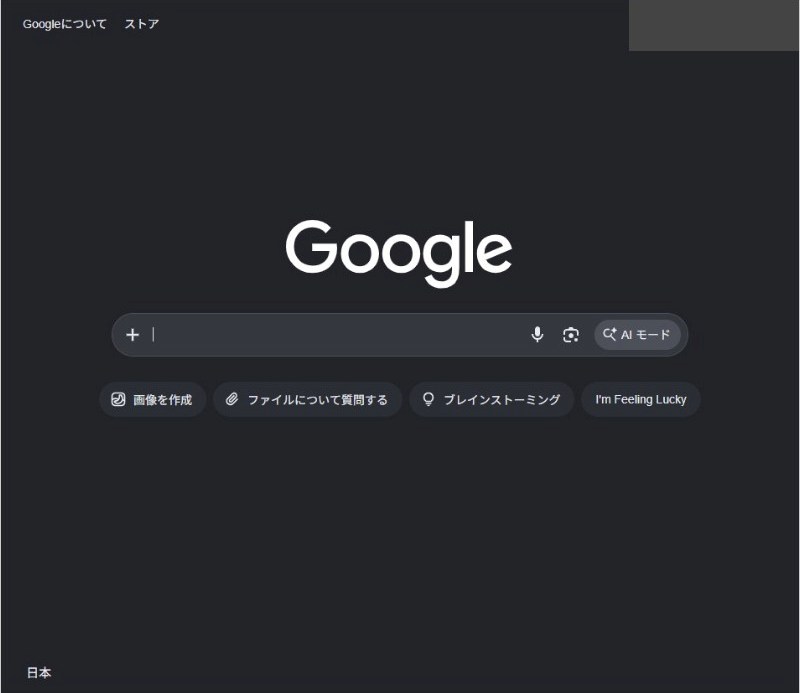
▲ 警告を越えて進んだ先に表示されたGoogleのトップページ
なぜGoogleに移動するのか、理由は断定できません。調べに来た人には無害なページを見せる仕組みかもしれませんし、別の条件を満たした人にだけ、偽のログイン画面などを見せている可能性もあります。今回の1回の確認だけでは判断できないため、「Googleに行ったから安全」とは考えないでください。
ドメインの登録状況(要点)
ドメイン登録情報の画面は掲載せず、要点だけをまとめます(時刻は日本時間)。
| ドメイン | 役割 | 登録日 | 登録情報の最終更新 |
matsui-ti.cfd | メールの送信元 | 2026年11月13日 2:46 | 2026年11月13日 2:46 |
heyccs.cfd | 本文リンクの行き先 | 2026年11月2日 13:57 | 2026年11月7日 13:59 |
送信元のドメインは、メールが届く約1日半前に登録されたばかりでした。リンク先のドメインも、登録から約12日しか経っていません。どちらも同じ登録事業者で、サイトの案内役(DNS)にも同じ中継サービス(Cloudflare)が使われています。できたてのドメインを、短期間で使っている形跡です。
注意点と対処法
「口座を守るため」と言われると、あわてて対応したくなるものです。だまされそうになるのは、恥ずかしいことではありません。次のことだけ覚えておいてください。
- メールのリンクから、証券会社のログインや設定をしない。
- SBI証券の設定が気になるときは、いつも使っている公式アプリや、ブックマークした公式サイトから、自分で開いて確認する。
- 「11月15日(日)以降は停止」「出金ができなくなる」とあおられても、いったん止まる。急がせるのが詐欺の常套手段です。
- リンクは、表示されている文字ではなく、本当の行き先を確認する。(パソコンはマウスを重ねる、スマホは長押し)
もしリンクを開いたり、入力してしまったら
- ログイン情報を入力してしまった場合は、公式アプリや公式サイトから、すぐにパスワードを変更する。同じパスワードを他のサービスにも使っていたら、そちらも変更する。
- 身に覚えのない取引や出金がないか、取引履歴や口座の状況を確認する。
- 不安なときは、公式サイトに載っているカスタマーセンターの連絡先に、自分で調べて相談する。
- 不安が残る場合は、警察相談専用電話(#9110)に相談する。
関連記事
ブランドを替えながら繰り返し届く、同じ型のメールです。松井証券を装った「緊急認証強化」のメールについては、こちらの記事で解説しています。
まとめ
「不正アクセスが確認されました」「出金が停止されます」という不安をあおる知らせは、松井証券の次に、SBI証券の名前で届きました。リンクの文字は本物そっくりでも、メールのリンクから、証券口座のログインや設定をしないのが一番です。ご家族やお友達にも、ぜひ共有してください。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照:ip-sc.net