【重要】パスキー認証の必須化について|日興証券は詐欺メール!偽の期限「11月15日」に注意
木曜の夕方、そろそろ週末の予定を考え始める頃ではないでしょうか。そんなタイミングで「11月15日(日)までに手続きをしないと取引できなくなります」というメールが届いたら、思わず手が止まってしまいますよね。今日は、そんな一通を詳しく調べた結果をお伝えします。
調査レポート:概要
「パスキー認証の必須化」を口実にした、日興証券(SMBC日興証券)を装う偽メール
| 偽装ブランド | SMBC日興証券(メール上の表記は「日興証券」) |
| 件名 | 【重要】パスキー認証の必須化について|日興証券 |
| 受信日 | 2026年11月12日(木)午後(同じ件名が午後2時台〜3時すぎに20通届きました) |
| 危険度 | ★★★★☆(4/5) 実在する公式の話題に便乗し、期限で急がせます |
| 見た目の巧妙さ | ★★★☆☆(3/5) 文面は整っていますが、社名や登録番号に誤りがあります |
| 送信ドメイン | tiw06[.]matsui-ei[.]cfd(日興証券とは無関係のドメイン) |
| SPF / DKIM | SPFは通過(pass)/DKIMは署名あり(検証結果はヘッダーに表示なし) |
| 送信元IP | 20.126.51.109 オランダ(アムステルダム)/Microsoft Azure |
| 投入元の接続IP | 188.181.42.204 デンマーク/個人向け光回線 |
| 誘導先 | hxxps://cqwqd[.]com/content/ftucragkbm(確認時点でアクセス不能) |
※メールヘッダー詳細は個人情報保護のため非掲載
⚠ このメールは詐欺(フィッシング)メールです ⚠
メール内のリンクは開かず、パスキーの設定もこのメールからは行わないでください。
届いたメールの文面
まず、実際に届いたメールの文面です(件名の頭に付く迷惑メール表示は除いています)。「11月15日(日)」という期限と「取引できなくなる」という脅しで、考える時間を奪おうとしています。
件名:【重要】パスキー認証の必須化について|日興証券
差出人の表示名:日興証券

━━━━━━━━━━━━━━━━━━━━
日興証券
━━━━━━━━━━━━━━━━━━━━

お客様各位

平素は格別のご高配を賜り、厚く御礼申し上げます。

━━━━━━━━━━━━━━━━━━━━
■ パスキー認証の必須化について
━━━━━━━━━━━━━━━━━━━━

パスキー認証の必須化につきましては、不正アクセスによる被害が確認されたため、お客様の口座をお守りすることを最優先に、2026年11月15日(日)より実施いたします。

急な変更となりますことを、深くお詫び申し上げます。

実施開始日:2026年11月15日(日)

━━━━━━━━━━━━━━━━━━━━
■ パスキー認証の必須化で変わること
━━━━━━━━━━━━━━━━━━━━

1. ログイン方法の変更
パスキー認証が必須となるため、これまでのID・パスワードに加え、パスキーによる認証が必要となります。

2. 未設定の場合の制限
実施開始日以降、パスキー認証が未設定の場合、ログインおよび各種お取引がご利用いただけなくなります。

3. 設定方法
スマートフォン(生体認証対応)での設定を推奨しております。設定は数分で完了します。

━━━━━━━━━━━━━━━━━━━━
■ お客様のパスキー登録状況をご確認ください
━━━━━━━━━━━━━━━━━━━━

お客様のパスキー登録状況につきまして、以下のいずれかをご選択ください。

▼ パスキー登録状況の確認はこちら
hxxps://www.smbcnikko[.]co[.]jp/ey/056cw6wr334
(※画面上の表示。実際のリンク先は別サイトでした)

■ すでにパスキーを登録済みの方
引き続き、通常どおりご利用いただけます。追加のお手続きは不要です。

■ まだパスキーを登録されていない方
下記の手順に従い、2026年11月15日(日)までにパスキーの登録を完了してください。

登録手順
上記公式サイトにログイン
「セキュリティ設定」メニューを選択
「パスキー認証設定」をクリック
画面の案内に従い、生体認証(指紋・顔認証)を設定
確認完了
※設定完了後、次回ログイン時からパスキー認証が必要となります

━━━━━━━━━━━━━━━━━━━━
■ ご注意事項
━━━━━━━━━━━━━━━━━━━━

・2026年11月15日(日)以降、パスキー未登録の場合、ログインおよび各種お取引がご利用いただけなくなります
・設定は無料です。所要時間は約3分です
・スマートフォン(生体認証対応)での操作を推奨しております
・本メールは送信専用です。ご返信いただいてもお答えできません

━━━━━━━━━━━━━━━━━━━━

ご不明な点は、カスタマーサービスセンターまでお問い合わせください。

日興証券株式会社
金融商品取引業者 関東財務局長(金商)第64号
加入協会:日本証券業協会、一般社団法人 金融先物取引業協会

配信停止設定:hxxps://www.smbcnikko[.]co[.]jp/
管理番号:NIKKO-PSK-2026-11-12
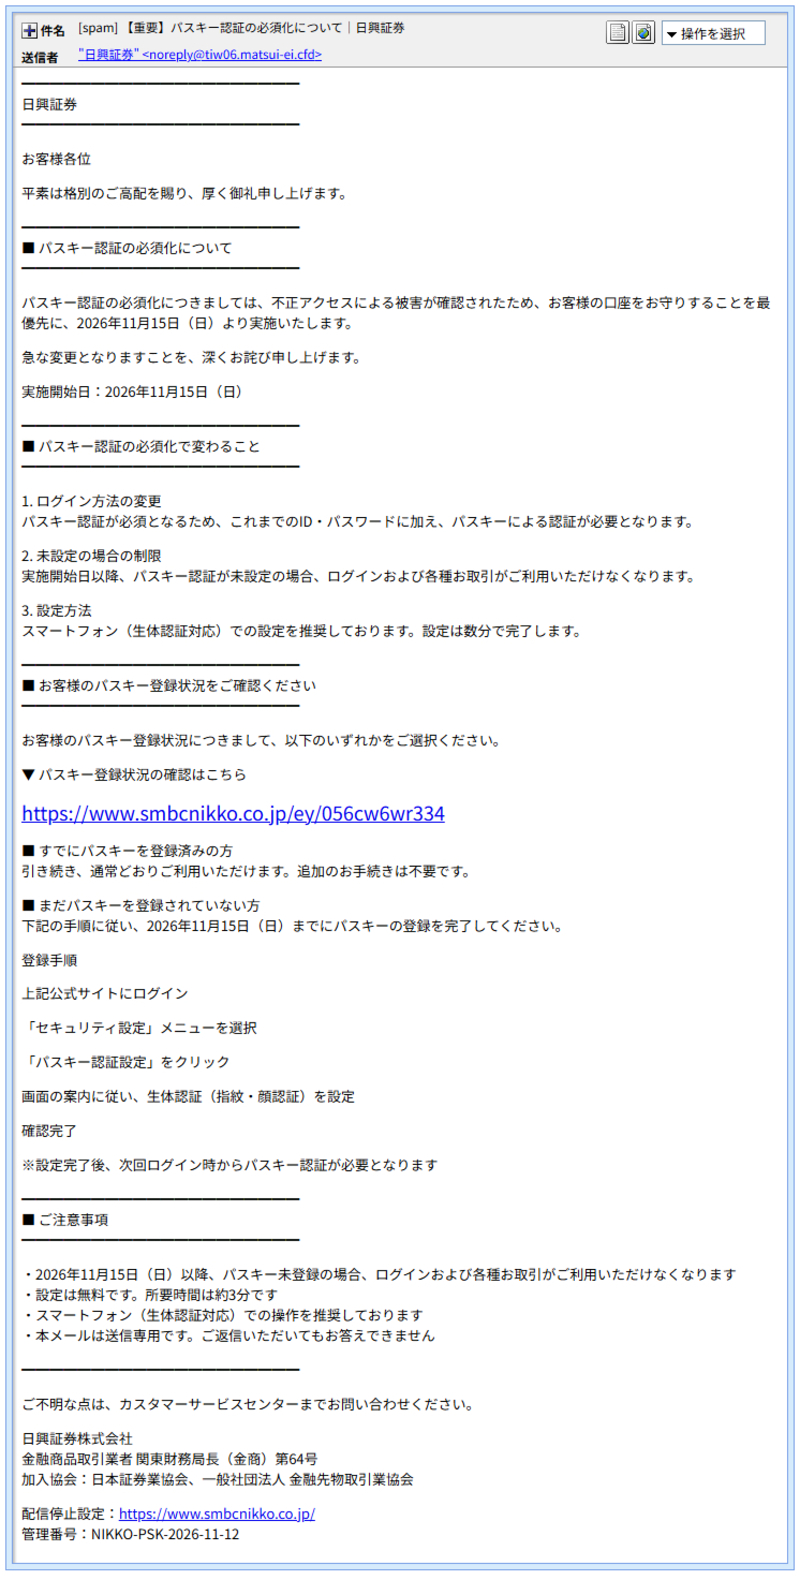
▲ 実際に届いたメールの画面(メールヘッダー詳細は個人情報保護のため非掲載)
どこから送られてきた? 送信ルートを調べました
結論から言うと、このメールは日興証券のサーバーから送られたものではありません。「日興証券」という名前は、差出人の表示名に書いてあるだけでした。
- 送信ドメイン:
tiw06[.]matsui-ei[.]cfd。日興証券とは関係のない、見慣れない文字列のドメインです。 - 送信元のサーバー:
20.126.51.109。Microsoftのクラウド(Azure)で、場所はオランダ・アムステルダムでした。誰でも借りられるクラウド上のサーバーです。 - メールを投入した接続元:
188.181.42.204。デンマークの個人向け光回線として登録されているIPアドレスでした。ほかの誰かの機器が使われている可能性もあり、攻撃者本人の居場所とは限りません。
ちなみにこの接続元は、日本のドメインのような名前を名乗っていましたが、実際の回線はデンマーク。名乗った名前と実際の回線が食い違っていて、「日本から送ったように見せかけたい」という狙いが透けて見えます。
もうひとつ気をつけたいのが、送信元の認証(SPF)が「合格」になっている点です。下の解説ボックスのとおり、これは「本物のメール」という意味ではありません。
💡ここで! 用語をやさしく解説
パスキーとは?
スマホやパソコンの指紋・顔認証などで本人確認をする、新しいログイン方法です。パスワードを入力しないので、盗まれにくく、フィッシング詐欺にも強い仕組みとされています。つまり本物のパスキーは「詐欺に強い味方」です。その名前を借りて偽サイトに誘導するのが、今回の手口です。
SPF(エスピーエフ)とは?
「このサーバーからメールを送ってOK」と、あらかじめ登録しておく仕組みです。ただし、攻撃者が自分で取ったドメインに自分で登録すれば合格してしまいます。合格しても、安全の証明にはなりません。
詐欺と見抜けた5つのポイント
- リンクの表示と実際の行き先が違う:画面には公式サイトのような住所が出ていますが、クリックすると全く別のサイトにつながる作りでした。
- 公式の説明と食い違う:SMBC日興証券の公式ページでは、パスキー認証の必須化はお客さまごとに適用日が異なり、個別にお知らせするとされています。そのうえで、パスキーの設定を促すURL入りのメールは送らないと、はっきり書かれています。「全員が11月15日から」という内容とは合いません。
- パスキーの説明が違う:メールは「これまでのID・パスワードに加えて」と書いていますが、公式の導入のお知らせでは、パスキーなら従来のパスワードなどの入力が不要になる、と説明されています。
- 社名と登録番号が違う:メール末尾は「日興証券株式会社」「関東財務局長(金商)第64号」ですが、公式の案内資料ではSMBC日興証券株式会社、登録番号は第2251号です。肝心の「SMBC」を忘れるあたり、詰めが甘いですね。
- 選べないのに「選択してください」:「以下のいずれかをご選択ください」と言いながら、用意されているリンクは1本だけ。選択肢のない二択でした。
リンク先を調べてわかったこと
実際のリンク先:hxxps://cqwqd[.]com/content/ftucragkbm
メールの中の表示:hxxps://www.smbcnikko[.]co[.]jp/ey/056cw6wr334(公式サイトに見せかけた住所)
ブラウザの反応:Chromeでリンク先を開こうとすると、「危険なサイト」としてフィッシングの警告画面が表示されました。その数分後に再度開こうとすると、名前を引けない状態(DNS_PROBE_FINISHED_NXDOMAIN)になっていました。
ドメインの登録情報:公開されている登録情報(WHOIS)では、このドメインの登録は2026年1月10日でした。今回のために取りたてのドメインではなく、いつから悪用されていたかは分かりません。また登録業者によって停止された状態(clientHold)になっていて、これがアクセスできなくなった理由と考えられます。
サイトの場所:Cloudflare(サイトを守る・隠すために広く使われる中継サービス)を経由していたため、本当のサーバーの場所は分かりません。
サイトの中身:画面そのものは確認できていません。一般にこの種のメールは、偽のログイン画面でIDやパスワードなどを入力させるのが目的ですが、今回は断定できません。
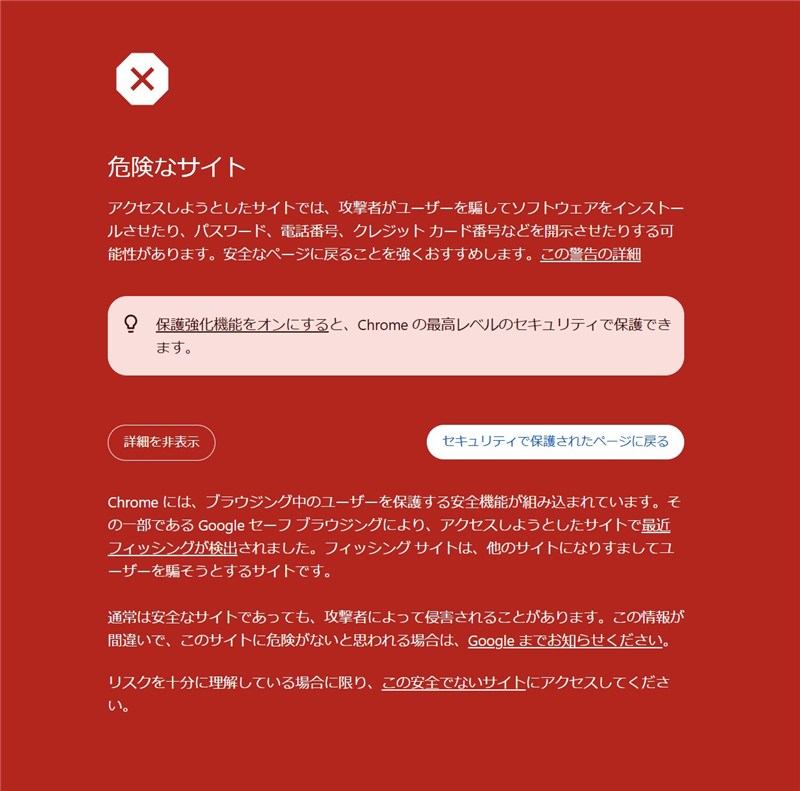
▲ リンク先を開こうとすると表示された、Chromeのフィッシング警告画面
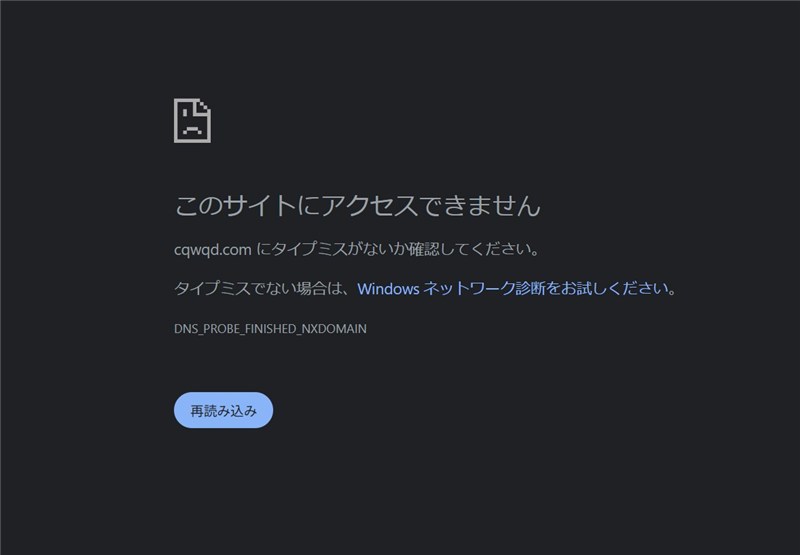
▲ その数分後。サイトの名前が引けず、アクセスできない状態になっていました
警告と停止で入口はふさがれていましたが、安心はできません。攻撃者は別のドメインを用意して、同じ文面を送り直すことがよくあります。
松井証券を装う波と「同じ型」でした
実はこのメールには、見覚えのある型がありました。同じ日に、松井証券を装う「【重要】11/12緊急認証強化の実施について|松井証券」が届いていて、並べると共通点が目立ちます。
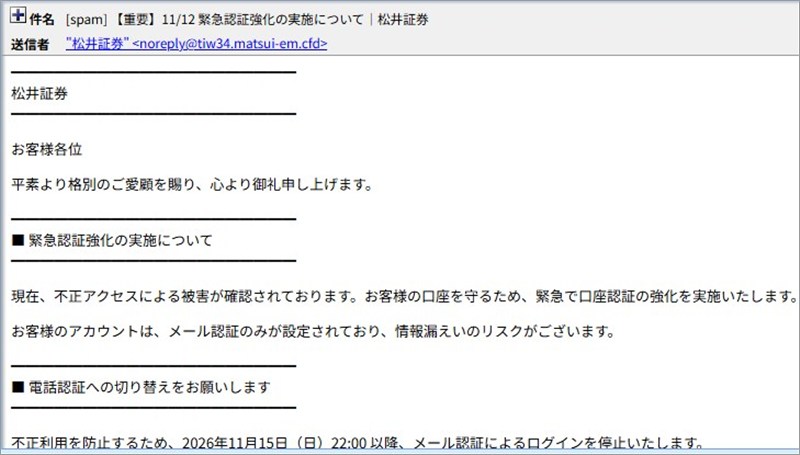
▲ 同じ日に届いた、松井証券を装うメール(件名と冒頭部分)
- 送信ドメインの形が同じ:日興証券の件は
tiw06[.]matsui-ei[.]cfd、松井証券の件はtiw34[.]matsui-em[.]cfd。「tiw+数字」「matsui+英字2文字」「.cfd」という同じ形です。 - 置き場所も似ている:松井証券側のドメインから引いたIPは
104.214.235.121で、こちらもMicrosoft Azure(西ヨーロッパ)、場所はオランダ・アムステルダムでした。 - 文面の型が同じ:罫線と「■」の見出し、「不正アクセスによる被害が確認されている」という理由づけ、期限が11月15日(日)という点まで共通しています。
ドメイン名やIPアドレスそのものは別なので、同じ攻撃者と断定はできません。それでも、同じ型のメールで、見せかけるブランドだけを入れ替えている可能性があります。松井証券を装う手口は、こちらの記事でも紹介しています。
もし届いたら・開いてしまったら
- メールのリンクは開かない。期限が書いてあっても、メールから手続きをする必要はありません。
- 気になるときは、自分で公式サイトやアプリを開く。ブックマークや、いつものアプリから確認すれば大丈夫です。公式のパスキー認証のご案内で、本当の手順を確認できます。
- もしリンクを開いて、IDやパスワードを入力してしまったら。落ち着いて、公式サイトから早めにパスワードを変更してください。同じパスワードを他のサービスでも使っていれば、そちらも変更しましょう。そのうえで取引の履歴を確認し、心配なときは公式サイトに載っているお問い合わせ窓口へ連絡してください。
- 身近な人にも伝える。特に、スマホの設定に慣れていない家族には、「メールのリンクは開かないでね」のひとことをお願いします。
開いてしまった方を責める必要はまったくありません。本物そっくりに作られているので、気づけないのが普通です。
まとめ
「パスキー認証の必須化」という実際にある話題を使い、「11月15日までに」と急がせて偽サイトに誘導するメールでした。本物のパスキーは詐欺に強い仕組みなので、この名前を出されたときこそ、メールのリンクは開かないことが大切です。
似たメールが届いたら、このページを家族やお友達にも教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査結果の参照:ip-sc.net