【要注意】「松井証券お取引制限について」の偽メール|電話認証への切り替えを装い、偽ログイン画面へ誘導
木曜の朝8時すぎ、出かける支度をしながらスマホを見たら、松井証券から「[至急]お取引制限について」。しかも「新規注文を停止させていただいております」と書いてあったら、心臓がきゅっとなりますよね。今回は、そんな焦りを狙った偽メールです。
先にお伝えします。このメールは詐欺(フィッシング)です。松井証券からのメールではありません。
メール内のリンクは押さないでください。そのまま削除して大丈夫です。取引が止まっているかどうかは、公式アプリや、ご自身で登録したブックマークから確認できます。
⚠️ これは松井証券からのメールではありません(偽物です)
届いたメールの文面(再現)
本文は次のとおりです。画面に出ていた記号も、そのまま再現しています。
━━━━━━━━━━━━━━━━━━━━
松井証券 - ネット証券
━━━━━━━━━━━━━━━━━━━━
平素より松井証券をご利用いただき、誠にありがとうございます。

先般ご案内しましたとおり、「メール認証」をご利用の一部お客さまの口座において、メールアカウントが悪意ある第三者に不正に利用され、当該メールアドレスを通じてお客さまの証券口座への不正取引等の被害に至る事例が複数確認されております。

大変恐縮ではございますが、お客さまの資産保護を最優先すべきと判断し、お客さまの証券口座において新規注文を停止させていただいております。株式の売買、入出金、株式引取につきましても制限させていただいております。

お手数をおかけしますが、取引制限の解除には、メールによるワンタイムパスワード認証から電話認証への切り替えが必要です。

不審なメールやサイトを確認した場合、または身に覚えのないログイン・取引等にお気付きの場合は、速やかに当社までお問い合わせください。
お客さまの大切な資産を守るため、引き続きセキュリティ対策へのご理解とご協力を賜りますよう、お願い申し上げます。

━━━━━━━━━━━━━━━━━━━━
■ 取引制限の解除方法
━━━━━━━━━━━━━━━━━━━━

取引制限の解除には、メールによるワンタイムパスワード認証から**電話認証への切り替え**が必要です。

以下の公式サイトにログイン後、「セキュリティ設定」より電話認証のお手続きをお願いいたします。

**▼ 松井証券 ログイン**
https://www.matsui.co.jp/ad/oe-0865iea5

※ログイン後、「セキュリティ設定」→「電話認証設定」よりお手続きください
※所要時間は約3分です

━━━━━━━━━━━━━━━━━━━━
■ ご留意事項
━━━━━━━━━━━━━━━━━━━━

・2026年11月13日(金)22:00以降、メール認証によるログインが停止されます
・電話認証が完了しない場合、引取・出金が停止されます
・2026年11月13日(金)22:00以降、オンラインでの変更申請は受け付けられません
・設定は無料です。所要時間は約3分です
・本メールは配信専用です。ご返信いただいても対応いたしかねます

━━━━━━━━━━━━━━━━━━━━

松井証券株式会社
金融商品取引業者 関東財務局長(金商)第164号
加入協会:日本証券業協会、一般社団法人 金融先物取引業協会

配信停止設定:https://www.matsui.co.jp/
管理番号:MTS-AUTH-2026-11-13

【お客様サポートセンター】
■電話番号:0120-230-230(固定・携帯)
(050で始まるIP電話からは、03-4221-1222/有料)
■営業時間:平日 8:00~17:00
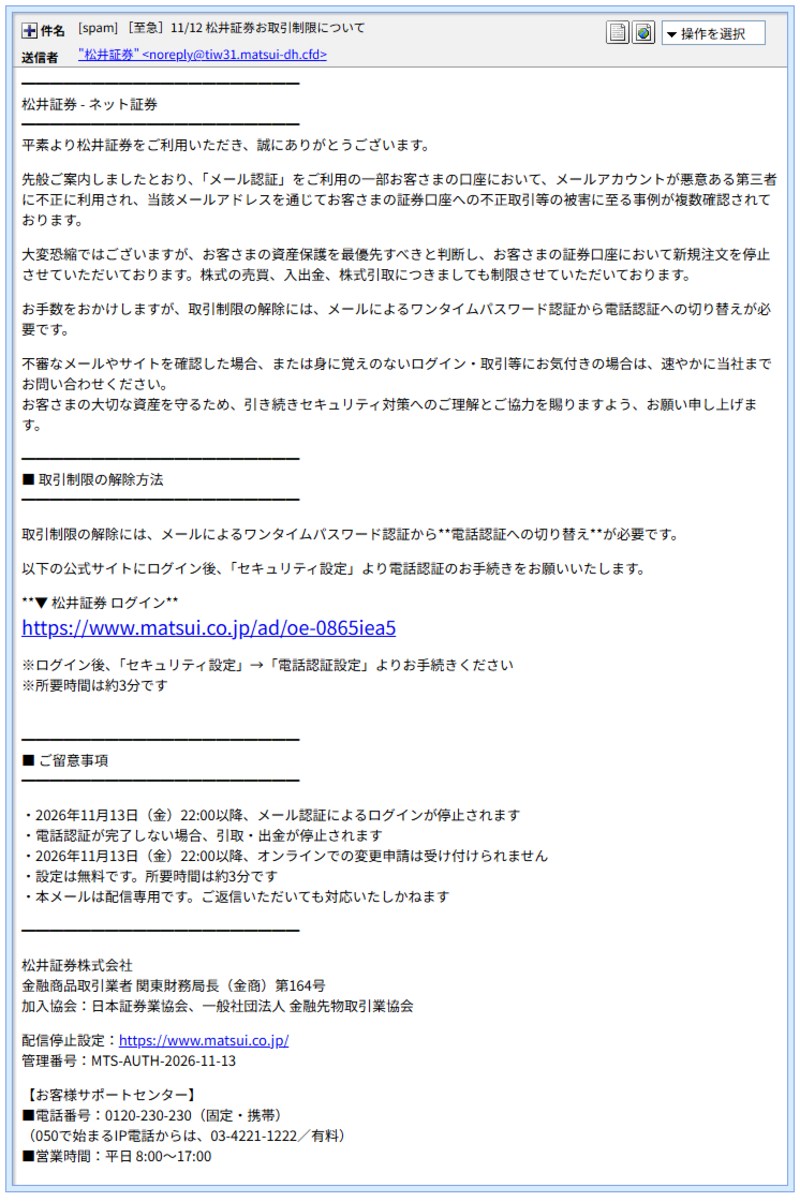
▲ 実際に届いた偽メールの画面(※メールヘッダー詳細は個人情報保護のため非掲載)
本文のURLは「https://www.matsui.co.jp/…」と、本物のドメインのように見えます。ただし、これは画面に見えている文字だけです。押した先は別のサイトでした(詳しくは②で解説します)。
ところで、メールの後半には「**」という記号が、そのまま表示されていました。本来は文字を太くするための飾りの記号ですが、効かないまま残っています。「電話認証への切り替え」を強調したかったのでしょうが、仕上げが少し甘かったようです。
詳しく調べて分かったこと①:送信ルートと偽装判定
| チェック項目 | 結果 | やさしい解説 |
| 送信元ドメイン | matsui-dh[.]cfd | 松井証券の公式ドメインではありません。「matsui」に「-dh」を足しただけで、本物らしく見せています。登録日は2026年11月10日で、メールが届く2日前です。 |
| SPF(送信元の照合) | pass | 「その送信元として許可された場所から送られた」という確認に通っただけです。攻撃者が自分で用意したドメインでの話なので、安全の証明にはなりません。 |
| DKIM(電子署名) | 署名あり(検証結果は確認できず) | 署名のドメインも、送信元と同じ攻撃者側のものです。松井証券の署名ではありません。 |
| 送信元IP | 20.71.52.177 | オランダ・アムステルダムの、マイクロソフト社のクラウド(ホスティング)に属するIPです。調査サイトでは脅威レベル「低」、クローラー・プロキシのいずれでもないと表示されました。所在地は、クラウドの設備がある場所の目安です。 |
| サーバーへの接続元 | 105.122.47.7 | メールの記録をたどると、送信サーバーにログインして(認証付きで)メールを渡した接続元として残っていました。ナイジェリア・ラゴスの通信事業者(Airtel)のIPで、利用形式は「法人(corporate)」、脅威レベルは「低」と表示されました。所在地の表示は目安で、攻撃者の居場所とは限りません。 |
| 添付ファイル | なし | 本文だけのメールで、添付はありませんでした。狙いはリンク先でのログイン情報の入力です。 |
クラウドのサーバーは、誰でも借りて使える場所です。「大手企業のサーバーから届いたから安心」とは言えません。見た目や送信元の判定より、リンク先がどこへつながるかを見るのが決め手になります。
詳しく調べて分かったこと②:「見えている文字」と「押した先」が別物
メールの画面では、「https://www.matsui.co.jp/ad/oe-0865iea5」という文字が青い下線つきで出ています。ところが、メールの元データ(ソース)を開き、リンクの部分(href=の後ろ)を調べると、実際の飛び先は別のドメインでした。
- 画面に見える文字:
https://www.matsui.co.jp/ad/oe-0865iea5(松井証券のドメインを借りた見せかけ) - 実際の飛び先:
hxxps://guankanghb[.]com/review/gcthuntgwb
💡ここで!専門用語をやさしく解説
リンクの「表示」と「行き先」:メールの文章では、見える文字と、押したときの行き先を別々に書くことができます。たとえば「お店の名前」と書いてあっても、押すと全く別の場所へ飛ばせます。パソコンならリンクの上にマウスを重ねると、行き先が画面の隅に出ます。
メールのソース:メールの「元データ」です。メールソフトのメニューから「ソースを表示」などを選ぶと、見えている文字の裏側にある本当の行き先が読めます。
メールの末尾にある「配信停止設定:https://www.matsui.co.jp/」の部分も、同じ飛び先につながっていました。つまり、配信停止のつもりで押しても、行き着くのは同じ偽サイトです。止まるのは配信ではなく、うっかり押した人の警戒心かもしれません。
また、メールの下の方に書かれた電話番号は、松井証券の公式サイトにあるサポート窓口の番号と違っていました。登録番号や加入協会の書き方は、公式の表記を写したように見えますが、文字は誰でも写せます。本物らしく見えても、安心の理由にはなりません。
詳しく調べて分かったこと③:Chromeの警告と偽のログイン画面
リンクを開くと、まず中継のhxxps://guankanghb[.]com/review/gcthuntgwbで、Chromeが赤い画面で「危険なサイト」と警告しました。Googleセーフブラウジングが、フィッシングを検出したためです。
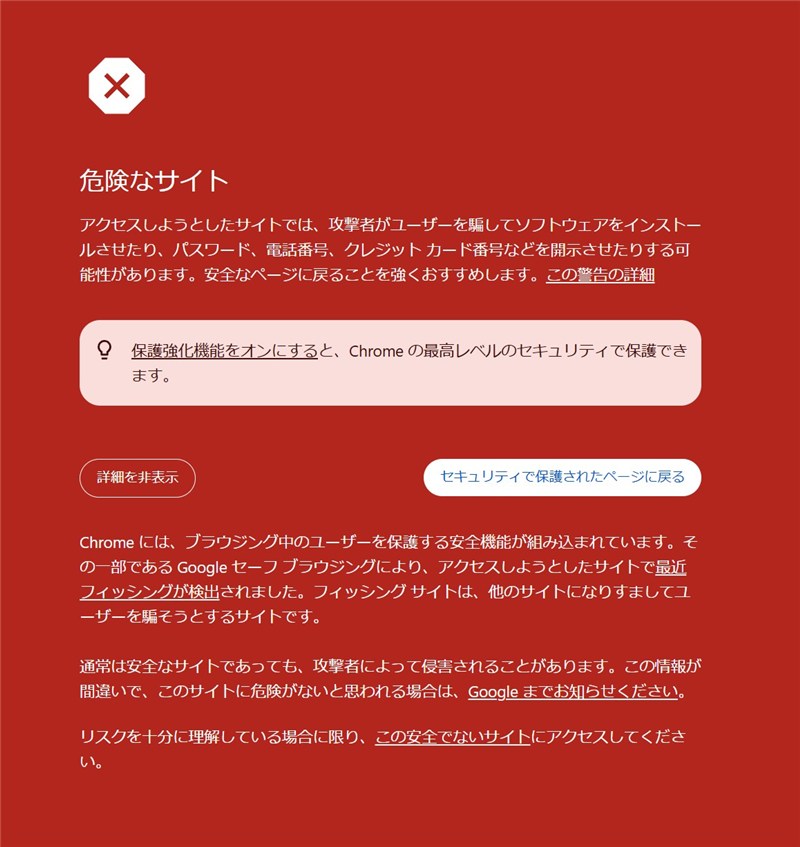
▲ 中継のURLでChromeが表示した「危険なサイト」の警告画面(フィッシングを検出)
警告を越えた先の着地点はhxxps://newflux[.]cfd/trade/#/indexでした。表示されたのは、松井証券のお客様サイトのログイン画面を装った偽の画面です。「ID・パスワードでログイン」と「パスキーでログイン」の2つのタブ、ログインIDとパスワードの入力欄、「ログイン」ボタン、「口座がロックされた場合」などの案内まで並べて、本物らしく見せています。
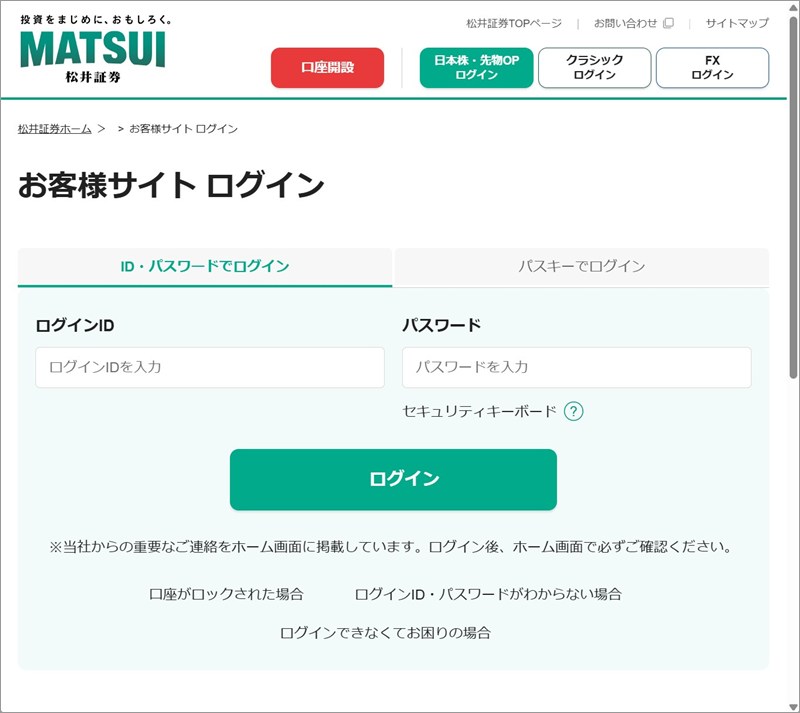
▲ 着地点に表示された、松井証券を装う偽のログイン画面(ここにID・パスワードを入れると盗まれます)
パソコンとスマホで画面を出し分ける動き(クローキング)は、今回は確認されませんでした。この画面で入力した情報は、攻撃者の手に渡ると考えて間違いありません。なお、当サイトでは、ID・パスワードの入力はしていません。
フィッシングサイト詳細解析
メールのリンクの飛び先(中継):hxxps://guankanghb[.]com/review/gcthuntgwb
中継 guankanghb[.]com:登録日は2026年1月10日(約10か月前)、レジストラ(登録事業者)はオランダのMetaregistrar、名前解決(DNS)はCloudflareの設定でした。更新日はメールが届く前日の11月11日です。Whois調査サイトの表示は「Webサイトなし」で、リンクを中継する専用に使われているとみられます。解決先は43.167.88.184で、中国のテンセントのクラウド(ホスティング)に属します。調査サイトでは所在地が日本・東京都渋谷区、脅威レベルは「低」と表示されました。クラウドの所在地は設備のある場所の目安で、運営者の居場所ではありません。
着地点 newflux[.]cfd:登録日は2026年11月11日で、メールが届く約20時間前でした。レジストラはAceville Pte. Ltd.、名前解決はCloudflareの設定です。解決先は104.21.22.237で、Cloudflareのサーバー(調査サイトの所在地はカナダ・トロント、脅威レベルは「低」)でした。Whois調査サイトの表示では、同じサーバーに1,437件のサイトが同居しています。Cloudflareは、本当のサーバーの場所を隠す目的でも使えるため、ここに表示された場所から運営者は分かりません。
ドメインの使い捨て:送信元ドメイン(11月10日登録)、着地点(11月11日登録)、メール(11月12日)と、1日ずつ順に新しい足場を用意していました。送信元と着地点のどちらも、あまり見かけない「.cfd」で終わるドメインです。
ドメイン名の特徴:送信元は「matsui」に「-dh」を足したもの、着地点のnewflux[.]cfdは、パスに「trade(取引)」を含みます。松井証券の公式ドメインとは全く別物です。
クローキング:パソコンとスマホで表示を変える動きは確認されませんでした。
松井証券を名乗る偽メールの件名一覧(11/4〜11/12)
松井証券を名乗る偽メールは、ここ数日、件名を変えながら大量に届いています。同じようなメールを受け取った方が見比べられるよう、確認できた件名を並べます。差出人名は、いずれも「松井証券」と表示されていました。なお、送信元などを詳しく調べたのは、この記事の1通だけです。
- [至急]11/10 松井証券お取引制限について
[至急]11/11 松井証券お取引制限について/[至急]11/12 松井証券お取引制限について(日付だけが変わる。11/10〜11/12に確認。この記事のメールです) - 【重要】お客様サポートに関するアンケート調査のお願い~LAWSONギフトカード2000円分進呈~(11/11に確認)
- 【松井証券】登録情報再確認のお願い(11/9〜11/11に確認)/【松井証券】登録情報確認手続きのご案内(11/9に確認)
- 【重要】パスキー認証必須化の前倒し実施について|松井証券(11/9〜11/10に確認)
- 【重要】サービスの継続利用に関するお知らせ(多要素認証設定のお願い)(11/6、11/9に確認)
- 【重要】緊急認証強化の実施について|松井証券(11/4に確認)
【重要】11/5緊急認証強化の実施について|松井証券/11/6/11/7/11/8の日付違いも同様(11/5〜11/8に確認)
このほか、これらの件名と少しでも似たメールが届いたら、リンクは押さず、公式アプリやブックマークから確認してください。
関連記事
同じ松井証券を名乗る、別の筋書きの偽メールの記事です。あわせてご覧ください。
注意点と対処法
- メール内のリンクからは、ログインしない。「取引を停止した」「期限は11月13日(金)22:00」と書いてあっても、まずは落ち着いて、そのままにしておきましょう。松井証券は、メールでパスワードなどを聞くことはない、と公式サイトで案内しています。
- 取引の状況を確かめたいときは、公式アプリや、ご自身で登録しておいたブックマークから入りましょう。ログイン後のお知らせで、本当に案内があるかどうかを確かめられます。
- メールに書かれた電話番号にはかけないようにしましょう。連絡先は、公式サイトのサポートページで調べた番号を使ってください。
- もしID・パスワードを入力してしまったら、すぐに変更する。公式アプリや公式サイトから、ログインパスワードと取引暗証番号を変えましょう。そのうえで、身に覚えのない注文や出金がないか確認し、不審な点があれば松井証券のサポートへ連絡してください。
- 同じパスワードを、ほかのサービスでも使っている場合は、そちらも変えておきましょう。
- 迷ったときは、そのメールを削除して構いません。ひとりで判断がつかないときは、消費者ホットライン「188」で、最寄りの相談窓口を案内してもらえます。
松井証券の公式サイトには、フィッシング詐欺等への注意とセキュリティ強化機能の案内(松井証券公式)が載っています。連絡先は、お客様サポート(松井証券公式)で確認できます。
相談先として、消費者ホットライン188(消費者庁)の案内ページもご利用いただけます。
まとめ
「取引が止まっている」「期限までに切り替えないと出金できなくなる」と言われれば、誰でも焦ります。その焦りを逆手に取り、「電話認証への切り替え」という、もっともらしい名目で偽のログイン画面へ誘導するのが今回の手口でした。
焦る内容のメールが届いたら、メールの中のリンクは押さず、公式アプリやブックマークから確認する。この1つが、いちばん確実な身の守り方です。松井証券の口座をお持ちの身近な方にも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査にはip-sc.net(IP調査兵団)を参照しています。