【American Express】次回のお支払い金額、変更期限をご確認ください|表示URLと実際のリンク先が別の偽メール
引き落とし日が近づくと、「今月は少し支払いを軽くできないかな」と考える人は多いはず。「お支払い金額を変更できる期限」という知らせは、そんな気持ちにちょうど刺さります。今回は、その心理をねらった、よくできたメールを調べました。
ご覧の通り、このメールはアメリカン・エキスプレスを装った真っ赤な偽物です。被害を未然に防ぐため、この解析結果を家族のLINEグループに転送して注意喚起してください。
1. 届いたメールの内容
派手な画像のない、文字中心のメールです。「11月16日(月)引き落とし分」「受付締切:11月19日(木)22時」と具体的な日付を示し、「2つの方法で、お支払い金額を調整いただけます」と案内します。
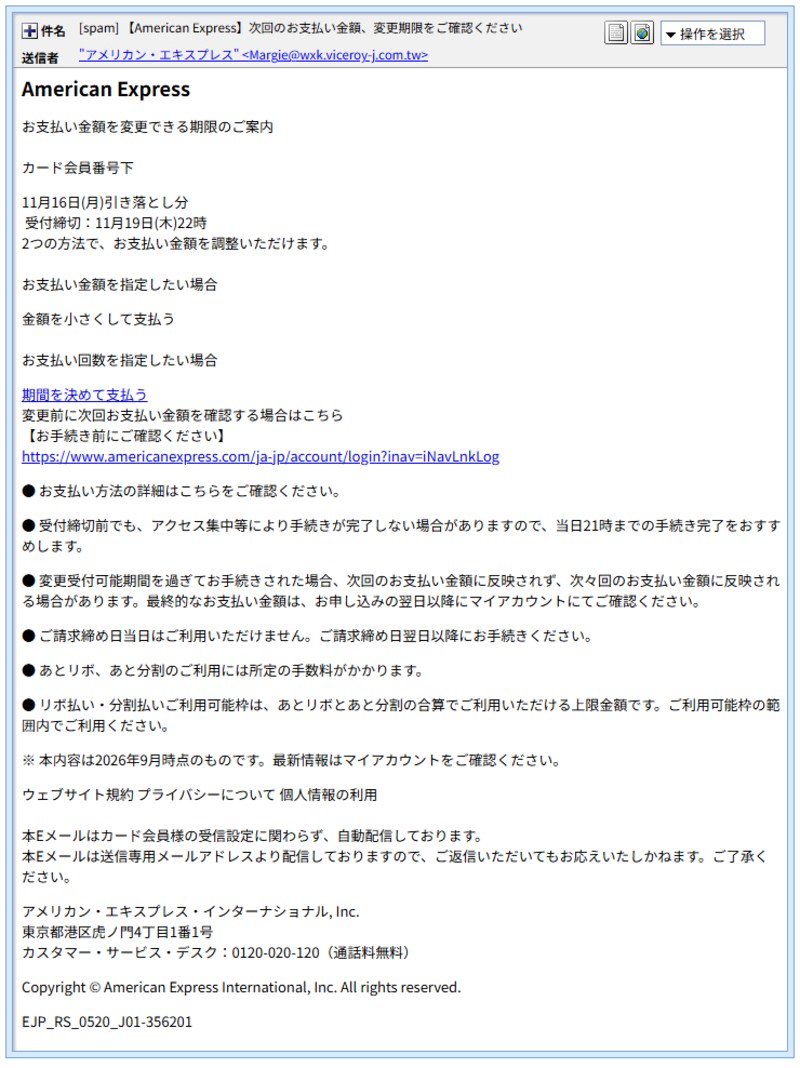
▲ 届いた偽メールの画面
※以下の内容は届いた詐欺メールを技術検証のために忠実に再現したものです(リンクは伏せ字にしてあります)。
American Express

お支払い金額を変更できる期限のご案内

カード会員番号下

11月16日(月)引き落とし分
 受付締切:11月19日(木)22時
2つの方法で、お支払い金額を調整いただけます。

お支払い金額を指定したい場合
金額を小さくして支払う

お支払い回数を指定したい場合
[期間を決めて支払う] → hxxps://americhospit[.]ezylzm[.]asia/2ymmlo/hepe

変更前に次回お支払い金額を確認する場合はこちら
【お手続き前にご確認ください】
https://www.americanexpress.com/ja-jp/account/login?inav=iNavLnkLog
(↑見えている文字は、本物のログインURLです。実際のリンク先は hxxps://americworlddom[.]gdlgtk[.]asia/2ymmlo/hepe)

● お支払い方法の詳細はこちらをご確認ください。
● 受付締切前でも、アクセス集中等により手続きが完了しない場合がありますので、当日21時までの手続き完了をおすすめします。
● 変更受付可能期間を過ぎてお手続きされた場合、次回のお支払い金額に反映されず、次々回のお支払い金額に反映される場合があります。最終的なお支払い金額は、お申し込みの翌日以降にマイアカウントにてご確認ください。
● ご請求締め日当日はご利用いただけません。ご請求締め日翌日以降にお手続きください。
● あとリボ、あと分割のご利用には所定の手数料がかかります。
● リボ払い・分割払いご利用可能枠は、あとリボとあと分割の合算でご利用いただける上限金額です。ご利用可能枠の範囲内でご利用ください。

※ 本内容は2026年9月時点のものです。最新情報はマイアカウントをご確認ください。

ウェブサイト規約 プライバシーについて 個人情報の利用

本Eメールはカード会員様の受信設定に関わらず、自動配信しております。
本Eメールは送信専用メールアドレスより配信しておりますので、ご返信いただいてもお応えいたしかねます。ご了承ください。

アメリカン・エキスプレス・インターナショナル, Inc.
東京都港区虎ノ門4丁目1番1号
カスタマー・サービス・デスク:0120-020-120(通話料無料)

Copyright © American Express International, Inc. All rights reserved.
文章の出来は上々ですが、よく読むと、つじつまの合わない所が見つかります。「カード会員番号下」で、文が途切れています。本来は会員番号の下4桁が入る欄が、空のままとみられます。しかも末尾には、11月に届いたメールなのに「本内容は2026年9月時点のものです」とあります。本物の古いメールを、そのまま写してきたのでしょう。
※メールに書かれた連絡先(電話番号・住所)は、実在するかどうか確認していません。メール内の連絡先は使わず、自分で調べた公式の連絡先を使ってください。
2. 送信ルート及び偽装判定
■ 送信ルート及び偽装判定
Receivedヘッダー解析(サーバー通過証明):
Received: from wxk.viceroy-j[.]com.tw (pool-141-155-138-6.nycmny.fios.verizon.net [141.155.138.6]) …… Tue, 10 Nov 2026 09:28:39 +0900
【偽装判定】:
送信ドメインは、台湾の「viceroy-j[.]com.tw」の配下にある「wxk」というサブドメインで、アメックスとは一切関係がありません。メールは、名乗っているドメインのサーバーではなく、アメリカの一般家庭向けの光回線から直接送られていました。名乗っている名前(wxk.viceroy-j[.]com.tw)と、実際の接続元が食い違っています。
認証結果の読み方:
SPF(送信元の認証)は「record なし」でした。DKIM(電子署名)はありましたが、署名したのは攻撃者側の「wxk.viceroy-j[.]com.tw」です。アメックスの署名ではないので、正規のメールの証明にはなりません。
送信元IPの性質と所在地:
- 141.155.138.6:Verizon(AS701)の光回線サービス(FiOS)。企業用のサーバーではなく、一般消費者向けの回線(consumer)です。位置はアメリカ・ニューヨーク州マンハッタンと表示されます。脅威レベルは「低」です。誰かの家の乗っ取られたパソコンなどから、送られた可能性があります。
- 52.195.113.28:参考として、名乗っているドメイン「viceroy-j[.]com.tw」が置かれているサーバーです。Amazon(AWS)の東京リージョンで、脅威レベルは「低」です。送信元IPとは別の場所です。
ドメインの背景:「viceroy-j[.]com.tw」は2015年に取得された、台湾の企業のドメインとみられます。登録者の情報は、この記事では伏せます。ここに「wxk」というサブドメインが付いて、送信に使われています。持ち主の知らないうちに悪用された可能性がありますが、断定はできません。
メールの管理番号(Message-ID)にも、攻撃者の作業の跡があります。「[%MagicSeq2]」という、置き換え前の雛形の文字が、そのまま残っていました。大量配信ソフトの設定が、完了していなかったようです。
※IPアドレスの位置情報は、サーバーや回線がある場所の目安です。犯人がその場所にいるとは限りません。脅威レベルが「低」でも、安全という意味ではありません。
3. 見えているURLと、本当の行き先が別だった
このメールで一番の注目点は、リンクの作りです。メールには、押せる場所が2つあります。
- 「期間を決めて支払う」:行き先は「americhospit[.]ezylzm[.]asia」です。
- 「【お手続き前にご確認ください】」の下の、アメックスのログインURLのように見える文字:画面に見えている文字は本物のアメックスのURLなのに、押すと「americworlddom[.]gdlgtk[.]asia」へ飛びます。
💡ここで! 言葉の解説
リンク偽装:画面に表示される文字と、押したときの本当の行き先を、別々に設定する手口です。表示の文字だけでは、本物かどうかを判断できません。パソコンなら、マウスを文字に乗せると、画面の端に本当の行き先が出ます。スマホなら、リンクを長押しすると確認できます。
今回の見つけ方は、メールのHTML(画面を作るための文章)を開き、リンクの行き先を書いた部分を直接確認することでした。
「本物のURLが見えているから大丈夫」という安心感こそが、狙われています。2つのリンクは別々のドメインですが、末尾のパス(「/2ymmlo/hepe」)が同じです。同じ仕組みの偽サイトが、複数用意されているとみられます。
4. リンクの先を調べました
「americworlddom[.]gdlgtk[.]asia」を開こうとすると、ウイルスバスターが「このWebサイトは、安全ではない可能性があります」と警告しました。判定の種類は「フィッシング」ではなく、「不正プログラム配信」です。
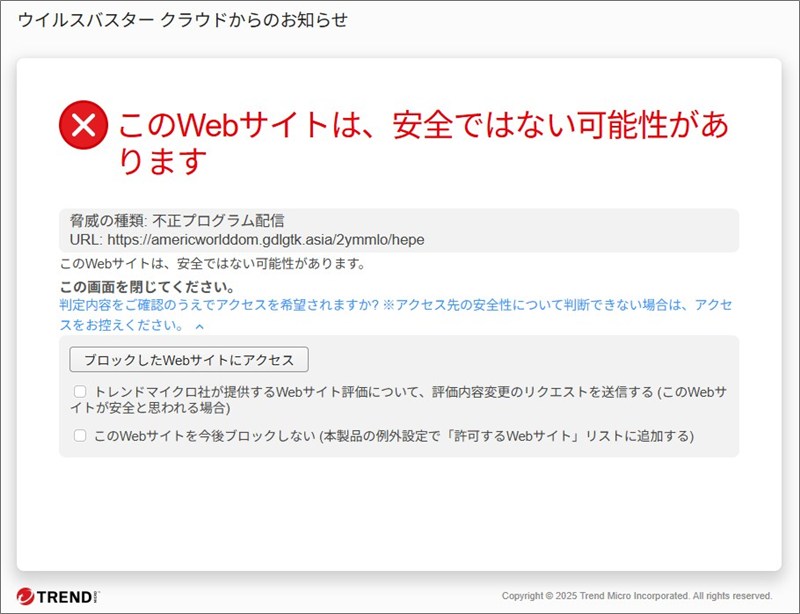
▲ セキュリティソフトは「不正プログラム配信」と判定してブロックしました
ブロックを承知のうえで進むと、「読み込み中…」の画面を経て、アメックスのログイン画面そっくりのページが表示されました。
▲ 表示前の「読み込み中…」画面
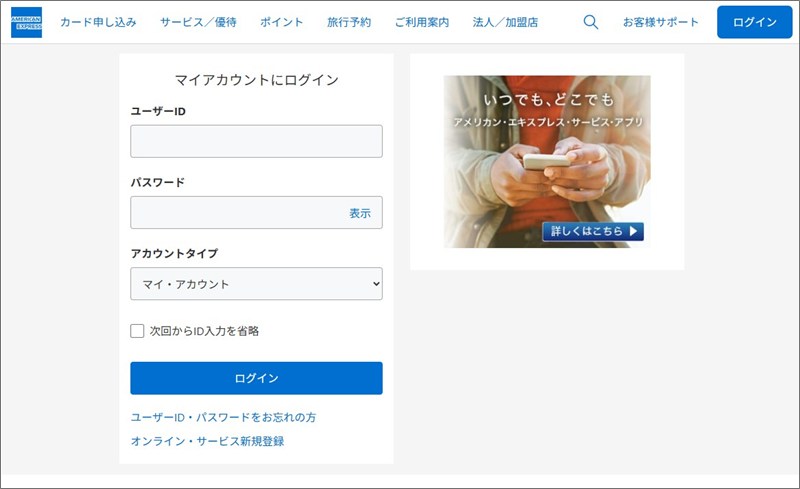
▲ アメックスのログイン画面をそっくり写した偽ページ
「マイアカウントにログイン」の見出しと、ユーザーID・パスワードの入力欄、「ログイン」ボタンが並んでいます。ここで入力したIDとパスワードが、攻撃者に送られる仕組みとみられます。確認できた範囲では、パソコンとスマホで表示を変える仕掛けは、ありませんでした。
■ フィッシングサイト詳細解析
誘導先URL(伏せ字):hxxps://americhospit[.]ezylzm[.]asia/2ymmlo/hepe
hxxps://americworlddom[.]gdlgtk[.]asia/2ymmlo/hepe
リンクドメイン:ezylzm[.]asia と gdlgtk[.]asia(送信元とは別のドメインです。サイト名の前に「americ…」を付けて、アメックスらしく見せています)
ドメインの登録情報:2つとも、2026年2月4日に、数秒違いで登録されました。約9か月前です。登録業者(中国のChengdu West Dimension Digital Technology)も、ネームサーバー(住所録の役目をするサーバー)の組み合わせも、同じです。登録者の情報は非公開で、国は中国と表示されます。
サイトサーバーIP:43.165.135.154(Tencent Cloud)。個人の回線ではなく、誰でも借りられるサーバー(ホスティング)です。2つのドメインは、同じこのIPを指しています。同じサーバーに、他のサイトが500件以上置かれていると表示されます。位置は日本・東京都と表示されます。脅威レベルは「低」ですが、ip-scには報告コメントが2件付いています。
【サイトの状態】:調べた時点(11月11日 朝)では、偽のログイン画面が表示されました。ウイルスバスターなどのセキュリティソフトでは、すでにブロックされています。
実は、同じ日に調べたアイフルを装う偽メールのドメイン(zpflcw[.]asia)も、同じ中国の登録業者で、取得日が2026年2月3日でした。1日違いです。同じ時期にまとめて取られたドメインの可能性がありますが、同じ犯人と断定できる材料ではありません。
※IPアドレスの位置情報は、サーバーがある場所の目安です。犯人がその場所にいるとは限りません。
5. 注意点と対処法
■ 注意点と対処法
- メールのリンクを押さない:見えているURLが本物でも、押した先が本物とは限りません。「期限」「変更」という言葉が出てきたら、まず疑ってください。
- 公式から確認する:お支払い金額の確認や変更は、アメックスの公式アプリや、ブックマークした公式サイトから、自分でログインして行ってください。
- 送信元のアドレスを見る:差出人の名前だけでなく、アドレスの「@」より後ろを確認してください。今回の「viceroy-j.com.tw」のような、無関係のドメインは偽物です。
- 公式の注意喚起を探す:アメリカン・エキスプレスの公式サイトで「フィッシング詐欺にご注意」を検索すると、公式が公表している送信元ドメインの一覧などが見つかります。国内のカード会社10社と日本クレジットカード協会も、共同で注意喚起をしています(楽天カードのお知らせ)。
■ もし入力してしまったら
- カード会社に連絡する:カード裏面の番号など、自分で調べた公式の連絡先へ、すぐに連絡して、利用の確認や停止を相談してください。
- パスワードを変える:同じパスワードを使っている他のサービスも、あわせて変えてください。
- 利用明細を確認する:身に覚えのない請求がないか、しばらく確認を続けてください。
- 相談する:消費者ホットライン「188」、警察庁のサイバー事案に関する相談窓口があります。
本レポートの結論
本物の文面を写し、本物のログインURLを見せながら、実際は別の偽サイトへ飛ばすリンク偽装のメールでした。送信元はアメリカの一般家庭向け回線で、偽サイトは同じ登録業者・同じサーバーに集まっています。身近な人が騙されてからでは手遅れです。この記事のURLをコピーして、家族のLINEグループで『これ気をつけて!』と共有してあげてください。
■ 参考にした情報
Data Provided by Heartland-Lab Security Research Unit
根拠データ参照元:ip-sc.net