【Vpass】端末認証が未登録です|PCにはQRコード、スマホには偽Google Playで不正アプリへ誘導
朝、スマホを開くと、前の晩に届いたメールが並んでいます。「期限は明日」と書かれていたら、つい確かめたくなるのが人情です。今回のメールは、その気持ちを逆手に取っていました。
ご覧の通り、このメールは三井住友カードのVpassを装った真っ赤な偽物です。被害を未然に防ぐため、この解析結果を家族のLINEグループに転送して注意喚起してください。
1. 届いたメールの内容
緑色の「Vpass」のヘッダーと、赤い警告帯が目を引くHTMLメールです。同じ系統の別の件名(「スマートフォン認証設定のお願い」)も、数時間前に届いていました。

▲ 同じ系統のメールが、夜のうちに2通届いていました
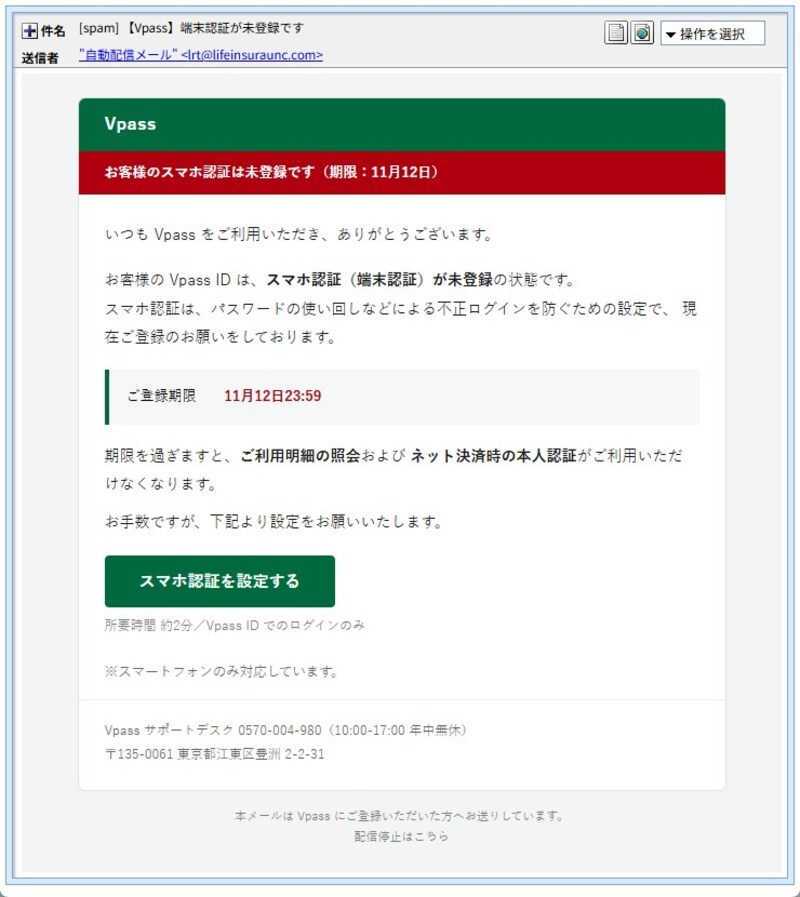
▲ 届いた偽メールの画面
※以下の内容は届いた詐欺メールを技術検証のために忠実に再現したものです(リンクは伏せ字にしてあります)。
Vpass
お客様のスマホ認証は未登録です(期限:11月12日)

いつも Vpass をご利用いただき、ありがとうございます。
お客様の Vpass ID は、スマホ認証(端末認証)が未登録の状態です。
スマホ認証は、パスワードの使い回しなどによる不正ログインを防ぐための設定で、現在ご登録のお願いをしております。

ご登録期限 11月12日23:59

期限を過ぎますと、ご利用明細の照会および ネット決済時の本人認証がご利用いただけなくなります。
お手数ですが、下記より設定をお願いいたします。

[スマホ認証を設定する]
hxxps://lifeinsuraunc[.]com/devices/vpeass/settings
所要時間 約2分/Vpass ID でのログインのみ

※スマートフォンのみ対応しています。

Vpass サポートデスク 0570-004-980(10:00-17:00 年中無休)
〒135-0061 東京都江東区豊洲 2-2-31

本メールは Vpass にご登録いただいた方へお送りしています。
配信停止はこちら
「期限を過ぎると、利用明細の照会とネット決済の本人認証が使えなくなる」と、日常に直結する不便をちらつかせています。しかも「所要時間 約2分」「スマートフォンのみ対応」と、スマホで急いで操作するよう仕向けています。
※メールに書かれた連絡先(電話番号・住所)は、実在するかどうか確認していません。メール内の連絡先は使わず、自分で調べた公式の連絡先を使ってください。
2. 送信ルート及び偽装判定
■ 送信ルート及び偽装判定
Receivedヘッダー解析(サーバー通過証明):
Received: from s.wfbtzhsw.outbound-mail.sendgrid.net ([159.183.224.105]) …… Wed, 11 Nov 2026 04:01:54 +0900
【偽装判定】:
送信ドメイン「lifeinsuraunc[.]com」は、三井住友カードとは一切関係のないドメインです。「保険(insurance)」の綴りも崩れています。メールを送ったのは、メール配信サービスSendGridのサーバーでした。誰でも契約できる配信サービスを使って、大量に送っているとみられます。
認証結果の読み方:
SPF(送信元の認証)は「pass」で、DKIM(電子署名)もありました。ただし署名をしたのは、攻撃者自身のドメイン「lifeinsuraunc[.]com」です。認証が通っていても、本物の三井住友カードである証明にはなりません。攻撃者が、自分で借りたドメインの認証を通しただけです。
送信元IPの性質と所在地:
- 159.183.224.105:Twilio SendGrid(AS11377)。個人の回線ではなく、メール配信用のサーバー(企業用)です。位置はオランダ・北ホラント州と表示されます。脅威レベルは「低」ですが、ip-scには7件の報告コメントが付いています。
※IPアドレスの位置情報は、サーバーがある場所の目安です。犯人がその場所にいるとは限りません。脅威レベルが「低」でも、安全という意味ではありません。大手の配信サービスは多くの人が使うため、IP自体に悪い評判が付きにくいのです。
3. 本文の3分の1が、見えない文字だった
メールのHTML(画面を作るための文章)を調べると、画面には見えない特殊な記号が、文章のあちこちに挟まれていました。同じ日に調べたアイフルを装う偽メールやJCBを装う偽メールにも、見えない文字の仕掛けがありました。
💡ここで! 言葉の解説
幅のない文字:画面では場所を取らず、目に見えない文字です。本来は文字の並びを整えるための記号ですが、「スマ」「ホ認」「証」のように、言葉の途中に挟むと、機械には別々の言葉に見えます。
- 見つけ方:メールを文字として読み込み、見えない制御記号が何個あるかを数えました。
- 結果:本文は約1,000文字のうち363文字が、見えない記号でした。3種類の記号が、ほぼ同じ数ずつ(それぞれ100個余り)入っています。
- 仕込み先:件名には見えない文字がなく、HTMLのタイトルと本文にだけ入っていました。画面に出ない「冒頭の要約文」(メール一覧に表示される文章)にも、同じ細工があります。
「スマホ認証」「本人認証」といった、迷惑メール判定で目を付けられやすい言葉を、わざと分断しているとみられます。人の目には普通の文章に見えるのが、やっかいなところです。
4. ボタンの先は「パソコン」と「スマホ」で別の画面
リンクを開く端末によって、行き先も画面も変わります。これを「クローキング」(見る人によって表示を変える仕掛け)と呼びます。パソコンで調べるセキュリティ担当者や調査ソフトには本物のように見せ、スマホの利用者にだけ本命の罠を見せる狙いです。
▼ パソコンで開くと
パソコンでは、まず「hotelturn-etaox[.]com」に着きます。ここでウイルスバスターが「フィッシング」と判定し、「このWebサイトは、安全ではない可能性があります」と警告してブロックしました。
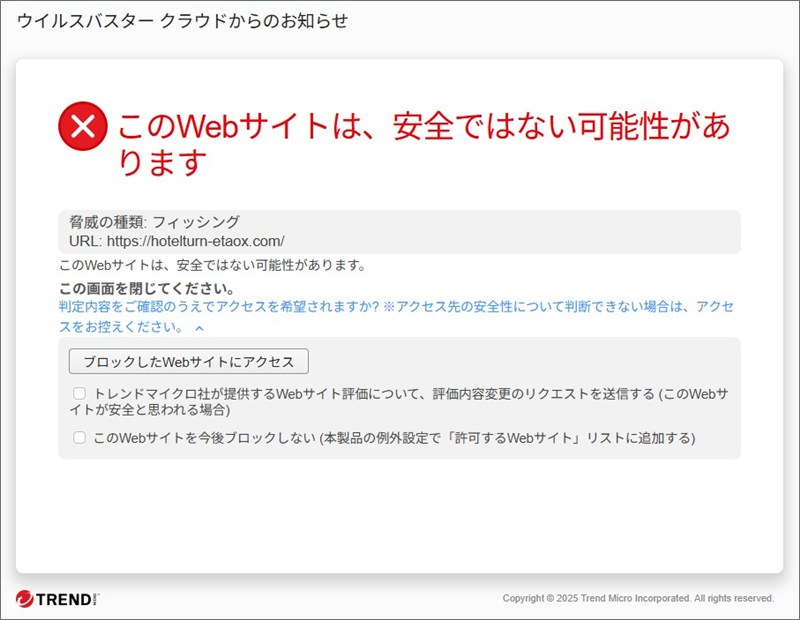
▲ セキュリティソフトは、この時点で「フィッシング」と判定してブロックしました
ブロックを承知のうえで進むと、次はGoogleの「I’m not a robot(私はロボットではありません)」の確認画面が出ます。
▲ 自動巡回プログラムを締め出すための確認画面
確認を通ると、Vpassのロゴ入りの画面が現れます。「現在、システムメンテナンスのため、このウェブサイトはパソコンからはご利用いただけません。スマートフォンで以下のQRコードをスキャンしてください」と書かれ、大きなQRコードが表示されています。
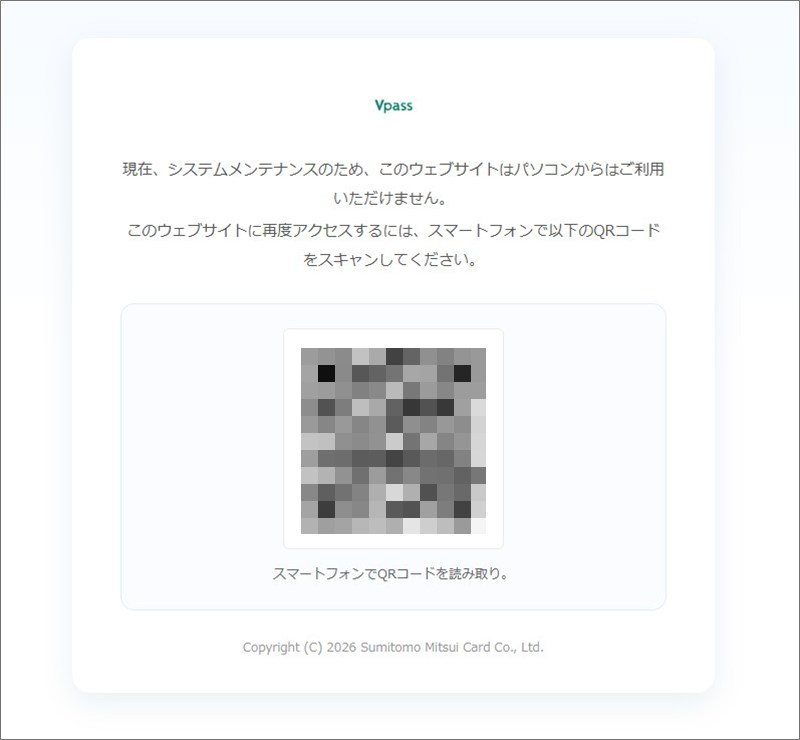
▲ 「パソコンでは使えません」と、スマホに乗り換えさせる画面
本物のサービスが、「パソコンでは使えないのでQRコードを読んでください」と、メンテナンスを理由にスマホへ誘導することはありません。画面下には「Copyright (C) 2026 Sumitomo Mitsui Card」という著作権表示まで、本物らしく添えられていました。QRコードの読み取り先は、確認していません。
▼ スマホで開くと
スマホで開くと、「dividinglin-etaox[.]com」に着きます。画面は、Google Playそっくりの「SMBC-Vpass」のアプリ紹介ページです。「三井住友カード株式会社」の名前に認証マーク、評価4.1、「500万+ ダウンロード」、緑の大きな「インストール」ボタンまで、細かく再現されています。
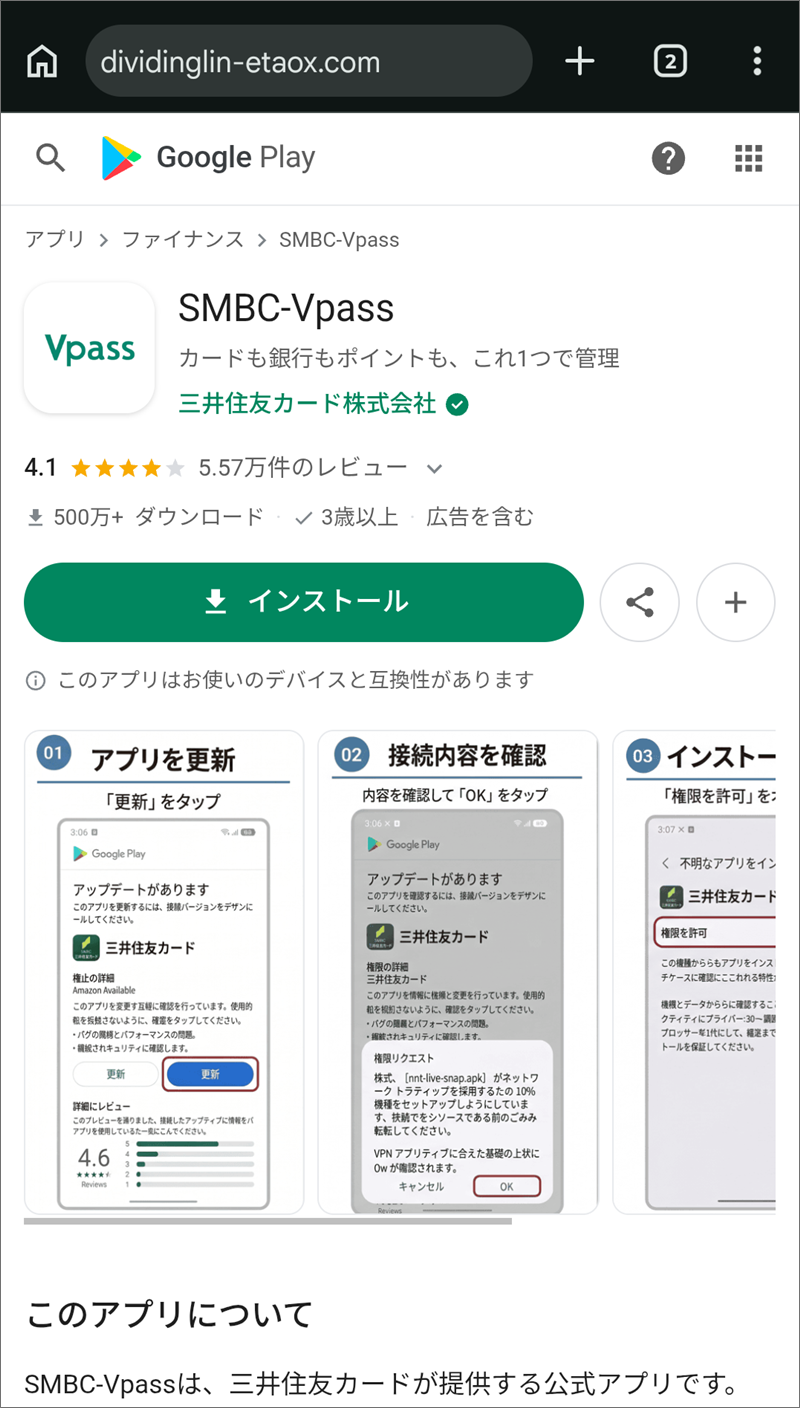
▲ 本物のGoogle Playに見せた偽ページ(画面上部のURLが本物ではありません)
よく見ると、画面上部のアドレスは「dividinglin-etaox.com」で、Google Playのものではありません。「インストール」を押すと、不正アプリがダウンロードされる流れでした。ダウンロードされたファイルは開いておらず、中身は解析していません。
ページ内の手順画像には、「アプリを更新」「接続内容を確認」「権限を許可」という、インストールの流れを案内する図が並びます。図の中の文字は、「権止の詳細」「ネットワークトラティップ」など、意味の通らない日本語になっていました。「nnt-live-snap.apk」というファイル名らしき文字も写っています。「APK」は、Android(アンドロイド)のアプリを入れるためのファイルです。
この手口は、今朝取り上げた不正アプリでスマホを遠隔操作する詐欺の全国初の逮捕の記事で解説した、偽アプリの入口と同じ型とみられます。昨日の三井住友カードを装う偽メールでも、アプリのボタンが使われていました。
5. ドメインとサーバーを調べました
■ フィッシングサイト詳細解析
誘導先URL(伏せ字):hxxps://lifeinsuraunc[.]com/devices/vpeass/settings
転送先(パソコン/伏せ字):hxxps://hotelturn-etaox[.]com/
転送先(スマホ/伏せ字):hxxps://dividinglin-etaox[.]com/
リンクドメイン:lifeinsuraunc[.]com(送信元と同じドメインです。URLの途中には、Vpassの綴りを間違えた「vpeass」も入っています)
ドメインの登録情報:3つとも取得されたばかりです。「hotelturn-etaox」「dividinglin-etaox」は10月31日、「lifeinsuraunc」は11月1日に登録されました。登録業者(Aceville Pte. Ltd.)も、ネームサーバー(住所録の役目をするサーバー)の組み合わせ(Cloudflare)も、3つで同じです。「ランダムな英単語+etaox.com」という名前の付け方も、使い捨てを前提にした作りに見えます。
サイトサーバーIP:35.200.29.56(Googleクラウド)。個人の回線ではなく、誰でも借りられるサーバー(ホスティング)です。3つのドメインは、すべて同じこのIPを指しています。他にも27件のサイトが同じサーバーに置かれていると表示されます。
ロケーション:日本・東京都渋谷区(IPの位置情報による目安です)。脅威レベルは「低」です。
【サイトの状態】:調べた時点(11月11日 朝)では、パソコンにはQRコードの画面、スマホには偽のGoogle Playページが表示されました。パソコン側は、ウイルスバスターがすでにブロックしています。
攻撃者の仕上げの甘さも、いくつか見つかりました。メールの末尾の画像タグには、「{{pixel}}」という、置き換え前の雛形の文字がそのまま残っていました。さらに、「配信停止はこちら」には、肝心のリンクが付いていません。配信を止めたい人は、どこを押せばよいのでしょうか。
※IPアドレスの位置情報は、サーバーがある場所の目安です。犯人がその場所にいるとは限りません。
6. 注意点と対処法
■ 注意点と対処法
- ボタンを押さない:「認証が未登録」「期限は明日」というメールは、まず疑ってください。期限が近いことは、焦らせるための常套手段です。
- アプリは、公式のストアから:アプリは、Google PlayやApp Storeを自分で開いて探してください。メールやQRコードからたどり着いたページで「インストール」を押してはいけません。アドレスバーが「play.google.com」かどうかも確認しましょう。
- 「提供元不明のアプリ」の許可は、しない:スマホの画面に「このアプリのインストールを許可しますか」と出ても、許可しないでください。
- 公式の注意喚起を参照:三井住友カード「不正利用対策とは?よくある手口や偽メールの見分け方」
■ もし入れてしまったら
- アプリは開かない:すでに入れてしまった場合は、そのアプリを開かず、すぐにカード会社と警察に相談してください。
- カード会社に連絡する:カード裏面の番号など、自分で調べた公式の連絡先へ、利用停止を相談してください。
- パスワードを変える:同じパスワードを使っている他のサービスも、あわせて変えてください。
- 相談する:消費者ホットライン「188」、警察庁のサイバー事案に関する相談窓口があります。
本レポートの結論
「スマホ認証が未登録」と焦らせ、パソコンにはQRコード、スマホには偽のGoogle Playページを見せて、不正アプリを入れさせる二面作戦のメールでした。3つのドメインは、同じ登録業者・同じサーバーに集まっています。身近な人が騙されてからでは手遅れです。この記事のURLをコピーして、家族のLINEグループで『これ気をつけて!』と共有してあげてください。
Data Provided by Heartland-Lab Security Research Unit
根拠データ参照元:ip-sc.net