「【大和証券】ログイン認証方法の変更および登録情報ご確認のお願い」は偽メール?11月15日期限で偽ログイン画面へ
「証券口座のログイン方法が変わります」と言われたら、つい「早くやらなきゃ」と思いませんか?
そんな気持ちにつけ込む、大和証券を装った偽メールが届きました。結論から言うと、このメールは詐欺です。リンクは押さず、そっと削除してください。
HEARTLAND-LAB SECURITY RESEARCH UNIT | 調査レポート
「大和証券」を装う詐欺メール
「ログイン認証方法の変更および登録情報ご確認のお願い」
「11月15日までに手続きしないと、出金に制限がかかる」と焦らせて、公式画面そっくりの偽ログイン画面へ誘導します。送信した端末は、中国の回線から接続していました。
危険度:★★★★★ (証券口座のログイン情報を盗む手口/不正ログイン・不正取引のおそれ)
| 受信 | 2026年11月9日(月)14:21頃(日本時間) |
| 件名 | 【重要】【大和証券】ログイン認証方法の変更および登録情報ご確認のお願い |
| 差出人の表示 | 「大和カスタマーサービス」 |
| 送信元ドメイン | uygiakr.cn(大和証券とは無関係の、中国のドメイン) |
| 送信サーバー | 34.129.251.197(オーストラリア・メルボルン/Googleのクラウドサーバー) |
| 送信した端末の接続元 | 36.251.65.94(中国・福建省/China Unicomの回線) |
| SPF | pass(攻撃者が自分のドメインで通しただけで、大和証券が送った証明ではありません) |
| DKIM | 署名はあるが、受信側の検証結果は記録なし(判定不能) |
| 誘導先 | 短縮URLと中継ドメインを2段階で経由し、公式そっくりの偽ログイン画面へ |
| 添付ファイル | なし |
※メールヘッダー詳細は個人情報保護のため非掲載
【偽物です】このメールは公式ではありません
大和証券とは一切関係のない、なりすましメールです。
届いたメールの内容
本文は、次のような内容でした。丁寧な「拝啓」「敬具」付きで、かなりきちんとした文面です。
拝啓 時下ますますご清栄のこととお慶び申し上げます。
平素より大和証券をご愛顧賜り、誠にありがとうございます。

このたび、2026年4月より順次、従来ご利用いただいておりました
「メールによるワンタイムパスワード認証」を段階的に終了し、
「電話によるログイン認証」への移行を進めております。

これに伴い、認証方法の移行および登録情報の整合性確認を目的として、
全口座を対象とした確認を実施しております。

確認の結果、お客様の口座につきまして、登録情報に確認を要する事項
(未更新情報・登録内容の不備・情報の不整合等)が確認されております。

つきましては、認証方法の移行を円滑に進めるため、
ご登録情報の確認手続きをお願いいたします。

お手続き期限は、2026年11月15日 23:59までとなっております。

上記期限までにお手続きが確認できない場合、2026年11月16日以降、
お取引および出金に制限が適用される可能性がございます。
あらかじめご了承くださいますようお願い申し上げます。

お手続きは、以下の大和証券公式サイトよりログインのうえ、お進めください。

https://www.daiwa.co.jp/login/

なお、本手続きは通常2〜3分程度で完了いたします。
────────────────
ご不明な点がございましたら、大和証券カスタマーサポートまで
お問い合わせください。

今後とも変わらぬご愛顧を賜りますよう、何卒よろしくお願い申し上げます。

敬具

――――――
大和証券株式会社
カスタマーサポートセンター
電話:0120-390-281(平日9:00〜17:00)
――――――
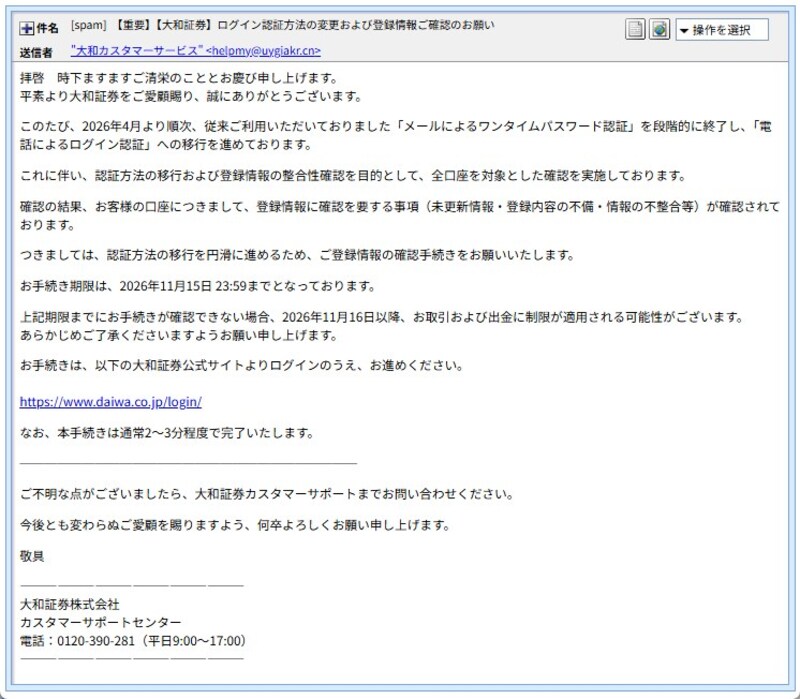
▲ 実際に届いたメールの画面(※メールヘッダー詳細は個人情報保護のため非掲載)
ここで目を引くのは、文中に出てくる「https://www.daiwa.co.jp/login/」です。見た目は公式のURLですが、実際のリンク先は、公式とは関係のない短縮URLでした。表示とリンク先が違うのは、なりすましメールの典型です。
詳しく調べると分かったこと
- 差出人のアドレスが、大和証券とは無関係です。送信元は中国のドメイン
uygiakr.cnでした。大和証券は公式の注意喚起ページで、自社のメールは「@daiwa.co.jp」などのアドレスから送ると案内しています。それ以外のアドレスから届いたメールは、無関係と考えて大丈夫です(大和証券:フィッシング詐欺等にご注意ください)。 - 本当にあった話題に便乗しています。大和証券は公式サイトで、2026年4月以降のログイン認証の見直しを案内しています。スマホアプリ「株walk」でのワンタイムパスワード廃止と電話認証への切り替え、そしてパスキー認証の導入です(株walkの認証方法の変更)。実際の話題を借りているので、つい信じてしまいやすい文面です。
- 「電話認証へ移行」の説明は、公式の方針とずれて見えます。公式は、電話認証よりパスキー認証のほうが安全性が高いとして、パスキーの設定を勧めています(ブラウザのパスキー認証導入のお知らせ)。
- 期限と制限で、焦らせています。「2026年11月16日以降、お取引および出金に制限が適用される」と書き、「通常2〜3分で完了」と手軽さも強調して、考える時間を与えない作りです。
- 送信した端末は、中国の回線からつないでいました。メールの記録には、サーバーへメールを投入した端末の接続元が残っていて、そのIP
36.251.65.94は中国・福建省のものでした。日付の記録も、日本ではなく中国などの時刻帯(+0800)です。パソコンの初期設定のような名前まで記録に残していて、攻撃者もなかなかのうっかり者です。 - 送信サーバーは、遠く離れたオーストラリアのクラウドでした。
34.129.251.197はメルボルンにあるGoogleのクラウドです。クラウドは世界中から借りられるので、サーバーの場所と、送った人の場所は一致しません。
📖 ちょっと難しい言葉をやさしく解説
短縮URL:長いURLを短く言い換えるサービスです。便利ですが、本当の行き先が見えなくなるため、詐欺にもよく使われます。
中継(リダイレクト):リンクを押した人を、別のページへ自動で転送する仕組みです。本当の行き先を隠すために使われます。
Cloudflareの「検証中」画面:本来は、アクセスしてきたのが人か自動プログラムかを確かめる、正規のサービスです。偽サイトが、調査用の自動プログラムを避ける目的で挟むことがあります。
パスキー認証:パスワードの代わりに、スマホやパソコン本体の認証(指紋や顔など)でログインする方法です。偽サイトに入力してしまう心配が少ないとされています。
ボタンの先を調べました:公式画面の「丸写し」
メールのリンクは、次のように何段階かを経由して偽サイトへ着きます。調査のため、警告画面を承知のうえで当サイトが確認しました。
① 短縮URL → 中継ドメイン
リンクはまず短縮URL(hxxps://is[.]gd/ilEZZz)を通り、次に中継ドメイン pciqz.com へ転送されます。この中継ドメインは2026年6月30日の登録で、サーバーは日本(東京都)のAlibaba Cloud(47.79.90.161)にありました。
② Chromeの警告と、Cloudflareの確認画面
転送の途中で、ChromeはGoogleセーフブラウジングにより「危険なサイト」と警告しました。警告が出たら、迷わず引き返してください。警告を承知のうえで進むと、次にCloudflareの「検証中…」画面が表示されました。
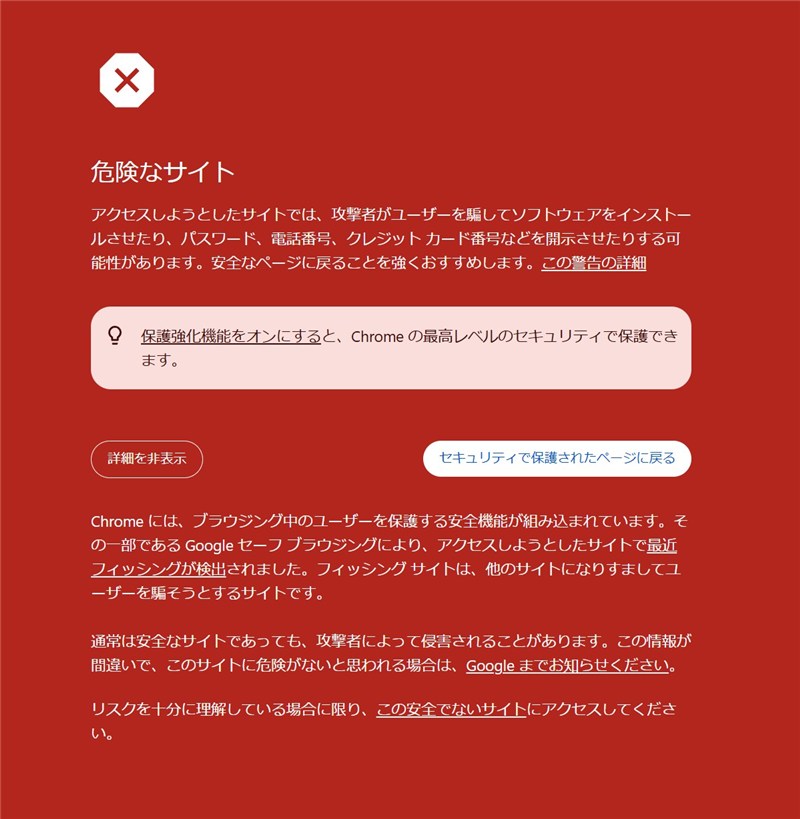
▲ Chromeが「危険なサイト」と警告
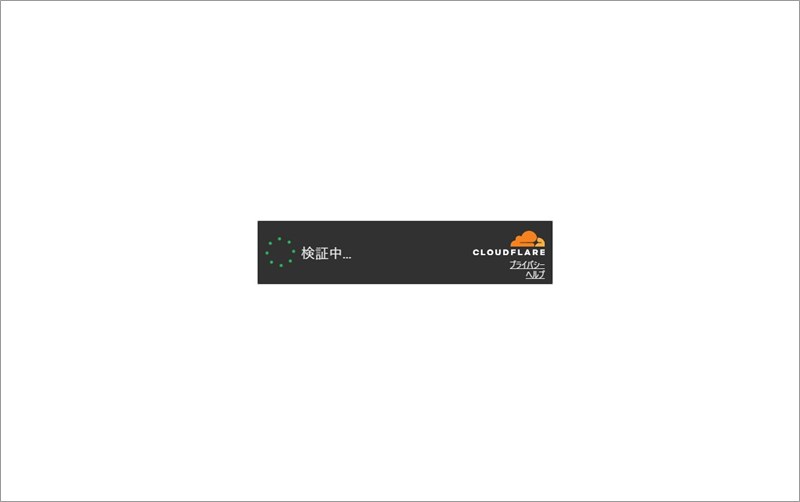
▲ 途中に挟まれる「検証中…」画面(自動プログラム避けとみられます)
③ 着いた先は、公式そっくりの偽ログイン画面
最後に表示されたのは、大和証券「オンライントレード ログイン」の画面を写し取ったような偽サイト(hxxps://dagbisec-c[.]pbkt[.]xyz/)です。支店コード・口座番号・ログインパスワードの入力欄があり、ここに入力すると、不正ログインにつながるおそれがあります。
おもしろいのは、画面の右側のバナーです。「ログインにはパスキーの設定が必要です。電話認証をご利用の方は至急ご対応ください」と出ています。公式画面をそのまま写したため、メール本文の「電話認証へ移行します」という説明と食い違っているのです。丸写しの画面が、メールの嘘を裏切ってしまっています。
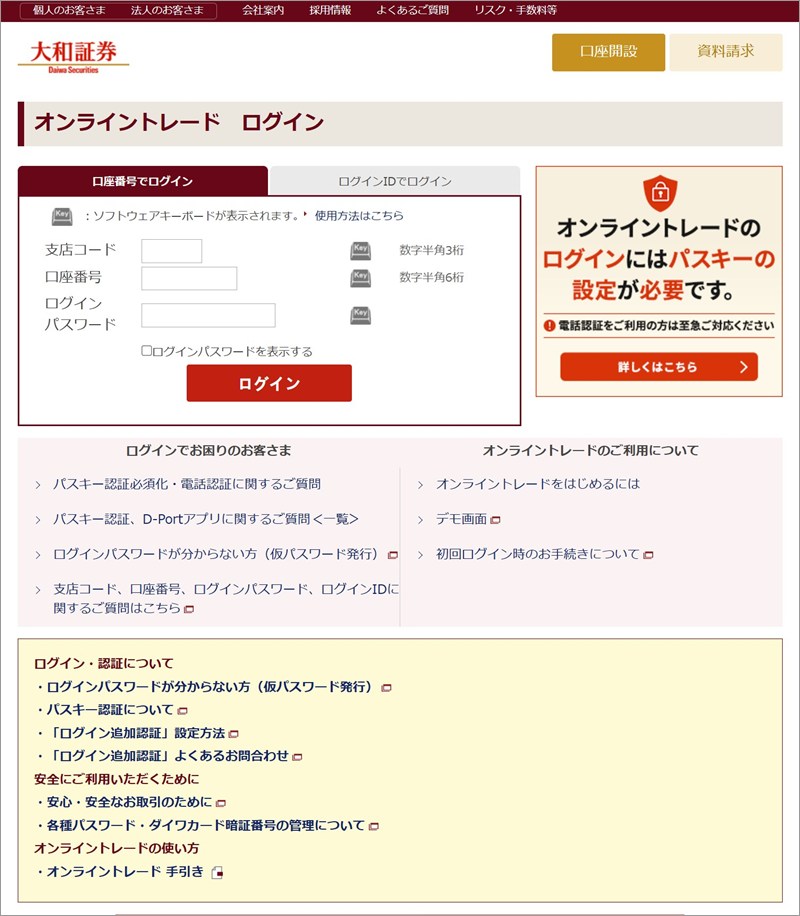
▲ 公式画面を写し取った偽ログイン画面(支店コード・口座番号・ログインパスワードの入力欄)
ドメインを、まとめて見てみると
| ドメイン | 役割 | 登録日 | サーバーの所在 |
uygiakr.cn | 差出人のドメイン | 2026年3月2日 | 34.22.69.116(韓国・ソウルのクラウド) |
pciqz.com | リンクの中継 | 2026年6月30日 | 日本(東京都)のクラウド |
pbkt.xyz | 偽ログイン画面 | 未確認 | 未確認 |
- 差出人ドメインと中継ドメインは、どちらも中国の阿里云(Alibaba Cloud/万网)を通じて登録され、ネームサーバーにCloudflareを使っています。登録情報には中国の所在地が書かれていましたが、この記載が本当かどうかは分かりません。
- どちらのドメインも、数か月前の登録です。このメールのために、時間をかけて準備された形跡があります。
- 端末や地域によって表示を切り替える仕掛け(クローキング)は、今回の確認では見られませんでした。
見分け方と、もし入力してしまったときの対処法
まず、この3つを覚えておいてください
- メールの中のリンクは押さず、いつも使っている公式アプリや、自分で登録したブックマークからログインしましょう。手続きが本当に必要なら、ログイン後に案内が出ます。
- 差出人のアドレスを見てください。大和証券は公式サイトで、自社のメールは「@daiwa.co.jp」などのアドレスから送ると案内しています。それ以外は無関係です(大和証券:フィッシング詐欺等にご注意ください)。
- 「期限までに」「出金に制限」のような言葉でせかされたら、いったん手を止めてください。警告が出たら、先へ進まず引き返してください。
もし入力してしまったら
- 慌てなくて大丈夫です。気づいた時点で、公式アプリや自分のブックマークから大和証券にログインして、ログインパスワードをすぐに変更してください。
- 同じパスワードを他のサービスでも使っている場合は、そちらも変更しましょう。
- 取引や出金の履歴に、身に覚えのないものがないか確認してください。心当たりのない通知が届いたときは、すぐに大和証券のお取引店またはコンタクトセンターへ問い合わせるよう、公式サイトでも案内されています。連絡先は、メールの記載ではなく公式サイトで確認しましょう。
- ログインや取引の「操作通知」をメールで受け取る設定にしておくと、身に覚えのない操作に早く気づけます(大和証券:フィッシング詐欺への対策)。
だまされそうになったのは、あなたのせいではありません。実際の話題を借り、公式画面まで丸写しした、よくできた偽メールです。「おかしいな」と立ち止まれたこと自体が、いちばんの防御です。
まとめ:「期限」と「公式そっくりの画面」で焦らせる手口でした
差出人は無関係の中国ドメイン、リンクは短縮URL、着いた先は公式画面の丸写しでした。ブランドを変えて何度も届く手口です。ご家族や友人にも、ぜひ共有してください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの所在地情報の参照元:ip-sc.net(IP調査兵団)