「【アメリカン・エキスプレス】約1分で完了!二段階認証設定で8,888ポイント進呈」は偽メール|二段階認証を装うポイント詐欺に注意
ログインするたびに、スマホへ確認コードが届く「二段階認証」。すっかり身近になりましたよね。今回は、その「安全のための設定」を口実にした、アメリカン・エキスプレスをかたる偽メールです。
結論:このメールは詐欺(フィッシング)です。ボタンは押さず、そのまま削除してください。
HEARTLAND-LAB SECURITY RESEARCH
📋 調査レポート:アメックス「二段階認証設定で8,888ポイント進呈」偽メール
| 危険度 | 緊急性:★★★☆☆(3/5)「先着5,000名」「約1分」と、急いで操作させようとします 偽装精度:★★★☆☆(3/5)公式メールの型はまねていますが、差出人名やHTMLにミスが目立ちます 被害の重大さ:★★★★☆(4/5)ログイン情報やカード情報を入力すると、不正利用につながるおそれがあります |
| 届いた日時 | 2026年11月6日(金)22:41ごろ(日本時間) |
| 件名 | 【アメリカン・エキスプレス】約1分で完了!二段階認証設定で8,888ポイント進呈 |
| 差出人の表示 | 「AmericanExpress」(実際は無関係のドメイン。表示名の一部に、似た別の文字を使用) |
| 送信元IP | 20.210.225.122(Microsoftのクラウドサーバー) |
| 認証結果 | SPF:pass(攻撃者自身のドメインとして)/DKIM:署名あり(検証結果は未確認) |
| リンク先 | 1回目は読み込み後に別サイトのトップへ転送、2回目以降は403エラー。表示の切り替え(クローキング)かどうかは、判断できていません |
※メールヘッダー詳細は個人情報保護のため非掲載
🚨 このメールはアメリカン・エキスプレスからのものではありません(偽物です)
届いたメールの内容
メールの文面は次のとおりです(リンクは無効化しています)。「安全のため」という言葉で警戒心を下げ、「8,888ポイント」「先着5,000名様」とお得感で背中を押す作りです。
二段階認証設定完了で
8,888
ポイント進呈

【アメリカン・エキスプレス】

安全のため、二段階認証の設定をお願いいたします。

※先着5,000名様の達成者には、ダブルポイント進呈のチャンス!

所要時間は約1分で完了します。

[ 公式サイトへログイン ]
 → hxxps://28a421d.gagaego[.]com/N0p6j

認証完了後、自動的に付与されます。

※未認証のお客様は、一部の機能が制限される場合がございます。

ポイント進呈は、認証完了後、24時間以内に付与されます。

■ ご注意
・本メールはシステムより自動送信しております。恐れ入りますが、ご返信いただいてもお対応いたしかねます。
・お客様の個人情報や暗証番号をメールでお尋ねすることはございません。
・心当たりがない場合は、破棄していただきますようお願い申し上げます。

【発行元】
(発行元の社名・住所・著作権表記が続く)
実際のメール画面は次のとおりです。青いボタンの中の文字が、青い下線付きで表示され、読みにくくなっています。
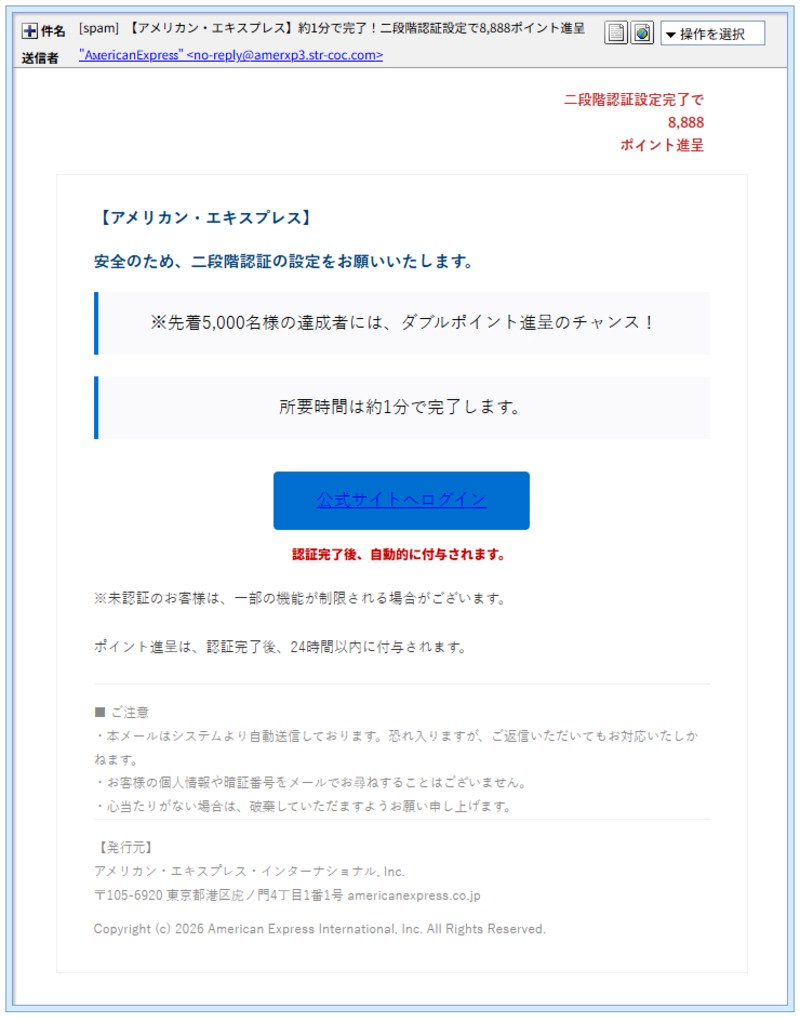
実際に届いた偽メールの画面。青いボタンの文字が、背景の青に沈んで読みにくくなっています。
送信ルートと偽装の見抜きどころ
| 表示名 | 「AmericanExpress」(画面ではこう読めますが、一部が別の文字) |
| 実際の送信アドレス | no-reply@amerxp3.str-coc[.]com(社名の一部をまねたようなランダムな文字列のドメイン) |
| 送信サーバーのIP | 20.210.225.122(Microsoft Corporation、AS8075のクラウド) |
| SPF | pass(ただし、攻撃者自身のドメインに対する合格です) |
| DKIM | 署名は付いていましたが、検証結果の記録がないため、ここでは判定していません |
IPアドレスの調べでは、地図上の位置は日本・東京都渋谷区と表示されました。ただし、これはクラウド事業者の登録上の場所で、攻撃者本人の居場所を示すものではありません。
差出人名の「m」と「ss」は、別の文字だった
差出人名のエンコード(送信用の符号化)を展開して、文字コードを1つずつ調べました。すると、「AmericanExpress」の「m」と、末尾の「ss」の2文字が、見た目のよく似た別の文字(小さな大文字のような形の特殊文字。U+1D0D・U+A731)に置き換わっていました。画面では同じように見えますが、コンピューターから見ると別の文字です。自動チェックの「American Express」という言葉の検索を、すり抜ける狙いと考えられます。
※メールヘッダー詳細は個人情報保護のため非掲載
📖 用語メモ
- 二段階認証:IDとパスワードに加えて、スマホに届く確認コードなどをもう1回入力する、ログインの安全対策です。本物のカード会社も、設定を呼びかけています。そのため、「二段階認証」という言葉自体は、疑われにくいのです。
- SPF/DKIM:メールの送信元が、そのドメインの持ち主かどうかを確かめる仕組みです。詐欺師が自分のドメインで設定すれば通ってしまうため、「本物のしるし」にはなりません。
- 403 Forbidden(403エラー):サーバーが「このアクセスは許可しない」と断ったときの表示です。サイトが存在しないのではなく、見せてもらえない状態を指します。
詳しく調べると分かった「ほころび」
① HTMLの中に、中国語の「作業メモ」が残っていた
メールの設計図(HTMLソース)を展開すると、ボタンの直前に、中国語のコメントが1行そのまま残っていました。内容は、「この行のリンクの見た目だけを修正した。白い文字・太字・下線なしを追加した」という意味です。つまり、文面を作った人が、ボタンの文字を読みやすくしようと直した痕跡です。ところが、実際の画面では、青いボタンに青い文字で下線付きの表示のままで、直し切れていませんでした。攻撃者の作業の跡が、そのまま届いたことになります。
② 日本語に残る、ぎこちなさ
「先着5,000名様の達成者には、ダブルポイント進呈のチャンス!」「所要時間は約1分で完了します」など、文章が少し不自然です。さらに、冒頭の見出しは「二段階認証設定完了で/8,888/ポイント進呈」と、数字の途中で改行されています。
③ 公式メールのような注意書きまで、まねている
メールの末尾には、「お客様の個人情報や暗証番号をメールでお尋ねすることはございません」という注意書きや、発行元の社名・住所・著作権表記まで付いています。本物らしく見せるための演出です。それなのに、肝心のボタンは、メールの内容とは無関係のドメインに続いています。
リンク先を調べると――1回目だけ別サイトへ、2回目以降は403
ボタンの「公式サイトへログイン」は、hxxps://28a421d.gagaego[.]com/N0p6j という、アメックスとは無関係の短いURLに続いています。ここから、さらに別のドメインへ飛ばされます。最終的な着地先は hxxps://slotsgo-ph[.]net/tEwLba/Americn/expres でした。パスには、ブランド名の綴りが抜けた「Americn」「expres」という文字が入っています。ドメイン名の「slotsgo」は、スロットゲームを思わせる文字列ですが、用途はここでは断定しません。
パソコンから接続すると、まず次の「読み込み中」の画面が表示されました。
1回目のアクセスで表示された「読み込み中…」の画面。このあと、別のサイトへ転送されました。
その直後、大手ポータルサイトのトップページに転送されました。偽のログイン画面ではなく、無関係な有名サイトへ飛ばされたのです。そして、2回目以降は何度アクセスしても、次の「403 Forbidden」になりました。パソコンでもスマホでも同じ結果でした。
2回目以降のアクセスで表示された画面。サーバーに「見せない」と断られた状態です。
「1回目だけ別のサイトへ」「2回目以降は拒否」という挙動は、調査や再アクセスを避けるための仕掛けとも考えられます。ただし、端末や場所による表示の違いは、比較できていません。このため、「クローキング(見る人によって表示を変える細工)」かどうかは、判断できていません。リンク先のサーバーのIP(8.216.61.206)は、日本(東京)に見えるクラウド(Alibaba系)でした。これも登録上の場所で、運営者の居場所を示すものではありません。
届いたとき・操作してしまったときの対処法
まだ何も押していない方
- ボタンは押さず、メールを削除してください。
- 二段階認証を設定したいときは、メールのボタンではなく、公式アプリや、ご自分でブックマークした公式サイトから行ってください。
- 「ポイントがもらえる」「先着◯名」という言葉に出会ったら、一度立ち止まる習慣をつけましょう。
リンクを押した、または入力してしまった方
慌てなくて大丈夫です。次の順に対応してください。
- ページが開いても、何も入力せずに閉じてください。
- IDやパスワードを入力したなら、公式の画面から、すぐにパスワードを変更してください。同じパスワードを使い回している他のサービスも、変更しましょう。
- カード番号などを入力した場合は、カードの裏面に記載の連絡先へ、すぐに連絡してください。一時利用停止や再発行を相談できます。
- 身に覚えのない請求がないか、しばらく利用明細を確認してください。
アメリカン・エキスプレスの公式サイトにも、フィッシング詐欺への注意と見分け方が掲載されています。不審なメールの通報先も案内されています。
まとめ
- 「二段階認証設定で8,888ポイント進呈」のメールは偽物(フィッシング)です。
- 差出人名の「m」と「ss」は、よく似た別の文字に置き換えられていました。
- HTMLには中国語の作業メモが残り、ボタンの文字も読みにくいままでした。
- リンク先は、1回目だけ別サイトへ転送され、2回目以降は403エラーでした。
「安全のため」と言われると、つい従いたくなります。でも、安全のための設定こそ、メールのボタンではなく、公式アプリから自分で行うのが一番確実です。ご家族や身近な方にも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には IP調査兵団(ip-sc.net) を参照しています。