「お客様のMyJCB IDでのアクセスに関するお知らせ」は偽メール|JCBをかたる偽メールの続報、使い回しの手口に注意
カードの利用明細が気になる、月の初めのこの時期。そんなタイミングを狙ったかのように、JCBをかたる偽メールがまた届きました。実は、前回の記事で取り上げた偽メールと、ほとんど同じ中身です。
結論:このメールは詐欺(フィッシング)です。リンクは押さず、添付ファイルも開かずに、そのまま削除してください。
HEARTLAND-LAB SECURITY RESEARCH
📋 調査レポート:JCB「MyJCB IDでのアクセスに関するお知らせ」偽メール(続報)
| 危険度 | 緊急性:★★★☆☆(3/5)「3日以内」と期限を切って急がせます 偽装精度:★★★☆☆(3/5)着地先の画面は本物そっくりですが、差出人や文面には不自然な点があります 被害の重大さ:★★★★★(5/5)MyJCBのIDやパスワードを入力すると、不正ログインやカードの不正利用につながるおそれがあります |
| 届いた日時 | 2026年11月6日(金)15:44ごろ(日本時間) |
| 件名 | お客様のMyJCB IDでのアクセスに関するお知らせ |
| 差出人の表示 | 「JCB Webmaster」(実際はJCBと無関係のドメイン。表示名には文字反転の細工あり) |
| 送信元IP | 4.193.214.213(Microsoftのクラウドサーバー) |
| 認証結果 | SPF:pass(攻撃者自身のドメインとして)/DKIM:署名あり(検証結果は未確認) |
| 添付ファイル | あり(拡張子が不審なため、当サイトでは開封・解析していません) |
| リンク先 | ロボット確認(hCAPTCHA)のあと、本物そっくりのMyJCBログイン画面を表示。表示の切り替え(クローキング)は確認されませんでした |
※メールヘッダー詳細は個人情報保護のため非掲載
🚨 このメールはJCBからのものではありません(偽物です)
届いたメールの内容
メールの文面は次のとおりです(宛先は伏せ、リンクは無効化しています)。「MyJCBアカウントがロックされた」「3日以内に対応を」と、不安と期限で操作を急がせる、前回と同じ型の文面です。
〇〇 様

いつも MyJCB をご利用いただき、誠にありがとうございます。

お客様のMyJCBアカウントは、2026年11月06日にセキュリティ上の理由でロックされました。

解除するために、以下のリンクをご利用ください。

◆ロック詳細

日時:2026/11/6 14:39:13

理由:複数回の不正ログイン試行

ロック解除手続き
hxxps://www.ycdr[.]shop/seures2/my/iss/members/personalauth/personalAuthInputs

※3日以内にご対応をお願いいたします。

※対応がない場合、アカウントが制限されたままとなります。

本メールは自動送信専用です。ご返信はご遠慮ください。

© 2026 JCB株式会社. All Rights Reserved。

第1条 (カードの有効期限)
1.カードの有効期限は、カードの券面または会員本人のみが閲覧できる画面等に表示された年月の末日までとします…
第2条 (暗証番号)
…
(以下、第4条までの会員規約風の文章が続く。省略)
実際のメール画面は次のとおりです。
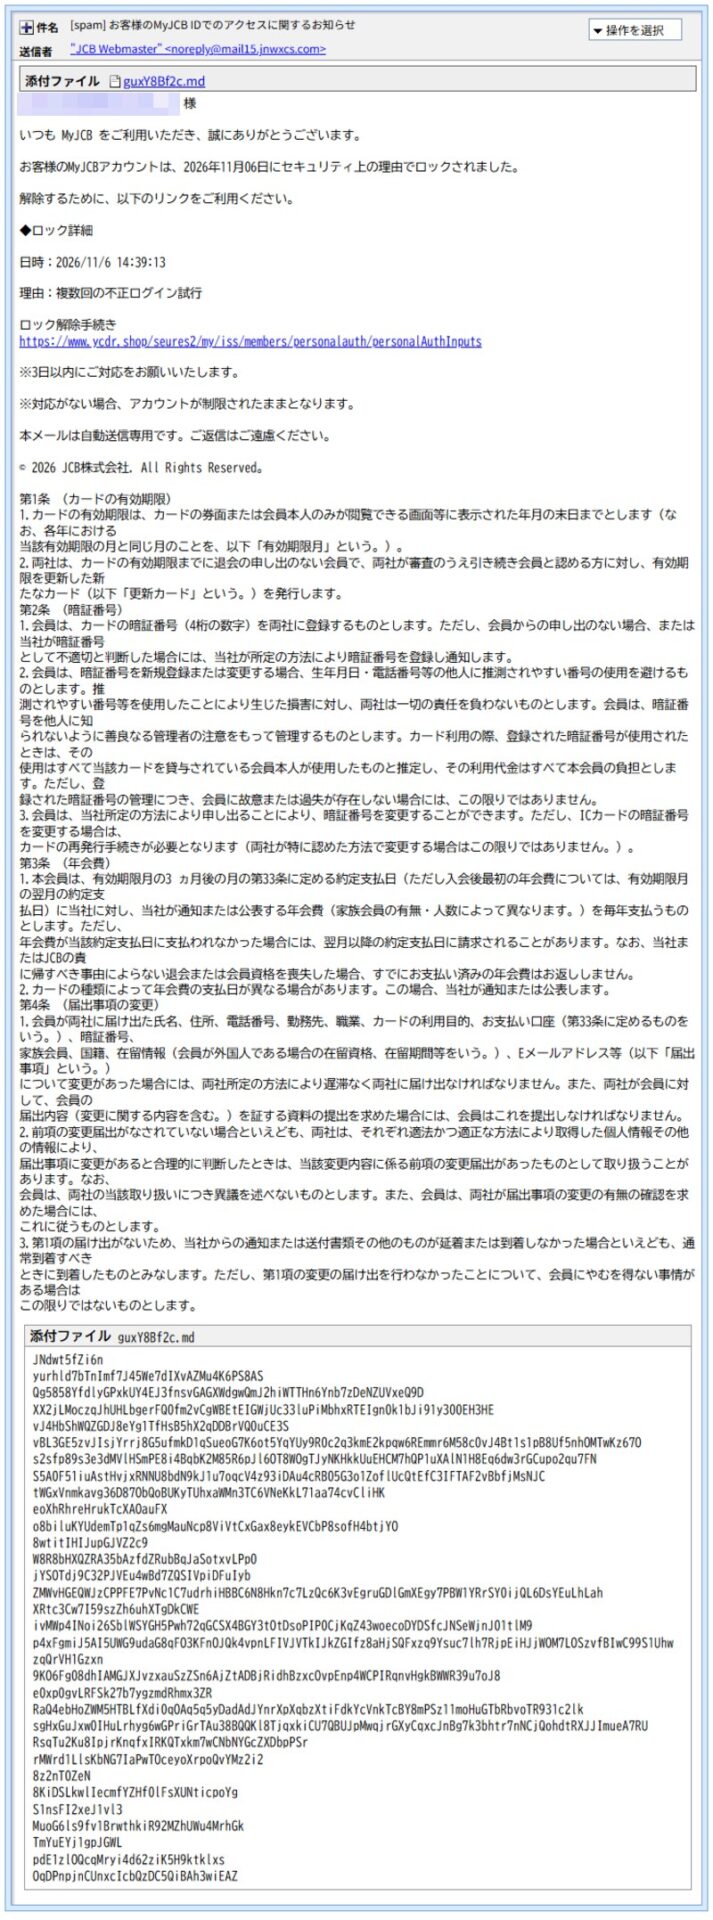
実際に届いた偽メールの画面(宛先は伏せています)。画面の下には、意味のない英数字が並んだ添付ファイルの表示も見えます。
続報:前回の偽メールと同じ「使い回し」
このメールは、先日ご紹介した「【JCBカードご】利用不可のお知らせ」の偽メールと、文面がほとんど同じです。件名や送信元、リンク先を入れ替えただけの使い回しと考えられます。2通を並べると、次のようになります。
| 項目 | 前回のメール | 今回のメール |
| 件名 | 【JCBカードご】利用不可のお知らせ… | お客様のMyJCB IDでのアクセスに関するお知らせ |
| 送信ドメイン | mail26.pjazxjz[.]com | mail15.jnwxcs[.]com |
| リンク先ドメイン | jztc[.]shop | ycdr[.]shop |
| 送信元IPと地図上の位置 | 172.213.28.208(イタリア・ミラノ) | 4.193.214.213(シンガポール) |
| 貼り付けた規約 | 第11条〜第16条 | 第1条〜第4条 |
| 同じ点 | 「アカウントがロックされた」の文面/3日以内の期限/文字反転の表示名/リンク先のパス(/seures2/my/iss/members/personalauth/…)/ロボット確認から偽ログイン画面へ | |
ロックされたとされる時刻(14:39)と、メールが送られた時刻(15:44)には、今回も約1時間の開きがありました。前回も同じようなずれがあり、同じ道具で作られていると考えられます。
送信ルートと偽装の見抜きどころ
| 表示名 | 「JCB Webmaster」(画面ではこう読めますが、中身は後述の細工入り) |
| 実際の送信アドレス | noreply@mail15.jnwxcs[.]com(JCBとは無関係のドメイン) |
| 送信サーバーのIP | 4.193.214.213(Microsoft Corporation、AS8075のクラウド) |
| SPF | pass(ただし、攻撃者自身のドメインに対する合格です) |
| DKIM | 署名が2本付いていましたが、検証結果の記録がないため、ここでは判定していません |
IPアドレスの調べでは、地図上の位置はシンガポールと表示されました。ただし、これはクラウド事業者の登録上の場所で、攻撃者本人の居場所ではありません。
① 前回と同じ「文字の向きを反転させる細工」
差出人名は、画面では「JCB Webmaster」と読めます。ところが、差出人名のエンコード(送信用の符号化)を展開して文字コードを調べると、中身は retsambeW BCJ という逆から書かれた文字列でした。前後に、文字の並びを右から左へ反転させる目に見えない制御文字(U+202E・U+202C)が挟まれていて、画面上だけ正しい順番に見えます。前回のメールとまったく同じ細工です。
② 増えていた「偽の経由記録」
メールの経由記録(どのサーバーを通ってきたかのメモ)には、本来の送信元とは辻褄が合わない記録が、今回はさらに増えていました。
- 某銀行のメール中継サーバーを名乗る受信記録
- 大手ポータルサイトのメールサービスの署名(DKIM)を名乗る記録
- 大手セキュリティ製品が検査したかのような、「迷惑メールではない」と読める記録
- 古いバージョンの「iPhoneメール」を名乗る表記
どれも、実際の送信元であるクラウドのサーバーとは関係がありません。「ちゃんとした経路を通ってきたメール」「検査済みのメール」に見せかけるための、送信側が仕込んだ偽の痕跡と考えられます。実在の企業名は、ここでは伏せています。
※メールヘッダー詳細は個人情報保護のため非掲載
📖 用語メモ
- SPF/DKIM:メールの送信元が、そのドメインの持ち主かどうかを確かめる仕組みです。詐欺師が自分のドメインで設定すれば通ってしまうため、「本物のしるし」にはなりません。
- 経由記録(Receivedヘッダー):メールが届くまでに通ったサーバーを、順番に記したメモです。送信側が偽の行を書き足すこともできます。
- hCAPTCHA(エイチ・キャプチャ):「私はロボットではありません」というチェックを出す、実在のサービスです。本物のサイトでも使われます。
詳しく調べると分かった「ほころび」
① 無関係な会員規約を貼り付け
本文の後半には、カードの有効期限や暗証番号、年会費などを定めた「会員規約」風の文章が、不自然な改行のまま長々と貼り付けられています。アカウントのロックとは何の関係もない内容です。迷惑メールの自動チェックに「普通のメール」と思わせるための、かさ増しと考えられます。
② 不審な添付ファイル
メールには「guxY8Bf2c.md」という、見慣れない名前の添付ファイルが付いていました。メール画面上では、意味のない英数字の羅列として表示されました。拡張子が不審なため、当サイトでは開封・解析していません。みなさんも、決して開かないでください。
③ リンク先は「ロボット確認」→本物そっくりのログイン画面
本文のリンクは、JCBとは無関係の「.shop」ドメインに、本人認証風の長いパスを付けた hxxps://www.ycdr[.]shop/seures2/my/iss/members/personalauth/personalAuthInputs/?__eat=(省略)#/index でした。アクセスすると、まず次のような「私はロボットではありません」の画面が表示されます。
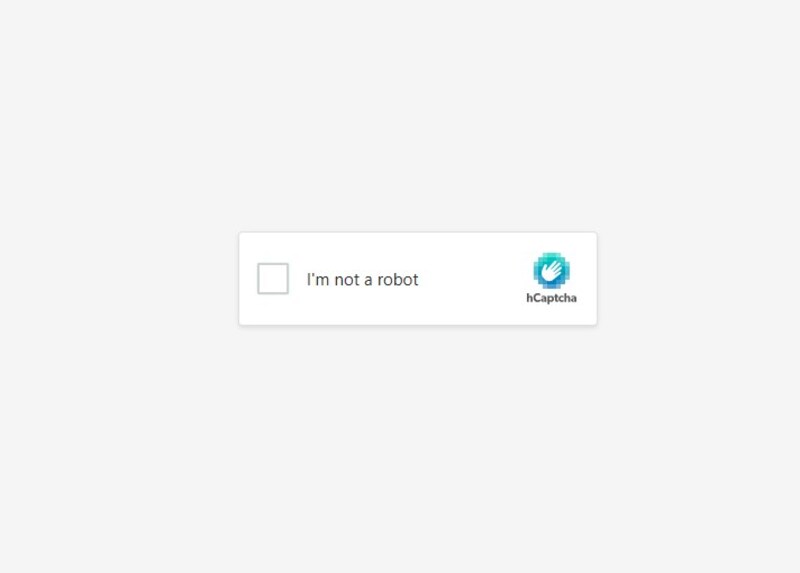
リンク先で最初に表示された画面。チェックを入れるまで中身が見えない作りです。
この確認を通ると、次の画面が現れます。JCBの公式ログイン画面そっくりの偽サイトです。ロゴや青と緑の枠、新規登録の案内まで丁寧に作り込まれています。ロボット確認を挟むのは、セキュリティ調査の自動巡回を避けたり、「ちゃんとした画面」と思わせたりする狙いと考えられます。
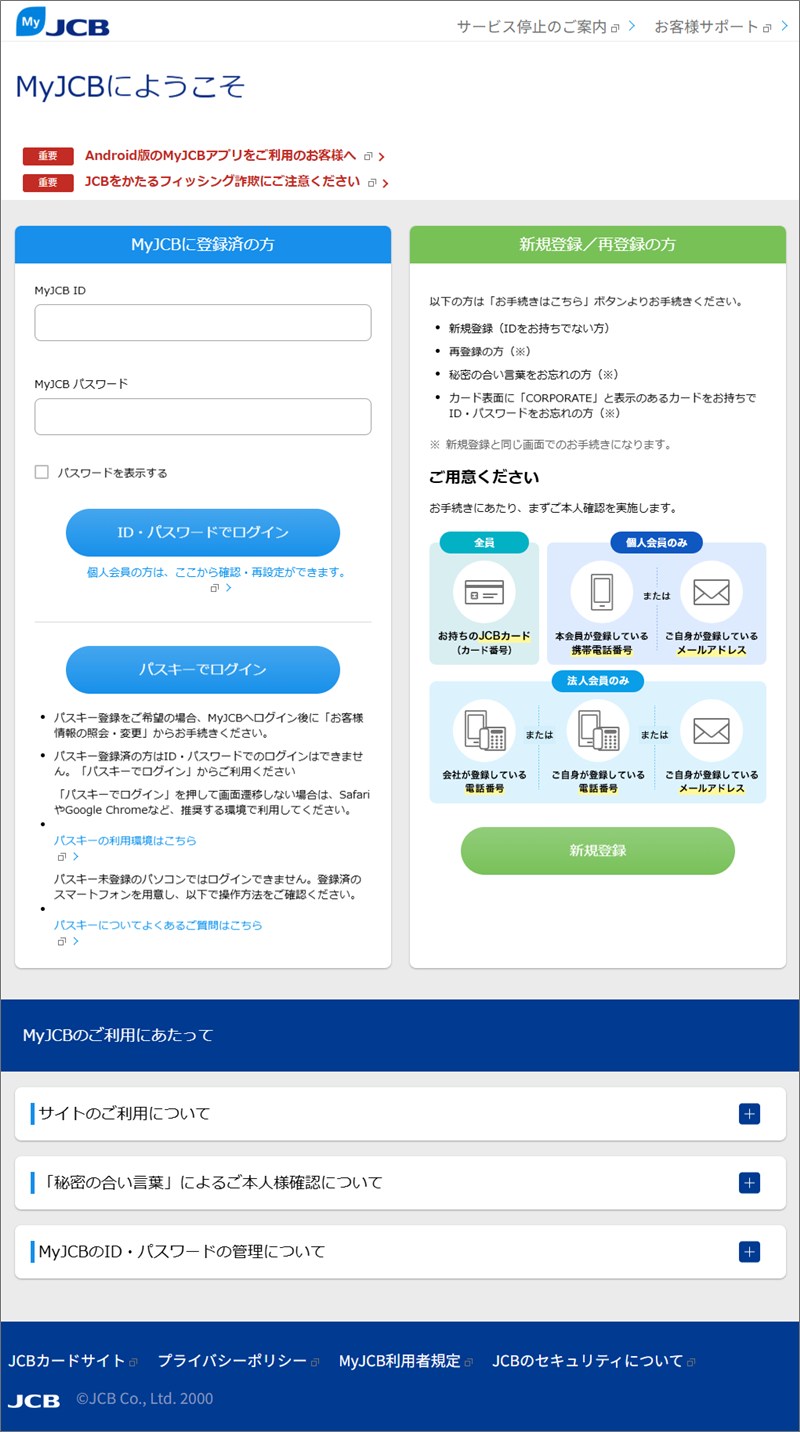
偽サイトのキャプチャ。JCBの実際の画面をまねて作られていますが、JCBの公式サイトではありません。
前回のメールのリンク先と、画面の作りまで同じでした。なお、表示が端末や環境で切り替わる細工(クローキング)は、今回も確認されませんでした。この画面に入力したIDやパスワードは、そのまま攻撃者に渡ります。JCBの公式案内でも、MyJCBのIDとパスワードの入力後にカード番号を求めるサイトは偽物とされています。
届いたとき・操作してしまったときの対処法
まだ何も押していない方
- リンクは押さず、添付ファイルも開かずに、メールを削除してください。
- アカウントの状態が気になるときは、メールのリンクではなく、MyJCBアプリや、ご自分でブックマークした公式サイトから確認してください。
- 差出人の表示名ではなく、メールアドレスの「@」以降が、JCBの公式ドメインかどうかを見ましょう。
リンクを押した、または入力してしまった方
慌てなくて大丈夫です。次の順に対応してください。
- MyJCBのIDとパスワードを入力したなら、公式のMyJCBから、すぐにパスワードを変更してください。
- 同じパスワードを他のサービスにも使っている場合は、そちらも変更しましょう。
- カード番号や暗証番号を入力してしまった場合は、JCBの紛失盗難受付デスクへ連絡し、カードの停止・再発行について相談してください。
- 身に覚えのない請求がないか、しばらく利用明細を確認してください。
JCBの公式サイトにも、フィッシング詐欺への注意と対処法や、不審なメールが届いたときの確認ポイントが掲載されています。
まとめ
- 「お客様のMyJCB IDでのアクセスに関するお知らせ」のメールは偽物(フィッシング)です。
- 前回の偽メールと文面がほぼ同じで、送信元とリンク先のドメインだけを入れ替えた使い回しでした。
- 差出人名の文字反転の細工は、前回と同じでした。経由記録には、さらに偽の痕跡が増えていました。
- リンク先は、ロボット確認のあとに、本物そっくりのMyJCBログイン画面が出る作りでした。
同じ型のメールは、これからも名前や送信元を変えて届くはずです。「ロックされた」「3日以内に」と言われても、まずは落ち着いて、メールのリンクは使わずに公式アプリから確認する。それだけで、被害はほぼ防げます。ご家族や身近な方にも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には IP調査兵団(ip-sc.net) を参照しています。