「【本日限り・緊急配布】Appleより5,000円分ギフトカードを進呈」は偽メール|期限切れで届く詐欺に注意
アプリの課金やサブスクの支払いに使えるギフトカードがもらえる――そんな連絡が届いたら、ちょっと嬉しくなりますよね。今回は、そんな気持ちにつけ込むApple名義の偽メールです。
結論:このメールは詐欺(フィッシング)です。リンクは押さず、そのまま削除してください。
HEARTLAND-LAB SECURITY RESEARCH
📋 調査レポート:Apple「5,000円分ギフトカードを進呈」偽メール
| 危険度 | 緊急性:★★☆☆☆(2/5)「本日限り」と急かしますが、届いた時点で期限切れです 偽装精度:★★☆☆☆(2/5)見た目はそれらしくても、送信元・番号・期限に不自然な点が目立ちます 被害の重大さ:★★★★☆(4/5)Apple IDやカード情報を入力すると、アカウント乗っ取りや不正利用につながるおそれがあります |
| 届いた日時 | 2026年11月6日(金)13:38ごろ(日本時間) |
| 件名 | 【本日限り・緊急配布】Appleより5,000円分ギフトカードを進呈(2026年11月5日限定) No.84329532 |
| 差出人の表示 | 「Apple ID」(実際のアドレスはAppleとは無関係のドメイン) |
| 送信元IP | 35.217.97.141(Googleのクラウドサーバー) |
| 認証結果 | SPF:pass(攻撃者自身のドメインとして)/DKIM:署名あり(検証結果は未確認) |
| リンク先 | 確認時点で閉鎖済み(ログイン画面は表示されず)。表示の切り替え(クローキング)は確認されませんでした |
※メールヘッダー詳細は個人情報保護のため非掲載
🚨 このメールはAppleからのものではありません(偽物です)
届いたメールの内容
メールの文面は次のとおりです(宛先やリンクは伏せています)。「本日限り」「5,000円分を進呈」という言葉で、もらえる前提の気持ちにさせるつくりです。
〇〇 様

■ Appleよりギフトカードを進呈いたします

いつもApple製品およびサービスをご利用いただき、誠にありがとうございます。

本日限りのご案内として、Appleより対象のお客様へ5,000円分のギフトカードを進呈いたします。お受け取りは 2026年11月5日 23:59 までです。

─────────────────────────────
【ご案内内容】
・対象アカウント:(宛先のメールアドレス)
・進呈内容:5,000円分のAppleギフトカード
・有効期限:2026年11月5日 23:59
・お問い合わせ番号:No.99891631
─────────────────────────────

【ご利用可能なサービス】
App Storeでのアプリ購入、Apple Music、iCloud+、Apple TV+、Apple Arcadeなどのお支払いにご利用いただけます。

▼ ギフトカードを受け取る
hxxps://login.tlfptjg[.]com/?email=(宛先のメールアドレス)&token=(省略)

※ 残高はApple IDに反映され、分割してご利用いただけます。

ご不明な点がございましたら、サポートページをご覧ください。今後ともよろしくお願い申し上げます。

─────────────────────────────
※ 本メールは(宛先のメールアドレス)宛に自動送信されています。
※ お心当たりのない場合は、このメールを破棄していただきますようお願いいたします。
受信者コード:1OO9XC
Copyright (C) 2026 Apple Inc. All rights reserved.
〒106-6140 東京都港区六本木6丁目10番1号 六本木ヒルズ森タワー(日本)
上は、メールに付いていた「文字だけの版(テキスト版)」の内容です。実際の画面では、次のようなボタン付きの見た目で表示されます。
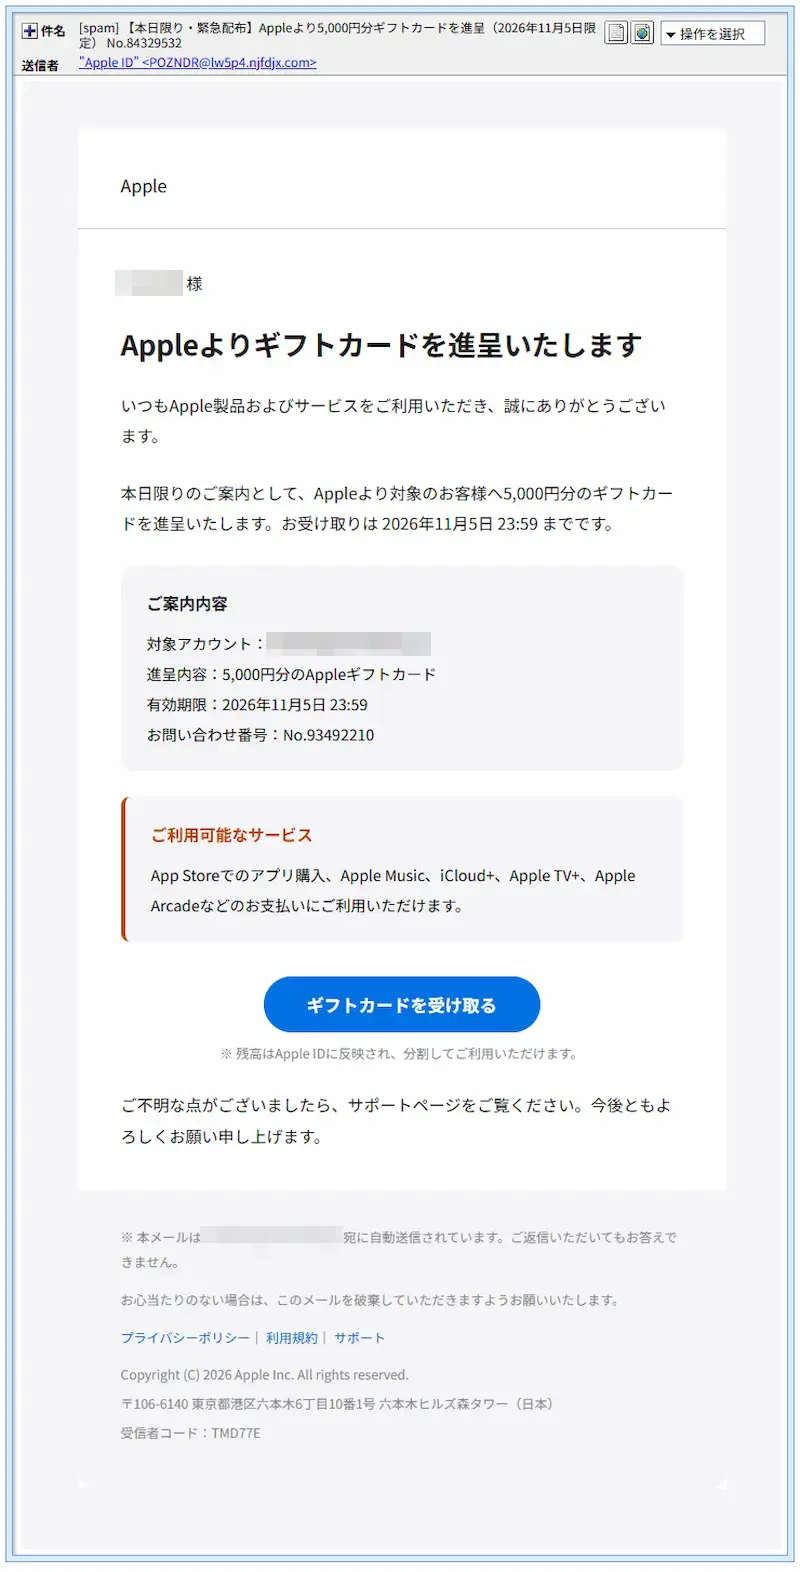
実際に届いた偽メールの画面(宛先は伏せています)。メールの受信時点で、すでに期限が過ぎています。
送信ルートと偽装の見抜きどころ
差出人欄には「Apple ID」と出ていますが、実際の送信元は、Appleとは何の関係もない別のドメインでした。
| 表示名 | 「Apple ID」(これだけ見ると本物に見えます) |
| 実際の送信アドレス | POZNDR@lw5p4.njfdjx[.]com(Appleとは無関係の、ランダムな文字列のドメイン) |
| 返信先(Reply-To) | japan_return@apple.com(返信先だけをApple名義にして、本物らしく見せています) |
| 送信サーバーのIP | 35.217.97.141(Google Ireland Limited、ホスト名はgoogleusercontent.com系のクラウド) |
| SPF | pass(ただし、攻撃者自身のドメインに対する合格です) |
| DKIM | 署名は付いていましたが、検証結果の記録がないため、ここでは判定していません |
IPアドレスの調べでは、地図上の位置はアメリカ・ユタ州ソルトレイクシティと表示されました。ただし、これはGoogleのクラウドサーバーの登録上の場所で、攻撃者本人の居場所ではありません。誰でも借りられるクラウドを、使い捨てのように利用している可能性があります。
SPFが「pass」でも安心はできません。詐欺師が自分で用意したドメインなら、自分で認証を通せてしまうためです。見るべきは「認証が通ったか」ではなく、「差出人のドメインが、本物のAppleのものか」です。
※メールヘッダー詳細は個人情報保護のため非掲載
📖 用語メモ
- SPF/DKIM:メールの送信元が、そのドメインの持ち主かどうかを確かめる仕組みです。ただし、詐欺師が自分のドメインで設定すれば通ってしまうため、「本物のしるし」にはなりません。
- ゼロ幅文字:画面では見えない、幅のない文字です。迷惑メールの自動チェックをすり抜けるために、文章の途中へ紛れ込ませることがあります。
- 名前解決エラー:URLのドメイン名に対応するサーバーが見つからない状態です。サイトが閉鎖されたときなどに起こります。
詳しく調べると分かった「ほころび」
ここからは、メールの中身を詳しく調べて分かったことです。偽メールのわりに、ほころびがいくつも見つかりました。
① 届いたときには、すでに期限切れ
メールが届いたのは11月6日の午後です。ところが文面では「本日限り」と言いながら、受け取り期限は「2026年11月5日 23:59」、つまり前日の夜でした。「急がせるための期限」が、最初から過ぎているという珍しいパターンです。攻撃者の準備不足がうかがえます。
② 案内番号が5種類もバラバラ
同じ1通のメールの中に、「No.」の付いた番号が5種類も入っていました。本物の通知なら、同じ案内には同じ番号が付くはずです。
| 番号が書かれていた場所 | 番号 |
| 件名 | No.84329532 |
| 文字だけの版の本文 | No.99891631 |
| ボタン付きの版の本文 | No.93492210 |
| ボタン付きの版の内部データ(題名の部分) | No.15219333 |
| ボタン付きの版の内部データ(コメントの部分) | No.56869916 |
受信者コードも、文字だけの版は「1OO9XC」、ボタン付きの版は「TMD77E」と食い違っていました。メールを作る道具が、毎回ランダムな番号を入れているのかもしれません。
③ 文字を細かく分解して、検知をすり抜けようとしていた
ボタン付きの版のHTMLソース(メールの設計図)を展開して調べると、約180か所の文字が「数字の記号」に置き換えられ、さらに意味のないコメント文が16か所に挟み込まれていました。たとえば「Apple」のような単語も、1文字ずつ別の書き方で書かれています。画面上では普通に読めますが、迷惑メールの自動チェックが「Apple」という言葉を見つけにくくするための細工と考えられます。
さらに、画面では見えないゼロ幅文字が合計24個も紛れ込んでいました。見つけ方は、HTMLソースを文字コード(Unicode)の数値に展開して、1文字ずつ調べるという方法です。こうすると、画面では空白にも見えない文字が、数値として浮かび上がります。
④ リンク先は2種類のドメイン。確認時点で閉鎖済み
「ギフトカードを受け取る」のリンクは、文字だけの版が hxxps://login.tlfptjg[.]com/、ボタン付きの版が hxxps://login.smdjxc[.]com/ と、別々のドメインでした。どちらも宛先のメールアドレスと、人ごとに違う目印(トークン)が付いています。さらに、プライバシーポリシー・利用規約・サポートの各リンクまで、すべて同じ smdjxc[.]com のログイン用URLでした。どこを押しても、同じ入口へ連れて行かれる作りです。
調べた時点で、リンク先は閉鎖されており、ログイン画面は表示されませんでした。接続しようとすると、次のようなエラーになります。なお、端末や環境によって表示が変わる細工(クローキング)は、確認されませんでした。
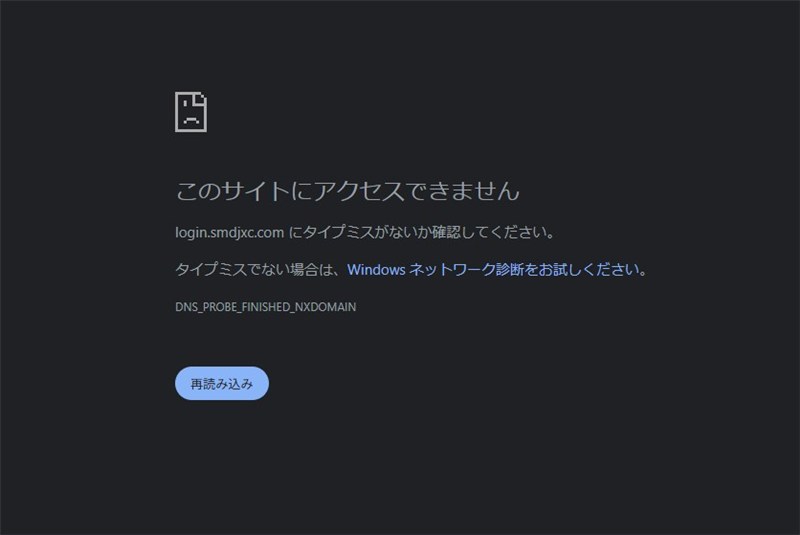
ボタン付きの版のリンク先にアクセスしたときの表示。ドメインの名前解決ができず、サイトは閉鎖された状態でした。
ログイン画面の中身は確認できていませんが、この種のメールでは、本物そっくりの画面でApple IDやパスワード、カード情報を入力させるのが一般的な狙いです。サイトが閉鎖されていても、安全になったわけではありません。同じ文面で、別のドメインのメールが届く可能性があります。
届いたとき・操作してしまったときの対処法
まだ何も押していない方
- メール内のボタンやリンクは押さず、そのまま削除してください。
- 「ギフトカードがもらえるか気になる」ときは、メールのリンクではなく、ご自分でApple公式のアプリや、ブックマークしたサイトからアカウントを確認してください。
- 差出人の表示名ではなく、メールアドレスのドメインが本物のAppleのものかを見る習慣をつけましょう。
リンクを押した、または入力してしまった方
落ち着いてください。慌てずに、次の順番で対応すれば大丈夫です。
- Apple IDとパスワードを入力したなら、すぐにApple IDのパスワードを変更します(メールのリンクではなく、公式の設定画面から行ってください)。
- 同じパスワードを他のサービスにも使っている場合は、そちらも変更しましょう。
- クレジットカード情報を入力した場合は、カード会社へすぐに連絡し、利用明細も確認してください。
- 身に覚えのない請求や、見覚えのないログイン通知がないか、しばらく注意して見てください。
Appleの公式サポートにも、フィッシングなどの詐欺の見分け方と報告方法(英語ページ)や、Apple Accountが乗っ取られたと思ったときの手順(英語ページ)が載っています。Appleでは、不審なメールを転送して報告する窓口も案内されています。
まとめ
- 「Appleより5,000円分ギフトカードを進呈」のメールは偽物(フィッシング)です。
- 差出人はAppleとは無関係のドメインで、Apple名義にしたのは返信先だけでした。
- 受け取り期限は届く前日の23:59。案内番号も5種類バラバラでした。
- リンク先は確認時点で閉鎖済みですが、同じ文面が別のドメインで届く可能性があります。
「もらえる」という話ほど、一度立ち止まるのが一番の守りです。ご家族や身近な方にも、「ギフトカードがもらえるメールは、まず疑ってね」と伝えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には IP調査兵団(ip-sc.net) を参照しています。