【UCカード偽メール】「アットユーネットからのお知らせ」は詐欺|名義・住所・電話番号変更を装い偽ログイン画面へ
週の始まりの月曜日。朝のうちにメールをまとめて確認していて、見慣れたカード会社のサービス名に、ふと手が止まった方もいるかもしれません。
今回届いたのは、「名義・住所・電話番号変更のお申し込みを受け付けました」という知らせです。結論から言うと、UCカードの会員向けサービスを装った詐欺メール です。リンクは押さずに削除してください。どこがおかしいのか、順番に見ていきます。
HEARTLAND-LAB ANALYSIS
📋 概要
| 届いた日時 | 2026年11月1日(日)午後4時台 |
| 件名 | アットユーネットからのお知らせ |
| 名乗り先 | UCカードの会員向けサービス「アットユーネット」を装う |
| 送信元 | ブラジルのネットワーク(IP:38.20.6.160) |
| リンク先 | 「アットユーネット!」そっくりの偽ログイン画面(IDとパスワードを入力させる) |
| 危険度 | ★★★★☆ (IDとパスワードを直接盗まれる) |
| 結論 | 「名義・住所・電話番号の変更」と焦らせて、偽のログイン画面でIDとパスワードを盗む詐欺(フィッシング) とみられます。リンクは押さないでください。 |
※メールヘッダー詳細は個人情報保護のため非掲載
🚨 このメールはUCカードからのものではありません(偽物です)
本文のリンクは開かず、削除してください。
届いたメールの内容
メールの画面に表示される内容を、そのまま書き起こしました。
件名:アットユーネットからのお知らせ

アットユーネットをご利用いただきありがとうございます。
名義・住所・電話番号変更のお申し込みを受け付けました。

ログインはこちらから。

hxxps://atunet.uccard.co.jp/UCΡc/d'oeuvre/login

※このメールは「アットユーネット!」から自動配信しております。
※本メールにご返信いただきましても、ご質問・ご依頼などに
 お答えできませんので、あらかじめご了承ください。
※メールに関する各種お手続き方法につきましては、
アットユーネット
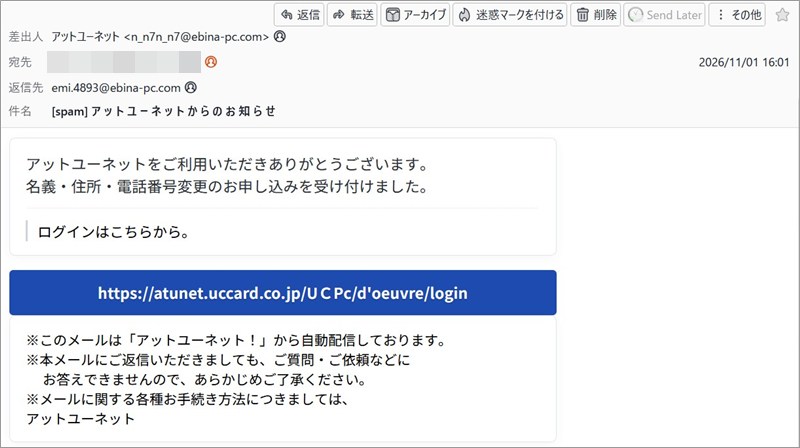
▲ 実際に届いたメールの画面(宛先は伏せています)
短い文面で、「名義・住所・電話番号の変更を申し込んだ覚えがない」と不安にさせるつくりです。青いボタンには、カード会社のURLのような文字が書かれていますが、これは見せかけです。よく見ると、途中に全角の「C」やギリシャ文字の「Ρ」が混ざり、d'oeuvre(フランス語の「オードブル」の一部)という場違いな単語まで入っています。ログインの前に前菜を出すつもりなのかもしれません。
送信ルートと偽装判定
| 表示名 | 「アットユーネット」と表示 |
| 差出人のドメイン | UCカードとは無関係の、日本国内の実在する事業者のドメイン(名称は伏せます) |
| 送信元IP | 38.20.6.160(ブラジル・ゴイアス州、現地の通信事業者) |
| SPF | softfail(ドメインの持ち主が「このIPからの送信は推奨しない」と示した状態) |
| DKIM | 署名は付いているが、検証結果の記録がなく確認できず |
| アドレス | 差出人・送信者・返信先で、同じドメインの別々のアドレスが使われていた |
| 判定 | UCカードを装った偽メール(他人のドメインが悪用された可能性) |
日本の事業者のドメイン名なのに、実際の送信元はブラジルのネットワークでした。ドメインが乗っ取られたのか、名前だけ借りられたのかは、外から調べた範囲では断定できません。いずれにしても、そのドメインの持ち主も被害者の側だと考えられます。
※メールヘッダー詳細は個人情報保護のため非掲載
詳しく調べると…件名の592文字が見えなかった
この件名は、画面では「アットユーネットからのお知らせ」の15文字に見えます。ところが、件名を1文字ずつ文字コードに分解して数えたところ、全部で614文字ありました(迷惑メール判定の目印は除く)。つまり、件名の約96%にあたる592文字が、目に見えない文字 でした。
| 見えない文字の種類 | 数 |
| タグ文字(本来は特殊な目印用の文字) | 465 |
| 音楽記号用の不可視文字 | 34 |
| 幅ゼロの文字・文字の向きを変える制御文字など | 93 |
| 合計 | 592 |
見えない文字を「アットユーネット」の文字の間に挟み込むと、機械には別の文字列に見えます。「この単語を含むメールを警戒する」という迷惑メールフィルターを、すり抜けるための工夫とみられます。
本文にも仕掛けがありました。画面には出ないように隠された部分に、内部統制監査や、銀行との取引、固定資産の棚卸しといった経理の文章が、びっしり書き込まれていたのです。迷惑メールではなく普通のビジネスメールに見せかけるための「水増し」とみられます。フィルターへのごあいさつのつもりでしょうか。
💡 用語解説
- 見えない文字:画面には何も表示されないのに、コンピューターの中では1文字として数えられる文字です。件名をテキストエディタに貼り付けたり、プログラムで1文字ずつ調べたりすると、その存在が分かります。
- SPF(softfail):メールの送信元IPが、ドメインの持ち主が認めた場所かを確かめる仕組みです。softfailは「認めていない可能性が高い」という結果です。
- DKIM:メールに付ける電子的な署名です。署名があっても、それだけで本物とは言えません。
リンク先を調べると…偽ログイン画面
青いボタンの本当の飛び先は、カード会社ではなく hxxps://kaikakable[.]cmmfb[.]info/ という、まったく別のサイトでした。ボタンに書かれた文字と、実際の行き先が違っています。
安全な環境でアクセスしたところ、セキュリティソフト(ウイルスバスター クラウド)が、「フィッシング」としてサイトをブロックしました。
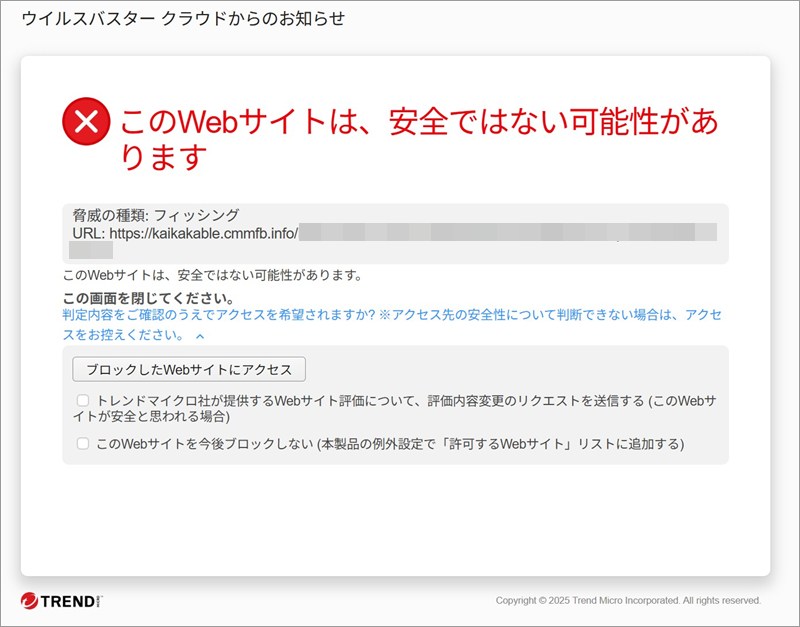
▲ ウイルスバスター クラウドが表示した「フィッシング」の警告画面
警告を承知のうえで確認のために進むと、「読み込み中…」という白い画面を経て、次の画面が現れました(読者の皆さんは、警告が出たら絶対に進まないでください)。
▲ 偽ログイン画面が出る前の「読み込み中…」画面
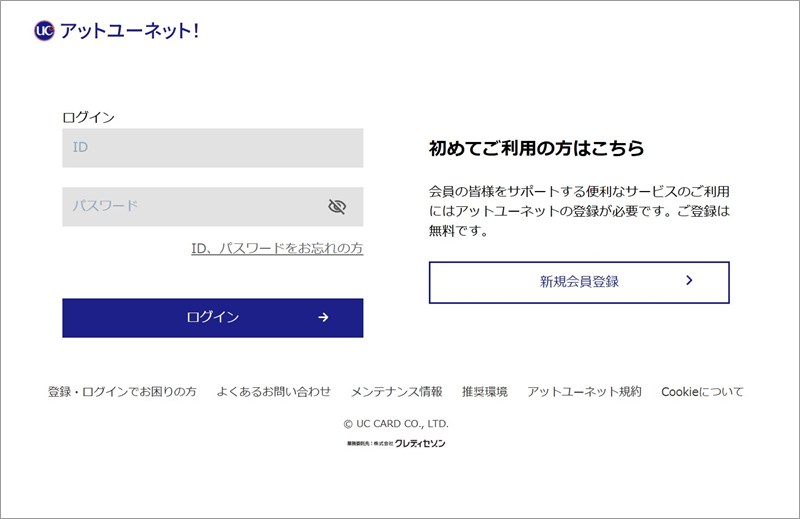
▲ 「アットユーネット!」そっくりの偽ログイン画面
ロゴや色づかい、下の案内リンクまで本物のように作られています。しかし、ここにIDとパスワードを入力すると、そのまま攻撃者に盗まれます。 見た目で見分けるのは難しいので、メールのリンクからログインしない、という習慣が一番の守りになります。
ドメインとサーバーの調査
| 対象 | サーバーのIPと場所 | 分かったこと |
| メールの送信元 | 38.20.6.160(ブラジル) | 現地の通信事業者の回線 |
cmmfb[.]info(偽ログイン画面) | 43.160.253.172(シンガポール) | 大手クラウド(Tencent Cloud)上にあり、所有者情報は公開されていない |
ここに示した所在地は、あくまでサーバーの置き場所です。詐欺を行っている人の居場所とは限りません。送信元(ブラジル)と、偽ログイン画面のサーバー(シンガポール)、そして名前を借りた日本のドメインと、すべて別々の国にまたがっていました。
注意点と対処法
- メールのリンクからログインしない。 気になるときは、普段使っているブックマークや公式アプリから会員サイトを開いてください。
- 本当に変更の申し込みがあったか心配なときは、カードの裏面に書かれている連絡先に、直接問い合わせると安心です。
- もしIDとパスワードを入力してしまったら、落ち着いて、すぐにパスワードを変更してください。同じパスワードを他のサービスで使っている場合は、そちらも変更しましょう。カードの利用明細に見覚えのない請求がないか、確認することも大切です。 不審な点があれば、すぐにカード会社へ連絡してください。
- メールは迷惑メールとして報告し、削除する。 だまされそうになった方を責める必要は、まったくありません。ここまで念入りに作られているので、気づけたこと自体が大きな一歩です。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照:IP調査兵団(ip-sc.net)