【Apple偽領収書】「Digital Services への¥1,134のお支払い」は詐欺メール|日付も金額もバラバラ、スマホだけ偽ログイン画面へ
「ご請求書」の文字と、見覚えのない金額。日曜の午後にスマホを開いて、思わずドキッとした方もいるのではないでしょうか。
結論から言うと、このメールは Apple を装った詐欺メール です。リンクは押さずに、そっと削除してください。ここからは、どこがおかしいのかを順番に見ていきます。
HEARTLAND-LAB ANALYSIS
📋 概要
| 届いた日時 | 2026年11月1日(日)午後2時台 |
| 件名 | 領収書:Digital Services への ¥1,134 のお支払い(20260324)No.14654131 |
| 名乗り先 | Apple(アップル)を装う |
| 送信元 | アイルランドのクラウド(IP:52.138.166.117) |
| リンク先 | 「Apple Account」そっくりの偽ログイン画面(スマホで表示されることを確認) |
| 危険度 | ★★★★☆ (IDとパスワードを盗まれる) |
| 結論 | 身に覚えのない請求で驚かせ、偽のログイン画面でIDとパスワードを盗む詐欺(フィッシング) とみられます。リンクは押さないでください。 |
※メールヘッダー詳細は個人情報保護のため非掲載
🚨 このメールは Apple からのものではありません(偽物です)
本文のボタンやリンクは押さず、削除してください。
届いたメールの内容
メールの画面に表示される内容を、そのまま書き起こしました(宛先のアドレスは伏せています)。
件名:領収書:Digital Services への ¥1,134 のお支払い(20260324)No.14654131

ご請求書

注文番号:QFIOTXVJAC
日付:2026年7月1日
アカウント:(受信者のメールアドレス)

News+ プレミアム (1ヶ月)    ¥1,543

合計金額            ¥1,621

この支払いは登録済みのお支払い方法により自動的に処理されます。
明細の確認や登録内容の変更は、以下のボタンよりアカウントにログインして行ってください。

[購入履歴を確認する]

本メールは Digital Services のご利用に基づき自動送信されています。
© 2026 K.K. 〒106-6140 東京都港区六本木6-10-1 8LMEZN
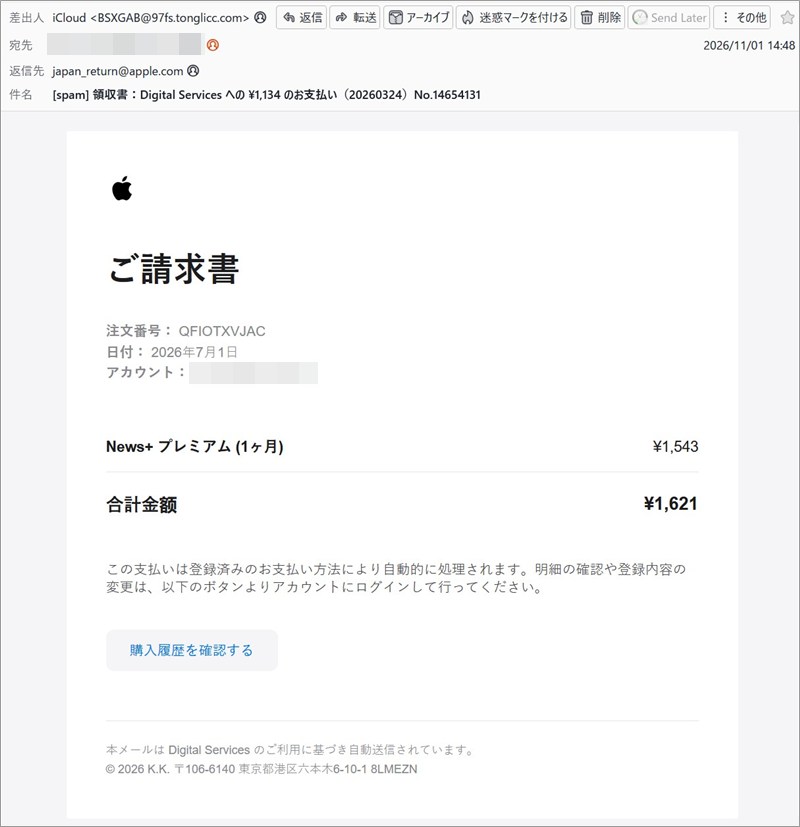
▲ 実際に届いたメールの画面(宛先は伏せています)
「News+ プレミアム」という実在のサービス名を使って、「自分の知らないうちに課金された?」と不安にさせる作りです。末尾の住所は実在の場所ですが、会社名は「K.K.」としか書かれていません。その後ろには、意味のない英字「8LMEZN」まで残っていました。
送信ルートと偽装判定
| 表示名 | 「iCloud」と表示 |
| 差出人のドメイン | 97fs.tonglicc.com(Appleとは無関係) |
| 送信元IP | 52.138.166.117(Microsoftのクラウド、アイルランド・ダブリン) |
| SPF/DKIM | SPFは pass。DKIMは署名が付いているが、検証結果の記録がなく確認できず |
| 返信先 | apple.com のアドレスを記載し、本物らしく見せている |
| 判定 | Appleになりすました偽メール |
「合格」と出ていると安心してしまいそうですが、これは「このドメインから送られたことは確か」という意味にすぎません。送り主が本物かどうかは別の話です。
※メールヘッダー詳細は個人情報保護のため非掲載
詳しく調べると…日付も金額もバラバラ
一番の見どころはここです。そもそも、このメールが届いたのは11月1日なのに、本文の請求日は「7月1日」です。4か月も前の請求の領収書が今になって届くのは、不自然です。さらに、1通のメールの中を比べると、数字がそろっていませんでした。
| 場所 | 日付 | 金額 | 番号 |
| 実際の送信日 | 2026/11/01 | ― | ― |
| 件名 | (20260324) | ¥1,134 | No.14654131 |
| テキスト版の本文 | 2026年7月1日 | ¥1,015 | DAGRKISVYH |
| 画面表示(HTML版) | 2026年7月1日 | 明細 ¥1,543/合計 ¥1,621 | QFIOTXVJAC |
日付は3種類、金額は4種類、注文番号は2種類。本物の領収書なら、件名も本文もすべて同じ注文情報から作られるので、こうしたズレは起きません。数字が1通の中でバラバラなら、それ自体が偽物のサイン です。テンプレートの穴埋めが、うまく連動していなかったのかもしれません。
なお、画面表示のHTML版には、意味のない文字列が大量に隠されていました。迷惑メールフィルターに見つかりにくくするための、ひと工夫とみられます。
💡 用語解説
- SPF/DKIM:メールの「送り主の名札」を確かめる仕組みです。合格しても、名札そのものが偽の場合は役に立ちません。
- テキスト版/HTML版:1通のメールには、飾りのない「テキスト版」と、画面できれいに見える「HTML版」を一緒に入れられます。普段見ているのはHTML版です。
- クローキング:アクセスした人の端末や環境によって、見せる画面を変える仕組みです。調べる人(パソコンなど)には無害な画面を見せ、狙った人(スマホなど)にだけ偽画面を見せることがあります。
リンク先は、見る端末で変わっていた
メールの「購入履歴を確認する」ボタンは、hxxps://shinbest[.]com/ に向かっていました。安全に確認できる環境で調べたところ、端末によって見える画面が変わるクローキングを確認しました。
① パソコンの場合
まず「ブラウザを確認しています」という画面が出て、そのあとに「アクセス拒否」と表示されました。偽のログイン画面は見られません。
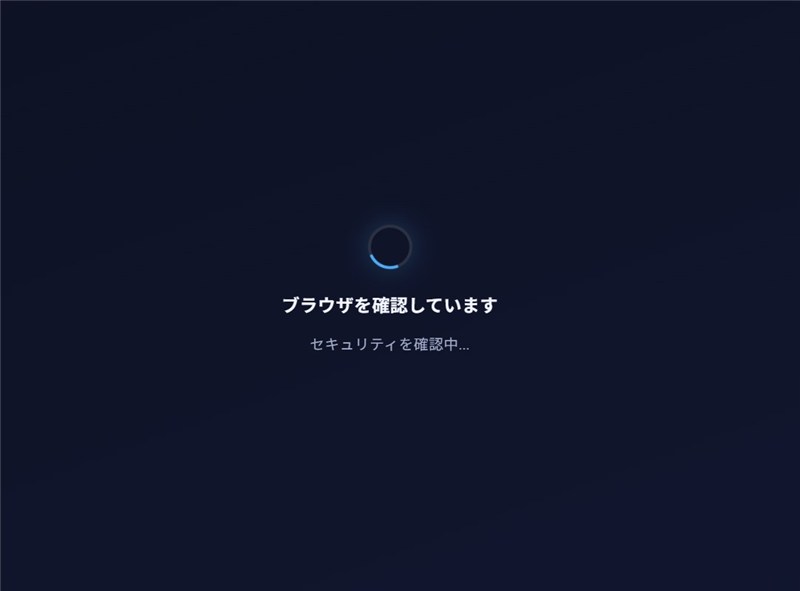
▲ パソコンで開いた直後の「ブラウザを確認しています」画面
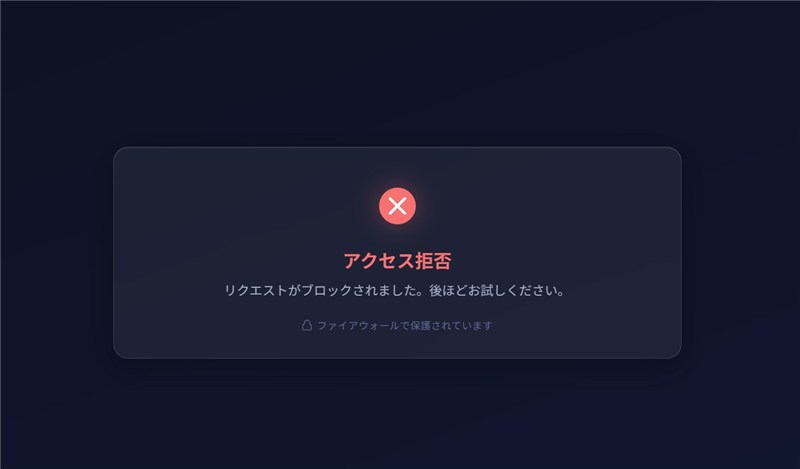
▲ 確認のあとに表示された「アクセス拒否」画面
② スマートフォンの場合
スマホでは「人間であることを確認」「リクエストを確認中」という確認画面が続きました。途中の確認画面のアドレス欄には cnsdgg[.]com という別のドメインが表示されていました。そのあとの行き先は、Googleの検索画面になる場合と、偽ログイン画面になる場合がありました。
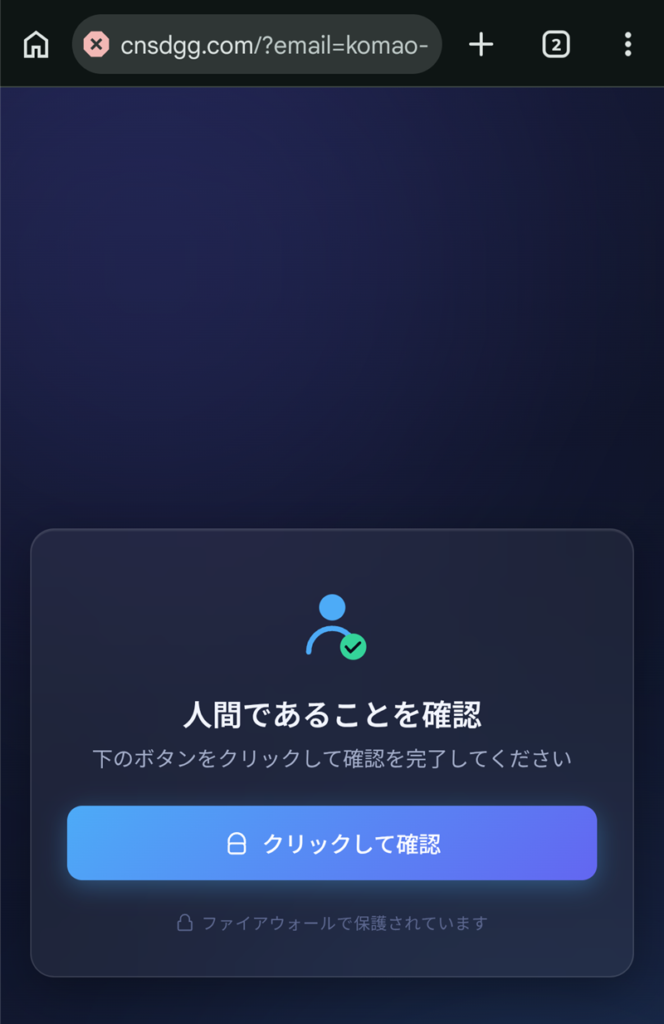
▲ スマホで表示された「人間であることを確認」画面
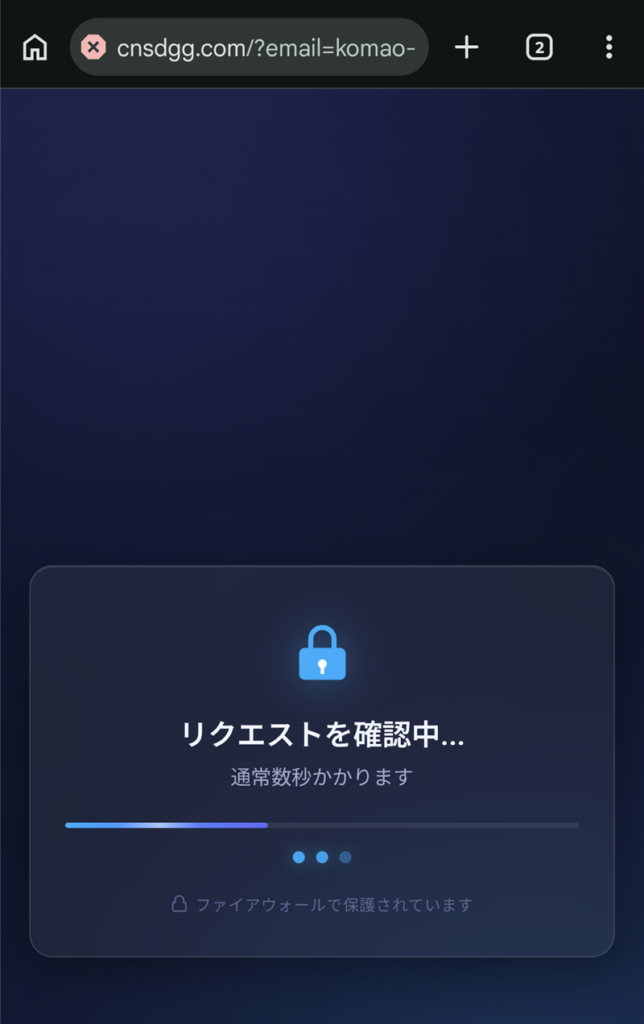
▲ ボタンを押したあとの「リクエストを確認中…」画面
そして最後に表示されたのが、次の画面です。アドレス欄は hxxps://jxboqiao[.]com/login で、Appleのものではありません。
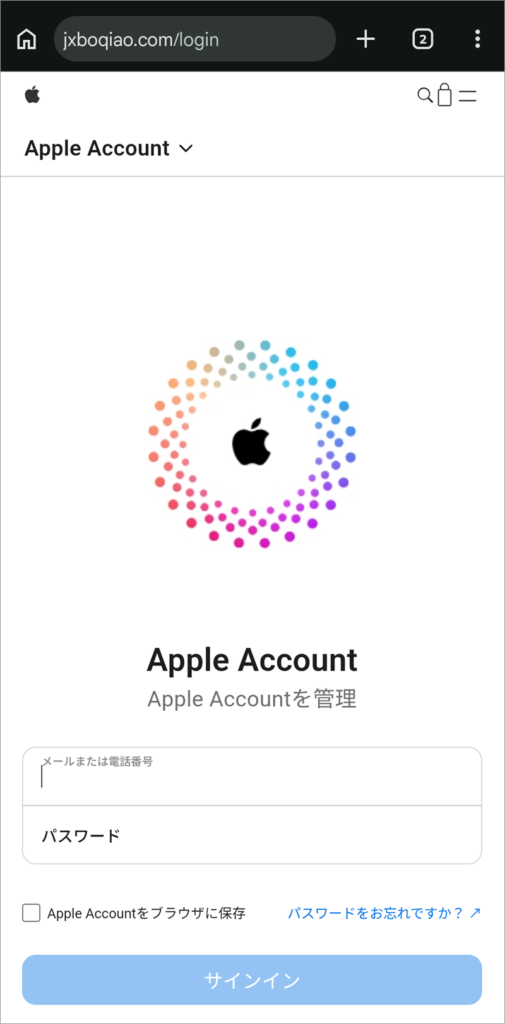
▲ 「Apple Account」そっくりの偽ログイン画面(スマホ)
見た目はよくできていますが、ここにメールアドレスとパスワードを入力すると、そのまま盗まれます。 パソコンにだけ「アクセス拒否」を見せるのは、調べる側の目をそらすための工夫とみられます。
ドメインとサーバーの調査
| 対象 | サーバーのIPと場所 | ドメインの取得日 |
shinbest[.]com(メールのリンク先) | 156.250.210.216(香港) | 2023年12月6日 |
jxboqiao[.]com(偽ログイン画面) | 160.124.147.185(南アフリカ) | 2023年12月6日 |
2つのドメインは、取得日と登録会社が同じで、どちらも同じネットワーク事業者(AS番号が同じ)のサーバーにありました。同じ人物が、まとめて用意した可能性があります。どちらも2年以上前に取得されていて、メールが送られた11月1日に、登録情報の更新が行われていました。
なお、ここに示した所在地はサーバーの置き場所であり、詐欺を行っている人の居場所とは限りません。
注意点と対処法
- リンクやボタンは押さない。 押してしまっても、すぐに被害になるわけではありません。ただ、表示された画面にIDやパスワードは入力しないでください。
- 本当に課金されていないか心配なときは、メールではなく、お使いのiPhoneの「設定」から、画面上部の自分の名前をタップして「サブスクリプション」を開くと、契約中のものを確認できます。
- もし入力してしまったら、落ち着いてApple Accountのパスワードをすぐ変更してください。同じパスワードを他のサービスでも使っている場合は、そちらも変更しましょう。カード情報まで入力した場合は、カード会社へ連絡 してください。
- メールは迷惑メールとして報告し、削除する。 だまされそうになった方を責める必要は、まったくありません。巧妙に作られているので、気づけたこと自体が大きな一歩です。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照:IP調査兵団(ip-sc.net)