「ご請求額確定のお知らせ」はMUFGカード偽装の詐欺|281,491円の請求で偽ログイン画面へ誘導
水曜日の午後4時すぎ、ひと息つこうとしたところに「ご請求額確定のお知らせ」。その14分前にも、よく似た「お引き落とし日のご案内」が届いていました。開いてみると、中身はどちらもまったく同じ。今回は、MUFGカードを装うこの2通をまとめて調べました。
HEARTLAND-LAB SECURITY RESEARCH REPORT
「ご請求額確定のお知らせ[2026年11月請求]」
「お引き落とし日のご案内」
MUFGカード偽装メール調査報告
件名が違うだけで本文が同じメールが2通届きました。どちらも、ボタンを押すと三菱UFJニコスの会員サイトに似せた偽のログイン画面へ誘導されます。
| 受信日 | 2026年10月28日(水)午後4時台に2通 |
| 偽装されたブランド | MUFGカード(三菱UFJニコス) |
| 表示された請求額 | 281,491円(支払日2026年11月11日) |
| 送信元IP | 45.142.154.68・45.142.154.195(ともに香港) |
| 送信者認証 | SPF:なし / DKIM:署名なし(2通とも) |
| 誘導先IP | 103.120.80.111(香港)・202.79.160.16(韓国) |
| クローキング | なし(確認した範囲では、表示は同じ) |
| 添付ファイル | なし |
| メールヘッダー | ※メールヘッダー詳細は個人情報保護のため非掲載 |
危険度:★★★★☆ (ID・パスワードを盗む目的)
本物らしさ:★★★★☆ (本物のMUFGの画像を使い、見た目はそっくり)
見破りやすさ:★★★☆☆ (ミスはあるが、慌てると見落としやすい)
⚠ これはMUFGカード(三菱UFJニコス)からのメールではありません ⚠
ボタンやリンクは押さず、そのまま削除してください。
まず結論:どんなメール?何をしてはいけない?
「今回のご請求金額は281,491円、確定済み」と知らせ、「詳細な明細を確認する」ボタンから偽サイトへ誘導するメールです。
- メール内のボタンやリンクは押さない(本文中の6か所すべてが同じ偽サイトに向かいます)
- 開いた先の「WEBサービスログイン」にID・パスワードを入れない
- 請求額が気になるときは、メールではなく公式アプリやブックマークした公式サイトから確認する
届いた2通:件名だけが違う
| 項目 | メールA | メールB |
| 件名 | ご請求額確定のお知らせ[2026年11月請求] | お引き落とし日のご案内【三菱UFJカード株式会社】(三菱UFJカード) |
| 受信(日本時間) | 10/28 16:37 | 10/28 16:23 |
| 送信元ドメイン | mailBmOd[.]net | mailx4Qo[.]com |
| 送信元IP | 45.142.154.68 | 45.142.154.195 |
| 誘導先 | hxxps://cff-mufg[.]mtdj315[.]com/anuXeURh | hxxps://cff-mufg[.]qianmduo[.]com/anuXeURh |
| 本文・請求額 | 2通とも完全に同じ(281,491円) | |
この2通は、別々の受信アドレスに届きました。それでも請求額まで同じです。本物の請求通知なら、人によって金額が違うはずです。つまり、一人ひとりの請求とは無関係に、同じ文面をばらまいていることになります。
届いたメールの内容
本文はおおよそ次のとおりです(2通とも同じ内容です)。
2026年10月28日発行

ご利用代金明細のお知らせ
平素よりMUFGカードをご利用いただき、誠にありがとうございます。
下記のとおりご請求額をお知らせいたします。

今回のご請求金額
¥281,491円 [確定済み]

お支払い情報
ご利用カード MUFGカード
お支払い日  2026年11月11日(水)
お支払方法  口座自動振替
支払区分   一括払い

[詳細な明細を確認する]
パソコンから確認される方はこちら

※ご注意
・請求金額の確定前にキャンセルまたはお支払いいただいた場合、
 請求金額が0円となった方にも本メールをお送りしております。
・複数のカードをご利用の場合は、カードごとに請求金額のお知らせをお送りしております。
・明細内容に誤りがある場合は、お早めにカードセンターまでご連絡ください。

⚠ セキュリティに関する重要なお知らせ
フィッシング詐欺や偽のカード利用確認メールにご注意ください。
MUFGカードは、カード番号やパスワードをメールでお聞きすることはありません。
セキュリティ情報の詳細はこちら

ご不明な点がございましたら
MUFGカードセンター:0120-123-456(24時間受付)
海外からは:+81-3-1234-5678

発行元:三菱UFJニコス株式会社
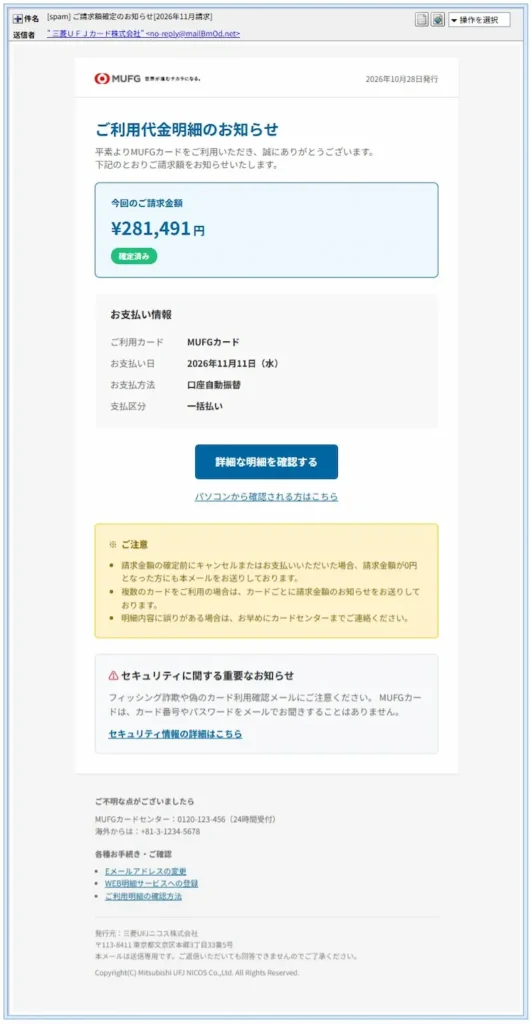
▲ 実際に届いたメールの画面
犯人のうっかり:ここが変です
- 「¥281,491円」:円記号の「¥」と「円」が二重になっています。実際の請求通知では、まず見かけない書き方です。
- 問い合わせ先がダミーのような番号:「0120-123-456」と「+81-3-1234-5678」。数字が順番に並んだ、見本のような番号です。
- 「詐欺にご注意」のリンクも偽サイト:「フィッシング詐欺や偽のカード利用確認メールにご注意ください」という案内を載せながら、その下の「セキュリティ情報の詳細はこちら」も偽サイトに向かっていました。
- 見出しと件名が合わない:本文の見出しは「ご利用代金明細のお知らせ」で、2つの件名のどちらとも違います。
- 会社名の表記:差出人の表示は「三菱UFJカード株式会社」(全角のUFJ)で、末尾の発行元は「三菱UFJニコス株式会社」と、名前が食い違っています。
- 表示名の先頭に空白:差出人の表示名の先頭に、不自然な空白が入っていました。
こうした細かいミスに気づけなかったとしても、読者のせいではありません。慌てる金額を見せられたら、誰でも不安になります。
送信ルートと偽装の判定
メールを送ってきた大元を調べると、次のとおりでした。※メールヘッダー詳細は個人情報保護のため非掲載です。
| 項目 | 確認できたこと |
| 実際の送信元 | 三菱UFJニコスとは無関係のドメイン(mailBmOd[.]net、mailx4Qo[.]com) |
| 送信元IPの所在 | 2つとも香港・九龍(旺角)のホスティング事業者(IP Transit)。同じ範囲(45.142.154.x)に並んでいます |
| SPF(送信元の正当性チェック) | なし(2通とも) |
| DKIM(改ざん防止の署名) | 署名なし(2通とも) |
| 送信サーバーの名乗り(HELO) | 日付のような使い捨ての名前(c20261028…local)。自前のメール送信ソフトを動かしているとみられます |
本物のカード会社のメールなら、送信元を確認する仕組み(SPFやDKIM)が付いているのが普通です。どちらも確認できないこの2通は、MUFGカードが送ったものとは考えられません。送信元IPの「脅威レベル」は低と表示されていましたが、「低」は「安全」という意味ではありません。
📖 用語メモ
SPF・DKIM:メールの「差出人の本人確認」にあたる仕組みです。SPFは「このサーバーから送ってよい」という登録、DKIMは「途中で書き換えられていない」ことを示す署名です。
Whois(フーイズ):ドメイン名の登録日や登録事業者などを調べられる、公開の台帳のようなものです。
誘導先サイトの解析:三菱UFJニコス風のログイン画面
メールAのボタンはcff-mufg[.]mtdj315[.]com、メールBのボタンはcff-mufg[.]qianmduo[.]comへ向かいます。どちらも「cff-mufg」と、MUFGに見えそうな名前を先頭に付けていますが、本物のドメインとは無関係です。
メールBの誘導先を開いて確認したところ、「WEBサービスログイン」と書かれた偽のログイン画面が表示されました。ID(4〜30桁)とパスワード(4〜30桁)を入れる欄があり、下部には本物のMUFG・三菱UFJニコスのロゴと著作権表示まで再現されています。画面上部に「ようこそゲスト様」と出ているのは、犯人が用意した画面で、誰にでも同じものが表示されるためです。
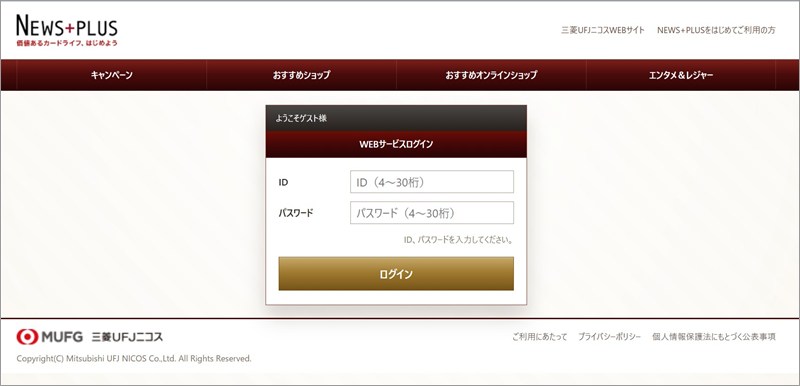
▲ 偽のログイン画面(IDとパスワードを入力させる作り)
この偽サイトは、PCでもスマホでも同じ画面でした(クローキングなし)。一方、セキュリティソフトとブラウザは、どちらも警告を出しました。
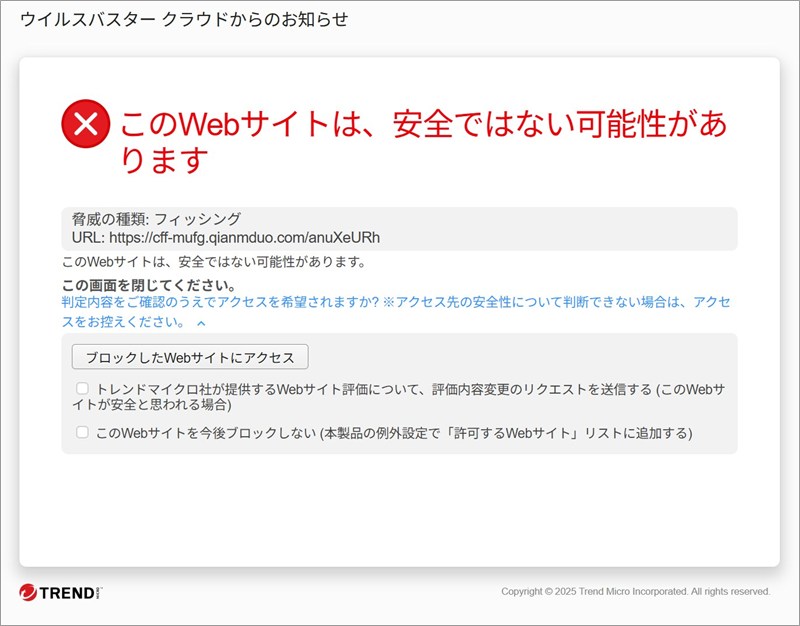
▲ セキュリティソフトは「フィッシング」としてブロックしました
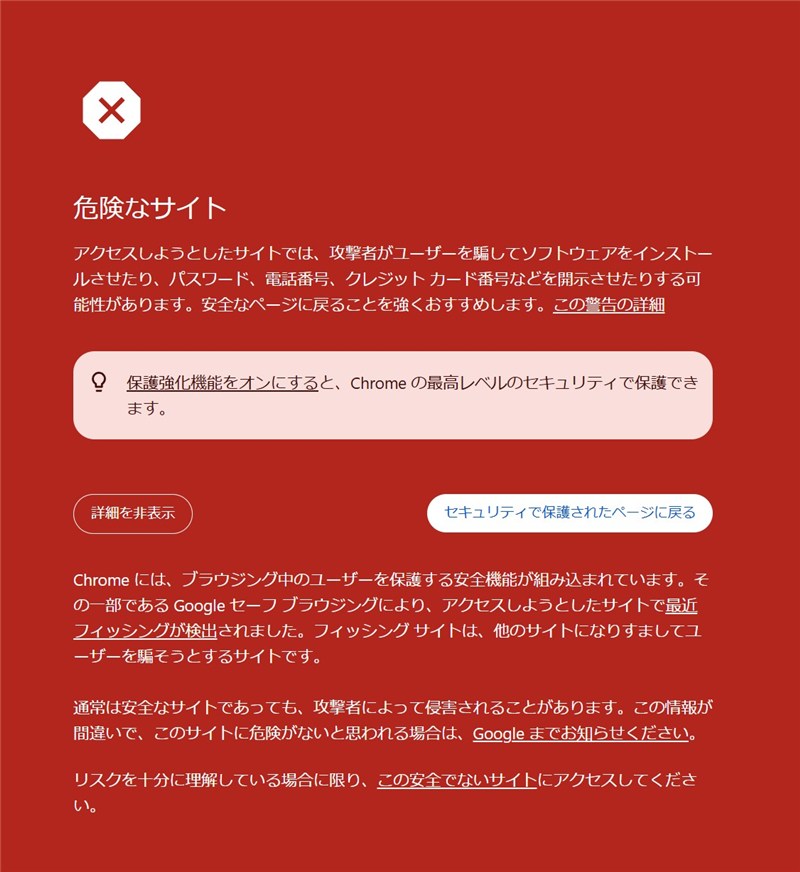
▲ Chromeも「危険なサイト」として警告を表示しました
なお、当サイトでは偽ログイン画面に実際のID・パスワードは入力していません。入力後にどこへ情報が送られるかは確認していません。また、画面まで確認したのはメールBの誘導先だけで、メールAの誘導先(mtdj315[.]com)は、登録情報とサーバーの調査のみです。
ドメインとサーバーを調べると
mtdj315[.]com(メールAの誘導先):2025年11月18日の登録で、約11か月前のドメインです。登録情報の更新日は、メールが届いた当日の2026年10月28日でした。サーバーは103.120.80.111(香港)で、同じサーバーに3万件以上のサイトが同居していると表示されました。qianmduo[.]com(メールBの誘導先):2025年12月11日の登録で、約10か月前のドメインです。こちらも更新日は2026年10月28日でした。サーバーは202.79.160.16(韓国)で、3年間にIPが20回変わっていました。- 2つに共通すること:登録事業者(中国・成都の事業者)と、ネームサーバー(Cloudflare)が同じです。ネームサーバーがCloudflareだと、実際の設置場所は見えにくくなります。
- 位置情報について:ip-sc.netの位置は目安です。ツールによって、同じ韓国内でも市の表示が食い違うことがあります。サイト運営者の所在地を示すものではありません。
※Whoisの調査画面は、情報量が多いため画像では掲載せず、要点のみ文章にまとめました。
関連:先日の楽天カード偽装メールとの共通点
同じ10月28日に、楽天カードを装うメールも解析しました。並べてみると、偶然とは思えない共通点があります。
- 送信元IPの範囲が同じ:楽天のメールは
45.142.154.24で、今回の2つと同じ45.142.154.xの範囲です。 - 誘導先のサーバーが同じ:楽天の誘導先
sht1228[.]comと、今回のメールAの誘導先mtdj315[.]comは、サーバー(103.120.80.111)、登録事業者、登録日(2025年11月18日)、ネームサーバーがすべて同じでした。 - メールの作り方が似ている:送信元ドメインの形、使い捨てのHELO名、表示名の先頭の空白、「ブランド名風の名前+ランダムな文字列」の誘導先。
これらから、同じ仕組みを共有している可能性が高いと考えられます。ただし、同一の犯人かどうかまでは、今回の調査では断定できません。
カード会社の名前や件名が変わっても、裏の仕組みは使い回されることがあります。「前に見たメールと名前が違うから別物」とは言えません。
見分け方と対処法
✔ 届いたとき
- メール内のボタン・リンクは押さず、そのまま削除する
- 請求額は、公式アプリやブックマークした公式サイトから確認する
- 問い合わせ先は、メール内ではなく、カード裏面に書かれた番号を使う
- 金額表記が「¥…円」のように二重になっているなど、書き方の不自然さにも注意する
⚠ もしIDやパスワードを入力してしまったら
- あわてず、公式アプリや公式サイトから(メールのリンクは使わずに)パスワードを変更する
- 同じパスワードを他のサービスにも使っていたら、そちらも変更する
- 身に覚えのない利用がないか明細を確認し、あれば、カード裏面の番号のカード会社へ連絡する
まとめ
件名を変えた同じ本文のメールが、時間をあけて立て続けに届く——今回のMUFGカード偽装メールの特徴です。押させる先は、ID・パスワードを入れさせる偽ログイン画面でした。
請求額が気になったら、メールのボタンではなく公式アプリから。身近な人にも「こんなメールが来ているよ」と伝えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照:ip-sc.net