【楽天カード】ご請求予定金額のご案内は偽物|259,960円の請求を装い、スマホだけ偽の楽天ログイン画面が開く
水曜日の夕方、仕事帰りにふとスマホを開いたら「ご請求予定金額のご案内」。そんなメールが届いたら、つい金額が気になってしまいますよね。今回は、その気持ちにつけ込んだ楽天カードそっくりの詐欺メールを調べました。
HEARTLAND-LAB SECURITY RESEARCH REPORT
【楽天カード】ご請求予定金額のご案内
詐欺メール調査報告
楽天カードの本物の通知メールをほぼそのまま写し、ボタンの行き先だけを偽サイトにすり替えた「なりすましメール」です。
| 受信日 | 2026年10月28日(水)夕方 |
| 偽装されたブランド | 楽天カード株式会社 |
| 表示された請求額 | 259,960円(2026年11月分・支払日11/11) |
| 送信元IP | 45.142.154.24(香港) |
| 送信者認証 | SPF:なし / DKIM:署名なし |
| 誘導先IP | 103.120.80.111(香港) |
| クローキング | あり(PCとスマホで表示が違う) |
| 添付ファイル | なし |
| メールヘッダー | ※メールヘッダー詳細は個人情報保護のため非掲載 |
危険度:★★★★☆ (ログイン情報を盗む目的。金額で不安をあおる)
本物らしさ:★★★★☆ (本物のメールを写したため見た目はそっくり)
見破りやすさ:★★★☆☆ (ミスが残っているが、慌てると気づきにくい)
⚠ これは楽天カードからのメールではありません ⚠
メール内のボタンは押さず、そのまま削除してください。
まず結論:どんなメール?何をしてはいけない?
件名は「【楽天カード】ご請求予定金額のご案内」。259,960円というやや大きめの金額を見せて「多いと感じたら、リボ払い・分割払いに変更できます」と案内し、ボタンから偽サイトへ誘導します。
- メール内の「ご利用明細を確認する」などのボタンは押さない
- スマホで開いた先の「楽天会員ログイン」画面にID・パスワードを入れない
- 請求額が気になるときは、メールではなく公式アプリやブックマークした公式サイトから確認する
届いたメールの内容
本文はおおよそ次のとおりです(読みやすさのため一部の空行や装飾を省いています)。
件名:【楽天カード】ご請求予定金額のご案内
差出人:楽天カード株式会社

2026年2月度のお支払い予定金額のご案内です。

2026年11月 お支払い予定金額
259,960円
お支払い金額変更受付中 11月10日23:59まで

ご利用カード 楽天カード(Visa)
お支払い日  2026/11/11
お支払い方法 口座振替
お支払い口座 **銀行 **支店

今月のお支払い金額が多いと感じた会員様へ
2月分をリボ払いまたは、分割払いに変更すると、
変更分が繰り越され、2月のお支払い金額が減ります。
お支払い金額変更期限:11月10日23:59

お持ちの楽天ポイントでも、お支払い可能!
カード利用の覚えがない会員様へ
お客様情報に変更はございませんか?

発行元:楽天カード株式会社
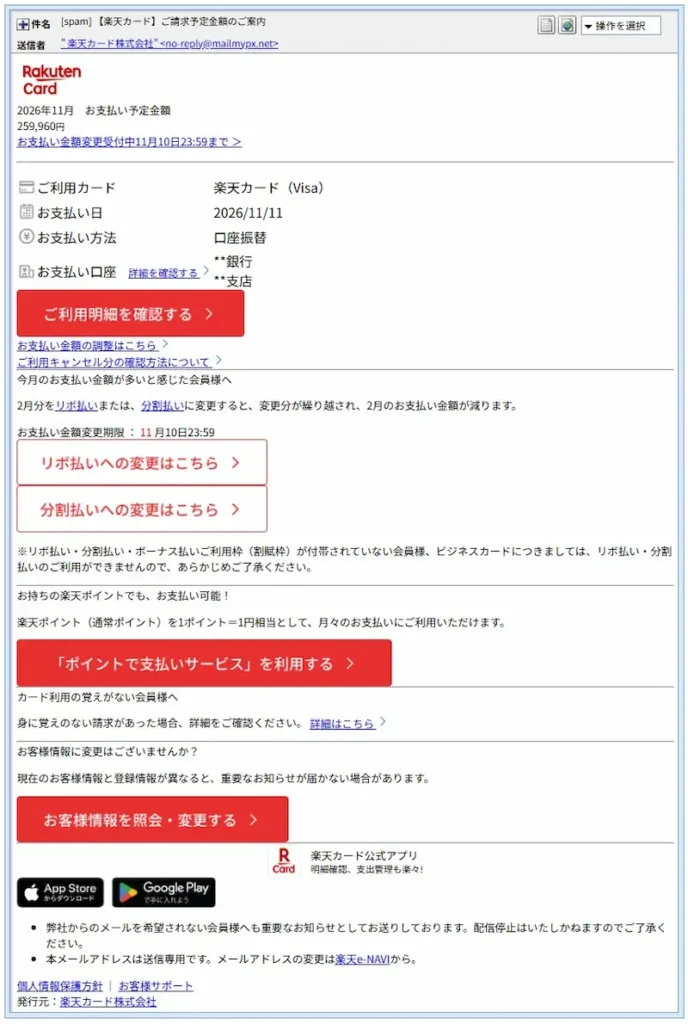
▲ 実際に届いたメールの画面(ボタンはすべて偽サイトへ向かいます)
犯人のうっかり:ここが変です
見た目はそっくりですが、よく読むと本物のメールをコピーして作った跡が残っていました。
- 「2月度」のまま:冒頭は「2026年2月度のお支払い予定金額」、本文中も「2月分をリボ払いに」なのに、金額欄は「2026年11月」。月がちぐはぐです。2月分の本物のメールを元にしたとみられます。
- 銀行名が伏せ字のまま:お支払い口座が「
**銀行/**支店」のままでした。本物なら実際の金融機関名が入るはずの欄に、伏せ字がそのまま残っています。犯人は、コピーした元のメールの伏せ字を直し忘れたようです。 - 一部だけ本物のリンクが残っている:ボタン約16か所は同じ偽サイトに向かう一方、ロゴのリンクなど2か所は本物の楽天カードのドメインのままでした。画像も本物の楽天のサーバーから直接読み込まれていました。偽物を一から作るのではなく、本物のメールの「リンクだけ差し替えた」作りです。
犯人の「コピーしたあとの直し忘れ」は、見破る手がかりになります。ただ、こうした直し忘れに気づけなくても、読者のせいではありません。慌ててしまうのが自然な内容だからです。
送信ルートと偽装の判定
メールを送ってきた大元のサーバーを調べると、次のとおりでした。※メールヘッダー詳細は個人情報保護のため非掲載です。
| 項目 | 確認できたこと |
| 差出人の表示 | 「楽天カード株式会社」(名前の前に不自然な空白あり) |
| 実際のメールアドレス | 楽天とは無関係のドメイン mailmypx[.]net |
| 送信元IP | 45.142.154.24(香港・九龍エリアのホスティング事業者) |
| SPF(送信元の正当性チェック) | なし(none) |
| DKIM(改ざん防止の署名) | 署名なし |
| 送信サーバーの名乗り(HELO) | 日付のような使い捨ての名前(c202610280732108.local)。自前のメール送信ソフトを動かしているとみられます |
本物の楽天カードのメールは、送信元の確認に使われるSPF・DKIMなどの仕組みを付けて送られています(楽天カード公式「楽天カードを装った不審メールへの対策」)。今回のメールは、そのどちらも確認できませんでした。楽天カードが送ったメールとは考えられません。
なお、送信元IPの「脅威レベル」は低と表示されていました。しかし「低」は「安全」という意味ではありません。使い捨てのサーバーほど、悪い評判がまだ付いていないことも多いからです。
📖 用語メモ
SPF・DKIM:メールの「差出人の本人確認」にあたる仕組みです。SPFは「このサーバーから送ってよい」という登録、DKIMは「途中で書き換えられていない」ことを示す署名です。どちらも無いメールは、なりすましの疑いが強くなります。
クローキング:見に来た人(機器)によって、表示するページを変える手口です。調べる側やセキュリティ製品には無害なページを見せ、狙った相手にだけ偽サイトを見せて、発見を遅らせます。
誘導先サイトの解析:PCとスマホで別のページ
メール内のボタンは、すべて次のアドレスに向かっていました(危険なため、クリックできない形で表示しています)。
hxxps://ruku-ten[.]sht1228[.]com/bnpegkcx
「ruku-ten」は、本物の「rakuten」とつづりが違います。楽天のドメインのように見せかけていますが、実際はsht1228[.]comという無関係なドメインの一部にすぎません。
① PCで開くと:英語のエラー画面
PCで開くと、「We apologize, but your request has timed out…」という英語のタイムアウトエラーが表示されました。セキュリティソフトやブラウザの環境では、ページが開く前にフィッシングとして警告・ブロックされました。

▲ PCで開くと英語のエラー画面(何も起きないように見える)
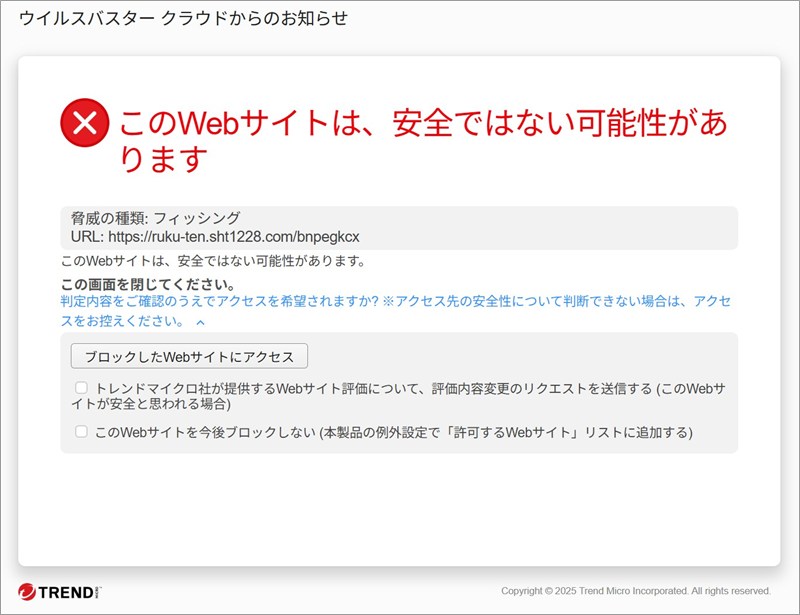
▲ セキュリティソフトは「フィッシング」としてブロックしました
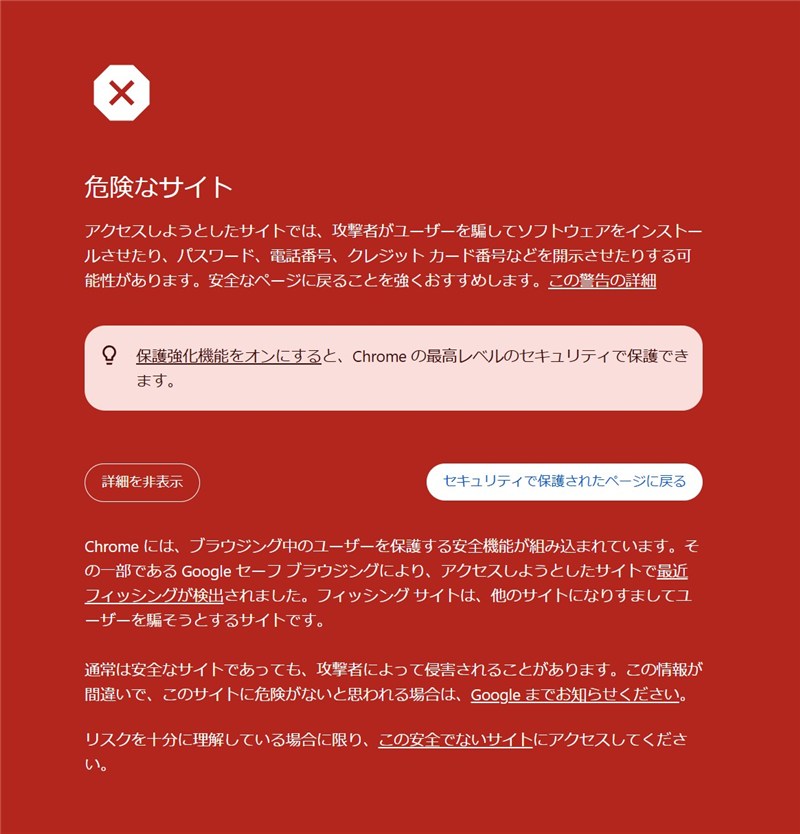
▲ Chromeも「危険なサイト」として警告を表示しました
② スマホで開くと:偽の「楽天会員ログイン」
同じアドレスをスマホで開くと、まったく別のページが現れました。「ユーザIDまたはメールアドレス」の入力欄と「次へ」ボタン、「楽天会員登録」の案内がある、偽の楽天会員ログイン画面です。ここにID・パスワードを入れると、犯人に盗まれる仕組みと考えられます。
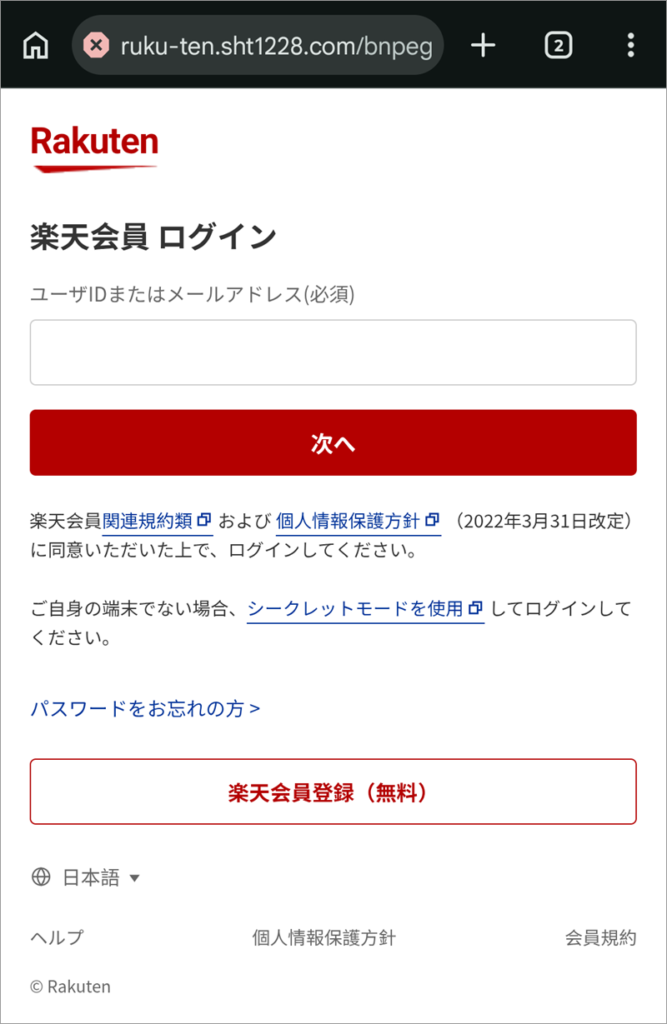
▲ スマホで開くと現れる偽の楽天会員ログイン画面
PCの人には英語のエラー、スマホの人には偽ログイン。これが「クローキング」です。メールを調べる人はPCで確認することが多いため、PCでは何もないように見せて発見を遅らせる狙いとみられます。
なお、当サイトでは偽ログイン画面に実際のID・パスワードは入力していません。入力後にどこへ情報が送られるかは確認していません。
③ ドメインとサーバーを調べると
- 登録日:
sht1228[.]comは2025年11月18日の登録で、約11か月前のドメインです。登録情報の更新日は、メールが届いた当日の2026年10月28日でした。 - 登録事業者:中国・成都の事業者を経由して登録されていました。ネームサーバーはCloudflareで、実際の設置場所は見えにくくなっています。
- サーバー:Whoisツールが示したIPは
103.120.80.111(香港)です。同じサーバーに3万件以上のサイトが同居していると表示されました。また、1年間でIPが9回変わっており、頻繁に引っ越していたことがうかがえます。 - 位置情報について:このIPの地図上の位置は目安です(ツールにより香港島内の別の地区が示されました)。サイト運営者の所在地を示すものではありません。
※Whoisの調査画面は、情報量が多いため画像では掲載せず、要点のみ文章にまとめました。
関連記事:過去の楽天カード偽メールとの違い
同じ件名「ご請求予定金額のご案内」の詐欺メールは、2026年2月にも確認して記事にしています。ただし今回は、送信元も誘導先も、請求額も別のものでした。
- 【解析】[spam] 楽天カード「ご請求予定金額のご案内」詐欺メール調査報告(2026年2月):送信元・誘導先とも今回とは別で、デザインも違います。
- オリコ偽装メールの解析(2026年10月28日):同じ「端末で表示が変わる」タイプの手口です。ただし、同じ犯人かどうかは分かりません。
件名は同じでも、中身(送信元やリンク先)を変えながら繰り返し届いています。「前に見たメールと同じだから大丈夫」とは言えません。
見分け方と対処法
✔ 届いたとき
- メール内のボタン・リンクは押さず、そのまま削除する
- 請求額は、公式アプリやブックマークした公式サイトから確認する
- 「2月度」「11月」など、月や数字がちぐはぐなメールには特に注意する
- カード会社のメールで「**銀行」のような伏せ字が残っていたら偽物を疑う
⚠ もしログイン情報を入力してしまったら
- あわてず、公式アプリや公式サイトから(メールのリンクは使わずに)パスワードを変更する
- 同じパスワードを他のサービスにも使っていたら、そちらも変更する
- 身に覚えのない利用がないか明細を確認し、あればカード会社へ連絡する
楽天カードは、公式サイトで不審メールへの対策を案内しています。気になる方は、こちらもご覧ください:楽天カード「楽天カードを装った不審メールへの対策」
まとめ
高めの請求額で不安をあおり、スマホだけに偽のログイン画面を見せる——今回の楽天カード偽装メールの特徴です。
請求額が気になったら、メールのボタンではなく、公式アプリから。身近な人にも「こんなメールが来ているよ」と伝えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照:ip-sc.net