【緊急・要対応】セキュリティアラート:不正サインイン検知は詐欺|リンクなしで電話をかけさせる社内IT偽装メール
「本日中に対応しないと、アカウントが凍結されます」。朝いちばんのメールにこう書かれていたら、どきっとしますよね。今回は、会社のIT部門を装って電話をかけさせるタイプの詐欺メールを調べました。
HEARTLAND-LAB SECURITY RESEARCH REPORT
【緊急・要対応】セキュリティアラート:不正サインイン検知に伴うアカウント確認のお願い
詐欺メール調査報告
社内のIT・セキュリティ部門(SOC)を名乗り、「アカウントが凍結される」と焦らせて、記載の電話番号へ連絡させるメールです。リンクや添付ファイルはありません。
| 受信日 | 2026年10月29日(木)朝 |
| 偽装された相手 | 受信者の勤め先のIT・セキュリティ部門(SOC) |
| 送信元IP | 190.211.188.237(ドミニカ共和国) |
| 送信者認証 | SPF:失敗寄り(softfail) / DKIM:署名なし |
| 連絡先として載っていたもの | 米国の国番号(+1)の電話番号 |
| リンク・添付 | どちらもなし(誘導先サイトなし) |
| メールヘッダー | ※メールヘッダー詳細は個人情報保護のため非掲載 |
危険度:★★★★☆ (電話で本人確認の情報や操作を引き出される恐れ)
本物らしさ:★★★☆☆ (文面は整っているが、ミスが目立つ)
見破りやすさ:★★★☆☆ (リンクがない分、気づきにくい)
⚠ これは社内IT部門からのメールではありません ⚠
記載の電話番号にはかけず、社内の情報システム担当へ相談してください。
まず結論:何をしてはいけない?
このメールは「リンクを押させる」のではなく、電話をかけさせることが目的です。リンクも添付もないので、「リンクさえ押さなければ大丈夫」という注意だけでは防げません。
- メールに書かれた電話番号には、かけない
- 「本日24:00で凍結」などの期限に慌てない(本物のIT部門は、メールに書いた番号への電話だけを手段にしません)
- 気になる場合は、社内の名簿や普段使っている窓口から、情報システム担当へ連絡する
届いたメールの内容
本文はおおよそ次のとおりです(読みやすさのため、記号の線などを一部省いています)。
件名:【緊急・要対応】セキュリティアラート:不正サインイン検知に伴うアカウント確認のお願い

社員各位(該当ユーザー様)

お疲れ様です。ITインフラ&セキュリティ緊急監視デスク(SOC)です。

本日10月29日(火)06:47、お客様の業務用アカウントにおきまして、
通常とは異なるIPアドレス(海外ノード)からの複数回の
サインイン試行が検知されました。

● インシデント検知状況
・検知日時:2026年10月29日(火)06:47
・対象アカウント:ご本人様アカウント
・検知内容:海外IPからの不正サインイン試行(失敗5回)
・ステータス:セキュリティ保護のため「緊急ロックアウト待機中」

現在、社内Webポータルおよびパスワードリセット機能は
緊急メンテナンスのため停止しております。
本日中にご本人様による緊急確認が行われない場合、
セキュリティ規程に基づき、本日24:00までにアカウントが完全凍結され、
リモートワーク・VPN・社内メールへのアクセスが一切不可となります。

今後の業務へ支障をきたさないよう、お手数ですが以下の
国際緊急セキュリティ窓口までお電話いただき、
本人確認とアクセス遮断の解除手続き(所要時間:約1分)を行ってください。

● ITセキュリティ 国際緊急対応窓口
電話番号:+1-240-970-4719(受付時間:24時間対応)
※お電話の際、オペレーターに緊急インシデント番号【 #SEC-4719 】をお伝えください。

※緊急対応につき、メールでの返信・お問い合わせは受け付けておりません。
必ずお電話にてご連絡をお願いいたします。

ITインフラストラクチャー部 セキュリティ緊急監視チーム(SOC)
※原文の「●」は、お使いの環境によっては「?」と表示されます。
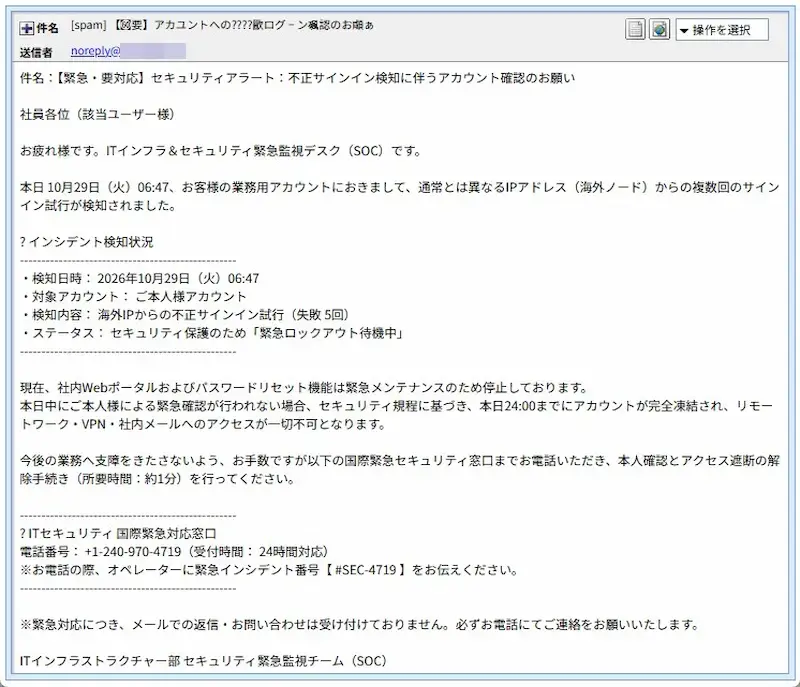
▲ 実際に届いたメールの画面(送信者の表示は伏せています)
手口の特徴:焦らせて、逃げ道をふさぐ
- 期限をつける:「本日24:00までに完全凍結」と、その日のうちに動くよう迫ります。
- 確かめる手段を先に潰す:「社内ポータルとパスワードリセットは停止中」と書いて、自分で確認する道を閉ざします。
- メールでの返信を禁じる:「返信・問い合わせは受け付けない。必ず電話で」と、やり取りが記録に残らない電話へ誘導します。
- 「約1分で終わる」:手軽さを強調して、考える時間を減らします。
電話をかけると、オペレーターを名乗る相手から、社員番号・パスワード・認証コードなどを聞き出されたり、遠隔操作ソフトを入れさせられたりする恐れがあります。ここから先は、当サイトでは電話をかけていないため確認していません。
犯人のうっかり:ここが変です
- 曜日が違う:本文は「本日10月29日(火)」と2回書いていますが、2026年10月29日は木曜日です。社内の担当者なら、まず間違えません。
- 宛名がちぐはぐ:書き出しは「社員各位」なのに、本文中は「お客様の業務用アカウント」と書いています。
- 本文に「件名:」が残っている:メール本文の1行目に「件名:」という行がそのまま入っています。文面を別の場所から貼り付けたとみられます。
- 件名が文字化け:実際の件名欄は文字化けしていて、本文中の件名とは別物でした。
- 送信日時の記載:Dateヘッダー(送信者が自由に書ける項目)は日本時間で10月29日 午前2時ごろを指しており、本文が「検知した」と書く「本日06:47」より前です。
- 番号が似すぎている:電話番号の末尾「4719」と、インシデント番号「#SEC-4719」が同じ数字です。偶然かもしれませんが、手作りの番号らしい雑さを感じます。
- 窓口が海外の番号:「国際緊急対応窓口」として、米国の国番号(+1)の番号が書かれています。日本の社内窓口が、日本語のメールで海外の番号を案内するのは不自然です。
犯人の細かいミスは、見破る手がかりになります。ただ、気づけなかったとしても、読者のせいではありません。焦る内容を狙って作られているからです。
送信ルートと偽装の判定
メールを送ってきた大元を調べると、次のとおりでした。※メールヘッダー詳細は個人情報保護のため非掲載です。
| 項目 | 確認できたこと |
| 差出人の表示 | 受信者の勤め先のドメインを使った「noreply」アドレス(ドメイン名は伏せています) |
| 実際の送信元IP | 190.211.188.237(ドミニカ共和国・ラ・アルタグラシア州) |
| 回線の種類 | 家庭向けのケーブル回線(事業者:Silver Lake Investments/Silver Cable) |
| SPF(送信元の正当性チェック) | softfail(このドメインの持ち主が「このサーバーからの送信は望ましくない」と示した結果) |
| DKIM(改ざん防止の署名) | 署名なし |
| メール作成ソフト(X-Mailer) | 意味のない文字列(Eejdjgd uucopek)。大量送信用のツールとみられます |
社内のIT部門が、日本の会社のドメインを名乗りながら、ドミニカ共和国の家庭向け回線から送ってくることは考えられません。社内からのメールではないと判断できます。
なお、このIPの「脅威レベル」は低と表示されていました。しかし「低」は「安全」という意味ではありません。家庭向け回線のため、第三者の機器が乗っ取られて使われている可能性もありますが、今回の調査では断定できません。
📖 用語メモ
ボイスフィッシング:電話を使って、パスワードや認証コードなどを聞き出す手口です。今回のように、メールで電話をかけさせてから始まる形もあります。
SPF・DKIM:メールの「差出人の本人確認」にあたる仕組みです。SPFは「このサーバーから送ってよい」という登録、DKIMは「途中で書き換えられていない」ことを示す署名です。
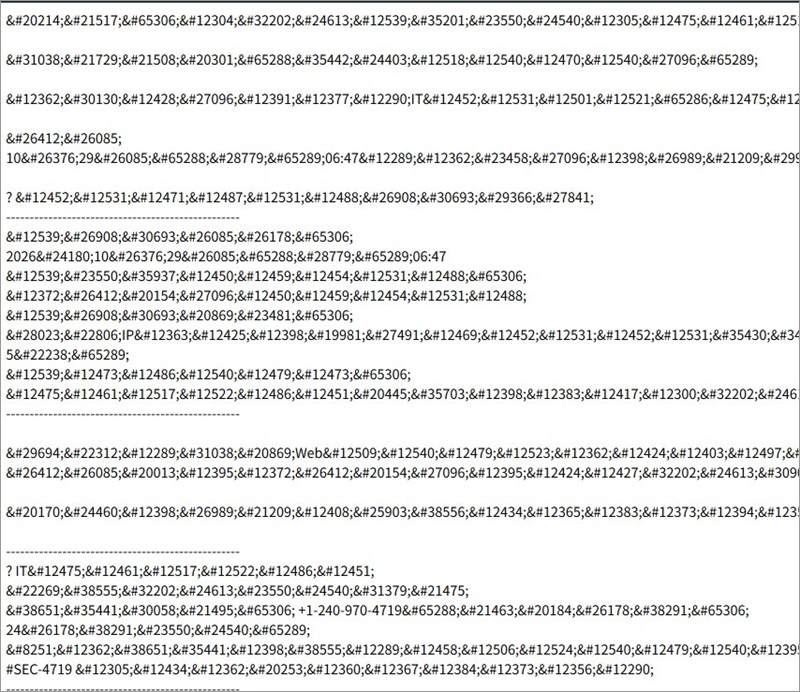
数値文字参照:文字を「〹」のような数字の並びで表す書き方です。環境によっては、メールが文字ではなく記号の羅列として表示されます。
本文が「記号の羅列」になる?
このメールの本文は、日本語の文字が「件名…」のような数値文字参照で書かれていました。メールソフトによっては、通常の日本語として表示されます。一方、テキストとして表示する環境では、下の画像のように記号の羅列になります。
▲ 同じメール本文を、テキストとして表示した例(記号の羅列に見える)
文字を数字に置き換えるのは、迷惑メールのフィルタを通りやすくする目的とも考えられます。ただし、この記事の調査だけでは理由は断定できません。こうした画面を見たときは、中身を読み解こうとせず、そのまま削除して問題ありません。
注意点と対処法
✔ 届いたとき
- メールに書かれた電話番号にはかけない
- 社内の情報システム担当へ、普段使っている窓口から「こんなメールが届いた」と共有する
- 本物のアカウントの状態が気になるときは、メールのリンクや電話ではなく、普段のログイン画面から確認する
- 日付や曜日、宛名のちぐはぐさを見つけたら、偽物を疑う
⚠ もし電話をかけてしまったら
- パスワードや認証コードを伝えた場合は、すぐに変更し、社内の情報システム担当へ連絡する
- 指示されて何かのソフトやアプリを入れた場合は、ネットワークから切り離し、そのまま担当者に相談する
- 判断に迷うときは、警察の相談専用電話(#9110)などに相談する
まとめ
リンクも添付もなく、ただ「電話をかけさせる」だけのメールです。見た目に怪しい点が少ない分、あわてて電話してしまう人が出かねません。
「今日中に」「返信不可、必ず電話で」と言われたら、一呼吸おいて、社内の窓口に確認を。職場の仲間にも、こんなメールが来ていると伝えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照:ip-sc.net