【緊急・要確認】オリコカード:不審な異地ログインおよび登録情報(補助メール)変更の検知については偽物|PCとスマホで画面が変わる偽e-Oricoログイン
■ メールヘッダー解析(送信者情報)
件名:【緊急・要確認】オリコカード:不審な異地ログインおよび登録情報(補助メール)変更の検知について(※受信側の迷惑メール判定で、先頭に「[spam]」が付きました)
送信者名:オリコカード 会員サポート(緊急専用)
送信元アドレス:noreply@triweb.yyxhtt.asia
ドメインIP解析:136.87.65.233 (triweb.yyxhtt.asia)
受信日時:2026年10月28日 14:05
※メールヘッダーの画像は、受信者の情報を守るため掲載せず、解析結果を文章でまとめています。
ご覧の通り、このメールはオリコカードを装った真っ赤な偽物です。被害を未然に防ぐため、この解析結果を家族のLINEグループに転送して注意喚起してください。
詐欺メール本文の再現と、おかしな点
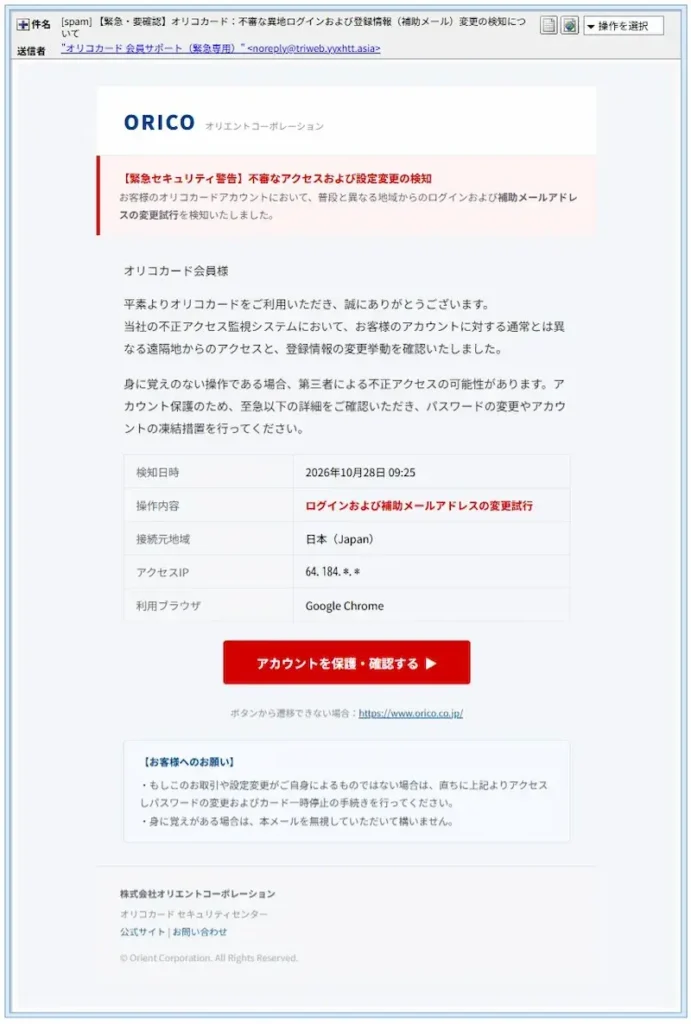
届いた詐欺メールの画面。「ORICO」のロゴ、赤い警告帯、検知内容の表、赤いボタンまで、よくできています。
※以下の内容は届いた詐欺メールを技術検証のために忠実に再現したものです。
【緊急セキュリティ警告】不審なアクセスおよび設定変更の検知
お客様のオリコカードアカウントにおいて、普段と異なる地域からのログインおよび補助メールアドレスの変更試行を検知いたしました。

オリコカード会員様

平素よりオリコカードをご利用いただき、誠にありがとうございます。
当社の不正アクセス監視システムにおいて、お客様のアカウントに対する通常とは異なる遠隔地からのアクセスと、登録情報の変更挙動を確認いたしました。

身に覚えのない操作である場合、第三者による不正アクセスの可能性があります。アカウント保護のため、至急以下の詳細をご確認いただき、パスワードの変更やアカウントの凍結措置を行ってください。

検知日時 2026年10月28日 09:25
操作内容 ログインおよび補助メールアドレスの変更試行
接続元地域 日本(Japan)
アクセスIP 64.184.*.*
利用ブラウザ Google Chrome

[アカウントを保護・確認する ▶](ボタン)
ボタンから遷移できない場合:https://www.orico.co.jp/

【お客様へのお願い】
・もしこのお取引や設定変更がご自身によるものではない場合は、直ちに上記よりアクセスしパスワードの変更およびカード一時停止の手続きを行ってください。
・身に覚えがある場合は、本メールを無視していただいて構いません。

株式会社オリエントコーポレーション
オリコカード セキュリティセンター
おかしな点① オリコ自身の公式の案内と、食い違っている
オリコの公式ページ(フィッシング詐欺にご注意ください)には、次のような趣旨の案内があります。
- メールやSMSで、「アカウントの利用停止」「アカウントの凍結」「お客さま情報の確認」「カードの利用停止」「不正を検知した場合」の連絡を送ることはない。
- オリコから送るメールの送信元は「●●●@orico.co.jp」「●●●@p.onet.orico.co.jp」の形。
- リンク先のURLが本物と異なるときは、アクセスしない。「いつもと異なるログイン画面」にも注意する。
今回のメールは、「不正を検知」「アカウントの凍結措置」を並べていて、送信元は「triweb.yyxhtt.asia」。つまり、公式が「送らない」と言っている内容を、公式のものではないドメインから送ってきています。この一点だけでも、偽物だと判断できます。
おかしな点② 日本語として、そして中身として
- 「異地ログイン」という言い回しは、日本語としては、ほとんど見かけません(中国語の言い方に近いものです)。
- しかも、表の「接続元地域」は「日本(Japan)」。日本からのアクセスを、「遠隔地」「異地」と言い張っています。
- 「検知日時」は「09:25」ですが、メールが送られたのは、約4時間40分後の14:05でした。固定の文面を使い回している可能性があります(推測です)。
- アクセスIPは「64.184.*.*」と伏せられていて、何も確認できません。
- 宛名は「オリコカード会員様」で、受信者の名前がありません。
- 「ボタンから遷移できない場合」として、本物のオリコのURLを表示していますが、ボタンの本当のリンク先は、別のドメインです。本物のURLを見せて、安心させる狙いと考えられます(推測です)。
なお、今回、差出人名や件名に、見えない文字や逆さ文字の細工は、見つかりませんでした。受信者のアドレスをリンクに入れる作りと、リンク先でスマホとパソコンの表示を変える作りが、今回のポイントです。
■ 送信ルート及び偽装判定
Receivedヘッダー解析(サーバー通過証明):
Received: from triweb.yyxhtt.asia (triweb.yyxhtt.asia [136.87.65.233])
        by ●●●●●.●●●●●.net (Postfix) with ESMTPS id ●●●●●●●●●●
        for <●●●●●●●●●●@●●●●●●●●.jp>; Wed, 28 Oct 2026 14:05:47 +0900 (JST)
※受信側のサーバー名と、受信者のアドレスは、伏せ字にしています。
【偽装判定】:
オリコの正規ドメインは「orico.co.jp」です。本メールの送信ドメイン「yyxhtt.asia」は、オリコとは関係がありません。
【認証結果の落とし穴】:
このメールは、SPFが「合格」で、DKIMの署名も、送信ドメインのものでした。ところが、どちらも合格していますが、オリコとして認証されたわけではありません。名乗っているのではなく、攻撃者自身のドメインとして、合格しているだけです。
💡ここで! 「SPF」「DKIM」とは?
「このメールは、名乗っているドメインの持ち主のサーバーから、本当に送られたのか」を確かめる仕組みです。ただし、合格しても分かるのは、「そのドメインの持ち主が送った」ことだけです。攻撃者が自分で用意したドメインなら、そのドメインとしては、きちんと合格します。
送信元IPの性質:
136.87.65.233 は、Google LLC(AS番号 396982、GOOGLE-CLOUD-PLATFORM)のIPアドレスで、利用の種類は「hosting(クラウドなどの貸しサーバー)」です。逆引きしたホスト名は「triweb.yyxhtt.asia」で、送信ドメインと一致します。つまり、誰でも借りられるクラウドのサーバーから送られた、とみられます。IP調査サイトの脅威レベルは「低」でしたが、これは「安全」という意味ではありません。(136.87.65.233 の調査結果(IP調査兵団))
発信元ロケーション解析:
IP調査サイトの表示は、アメリカ・オレゴン州ワスコ郡のThe Dallesでした。Googleのデータセンターがある場所として知られています。位置情報は、データセンターのおおよその所在地の目安にすぎず、攻撃者の居場所ではありません。
Googleマップ:【オレゴン州The Dallesの位置を確認する(目安)】
■ フィッシングサイト詳細解析
メールのボタンのリンク先(伏せ字):hxxps://cbsetutor.com/?email=●●●●●&uid=●●●&token=jXLT●●●●●(受信者のアドレスとトークンは伏字)
リンクドメイン:cbsetutor.com(ボタンのリンクは、この1か所だけ)
サイトサーバーIP:34.97.61.60(調査結果(IP調査兵団))。Google LLC(AS番号 396982)の貸しサーバーで、位置の表示は大阪府大阪市でした。位置は目安です。
ドメインの素性:cbsetutor.com は、Metaregistrar BVというドメイン登録会社で、2025年11月10日に登録されています。有効期限は2026年11月10日で、登録から、ちょうど1年です。最終更新日は2026年10月28日(きょう)で、ネームサーバーはSHARE-DNSでした。ドメイン情報サイトでは、「登録されているが、サイトはない」という表示でした。
【画面が変わる仕掛け(クローキング)】:運営者の環境で、同じリンクを開くと、端末によって、次の画面に移りました。
| 端末 | 移動先(伏せ字) | 表示された画面 |
| パソコン | hxxps://familyhistorypages.com/hbsraitb/ | 英語で「申し訳ありません、リクエストがタイムアウトしました」とだけ表示(行き止まり) |
| スマホ | hxxps://ngstudentportal.com/hbsraitb/ | 「e-Orico」を装った、IDとパスワードを入れるログイン画面 |

パソコンで開いたときの画面。日本語のメールなのに、英語で謝られます。
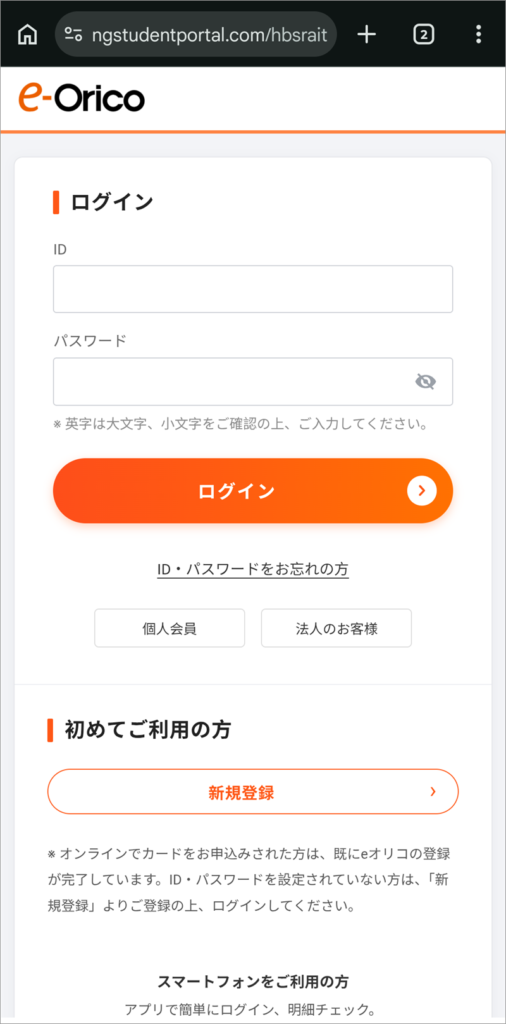
スマホで開いたときの偽ログイン画面(hxxps://ngstudentportal.com/hbsraitb/)。入力欄は空の状態で確認しました。
パソコンの画面は、調べに来た人(セキュリティ担当者や、確認ツール)を追い払うための、行き止まりと考えられます(推測です)。スマホで、本物そっくりのログイン画面に、IDとパスワードを入れてしまうと、そのまま攻撃者に渡ります。2つの移動先で、末尾の「hbsraitb」が共通していることから、同じ仕組みで振り分けている可能性があります(推測です)。この「端末ごとに画面を変える」手口は、過去のe-Taxを装った記事でも確認されています。
日本語のメールを送りつけておいて、パソコンで見ると、英語で「タイムアウトしました」と謝られる。せっかくの凝ったデザインも、ここで台なしです。
移動先の2つのドメインの素性:
| 項目 | familyhistorypages.com(PC側) | ngstudentportal.com(スマホ側) |
| 登録会社 | Gname 353 Inc | Name SRS AB |
| 登録日 | 2025年10月30日 | 2025年10月31日 |
| 有効期限 | 2026年10月30日(あと2日) | 2026年10月31日(あと3日) |
| 最終更新日 | 2026年10月28日 | 2026年10月28日 |
| ネームサーバー | SHARE-DNS | SHARE-DNS |
| サーバーIP | 168.76.83.7(他に2サイトが同居) | 14.192.7.89(他に8サイトが同居) |
| IPの持ち主(表示) | Freenet(組織名はFree State Education Department)。AS番号は137951(ASLINE、香港の事業者) | Arosscloud Inc.(組織名はLanlian International Holding Group Limited)。AS番号は400619 |
| 位置(目安) | 南アフリカ・ブルームフォンテーン | 香港・将軍澳(Tseung Kwan O) |
3つのドメインは、いずれも、1年前に登録され、有効期限が間近で、きょう更新され、同じネームサーバーを使っています。期限が来れば手放される、使い捨ての運用とみられます(推測です)。登録者の情報は非公開で、ドメインの持ち主が攻撃者本人なのかは、ここからは分かりません。2つのドメインには、ドメイン情報サイト上で「売り出し中」の表示(約458ドル)もありました。IP調査サイトの脅威レベルは、どれも「低」でしたが、メールが詐欺であることは変わりません。なお、PC側のIPは、「教育機関」の名前で登録されていますが、IPの割り当て情報の表示にすぎず、その機関が運営しているとは限りません。
※危険なので、興味本位でリンクを開かないでください。
※解析データに基づき、攻撃者は、使い捨てのドメインや、送信元を次々と変えていることが確認されています。
■ 注意点と対処法
- メールのボタンは押さず、メールは削除してください。「急いで」「凍結」と言われても、あわてて開く必要はありません。
- 確認は、自分で開き直した入口から:気になるときは、メールは使わず、ブックマークした公式サイトや、公式のアプリから、自分でe-Oricoにログインして、確認してください。
- ログイン画面が「いつもと違う」と感じたら、すぐ閉じる:公式の案内にも、同じ趣旨の注意があります。
- 公式注意喚起の参照:フィッシング詐欺にご注意ください(オリコ)
もし、IDとパスワードを入力してしまったら
- 公式の入口から、すぐにe-Oricoのパスワードを変えます。同じパスワードを、ほかのサービスでも使っている場合は、それらも変えてください。
- カードの利用明細に、身に覚えのないものがないか、確認します。心当たりがあれば、オリコの窓口(公式ページから案内されている連絡先)へ、すぐに連絡してください。
- カード番号や暗証番号まで入力してしまったときは、カードの利用停止の手続きを、同じ窓口に、至急、相談してください。
- 相談先:消費者ホットライン「188」(最寄りの消費生活センターにつながります)、警察相談専用電話「#9110」。緊急のときは110番です。
※相談窓口の受付時間は、地域によって異なります。
本レポートの結論
「不審な異地ログインおよび補助メール変更の検知」は、オリコカードを装って、IDとパスワードを盗もうとする詐欺メールです。オリコは、メールやSMSで「不正を検知」「アカウントの凍結」などの連絡を送らないと、公式に案内しています。同じリンクでも、パソコンでは行き止まり、スマホでは偽ログイン画面と、見る端末によって画面が変わるため、「開いてみたら何もなかった」と、安心することもできません。身近な人が騙されてからでは手遅れです。この記事のURLをコピーして、家族のLINEグループで『これ気をつけて!』と共有してあげてください。
Data Provided by Heartland-Lab Security Research Unit
根拠データ参照元:ip-sc.net