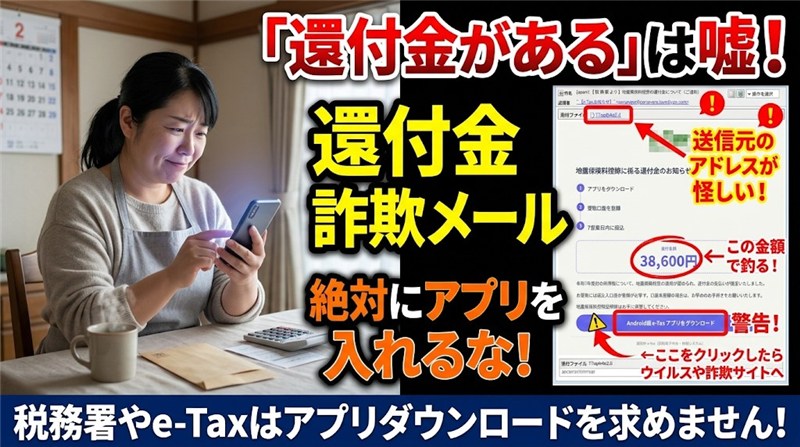
【税務署より】地震保険料控除の還付金について(ご通知)は偽物|差出人名を逆さ文字で偽装したe-Taxなりすましメール
■ メールヘッダー解析(送信者情報)
件名:【税務署より】地震保険料控除の還付金について(ご通知)(※受信側の迷惑メール判定で、先頭に「[spam]」が付きました)
送信者名(画面での表示):【e-Tax お知らせ】
送信元アドレス:persevere@persevere.lovedjyan.com
ドメインIP解析:13.78.25.28 (persevere.lovedjyan.com)
受信日時:2026年10月28日 13:24
※メールヘッダーの画像は、受信者の情報を守るため掲載せず、解析結果を文章でまとめています。
ご覧の通り、このメールは国税庁(e-Tax)を装った真っ赤な偽物です。被害を未然に防ぐため、この解析結果を家族のLINEグループに転送して注意喚起してください。
詐欺メール本文の再現と、おかしな点
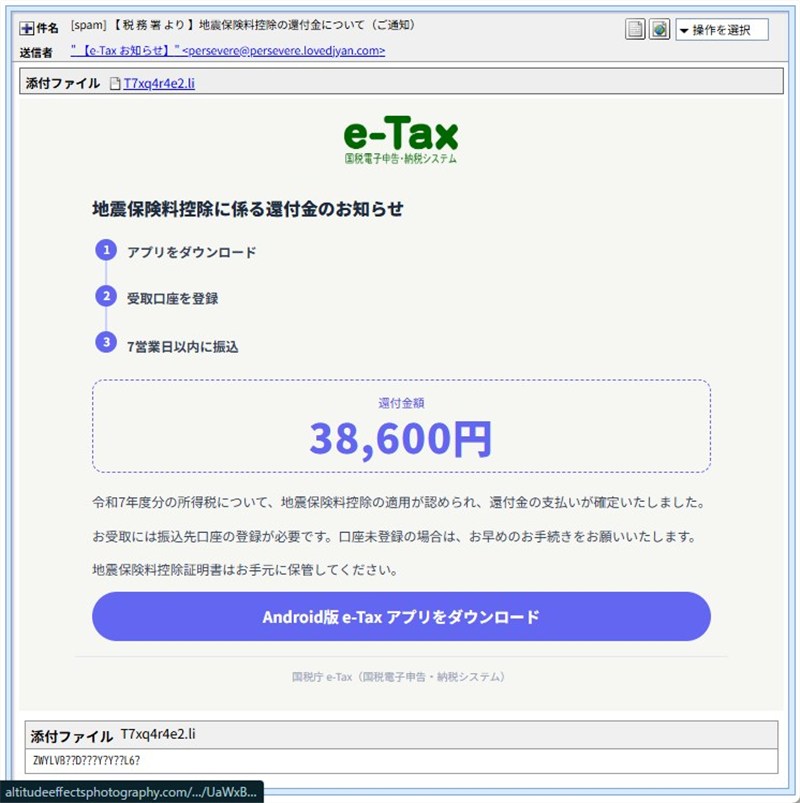
届いた詐欺メールの画面。左下に、ボタンの本当のリンク先(国税庁とは無関係のドメイン)が表示されています。
e-Taxのロゴ、丸い番号つきの3つの手順、点線で囲んだ「38,600円」、目立つ紫のボタン。見た目はよく整っています。けれども、中身を落ち着いて読むと、おかしな点がいくつもあります。
※以下の内容は届いた詐欺メールを技術検証のために忠実に再現したものです。
地震保険料控除に係る還付金のお知らせ

① アプリをダウンロード
② 受取口座を登録
③ 7営業日以内に振込

還付金額
38,600円

令和7年度分の所得税について、地震保険料控除の適用が認められ、還付金の支払いが確定いたしました。

お受取には振込先口座の登録が必要です。口座未登録の場合は、お早めのお手続きをお願いいたします。

地震保険料控除証明書はお手元に保管してください。

[Android版 e-Tax アプリをダウンロード](ボタン)

国税庁 e-Tax(国税電子申告・納税システム)
おかしな点① 国税庁の公式の説明と、食い違っている
国税庁のe-Taxのページ(e-Taxを装った不審なメール等にご注意ください)には、本物のメールについて次のような案内があります。今回のメールと並べてみました。
| 項目 | 本物のe-Taxのお知らせ(公式の案内) | 今回のメール |
| 送信元 | info@e-tax.nta.go.jp | persevere@persevere.lovedjyan.com |
| 件名 | 「税務署からのお知らせ」など | 【税務署より】地震保険料控除の還付金について(ご通知) |
| 本文のURL | 原則として書かれていない | ボタンにリンクがある |
| 宛名 | 利用者が登録した宛名が表示される | 宛名がない |
| 内容 | メッセージボックスに情報が入ったことを知らせる。還付金額を表示するメールや、還付金の受取のためにアプリのダウンロードを求めることはない | 還付金額38,600円を表示し、アプリのダウンロードを求める |
| ロゴ | イータ君などのイラストやロゴを添付したメールは送っていない | e-Taxのロゴ画像が貼られている |
つまり、国税庁は、還付金の受取のためにアプリのダウンロードを求めることはありません。この一点だけでも、偽物だと判断できます。
おかしな点② 控除の仕組みと合わない
地震保険料控除は、年末調整や確定申告で、自分で申告して受ける控除です。国税庁のほうから「控除が認められ、還付が確定しました」とメールで知らせてくる仕組みではありません。そのうえ、本文は「令和7年度分の所得税」と書いています。個人の所得税は、一般に「令和7年分」と書き、「年度分」とは書きません。国税庁を名乗るなら、せめて言い回しは合わせてほしいものです。
なお、同じe-Taxを名乗る別の筋書きは、これまでにも当ブログで取り上げています。納め過ぎの所得税の還付(今朝)、口座名義の不一致、還付金に関する確認のお知らせがその例で、どれも「偽のe-Taxアプリを入れさせる」点が共通しています。
差出人名と件名に仕込まれた細工(メールの元データを調べた結果)
画面に見えている文字は、メールの「見せかけ」です。元データ(ソース)を開いて調べると、見えない細工が見つかりました。
| 場所 | 画面での見え方 | 元データの実際 |
| 差出人名 | 【e-Tax お知らせ】 | 実際の文字の並びは「【せら知お xaT-e】」と逆順。先頭に「右から左へ並べる」という見えない指示(U+202E)と、その終わりの指示(U+202C)、幅のない文字が2種類(U+FEFF、U+200D)入っている |
| 件名 | 【税務署より】地震保険料控除の還付金について(ご通知) | 「よ|り」「保|険」「控|除」「除|の」の間に、幅のない見えない文字が計4つ(U+200Cが2つ、U+FEFFが1つ、U+200Bが1つ)。「税 務 署」は、文字の間にスペースを入れて区切ってある |
| 本文の先頭 | 何も見えない | 白い文字・1ピクセル・高さ0で隠した文。「国税庁より、確定申告に関する重要なお知らせをお届けいたします。」と、ランダムな文字列「8bMfoEmlZDFp」が入っている |
ポイントは、差出人名が逆順に書かれていて、画面の上でだけ「【e-Tax お知らせ】」と読めるように細工されていることです。文字の並びそのものを機械で検索すると、「e-Tax」という順番では見つかりません。件名の見えない文字も、「税務署」「地震保険」「還付金」といった言葉で、迷惑メールの判定をすり抜けやすくする狙いと考えられます(目的は推測です)。
💡ここで! 「右から左へ並べる指示(RLO)」とは?
文字コードの中に、「ここから先の文字は、右から左へ並べて表示してね」と頼む、目に見えない指示があります。本来は、アラビア語などを正しく表示するためのものです。これを悪用すると、実際の文字列を逆順で保存しておき、画面の上だけ、正しい順番に見せることができます。
💡ここで! 「ゼロ幅文字」とは?どうやって見つけた?
幅がゼロで、画面には何も表示されない文字のことです。言葉の間にいくつ混ぜても、見た目は変わりません。
確認した方法:メールの元データ(ソース)を開き、差出人名と件名が「=?UTF-8?B?…?=」という形に符号化されているのを確かめました。その部分を元の文字に戻し、見えない文字を「U+200C」のような番号つきで表示させて、数と場所を数えています。読者の方は、件名をテキストエディタに貼り付けて、見えない文字を表示する設定にすると、同じように確認できる場合があります。
この「差出人名の逆順」と「ゼロ幅文字」の手口は、これまでの記事でも詳しく確認しています。「還付金に関する確認のお知らせ」の記事では、件名に入っていた見えない文字の種類と数を、「口座名義の不一致」の記事では、本文に混ぜられた見えない文字の数を、それぞれ解説しています。同じ手口を使い回している点から、一連のメールは同じ手口の集団によるものである可能性があります。
添付ファイルについて
メールには「T7xq4r4e2.li」という添付ファイルが付いていました。「.li」という拡張子は見慣れないもので、名前も乱数のような文字列です。メールの元データ上のサイズは21バイトとごく小さく、ダミーの可能性がありますが、添付ファイルは開いておらず、解析もしていません。怪しい添付ファイルは、開かずに削除してください。
■ 送信ルート及び偽装判定
Receivedヘッダー解析(サーバー通過証明):
Received: from persevere.lovedjyan.com (persevere.lovedjyan.com [13.78.25.28])
        by ●●●●●.●●●●●.net (Postfix) with ESMTPS id ●●●●●●●●●●
        for <●●●●●@●●●●●●●●.jp>; Wed, 28 Oct 2026 13:24:37 +0900 (JST)
※受信側のサーバー名と、受信者のアドレスは、伏せ字にしています。
【偽装判定】:
国税庁のサイトのドメインは「nta.go.jp」を含む「go.jp」です。本メールの送信ドメイン「lovedjyan.com」は、国税庁とは一切関係がありません。差出人名は、前の項で見たとおり、逆順の文字で偽装されています。
【認証結果の落とし穴】:
このメールは、SPFが「合格」で、DKIMの署名もついていました。ところが、どちらも合格していますが、国税庁として認証されたわけではありません。
💡ここで! 「SPF」「DKIM」とは?
「このメールは、名乗っているドメインの持ち主のサーバーから、本当に送られたのか」を確かめる仕組みです。ただし、合格しても分かるのは、「名乗ったドメインの持ち主が送った」ことだけです。攻撃者が自分で用意したドメインなら、そのドメインとしては、きちんと合格します。
送信元IPの性質:
13.78.25.28 は、Microsoft Corporation(AS番号 8075)のIPアドレスで、利用の種類は「hosting(クラウドなどの貸しサーバー)」です。逆引きしたホスト名は「persevere.lovedjyan.com」で、送信ドメインと一致します。つまり、誰でも借りられるクラウドのサーバーに、使い捨てのドメインをつないで送った、とみられます。IP調査サイトの脅威レベルは「低」でしたが、これは「安全」という意味ではなく、メールが詐欺であることは変わりません。(13.78.25.28 の調査結果(IP調査兵団))
発信元ロケーション解析:
IP調査サイトの表示は、日本・東京都渋谷区でした。ただし、同じ画面の地図のピンは杉並区付近にあり、食い違っています。クラウドのIPの位置情報は、データセンターのおおよその所在地の目安にすぎず、攻撃者の居場所ではありません。
Googleマップ:【東京都渋谷区の位置を確認する(目安)】
そのほかの特徴:
・メールソフト名として「IBM Notes 12.0.1」と名乗っています(本物かどうかは不明です)。
・正規の大量配信業者が使うような、苦情の通報先を示す表記(X-Report-Abuse、X-CSA-Complaints)まで付いています。正規の業者に見せかける体裁とみられます。
・戻りメールの宛先に、受信者のアドレスを組み込む作りで、宛先ごとに変えて大量に送る仕組みです。
■ フィッシングサイト詳細解析
誘導先URL(伏せ字):hxxps://altitudeeffectsphotography.com/report/Ua●●●●●(一部伏字)
リンクドメイン:altitudeeffectsphotography.com(ボタンのリンクは、この1か所だけ)
サイトサーバーIP:104.21.40.89(調査結果(IP調査兵団))
IPの性質とロケーション:Cloudflare, Inc.(AS番号 13335)のIPで、利用の種類は「hosting」、脅威レベルは「低」でした。位置は、IP調査サイトではカナダ・オンタリオ州トロントと表示されましたが、別のドメイン情報サイトでは、米国カリフォルニア州サンノゼと表示され、食い違っています。Cloudflareは、ウェブサイトの前に立って通信を中継するサービス(CDN)で、本当のサーバーの場所は隠れます。そのため、このIPからは、実際の場所は分かりません。同じIPに、約1,377のサイトが同居しています。
ドメインの素性:altitudeeffectsphotography.com は、Gname.com Pte. Ltd. というドメイン登録会社で、2024年12月6日に登録されています(有効期限は2026年12月6日)。約2年近く前の登録なので、「できたばかりの新しいドメイン」を警戒するしくみは、すり抜けやすいのかもしれません(推測です)。最終更新日は2026年10月27日で、メールが届く約17時間前でした(更新の内容は不明です)。ネームサーバーはJULYDNS.COM、登録者の国の欄には「CN」と表示され、ほかの登録者の情報は非公開でした。ドメイン情報サイトでは、このドメインに「売り出し中」の表示(約368ドル)もありました。ドメインの持ち主が攻撃者本人なのかは、ここからは分かりません。売りに出ているドメインや、手放されたドメインが悪用された可能性もあります。
【サイトの状態】:運営者の環境では、リンクを開くと、ウイルスバスター クラウドが、次の2つのドメインを「フィッシング」としてブロックしました。
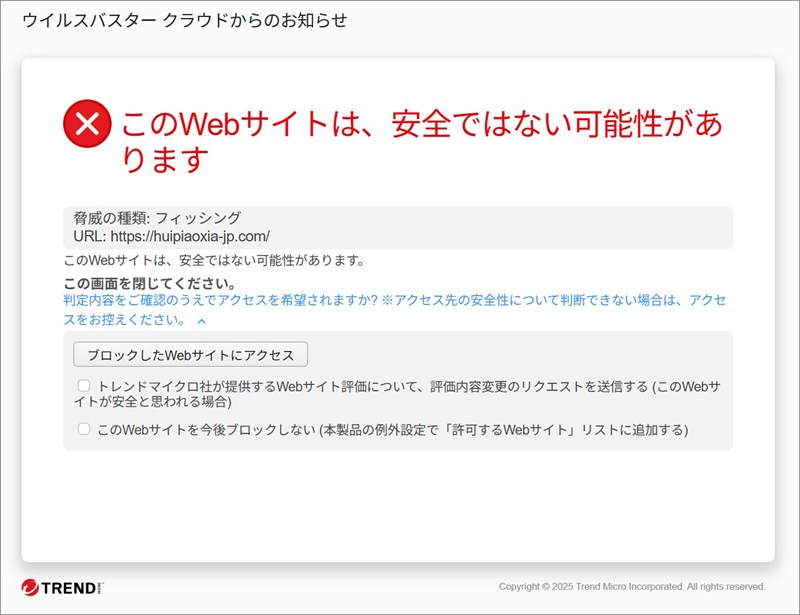
ウイルスバスター クラウドのブロック画面(hxxps://huipiaoxia-jp.com/)。脅威の種類は「フィッシング」と表示されています。
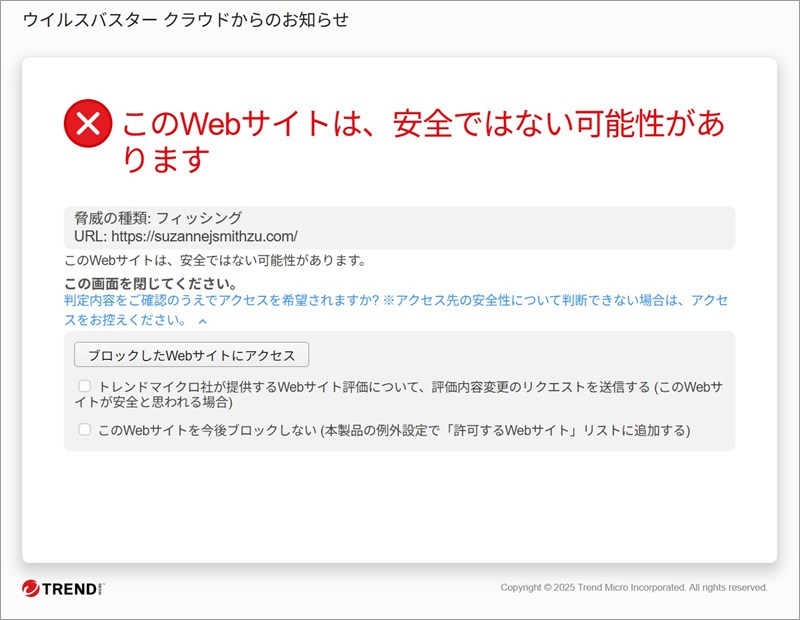
ウイルスバスター クラウドのブロック画面(hxxps://suzannejsmithzu.com/)。こちらも脅威の種類は「フィッシング」です。
このうち「suzannejsmithzu.com」のほうは、何度開き直しても、同じブロック画面に戻ってきて、繰り返し表示され続けました。逆さ文字や見えない文字まで凝らしたのに、肝心の着地点はウイルスバスターに止められて、ぐるぐる回るだけ。攻撃者も、さぞ困っていることでしょう。
今朝の記事との関係:「suzannejsmithzu.com」は、今朝の記事(納め過ぎの所得税の還付)でも、ブロック画面に出てきたドメインです。「huipiaoxia-jp.com」は、今朝の記事には出ていません。送信元とボタンのリンク先は別でも、着地点の一部が共通していることから、同じ基盤を使っている可能性があります。
アプリ配布ページの中身は未確認:ブロックされたため、偽のアプリ配布ページの中身には、たどり着けていません。これまでの記事では、見る端末によって表示を変える仕掛けが確認されています。たとえば「還付金に関する確認のお知らせ」の記事では、パソコンでは「システムメンテナンス」を装ってQRコードを見せ、Androidのスマホでは偽のGoogle Play風のページを見せて、提供元不明のアプリやVPN接続の許可を求めていました。今回も、ボタンを押すと、偽のアプリを端末に入れさせられるおそれがあります。ただし、これは過去の記事からの推測で、今回のページで確かめたわけではありません。
※危険なので、興味本位でリンクを開かないでください。
※解析データに基づき、攻撃者は、使い捨てのドメインや、送信元を次々と変えていることが確認されています。
■ 注意点と対処法
- リンクは開かず、アプリは入れず、メールは削除してください。公式の案内でも、不審なメールのリンクはクリックせず、「アプリをインストール」も押さないよう、呼びかけています。
- 確認は、自分で開き直した入口から:還付金や申告のことが気になったら、メールは使わず、国税庁の公式サイトや、公式のe-Taxアプリ(スマホの公式ストアで配布されているもの)から、自分で確認してください。
- 「提供元不明のアプリ」の許可は触らない:スマホの設定で、公式ストア以外からのアプリのインストールを許可する画面が出ても、押さないでください。
- 公式注意喚起の参照:e-Taxを装った不審なメール等にご注意ください(国税庁 e-Tax)/国税庁がSMSやメールで税金の納付を求めることはありません!(国民生活センター)
もし、リンクを開いたり、アプリを入れたりしてしまったら
- まず、機内モードにするなどして、スマホの通信を切ります。
- 入れてしまったアプリを削除します。削除できないときは、端末メーカーや、携帯電話会社の窓口に相談してください。
- 別の端末から、銀行、クレジットカード、Googleアカウントなどのパスワードを変えます。口座の情報や暗証番号を入力してしまったときは、すぐに金融機関に連絡してください。
- 相談先:消費者ホットライン「188」(最寄りの消費生活センターにつながります)、警察相談専用電話「#9110」。緊急のときは110番です。
※相談窓口の受付時間は、地域によって異なります。
本レポートの結論
「地震保険料控除の還付金38,600円」は、国税庁(e-Tax)を装って偽のアプリを入れさせる詐欺メールです。差出人名は逆順の文字で偽装され、本物のe-Taxのお知らせとは、送信元も内容も食い違っています。国税庁は、還付金の受取のためにアプリのダウンロードを求めることはありません。身近な人が騙されてからでは手遅れです。この記事のURLをコピーして、家族のLINEグループで『これ気をつけて!』と共有してあげてください。
Data Provided by Heartland-Lab Security Research Unit
根拠データ参照元:ip-sc.net