【緊急・要対応】セキュリティアラート:不正サインイン検知に伴うアカウント確認のお願い|社内ITを名乗り電話をかけさせる詐欺メール、数字の羅列で届いた全文を復元
こんにちは、Heartland-Labです。仕事の合間にメールを開いたら、「IT部門からの緊急連絡」が届いていた。しかも「本日中に対応しないと、アカウントが使えなくなります」と書いてあったら、ドキッとしませんか?
今回ご紹介するのは、社内のIT部門を名乗るメールです。ところがこのメール、文字がすべて数字の羅列になって届きました。元の文字に戻して中身を読んでみると、電話をかけさせる詐欺でした。先に結論をお伝えすると、このメールは詐欺です。書かれた番号に電話をかけないでください。復元した全文と、詳しく調べた結果をまとめます。
Heartland-Lab 専門調査レポート|2026年10月27日時点
「【緊急・要対応】セキュリティアラート:不正サインイン検知に伴うアカウント確認のお願い」は社内IT部門を騙る電話詐欺メール
| 受信日時 | 2026年10月27日 11:03 |
| 手口 | 「本日24:00にアカウント凍結」と急かし、国際電話の窓口へ電話をかけさせる(リンクはなし) |
| 危険度 | ★★★★☆(4/5) |
| 偽装の手の込み具合 | ★★☆☆☆(2/5) |
| 送信元IP | 58.11.12.213(タイ・バンコク/True Internetの回線) |
| SPF/DKIM | SPF:softfail(失敗寄りの判定)/DKIM:署名なし |
| 連絡先 | 電話番号 +1-234-901-5534(北米の国際番号) |
| ヘッダー解析情報 | ※メールヘッダー詳細は個人情報保護のため非掲載 |
⚠ このメールは偽物です。社内のIT部門からのメールではありません
リンクが1つもないので、「押さなければ大丈夫」とは言えないメールです。本文に書かれた電話番号にかけたとたん、攻撃者との会話が始まります。かける前に、このページの内容を参考にしてください。
届いたのは、数字の羅列でした
私のメールソフトで開くと、本文は、次のような「&#」と数字の並びで埋め尽くされていました。
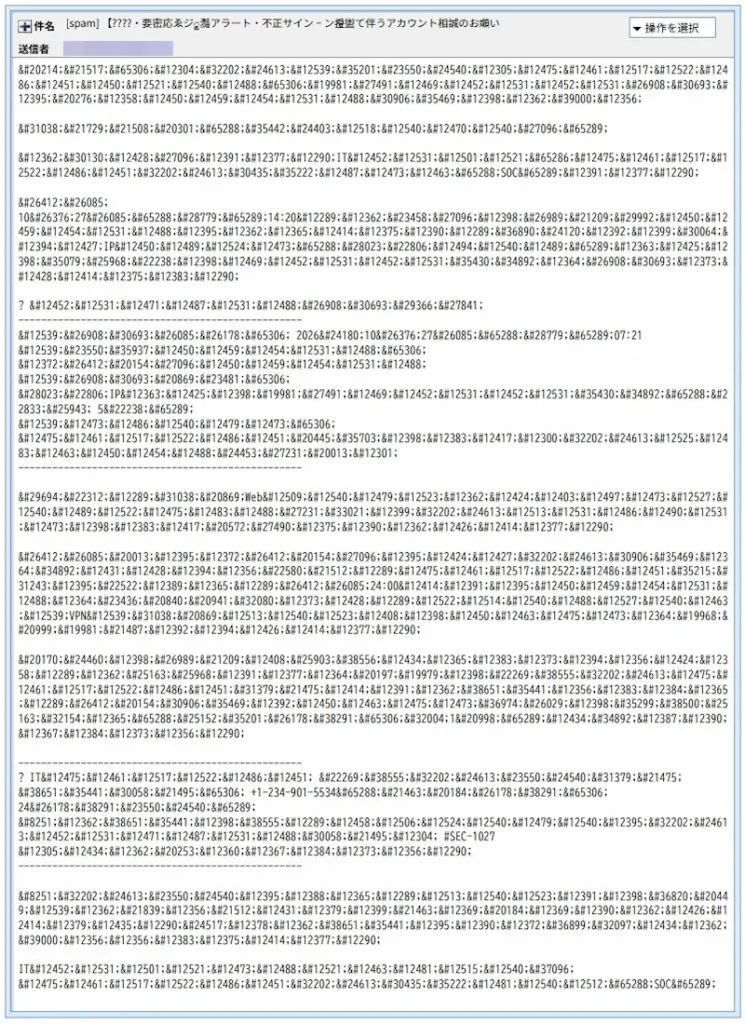
▲ 実際に届いたメールの画面(2026年10月27日受信)。件名も文字化けしていた
この数字の並びは、文字そのものではなく、「この番号の文字を表示してください」という指定を、そのまま書いたものです。たとえば、次のようになります。
【緊急】   →   【緊急】
要対応           →   要対応
本来は、メールソフトが数字を文字に戻して表示します。今回は、送信に使われたツールが、文字コードの設定を食い違ったまま送ったため、戻されずに数字のまま届いたとみられます。件名も同じように、読めない文字に化けていました。攻撃者のツールが、うまく動いていなかった形です。
数字を文字に戻した全文
検索で見つけやすいよう、数字を文字に戻した全文を再現します。電話番号は、攻撃者の連絡先であり、他の被害を防ぐため、そのまま掲載します。
件名:【緊急・要対応】セキュリティアラート:不正サインイン検知に伴うアカウント確認のお願い

社員各位(該当ユーザー様)

お疲れ様です。ITインフラ&セキュリティ緊急監視デスク(SOC)です。

本日 10月27日(火)14:20、お客様の業務用アカウントにおきまして、通常とは異なるIPアドレス(海外ノード)からの複数回のサインイン試行が検知されました。

インシデント検知状況
--------------------------------------------------
・検知日時: 2026年10月27日(火)07:21
・対象アカウント: ご本人様アカウント
・検知内容: 海外IPからの不正サインイン試行(失敗 5回)
・ステータス: セキュリティ保護のため「緊急ロックアウト待機中」
--------------------------------------------------

現在、社内Webポータルおよびパスワードリセット機能は緊急メンテナンスのため停止しております。

本日中にご本人様による緊急確認が行われない場合、セキュリティ規程に基づき、本日24:00までにアカウントが完全凍結され、リモートワーク・VPN・社内メールへのアクセスが一切不可となります。

今後の業務へ支障をきたさないよう、お手数ですが以下の国際緊急セキュリティ窓口までお電話いただき、本人確認とアクセス遮断の解除手続き(所要時間:約1分)を行ってください。

--------------------------------------------------
ITセキュリティ 国際緊急対応窓口
電話番号: +1-234-901-5534(受付時間: 24時間対応)
※お電話の際、オペレーターに緊急インシデント番号【 #SEC-1027 】をお伝えください。
--------------------------------------------------

※緊急対応につき、メールでの返信・お問い合わせは受け付けておりません。必ずお電話にてご連絡をお願いいたします。

ITインフラストラクチャー部 セキュリティ緊急監視チーム(SOC)
※「インシデント検知状況」と「ITセキュリティ 国際緊急対応窓口」の見出しの先頭には、絵文字とみられる記号が付いていましたが、変換できず「?」になっていたため、省いています。
「検知されました」「ロックアウト待機中」と、専門家らしい言葉が並びますが、書かれている行動は、たった1つです。「本日24:00までにアカウントが完全凍結される」と脅して、電話をかけさせることだけが目的です。リンクがないのは、迷惑メールの自動判定を避けやすいためとみられます。
送信ルートと偽装の判定
ここからは、詳しく調べると分かったことをご紹介します。
- 差出人は、受信者と同じドメインの「noreply」を装っていました。社内から届いたように見せる、典型的ななりすましです。送信元の表示だけなら、誰でも自由に書き換えられます。
- 実際の送信元IPは
58.11.12.213でした。受信したサーバーの記録にある送信元で、調べるとタイ・バンコクにある、通信事業者(True Internet)の回線でした。日本の会社を名乗るメールが、タイの回線から送られてきたことになります。 - SPF(送信元の認証)は、softfail(失敗寄りの判定)でした。「このドメインの持ち主は、このサーバーからの送信を推奨していない」という意味です。厳しく弾くよう設定されていないと、このように、判定が出ても受信されてしまうことがあります。
- DKIM(改ざん防止の署名)は付いていませんでした。本物の社内システムのメールなら、通常は付いているはずの署名です。
- 配信ソフトの名乗りが、意味のない文字列でした。メールを作ったソフトの名前の欄には、「Nkmxwq byypt 1.6」という、どこにもない名前が書かれていました。
- 時刻が、あちこちで食い違っています。本文は「本日14:20に検知」としていますが、このメールが届いたのは11:03で、14:20は、まだ来ていない未来の時刻です。さらに、同じ本文の中の「検知日時」は07:21で、14:20と食い違っています。メールの日時の記録も、日本時間に直すと17:54で、実際に届いた時刻より、約7時間先でした。
※メールヘッダー詳細は個人情報保護のため非掲載です。
💡ここで! 用語のかんたん解説
「数字の羅列(数値文字参照)」とは?
文字を、番号で指定して表示する書き方です。ふつうはメールソフトが自動で文字に戻すので、番号は見えません。今回は、戻す仕組みが働かず、番号がそのまま表示されました。
「SOC」とは?
セキュリティを24時間見張る、専門の部署のことです。本物の組織にも存在しますが、名前を名乗るだけなら、誰にでもできます。
「SPF」「DKIM」とは?
どちらも、メールが正しい送信元から届いたかを調べるための仕組みです。今回は、SPFは「失敗寄り」、DKIMは「署名なし」で、少なくとも本物の証明はありませんでした。
なぜ「電話」なのか
このメールには、リンクが1つもありません。偽のサイトに誘導するのではなく、電話をかけさせることが目的だからです。
電話をかけると、「本人確認のため」として、アカウントのID、パスワード、認証コードなどを聞き出される、あるいは、画面を操作するよう指示される、といった展開が考えられます。「所要時間は約1分」「メールでの返信は不可、必ず電話で」という書き方も、考える時間や、周りに相談する機会を、与えないための工夫です。
電話番号は、「+1」で始まる北米の番号の形です。日本の会社のIT部門が、わざわざ海外の番号を、緊急の窓口にすることは、通常は考えにくいでしょう。この番号で検索しても、日本語のページでは、既出の報告は見つかりませんでした。
ちなみに、緊急インシデント番号の「#SEC-1027」は、ただの「10月27日」を番号にしただけに見えます。見るからに、その日に思いついた番号のようです。
注意点と対処法
- メールに書かれた番号には、電話をかけません。アカウントの状況を確認したいときは、普段から知っている社内の窓口や、情報システム担当者へ、自分で連絡してください。
- 「今日中に」「24:00まで」と急かされても、慌てる必要はありません。本当にアカウントに問題があるなら、社内の正規の連絡手段で、案内が来ます。
- 同じメールが、同僚にも届いている可能性があります。「社内のIT部門を名乗るメールが届いたら、まず担当者に確認する」と、周りに共有しておきましょう。
- もし電話をかけてしまっても、自分を責めないでください。IDやパスワード、認証コードを伝えてしまったときは、すぐに社内の担当者へ連絡し、パスワードの変更を、公式の手順で行ってください。画面の操作を指示されて従った場合は、パソコンをネットワークから外して、担当者の指示を待ちましょう。
- お金や契約のトラブルが心配なときは、消費者ホットライン「188」に相談できます。
文字化けしたメールは、さすがに信じる人は少ないでしょう。でも、同じ文面が、きれいな日本語で届いたら、どうでしょうか。「見た目で判断しない。連絡先は、自分で調べ直す」という習慣が、いちばん確かな備えです。
本レポートの結論
「【緊急・要対応】セキュリティアラート:不正サインイン検知に伴うアカウント確認のお願い」は、社内のIT部門を名乗る、電話をかけさせる詐欺メールです。文字が数字の羅列で届いたのは、攻撃者のツールの不具合とみられますが、元に戻すと、「本日24:00にアカウント凍結」と急かす、典型的な脅し文句でした。連絡は、メールに書かれた番号ではなく、普段から知っている社内の窓口へ、自分で行ってください。身近な人が騙されてからでは手遅れです。このページのURLをコピーして、職場や家族のLINEグループで『これ気をつけて!』と共有してあげてください。
Data Provided by Heartland-Lab Security Research Unit
IP・所在地の調査参考:ip-sc.net