【ご確認必須】カードのご利用内容について(要手続き)|オリコカードを騙る詐欺メール、表示は公式URLでも実際のリンク先は別ドメイン
こんにちは、Heartland-Labです。クレジットカードの利用明細、毎月きちんと見ていますか? 「この金額、何だっけ?」と一瞬ドキッとした経験がある方ほど、今回のメールには要注意です。
今回ご紹介するのは、オリコカードの「不正利用検知システム」を名乗るメールです。先に結論をお伝えすると、このメールは詐欺です。「確認フォームへ進む」のリンクは押さないでください。画面に表示されているアドレスと、実際のリンク先が違っていた点を中心に、詳しく調べた結果をまとめます。
Heartland-Lab 専門調査レポート|2026年10月27日時点
「【ご確認必須】カードのご利用内容について(要手続き)」はオリコカードを騙るフィッシングメール
| 受信日時 | 2026年10月22日 12:43 |
| 手口 | 「不正利用の恐れがある高リスクな取引を検知」と伝え、具体的な利用明細で不安をあおり、確認フォームへ誘導する |
| 危険度 | ★★★★☆(4/5) |
| 偽装の手の込み具合 | ★★★☆☆(3/5) |
| 送信元IP | 34.102.36.153(アメリカ・ロサンゼルス/Google Cloudのサーバー) |
| SPF/DKIM | SPF:pass(ただし送信者自身のドメインで通っているだけ)/DKIM:署名はあるが検証結果の記載がなく判定不能 |
| 誘導先 | hxxps://kkkjili[.]asia/(オリコとは無関係のドメイン。確認時点で閉鎖済みとみられる) |
| ヘッダー解析情報 | ※メールヘッダー詳細は個人情報保護のため非掲載 |
⚠ このメールは偽物です。オリコからのメールではありません
利用日時や金額まで具体的に書かれているので、「もしかして本当に不正利用?」と心配になりやすいメールです。慌てて押す前に、このページの内容を参考にしてください。
届いた詐欺メール(本文の再現)
検索で見つけやすいよう、本文を再現します。実際のリンク先のアドレスは、うっかり押してしまわないよう「hxxps」「[.]」に置き換えています。
件名:【ご確認必須】カードのご利用内容について(要手続き)
差出人:オリコカード 不正利用検知システム <info@logaim[.]jlace[.]asia>

いつもオリコカードをご利用いただき、誠にありがとうございます。

当社の不正利用監視システムが作動し、第三者による不正アクセスの恐れがある高リスクな取引を検知いたしました。お客様の資産保護のため、該当取引の承認を保留しております。

【お取引詳細】
・カード:オリコカード(THE POINT)
・日時:2026年10月22日 09:25 (木)
・利用店舗:Amazon Japan
・請求額:14,850円

上記取引について、ご本人様によるものか確認するため、以下の専用リンクよりご回答をお願いいたします。

▼ 確認フォームへ進む(簡単なお手続き)
https://www.orico.co.jp/update
(画面の表示。実際のリンク先は hxxps://kkkjili[.]asia/ で始まるアドレス)

※SMS等で既に回答済みの場合は再回答不要です。

【今後の流れ】
* **ご本人の場合**:確認後、直ちに制限を解除します(店舗仕様により再決済が必要な場合があります)。
* **身に覚えがない場合**:被害拡大防止のため、カードの無効化・再発行手続きへ移行します。

━━━━━━━━━━━━━━━━━━
株式会社オリエントコーポレーション
https://www.orico.co.jp/
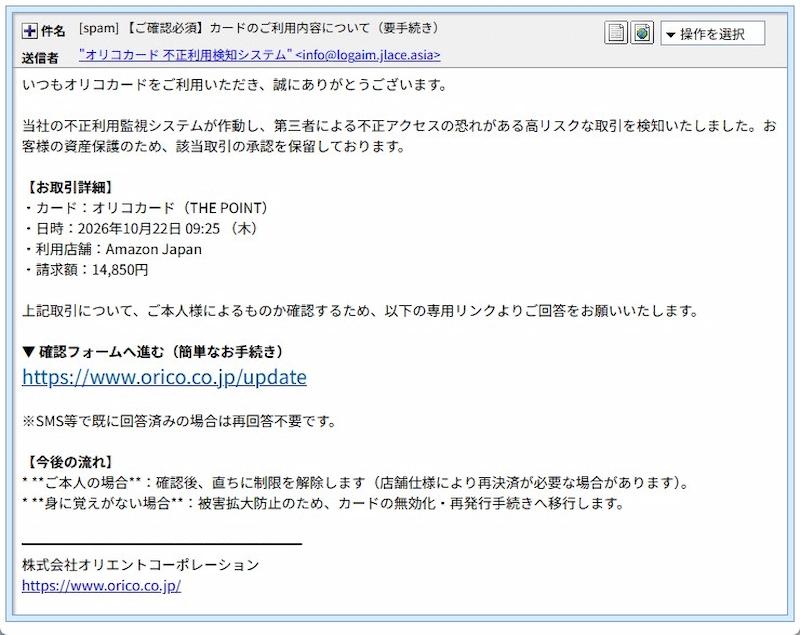
▲ 実際に届いた詐欺メールの画面(2026年10月22日受信)
「Amazon Japanで14,850円」と具体的に書かれると、思わず自分の買い物を思い返してしまいます。そこに、「該当取引の承認を保留しております」「カードの無効化・再発行手続きへ移行します」と、放っておくと困ることになりそうな言葉が続きます。考える時間を奪い、リンクを押させるための組み立てです。
最大のポイント:表示されているアドレスと、実際のリンク先が違う
メールの中には、青い大きな文字で https://www.orico.co.jp/update と表示されたリンクがありました。オリコの公式サイトのアドレスのように見えます。
ところが、このリンクを実際に押したときの行き先は、オリコとは無関係のドメイン(hxxps://kkkjili[.]asia/ で始まるアドレス)でした。画面に見えている文字と、本当の行き先は、別々に設定できてしまうのです。
さらに、そのアドレスの後ろには、受信者ごとに違うとみられる長い識別用の文字列が続いていました。誰がリンクを開いたか、攻撃者が見分けられるようにするための仕組みとみられます。
メールに表示されたアドレスが公式のものに見えても、それだけでは安心できません。押す前に、パソコンならリンクにカーソルを重ねたときに画面の端に出る本当の行き先を、スマホならリンクを長押ししたときに出る確認表示を、確かめる習慣が役に立ちます。ただし、確認のためであっても、怪しいと思ったリンクを開く必要はありません。
送信ルートと偽装の判定
ここからは、詳しく調べると分かったことをご紹介します。
- 送信元はオリコではありません。差出人のアドレスは、オリコとは無関係の
logaim[.]jlace[.]asiaというドメインでした。表示名だけが「オリコカード 不正利用検知システム」と、それらしく付けられています。 - 実際に受信したサーバーに記録された送信元IPは
34.102.36.153でした。調べると、アメリカ・ロサンゼルスにある、Google Cloudのサーバーでした。クラウドのような貸し出し用のサーバーは、送信者本人の居場所を示すとは限りません。 - SPF(送信元の認証)は「pass」ですが、安心材料にはなりません。通っているのは、攻撃者が自分で用意したドメインの認証だからです。オリコのドメインで認証されたわけではありません。
- DKIM(改ざん防止の署名)は、署名自体は付いていましたが、検証結果の記録がなく、当サイトでは判定できませんでした。署名のドメインも、攻撃者側のものです。
- 配信停止の宛先まで付いた、一斉配信の形でした。個人宛ての確認ではなく、多くの人へ同じメールを送るための仕組みが使われています。
※メールヘッダー詳細は個人情報保護のため非掲載です。
💡ここで! 用語のかんたん解説
「表示されたアドレス」と「実際のリンク先」の違いとは?
メールでは、見えている文字と、押したときの行き先を、別々に設定できます。「公式サイトのアドレス」の文字に、別のサイトへのリンクを重ねることもできてしまいます。
「SPF」「DKIM」とは?
どちらも、メールが正しい送信元から届いたかを調べるための仕組みです。ただし、攻撃者が自分のドメインで設定していれば「通過」になってしまうため、通過=本物とは限りません。
本文に残っていた「**」の記号と、食い違う内部タイトル
メール本文の最後の「今後の流れ」には、「* **ご本人の場合**:…」と、記号がそのまま表示されている部分がありました。これは、文章を太字にするための書き方(マークダウン)の記号です。本来は文字が太く表示されるはずが、変換されず、記号のまま残ってしまっています。AIなどが作った文章を、そのまま貼り付けたときに起きやすい現象です。
さらに、メールの内部に設定されたタイトルは「【重要なお知らせ】オリコカード:カード一時利用停止とご回答のお願い」で、実際の件名とは別の文言でした。別の文面で使ったものを使い回し、件名だけを変えたとみられます。
本物のカード会社のメールなら、こうした書式の崩れや内部の食い違いは、まず起きません。せっかくの偽装も、細かいところで詰めが甘かった形です。
リンク先は、すでにつながらなくなっていました
受信から5日後の10月27日朝(日本時間)にリンク先を確認したところ、次のような画面が表示されました。
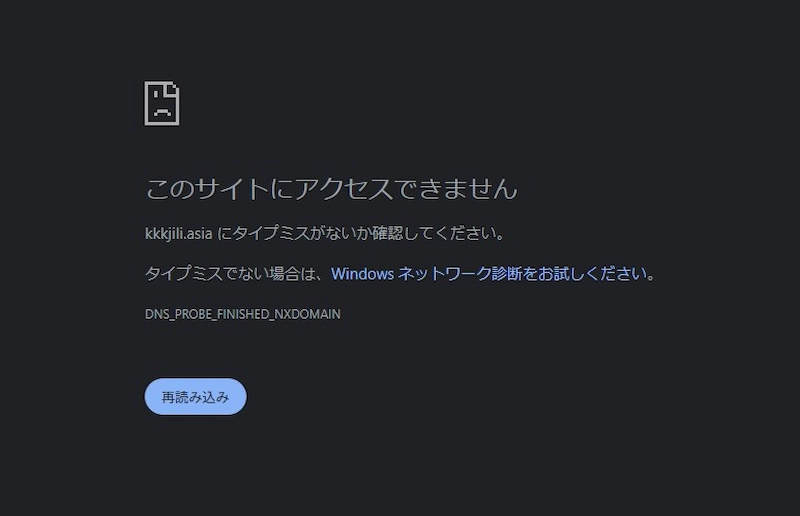
▲ リンク先の確認画面(DNS_PROBE_FINISHED_NXDOMAIN:このドメインは見つかりません)
「このサイトにアクセスできません」と表示され、ドメイン自体が見つからない状態でした。すでに閉鎖されたか、使い捨てにされたとみられます。このため、リンクの先にどんな画面があったのかは、確認できていません。表示を切り替える仕組み(クローキング)についても、確認できませんでした。
ただし、リンク先が見えなくなったからといって、安心はできません。詐欺メールは、短い期間だけ使うサイトを次々に作り直しながら、同じような文面で送られ続けます。「リンク先が開かない=無害」ではなく、メールそのものを開かずに削除するのが、いちばん確かです。
注意点と対処法
- メールのリンクは押さず、ID・パスワードやカード情報も入力しません。利用内容を確認したいときは、公式アプリや、いつも使っているブックマーク、カード裏面に書かれた番号から、自分で確認してください。
- 利用明細に身に覚えのない取引があるか、公式の入口から確認しましょう。メールに書かれた金額や店名は、本物とは限りません。まずは、自分の明細を自分で確かめるのが確実です。
- 「承認を保留」「無効化・再発行」と言われても、メールの指示に従う必要はありません。いったん手を止めて、家族や周りの人にも見せてみてください。
- もし入力してしまったら、自分を責めずに、すぐ動いてください。公式の入口から、パスワードを変更します。同じパスワードを他のサービスでも使っていたら、そちらも変更してください。カードの利用明細を確認し、不安があれば、カード裏面に載っている窓口へ連絡しましょう。
- お金や契約のトラブルが心配なときは、消費者ホットライン「188」に相談できます。
公式のURLが表示されている、金額が具体的に書かれている、と見た目だけでは判断しにくいメールです。「見た目で判断しない。入口は自分で開き直す」という習慣が、いちばん確かな備えです。
本レポートの結論
「【ご確認必須】カードのご利用内容について(要手続き)」は、オリコカードを騙るフィッシングメールです。公式のアドレスに見える表示の裏に、別のドメインへのリンクが仕込まれていました。具体的な利用明細で不安をあおる点も、典型的な手口です。カードの確認は、公式アプリやブックマークから、自分で開き直して行ってください。身近な人が騙されてからでは手遅れです。このページのURLをコピーして、家族のLINEグループで『これ気をつけて!』と共有してあげてください。
Data Provided by Heartland-Lab Security Research Unit
IP・所在地の調査参考:ip-sc.net