「ご利用代金明細のお知らせ」ゆうちょ銀行を名乗る詐欺メール|¥94,900の請求から偽ログイン画面へ
月末が近づくと、カードの請求額がふと気になりますよね。そんな「そろそろ明細が出る時期」の気持ちにそっと入り込んでくるのが、今回ご紹介する「ご利用代金明細のお知らせ」というメールです。先にお伝えすると、このメールは詐欺(フィッシング)です。落ち着いて、一緒に中身を見ていきましょう。
HEARTLAND-LAB 調査レポート
「ご利用代金明細のお知らせ」
ゆうちょ銀行を名乗る詐欺メール
クレジットカードの請求を装い、ボタンから偽のログイン画面へ誘導するメール
| 受信日 | 2026年10月24日 |
| なりすまし先 | ゆうちょ銀行(クレジットカードのご利用代金明細) |
| 危険度 | ★★★☆☆(偽サイトはIDとパスワードの入力画面を確認。ただしセキュリティソフトが警告を出して止めてくれました) |
| 送信元の判定 | SPF:Softfail(許可されていないサーバーから送られた疑い)/DKIM:署名なし |
| 送信サーバー | 香港(登録情報上の所在地) |
| 偽サイトのサーバー | 香港(登録情報上の所在地) |
| 表示の切り替え(クローキング) | 確認されず |
※メールヘッダー詳細は個人情報保護のため非掲載
このメールは偽物です
ボタンは押さず、IDやパスワードは入力しないでください。もう開いてしまった方も大丈夫です。このあとの「対処法」を順番にご覧ください。
届いた詐欺メールの中身
件名は「ご利用代金明細のお知らせ」。表示名は「【ゆうちょ銀行】」ですが、実際の送信元は銀行とは関係のない、某企業のドメインでした。本文は次のとおりです(ボタンの部分は[ ]で表記しています)。
クレジットカードご利用代金明細のお知らせ

いつもゆうちょ銀行クレジットカードをご利用いただきありがとうございます。下記のとおり今月のご利用金額が確定いたしました。

ご利用期間:2026年09月16日~10月15日
お支払い金額:¥94,900
お支払い期日:2026年11月05日(木)
お支払い方法:ご登録口座から自動引き落とし

[明細を確認する]

【ログイン方法】
1. 上記ボタンをクリック
2. 会員番号とWEBパスワードでログイン
3. 「お支払い金額・明細照会」で内容確認
※ 初回は登録またはパスワード設定が必要な場合があります。

・お支払い期日前に口座残高をご確認ください。
・不明な取引がある場合は速やかにご連絡ください。
・本メールは送信専用です。返信はできません。
・当行がパスワード等をメールで求めることはありません。

株式会社ゆうちょ銀行クレジットカードサービスセンター
電話:0120-108-420(平日9:00~17:00)
公式サイト:https://www.jp-bank.japanpost.jp
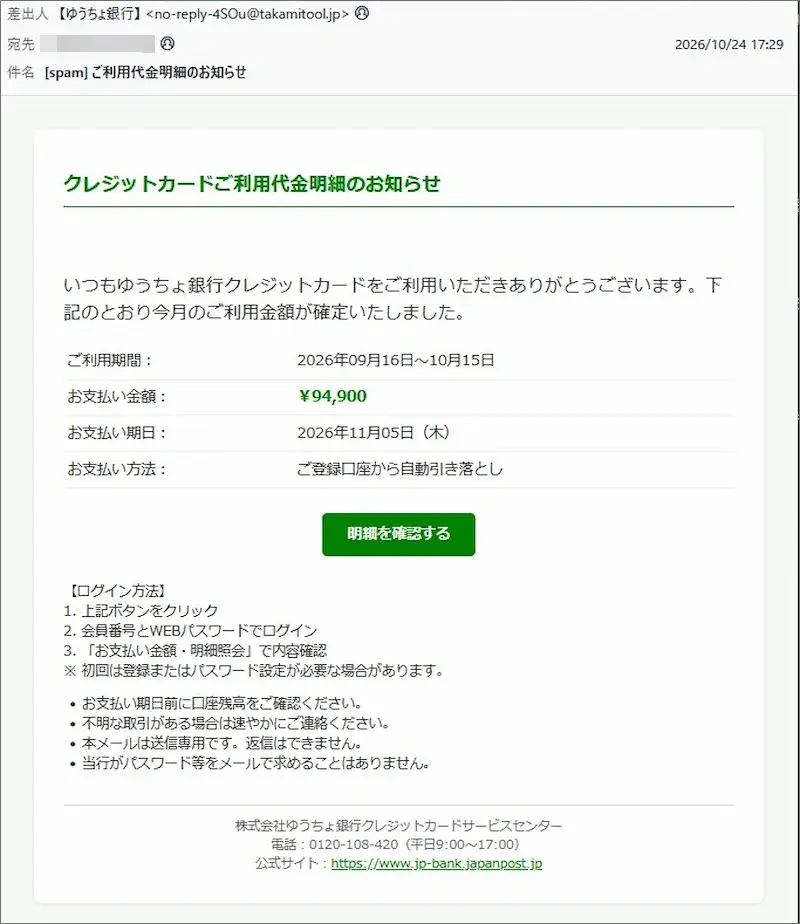
▲ 実際に届いたメール画面(受信者情報は伏せています)
このメールで特にいやらしいのは、末尾の「公式サイト」に本物のゆうちょ銀行のアドレスがそのまま書かれている点です。目に入る場所に本物を置いて安心させ、実際に押すボタンだけを偽サイトへつないでいます。さらに「当行がパスワード等をメールで求めることはありません」と書き添えながら、同じメールでIDとパスワードの入力に誘導するのですから、書いている内容と手口がちぐはぐです。
「¥94,900」という金額は、無視するには大きく、払えない額でもないという、ちょうど気になる水準です。身に覚えがなくても「もしかして使いすぎた?」と確認したくなる気持ちを狙っています。
どこから送られてきたのか
メールの経路を調べると、送信元のIPアドレスは 45.142.154.202 でした。登録情報上の所在地は香港(九龍)で、レンタルサーバー・クラウドのような事業者向けの回線です。
表示名は「ゆうちょ銀行」ですが、送信元のメールアドレスは銀行とは無関係の、某企業のドメインでした。なりすましの可能性が高く、その企業のドメインが悪用されたか、乗っ取られた可能性もあります。また、届いたメールには送信者の本人確認にあたる署名(DKIM)が付いていませんでした。
📖 用語解説:SPFとDKIM(メールの身元確認)
SPFは「このサーバーから送ってよい」という許可リストとの照合です。今回の結果は「Softfail」で、「許可されていないサーバーから送られた疑いがある」という意味です。
DKIMは、メールに付ける「電子的な封印」です。今回は封印が付いていませんでした。本物の送信者が正しく設定していれば付くことが多いものです。
※メールヘッダー詳細は個人情報保護のため非掲載
ボタンの先はどうなっている?
詳しく調べると分かったことをお伝えします。「明細を確認する」ボタンの飛び先は、次のアドレスでした(誤ってクリックされないよう、先頭を変えて表記しています)。
hxxps://jpbannk.myship-711-com-tw-teud5.shop/OYmAvdRJ
よく見ると、本物の「jpbank」ではなく「jpbannk」とnが1つ多いつづりです。後ろに続く文字列も、銀行とは何の関係もない並びでした。なりすましを狙うなら一番大事な名前を打ち間違えるあたりは、攻撃者の詰めの甘さですね。
お使いのセキュリティ対策が、この先のページを止めてくれた画面が次の2枚です。ウイルスバスター クラウドは脅威の種類を「フィッシング」と判定し、Chromeも「危険なサイト」として警告を出しました。
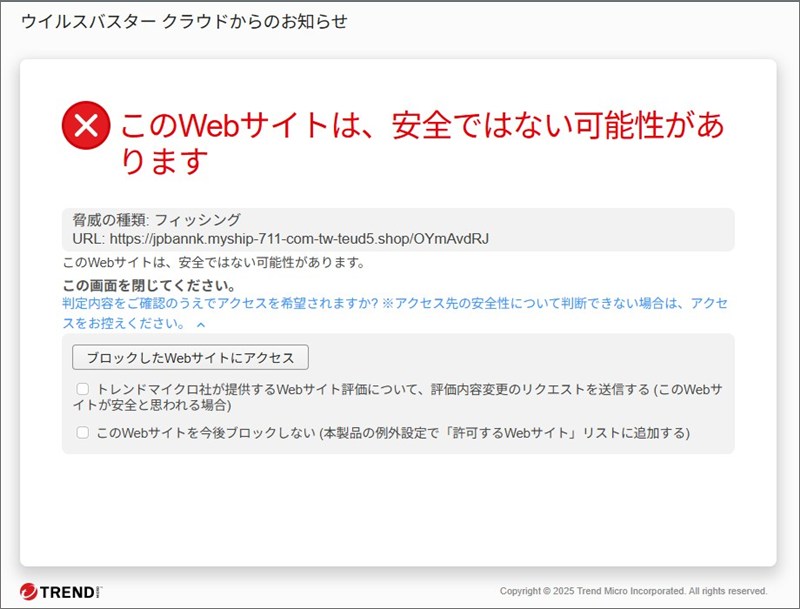
▲ ウイルスバスター クラウドが「フィッシング」として警告した画面
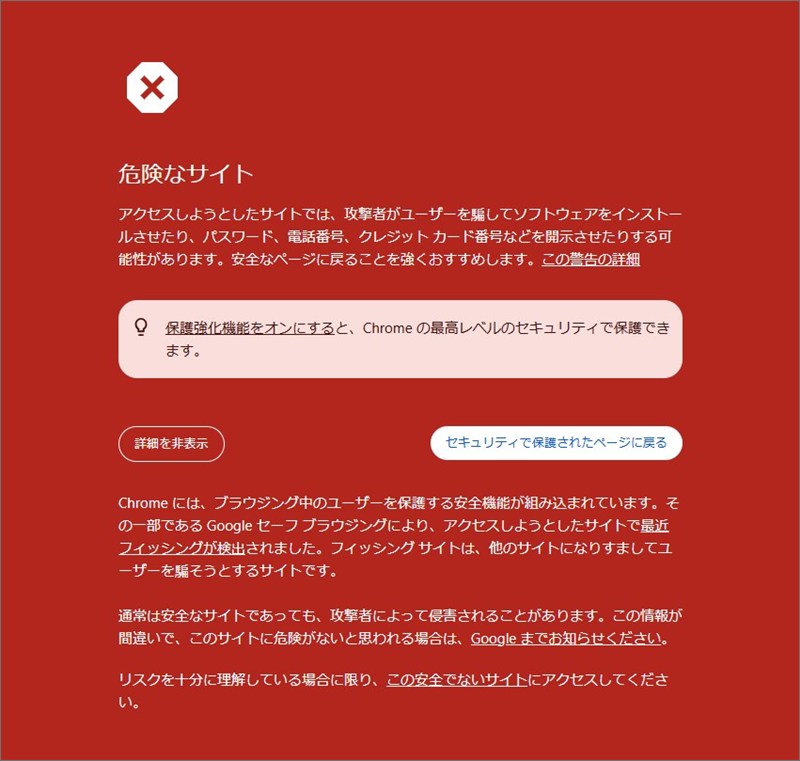
▲ Chromeのセーフブラウジングが「危険なサイト」と警告した画面
警告を承知のうえで中身を確認したところ、表示されたのは「JP BANK カード WEB」を名乗るログイン画面でした。緑色を基調に、IDとパスワードの入力欄、オレンジのログインボタンが並び、一見するとそれらしい作りです。ここでIDとパスワードを入力すると、入力した内容が攻撃者の手に渡ってしまいます。
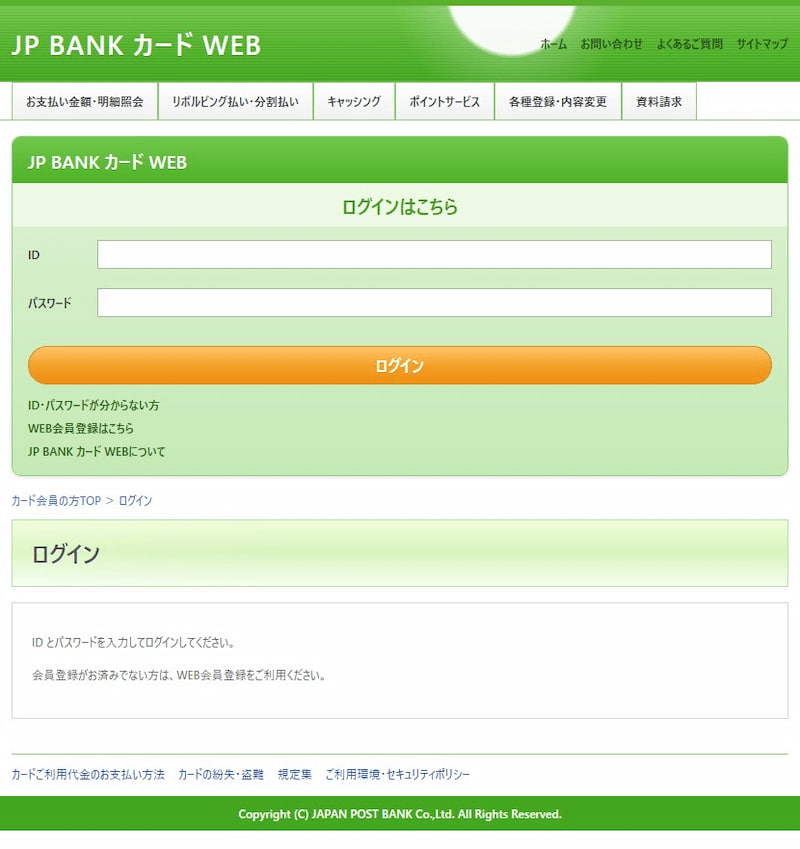
▲ 「JP BANK カード WEB」を名乗る偽のログイン画面(IDとパスワードを入力させる作り)
この偽サイトのIPアドレスは 195.86.16.208 で、こちらも登録情報上の所在地は香港(九龍)でした。ドメインの名前解決にはCloudflareのネームサーバーが使われており、同じサーバー上に、ほかに28件のサイトが載っているという情報もあります。ひとつのサーバーに多数のサイトが同居する、使い捨てのような運用がうかがえます。
なお、この所在地は「サーバーの登録上の場所」で、攻撃者本人の居場所を示すものではありません。端末や地域によって表示が変わる細工(クローキング)は、今回は確認されませんでした。ただし、サイトの中身は後から差し替えられることがあるため、安全とは言い切れません。
注意点と対処法
まず、焦らなくて大丈夫です。メールを受け取っただけで被害が出ることはありません。以下を順に確認してください。
- メールのボタンやリンクは押さない。返信もせず、そのまま削除して大丈夫です。
- 請求が気になるときは、メールではなく、いつも使っている公式アプリや、ご自身で登録しておいたブックマークからログインして確認しましょう。
- メール内の電話番号にも連絡しないでください。カード裏面に書かれている窓口に、ご自身でかけ直すのが安全です。
- もしIDやパスワードを入力してしまっても、責める必要はありません。すぐにカード会社の窓口へ連絡し、パスワードを変更し、同じパスワードを使い回しているほかのサービスも変更してください。
- 身に覚えのない請求や引き落としがないか、明細をこまめに確認しましょう。
まとめ:請求の知らせが届いたら、メールではなく公式アプリで
本物のアドレスが書いてあっても、押すボタンの先が偽物ということがあります。迷ったら、まず家族や周りの方にこの記事を見せてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には ip-sc.net(IP調査兵団) を参照しています。