「Shopee.jp 請求情報の確認」は詐欺メール!計算問題の「人間確認」から偽ログイン画面へ誘導
「7 + 8 = ?」。小学生でも解ける計算問題が、今回の詐欺の入口でした。
届いたのは、Shopee(ショッピー)を名乗る「請求情報の確認」のメールです。リンクを押すと、この簡単な計算問題を解かされ、その先で偽のShopeeログイン画面につながります。順番に確認していきましょう。
結論:これは詐欺メールです。「請求情報を更新する」のリンクは押さないでください。押すと、偽のログイン画面にたどり着き、入力したIDやパスワードが盗まれるおそれがあります。
| 危険度 | ★★★★☆(高い) 偽ログイン画面でIDとパスワードを入力させる作りのため |
| 受信日 | 2026年10月20日(火)午前9時16分ごろ |
| 件名 | 請求情報の確認 – Shopee.jp |
| 差出人 | 表示名は「Shopee.jp」。アドレスの書き方が壊れていて、メールソフトには「<MISSING_MAILBOX>」と表示される。実際の送信用ドメインは secureline[.]net(Shopeeとは無関係) |
| 送信元IP | 114.35.75.228(台湾の通信会社HiNetの回線とみられる) |
| SPF / DKIM | SPFは不合格(fail) / DKIMの署名はなし |
| 誘導先 | 短縮URL hxxps://tr[.]ee/OgT9Cr → 計算問題の「人間確認」→ 偽のログイン画面 hxxps://iluclu[.]com/wp-content/SHPY/pages/login.php |
| 偽サイトのIP | 163.43.102.67(日本・大阪市のレンタルサーバー事業者) |
⚠ これはShopeeからのメールではありません。偽物(詐欺メール)です。
届いたメールの本文(再現)
実際に届いた本文を書き起こしました。詐欺サイトのURLはクリックできない形にしています。「��」は、実際に文字化けして表示された部分です。
差出人:Shopee.jp
件名 :請求情報の確認 - Shopee.jp

S
Shopee.com

⚠ 要対応
請求情報の確認

Shopee ユーザーの皆様へ

お客様の登録済みの請求情報を確認できませんでした。アカウントを良好な状態に保ち、ご注文やお支払いに支障をきたさないよう、今すぐ請求情報の確認をお願いいたします。

�� 今すぐ確認
お客様の請求情報が当社の記録と一致しませんでした。最近の変更やカードの有効期限切れが原因である可能性があります。Shopee のサービスを中断なくご利用いただくために、情報をご確認ください。

[請求情報を更新する]
(※ボタンの実際のリンク先:hxxps://tr[.]ee/OgT9Cr)

�� セキュア接続 · Shopee.jp
© Shopee 2025 · All rights reserved
.
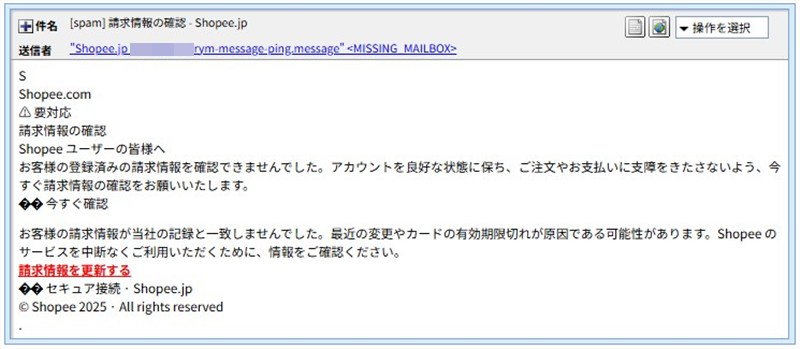
▲ 実際に届いたメールの画面。「要対応」「今すぐ確認」と、あせらせる言葉が並んでいます。
このメール、どこがおかしい?
- 宛名が「Shopee ユーザーの皆様へ」で、お名前がありません。
- 「請求情報を確認できませんでした」「カードの有効期限切れが原因である可能性があります」と、あせらせるだけで、どの注文や請求の話なのかは書かれていません。
- 絵文字が文字化けして、「��」と表示されています。
- ロゴは「Shopee.com」、差出人名は「Shopee.jp」と、表記がそろっていません。
- 著作権の表示が「© Shopee 2025」のままです。メールが届いたのは2026年です。
- いちばん下に、ほぼ空の「.」だけの枠が残っています。作りかけのテンプレートを、そのまま使ったような仕上がりです。
- メールのボタンの行き先が、短縮URLです。本当の行き先が隠れていて、押すまで分かりません。
送信ルートと偽装の判定
※メールヘッダー詳細は個人情報保護のため非掲載です。分かった範囲を、読み取り方と一緒にご紹介します。
実際の送信元:受信記録から、メールは 114.35.75.228 から送られたと分かりました。このIPの名前(逆引き名)に台湾の通信会社HiNetの名前が入っていることから、台湾の回線とみられます。Shopeeの公式サーバーではありません。
SPFは不合格:SPFは、「このサーバーから送ってよい」という届け出と、実際の送信元が合っているかを確認する仕組みです。今回は不合格(fail)でした。つまり、メールで名乗っているドメインの持ち主が、このサーバーからの送信を許可していなかったということです。DKIM(改ざん防止の署名)は付いていませんでした。
差出人の欄が壊れている:差出人の書き方に不備があり、メールソフトが「<MISSING_MAILBOX>」(アドレスが見つからない)と表示していました。実際に使われた送信用ドメインは secureline[.]net で、Shopeeとは無関係です。
総合判定:Shopeeになりすました偽メールです。
💡ここで!「人間確認」ってなに? 短縮URLって?
人間確認は、本来、プログラムによる自動の不正アクセスを防ぐための仕組みです。ところが詐欺サイトでは、本物らしく見せたり、セキュリティソフトによる自動の調査を遠ざけたりする目的で、まねして置かれることがあります。
短縮URLは、長いアドレスを短く言い換えるものです。便利な反面、押すまで本当の行き先が分かりません。詐欺メールでは、行き先を隠す目的で使われることがあります。
分かったこと①:本文の日本語が、すべて数字の形で書かれていた
メールの元データ(HTMLソース)を見ると、日本語の文章が、すべて 請求… のような数字の並びで書かれていました。ブラウザやメールソフトは、これを自動で日本語に直して表示します。人の目には普通の日本語に見えますが、文字列として検索すると、見つかりにくくなります。迷惑メールの照合をすり抜けやすくする工夫とみられます。
絵文字の部分は、数字の書き方が正しくなく、文字化けして「��」と表示されていました。海外で作られた使い回しのテンプレートのようで、日本語の仕上げが甘いことの表れかもしれません(推測です)。
分かったこと②:計算問題の「人間確認」から、偽のログイン画面へ
「請求情報を更新する」のリンクは、短縮URL hxxps://tr[.]ee/OgT9Cr でした。その先に進むと、まず英語の「Verify you’re human(人間であることを確認してください)」という画面が現れました。「Solve the simple math problem below to continue(下の簡単な計算問題を解いて進んでください)」と書かれ、「7 + 8 = ?」という問題が置かれています。(調査のため、危険を承知のうえで画面を確認しました。みなさんは、絶対にまねしないでください。)
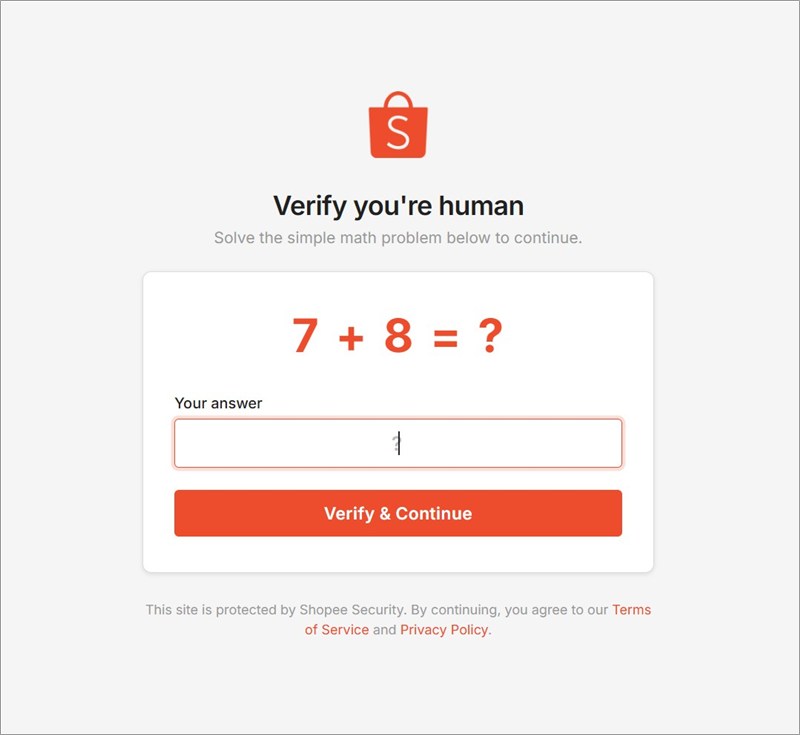
▲ 「7 + 8 = ?」の計算問題が出る、偽の人間確認画面。
これは、本物のロボット対策とは言えません。答えは15で、誰でも解けます。計算問題を解いて進むと、本物そっくりのShopeeのログイン画面が現れます。この画面は、電話番号やユーザー名、メールアドレスと、パスワードを入力させる作りでした。
メールは日本語なのに、人間確認の画面は英語、ログイン画面の右上にも「Need Help?」と英語が混ざっています。計算問題に答えて進まないことが、まず大事です。
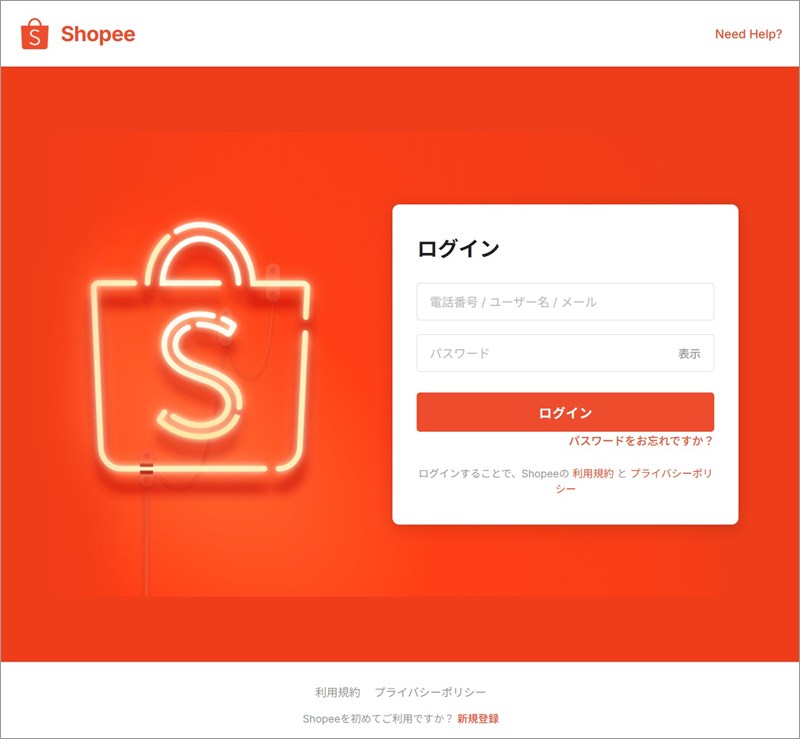
▲ 実際に表示された偽のShopeeログイン画面。オレンジ色のネオンのロゴまで再現されています。
フィッシングサイト詳細解析
偽ログイン画面:hxxps://iluclu[.]com/wp-content/SHPY/pages/login.php。入力した情報を送る作りの、偽のログインページです。
サイトのIP:163.43.102.67。日本・大阪市のレンタルサーバー事業者(さくらインターネット)のサーバーで、同じサーバーに、他のサイトが約120件同居していました。IP調査兵団の脅威レベルは「低」でした。記録がまだ少ないだけかもしれず、安全という意味ではありません。
ドメインの情報:iluclu[.]com は、公開されている情報では2018年7月19日の登録で、約8年前からあるドメインです。10月20日に確認した時点では、ドメイン自体には、サイトはないという表示がありました。
差出人のドメイン:secureline[.]net は、2024年6月14日の登録で、登録会社はドイツのunited domainsでした。こちらもサイトはないという表示で、IPアドレスも、2つのツールで調べましたが確認できませんでした。メールを送るためだけに使われているドメインとみられます。
読み解き:偽ログイン画面の場所が、wp-contentというWordPressの典型的な置き場所の中にあります。もともとは別の目的で使われていたサイトが、乗っ取られて使われている可能性があります(あくまで推測で、確認はできていません)。なお、端末や地域で表示を変える仕組み(クローキング)は確認されませんでした。
過去の記事との関連
「人間確認」の画面を挟む手口は、同じ日に届いた別のメールでも確認しています。
- 「Amazonギフトカード最大17,000円分プレゼント」JCB偽メールは詐欺!「私は人間です」画面から偽MyJCBへ誘導
- 同じ日に届いた、セゾンカードを装う偽メール
- 【緊急・実録】MyJCBを騙る偽「3Dセキュア再認証」詐欺メール発覚——SPF/DKIM両Pass偽装でフィルター突破、精巧な偽ログイン画面の全手口を解説
注意点と対処法
- ログインは、公式アプリかブックマークから:請求や支払いが気になったら、メールのリンクではなく、ご自身で登録した公式アプリや公式サイトから確かめましょう。
- メールは、開かずに削除して大丈夫です。短縮URLは、押すまで行き先が分かりません。
- もしIDやパスワードを入力してしまっても、ご自分を責めないでください。落ち着いて、公式の画面からパスワードを変更しましょう。同じパスワードを他のサービスでも使っている場合は、そちらも変更してください。
- カード番号まで入力してしまった場合は、お使いのカード会社に、すぐに連絡してください。
- 困ったときは、全国共通の消費者ホットライン「188」が、お住まいの地域の消費生活センターや市区町村の相談窓口につないでくれます。詳しくは消費者庁の案内資料をご覧ください。
Shopeeを名乗る「請求情報の確認」は、偽物です。
不安をあおるメールほど、リンクは押さないこと。簡単な計算問題が出ても、「人間確認」だからと安心せず、そこで引き返しましょう。
ご家族やお友だちにも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの位置情報はip-sc.net(IP調査兵団)の調査結果を参照しています。