「社内ネットワーク(VPN)障害発生に伴う再接続手順のご案内」は偽メール|リンクなし、ダミーURLだけの自社ドメインなりすまし
会社のメールボックスに、社内システムの障害や復旧を知らせるお知らせが届く。働いている方なら、一度は目にしたことがある光景ではないでしょうか。「あ、復旧したんだ」と、深く考えずに読み流してしまうことも多いですよね。
今日は、そんな社内向けのお知らせを装った偽メールを調べました。9月にも取り上げた件名ですが、今回は少し様子が違いました。
HEARTLAND-LAB SECURITY REPORT
「【緊急】社内ネットワーク(VPN)障害発生に伴う再接続手順のご案内」
リンクはなく、ダミーのURLだけが書かれた偽のIT部門メールでした
結論:これは偽メールです。差出人は、受信者の所属組織のドメインに見せかけているだけで、実際は外国から送られていました。返信は不要で、社内のIT担当にそのまま知らせれば十分です。
| 危険度 | ★★☆☆☆(やや低い) このメール自体にはリンクも添付もないため。ただし、同じ件名で、リンクが付いた型も出回っています |
| 受信日 | 2026年10月19日(月)午前9時19分ごろ |
| 件名 | 【緊急】社内ネットワーク(VPN)障害発生に伴う再接続手順のご案内 |
| 差出人 | 表示名は「IT Helpdesk」。アドレスは、受信者の所属組織と同じドメインに偽装(ドメイン名は非掲載) |
| 送信元IP | 118.71.14.95(ベトナムの通信会社FPT。地図上はハノイ。調査サイトの脅威レベルは「低」) |
| SPF / DKIM | SPFは「ソフトフェイル」(このIPからの送信は推奨されていない) / DKIM(電子署名)は無し |
| リンク・添付 | どちらもなし。「ネットワーク再接続ポータル」の下には、ダミーのURLが文字で書かれているだけ |
| 日付の記載 | 実際に届いた時刻より、約7時間先の時刻が書かれていた |
※メールヘッダー詳細は個人情報保護のため非掲載
このメールは、本物の社内IT部門からではありません。
偽物(なりすまし)です。リンクがなくても、返信や案内への対応は不要です。
偽メールの本文
本文は次のとおりです。画面に出たままの形で載せています。「?」の部分は、後で説明する文字化けです。
社員各位

お疲れ様です。ITヘルプデスクです。

本日発生いたしました社内ネットワークおよびリモートアクセス(VPN)の接続障害につきまして、復旧作業が完了いたしました。
長時間にわたりご不便をおかけいたしましたことをお詫び申し上げます。

現在、旧接続セッションが残っている影響で一部の端末から接続できない状態が発生しております。
対象の皆様は、以下の「臨時再接続ポータル」より設定の更新を行ってください。

?ネットワーク再接続ポータル
https://google.com

【対象者】
・正社員
・契約社員
・パートナー社員

ご迷惑をおかけいたしますが、ご理解とご協力のほどよろしくお願い申し上げます。

???????????????
ITインフラストラクチャー部 ヘルプデスク
内線番号:5678
???????????????
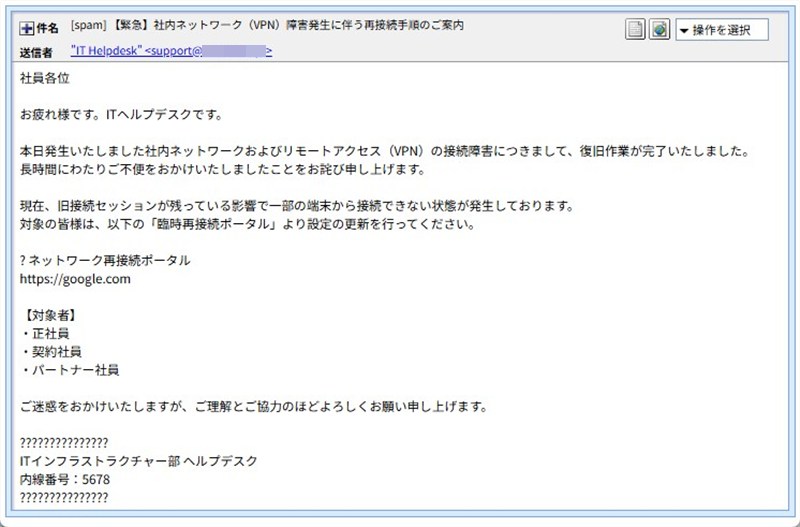
実際に届いたメールの画面(差出人欄のアドレスは伏せています)
文面は、本物の社内通知そっくりです。ところが、いちばん大事な「ネットワーク再接続ポータル」の宛先には、リンクが付いていません。書かれているのは、誰でも知っている検索サイトのアドレス(https://google.com)が、ただの文字として並んでいるだけです。押しても、何も起きません。
送信ルートと、偽物と分かるポイント
メールの作りを調べると、いくつもの「ほころび」がありました。
① 差出人は自社ドメインに見えるが、認証に失敗している
差出人のアドレスは、受信者の所属組織と同じドメインでした。しかし、メールの差出人欄は、送る側が好きなように書けてしまいます。実際、SPFは「ソフトフェイル」で、DKIM(電子署名)の署名もありませんでした。SPFは、「このIPからこのドメインのメールを送ってよい」という登録と照らす仕組みで、ソフトフェイルは「ドメインの持ち主は、このIPからの送信を推奨していない」という意味です。
② 送信元は、ベトナムの通信会社のIP
送信元は 118.71.14.95 でした。ベトナムの通信会社FPTの法人向け回線で、調査サイトの地図ではハノイと出ます。脅威レベルは「低」と表示されていますが、これは安全という意味ではありません。また、これは回線の場所であって、送った人の居場所とは限りません。乗っ取られた機器や、中継として使われた機器の可能性もあります。
③ 日付が、着いた時刻より約7時間先だった
メールに書かれた日付は「2026年10月19日 13時8分」で、世界標準時より6時間進んだ時間帯でした。世界標準時に直すと、午前7時8分です。ところが、実際に受信側へ着いたのは、日本時間の午前9時19分(世界標準時の午前0時19分)でした。日付が、着いた時刻より約7時間も先になっています。まだ起きていない時刻のメールは、ありえません。
どうやって見つけたか:メールの「日付」の記載と、メールが届いた時刻の記録を並べ、それぞれの時差を引いて、世界標準時にそろえて比べました。日付は送る側が自由に設定できるため、こうした矛盾が起きます。
④ 本文が、文字化けしている
画面では「?」が混ざっています。メールを「テキスト表示」に切り替えると、本文の日本語が、数字の並び(社 のような記号)に置き換わっているのが見えます。送信ツールの文字コードの設定がうまくいっていないか、迷惑メール判定をすり抜けるための細工と考えられます(推測です)。
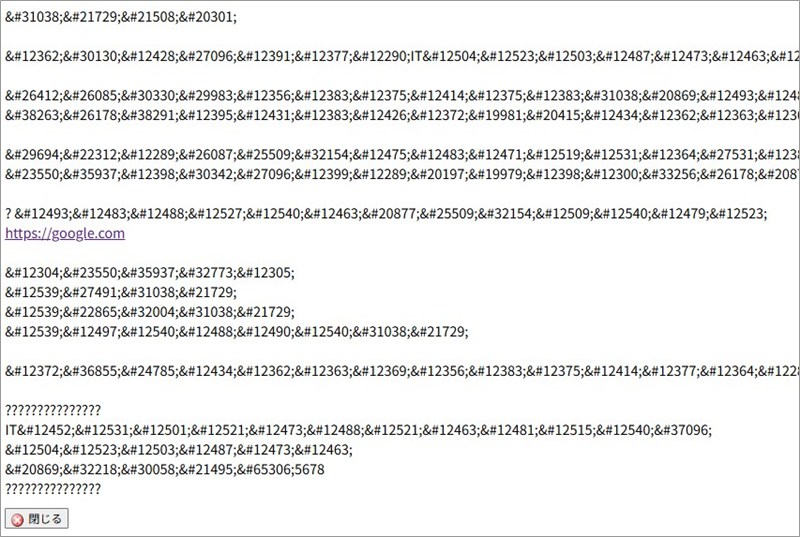
メールをテキスト表示にした画面。日本語が数字の記号に置き換わっている
💡ここで!用語解説「文字参照」
HTMLで、文字を「数字の記号」で書く方法です。たとえば「社」を「社」と書きます。画面では普通の文字に戻って見えますが、プログラムが文字を探すときは、数字の並びとしか見えません。そのため、「VPN」「再接続」といった言葉を探す、簡単な迷惑メール判定を逃れやすくなります。
⑤ 内線番号は、いかにも仮の番号
署名の「内線番号:5678」は、1234や5678のような、仮の番号によくある並びです。署名の上下の線も、文字化けで「?」の連なりになっています。作り込まれた本番用のメールというより、組み立て途中のひな形のように見えます。
⑥ 送信ソフトの名乗りが、とても古い(専門的なので、読み飛ばしても大丈夫です)
送信ソフトとして「Microsoft Outlook Express 6」と名乗る記載がありました。20年以上前のソフトの名前で、いまの環境ではまず使われません。この記載は送る側が自由に書ける欄なので、決め手にはなりませんが、同じ表記が、セクストーション型の脅迫メールにも見られました。同じ送信ツールが使われている可能性があります(推測です)。
※メールヘッダー詳細は個人情報保護のため非掲載
偽装判定:社内のIT部門からのメールではありません
- 差出人は自社ドメインを騙っているが、SPFはソフトフェイル、DKIMも無し
- 送信元は、ベトナムの通信会社の回線
- 日付の記載が、実際に着いた時刻より約7時間先
- 本文が文字化けし、内線番号も仮の番号に見える
- 肝心のリンクは付いておらず、ダミーのURLだけ
リンクのないメールを、なぜ送るのか
押す先のないメールを送ることに、どんな意味があるのでしょう。ここからは、確認できた事実をもとにした推測です。目的を断定できる材料は、手元にありません。
- 生存確認:宛先のアドレスが実在するか、迷惑メールの網をすり抜けて届くかを確かめている可能性があります。届け先がなければ、普通は「宛先不明」の通知が返ってきます。それがなければ「実在する」と判断できてしまいます。
- 試験送信:ダミーのURLや仮の番号、文字化けが残っていることから、本番用に作りかけの文面を、試しに送っている可能性があります。
- ならし運転:無害なメールを先に送り、送信元の評判を育てている可能性もあります。
いずれにしても、今後、同じ文面に本物のリンクが付いて届くことは、十分に考えられます。「リンクがないから大丈夫」と流さず、同じ件名のメールが届いたら注意してください。
9月に届いた「同じ件名」との違い
実は、同じ件名のメールは、9月にも届いていました。当サイトの記事「社内ネットワーク(VPN)障害の再接続手順は自社ドメインを騙る偽メール」で取り上げています。
| 9月4日の記事 | 今回 | |
| 送信元 | ボリビアのホスティング | ベトナムの通信会社の回線 |
| リンク | あり。偽のWindows警告のページ | なし。ダミーのURLだけ |
| 狙い | 電話へ誘導するサポート詐欺 | 生存確認・試験送信の可能性(推測) |
文面はほぼ同じなのに、中身の性格が変わっています。同じ件名でも、本物のリンクが付いているかどうかは、毎回確かめてください。
注意点と対処法
社内を名乗るメールは、つい信じてしまいがちです。慌てずに、普段の連絡方法で確かめましょう。
- 返信はしない。返事をすると、「このアドレスは生きている」と知らせてしまいます。
- 会社で受け取った場合は、メールを削除する前に、社内のIT担当(情報システム担当)に知らせてください。同じメールが、ほかの社員にも届いているかもしれません。
- 本当にネットワーク障害があったのか気になるときは、メールにある連絡先ではなく、社内チャットや内線、掲示板など、普段使っている方法で確かめてください。
- もしリンク付きの同じメールが届いて、偽のウイルス警告が出ても、画面の電話番号には電話せず、タブやブラウザを閉じてください。
- 管理者の方へ:自社のドメインを騙られないよう、SPF・DKIM・DMARCを正しく設定し、認証に失敗したメールを受け取らない設定をしておくと、同じ手口を防ぎやすくなります。
- 不安が消えないときは、個人の方向けにIPA(情報処理推進機構)の情報セキュリティ安心相談窓口があります。企業・組織の方は、案内ページにある、組織向けの窓口をご利用ください。
まとめ
- 「【緊急】社内ネットワーク(VPN)障害発生に伴う再接続手順のご案内」は、偽メールです。
- 今回は、リンクがなく、ダミーのURLが書かれているだけでした。日付の矛盾や文字化けなど、作りかけのような跡もありました。
- 9月には、同じ件名で、偽のWindows警告へ誘導する型が届いています。
合言葉は、返信しない・押さない・社内の窓口で確かめる。同じ職場の人にも、ぜひ知らせてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレス情報の参照元:ip-sc.net(IP調査兵団)