「ETCご利用料金のご返金手続きについて」は詐欺メール|14,860円の返金を名乗り、PCとスマホで画面が変わる偽サイトへ誘導
秋の行楽シーズン、高速道路を走る機会が増えた方も多いかもしれません。そんな時期に「ETCの料金を返金します」というメールが届いたら、つい開きたくなりますよね。その気持ちはごく自然なものです。
今日は、ETC利用照会サービスを名乗る「ご返金手続き」のメールを調べました。ボタンの先には、見る機器によって顔を変える偽サイトが待っていました。
HEARTLAND-LAB SECURITY REPORT
「【重要】ETCご利用料金のご返金手続きについて(期限間近)」
14,860円の返金を名乗り、パソコンとスマホで画面が変わる偽サイトへ誘導します
結論:これは詐欺メールです。ボタンも、QRコードも、LINEの友だち追加も押さないでください。メールに書かれた「返金」は本物のETC利用照会サービスからではなく、行き着く先もETCとは無関係の偽サイトでした。
| 危険度 | ★★★★☆(高い) メールアドレスなどの入力、さらに口座情報の入力へ進ませる流れのおそれがあるため |
| 受信日 | 2026年10月18日(日)午前3時台(送信時刻の記載は3時57分) |
| 件名 | 【重要】ETCご利用料金のご返金手続きについて(期限間近) 2026年10月18日 03:57 |
| 差出人 | 表示名は「/u53107 ETC」。実際のアドレスは help81a0@wure[.]amxpjylc[.]vip(ETCとは無関係のドメイン) |
| 送信元IP | 104.198.119.99(Googleのクラウド。地図上は東京都渋谷区) |
| SPF / DKIM | SPFは合格(攻撃者の自前ドメインで通っただけ) / DKIMは署名あり、検証結果は未確認 |
| リンク | 見た目は本物そっくりのURLだが、実際の宛先は hxxps://amxpjylc[.]vip/mail/… |
| 誘導先 | hxxps://countrylaceandribbon[.]com/(パソコンとスマホで別画面に振り分け=クローキング) |
| 入口ドメインのIP | 172.65.185.109(Cloudflare。実際の所在地は分かりません) |
※メールヘッダー詳細は個人情報保護のため非掲載
このメールは、本物のETC利用照会サービスからではありません。
偽物(詐欺)です。「返金」の手続きを装って、情報を入力させようとしています。
詐欺メールの本文
本文は次のとおりです。受信者のアドレスは伏せ、リンク先は読めないように加工して載せています。
平素よりETC利用照会サービスをご利用いただき、誠にありがとうございます。

システムのデータ処理に伴い、過去の通行料金において一部過剰請求が確認されました。
つきましては、対象となるお客様へ過払い分の通行料金をご返金いたします。
内容をご確認のうえ、期日までにお手続きをお願い申し上げます。

■□■━━━━━━━━━━━━━━━━━━━━━━━━
【 ご返金内容 】
━━━━━━━━━━━━━━━━━━━━━━━━■□■

・ご返金額:14,860円
・受付期限:2026年10月21日 23:59まで
・受付番号:ZR-75036
・対象アドレス:(受信者のメールアドレス)

▼ 下記のリンクより、ご返金先口座のお手続きへお進みください ▼

[ ご返金のお手続きへ進む > ](ボタン)

※リンクが開けない場合は、以下のURLをブラウザに貼り付けてアクセスしてください。
hxxps://www[.]etc-meisai[.]jp/refund/…(見た目のURL。実際のリンク先は別)

※期限を過ぎますと、オンラインでのご返金手続きができなくなりますのでご注意ください。
※すでにお手続き済みの際や、お心当たりがない場合は本メールを破棄いただきますようお願いいたします。
※本メールは送信専用のため、ご返信いただきましても回答いたしかねます。

ETC利用照会サービス事務局
Copyright (C) 2026 ETC Usage Enquiry Service. All Rights Reserved.
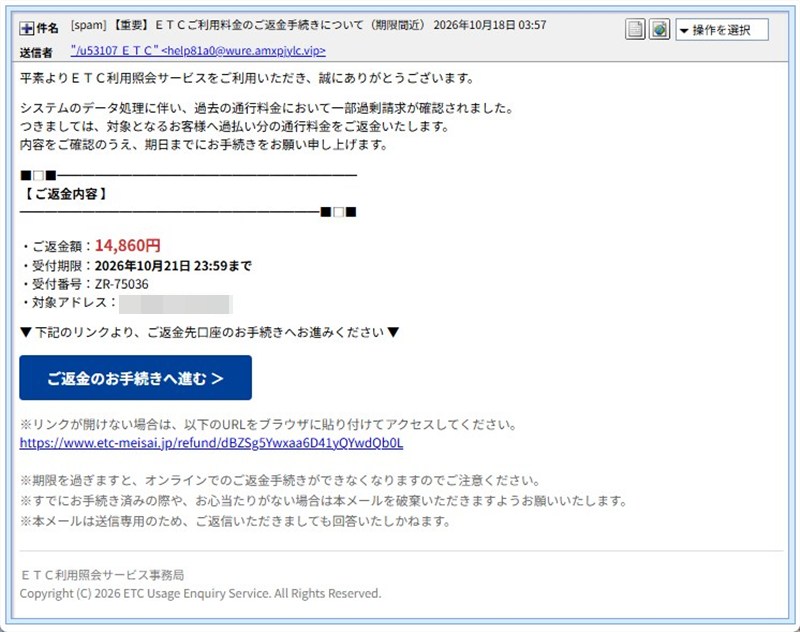
実際に届いたメールの画面(受信者のアドレスは伏せています)
「過剰請求」「ご返金」「期日まで」と、うれしさと焦りを同時に誘う言葉が並びます。最後の「すでにお手続き済みの際や、お心当たりがない場合は本メールを破棄ください」という一文は、いかにも親切な案内に見せるための飾りと見られます(推測です)。
送信ルートと、偽物と分かるポイント
まず、メールそのものの作りを調べました。見た目はそれらしくても、いくつもの細工がありました。
① 見えているURLと、本当のリンク先が違う
ボタンも、本文に書かれたURLも、見た目は etc-meisai[.]jp の文字が並んでいます。これは、本物のETC利用照会サービスと同じ名前です。ところが、実際のリンク先を調べると、どちらも amxpjylc[.]vip という全く別のドメインでした。表示されているURLは本物そっくりですが、実際のリンク先は別のドメインです。メールでは、表示する文字とリンク先を別々に書けるため、こうしたことができてしまいます。
② 「ETC利用照会サービス」の文字が、特殊な記号でバラバラにされていた
本文と、ページの題名にあたる部分で、「ETC利用照会サービス」という言葉が、文字の向きを変える特殊な記号(制御記号)で細かく区切られていました。たとえば「TE」「照用利C」「ーサ会」「スビ」のように、並びをわざと崩して書いてあります。画面では向きが戻されて普通に読めますが、プログラムが文字を順に読むと、「ETC」という言葉が見つかりません。こうした記号は、本文の中に約46個ありました。
どうやって見つけたか:メールソフトの「ソースを表示」などでメールの元データ(HTML)を開くと、本文のところどころで言葉がバラバラの順で並び、その間に見慣れない記号が挟まっているのが分かります。今回は、元データを1文字ずつ調べるプログラムで数えました。迷惑メールの自動チェックをすり抜けるための細工と考えられます(推測です)。
💡ここで!用語解説「制御記号」
文字を右から左へ並べるなど、文字の向きを切り替えるための、目に見えない記号です。アラビア語など右から書く言語を、日本語と一緒に表示するために本来は使われます。詐欺メールでは、これを使って、人の目には正しく見えて、機械には読み取りにくい文字列を作ることがあります。
③ 差出人も返信先も、ETCとは無関係
表示名は「/u53107 ETC」で、頭の「/u53107」は管理用の番号のように見えます。本当の差出人は help81a0@wure[.]amxpjylc[.]vip、返信先は security405ab6@amxpjylc[.]vip でした。どちらも、ETC利用照会サービスとは関係のないドメインです。
④ 送信元のIPアドレスは、クラウド事業者のもの
送信元は 104.198.119.99 でした。Googleが貸し出しているクラウド(ホスティング)のIPで、調査サイトの地図では東京都渋谷区と出ます。ただしこれはデータセンターの場所で、送った人の居場所ではありません。脅威レベルは「低」と表示されていますが、大手クラウドを借りているだけのことも多く、安全という意味ではありません。
⑤ 「SPF合格」でも本物とは限らない
SPFは「このIPからこのドメインのメールを送ってよい」という登録と照らす仕組みで、今回は合格でした。しかし、攻撃者が自分で取ったドメインに自分で登録すれば合格します。ETCから届いた証拠にはなりません。DKIM(電子署名)は署名自体は付いていましたが、検証の結果が今回の資料に出ていないので、判断はしていません。
⑥ 送信ドメインは、登録から約1年の新しいドメイン(専門的なので、読み飛ばしても大丈夫です)
送信とリンクに使われた amxpjylc[.]vip は、2025年11月1日に登録された、約1年のドメインです。登録者の情報は非公開になっていました。接続先は 172.65.185.109 で、Cloudflareという大手のサービスを経由しています。地図ではカナダのトロントと出ますが、Cloudflareの特性上、実際の運営者の場所を示すものではありません。
⑦ 受信経路の記録に、日本の法人回線を名乗る行があった(これも専門的なので、読み飛ばして大丈夫です)
メールが通った道筋の記録の古い側に、攻撃者側の送信用サーバー(メールの中継役)を名乗る行があり、そこに 202.214.140.99 というIPが書かれていました。調査サイトでは日本の通信事業者(東京都千代田区)の法人向け回線と出ます。ただし、この行は送る側が書ける部分で、本当の経路かどうかは確認できていません。
※メールヘッダー詳細は個人情報保護のため非掲載
偽装判定:本物のETC利用照会サービスからのメールではありません
- 表示されたURLと、本当のリンク先が別のドメイン
- サービス名が、制御記号でバラバラにされている
- 差出人も返信先も、ETCとは無関係のドメイン
- SPF合格は、攻撃者が自分で用意したドメインで通っただけ
- 登録から約1年の新しいドメインを使用
ボタンの先を調べました
いちばん気になったのは、「ご返金のお手続きへ進む」ボタンの先です。次の流れは、当サイトの調査用にたどって確認したものです。皆さんは、リンクを開かないでください。
フィッシングサイト詳細解析
ステップ1 入口:hxxps://amxpjylc[.]vip/mail/…
メールのボタンは、まずこのドメインに飛ばします。長い英数字の文字列が付いたURLで、メールごとに違う目印のようです(推測です)。
ステップ2 パソコンで開くと、まず警告が出た
当サイトの環境(パソコン)でリンクを開くと、uylyutyk[.]com のページで、セキュリティソフトが脅威の種類を「フィッシング」として警告しました。
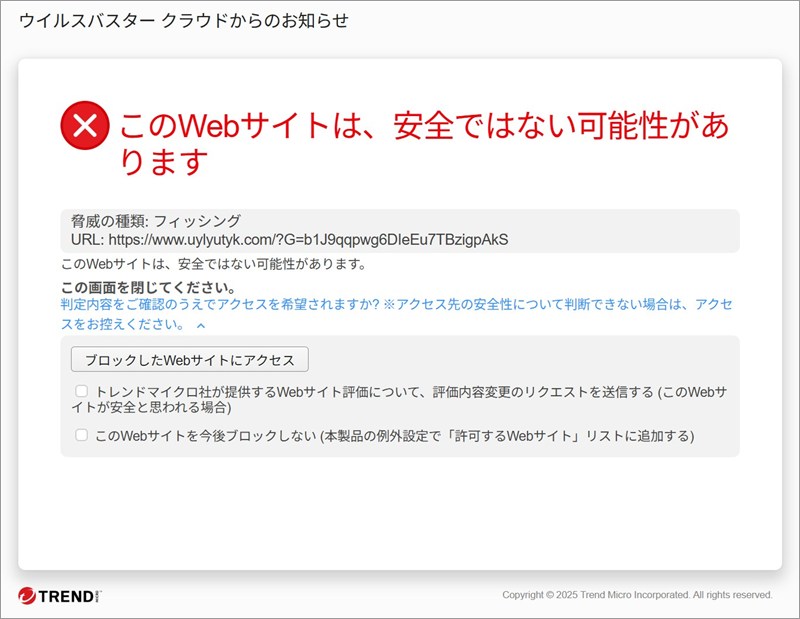
パソコンでリンクを開いた直後に出た、「フィッシング」の警告画面
ステップ3 パソコンと、スマホで、見える画面が違う
警告を承知のうえで調査のために先へ進めると、「読み込み中」を挟んだあと、見ている機器によって別のページに振り分けられました。
💡ここで!用語解説「クローキング」
見る人の機器や環境によって、表示するページを使い分ける仕組みです。調べる人(パソコンや検査ツール)には中身のないページを見せ、狙いたい人(スマホ)にだけ本命のページを見せることで、発見や通報を遅らせようとします。
パソコンの場合:hxxps://countrylaceandribbon[.]com/
表示されたのは、「パソコン・タブレットからは直接アクセスできません。」という案内と、QRコードでした。「以下のQRコードを読み取って、スマートフォン端末からアクセスしてください」と書かれています。QRコードの行き先は確認していませんが、スマホ向けのページへ誘導するものと見られます。
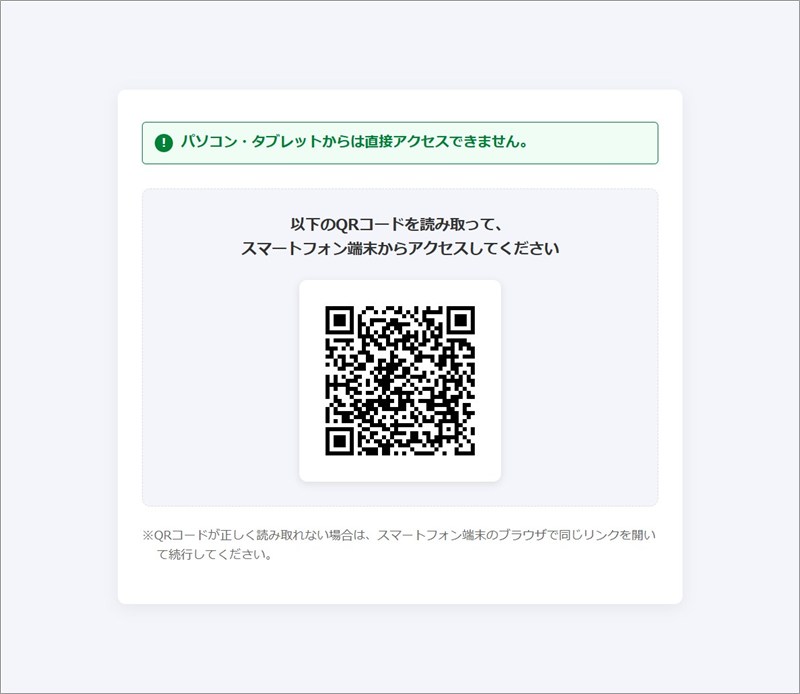
パソコンで表示された、スマホへ誘導するQRコードの画面
スマホの場合:hxxps://countrylaceandribbon[.]com/#/
スマホで開くと、「通行料金の重複請求に伴うご返金手続きのご案内」という画面が出ました。上には「1. 対象照会」「2. 返金額確認」「3. 受取手続き」「4. 完了」という4段階の案内があり、いかにも公式の手続き画面のような作りです。「課金システム障害に伴う過剰請求のお詫びとご返還について」という説明文のあと、「お手続き期限:2026年10月30日 23:59まで」「ご返還方法:ご指定の金融機関口座へのお振込み(振込手数料全額弊社負担)」と書かれ、その下にメールアドレスの入力欄がありました。入力例には、ETC関連のサービスを思わせるドメイン名が使われています。
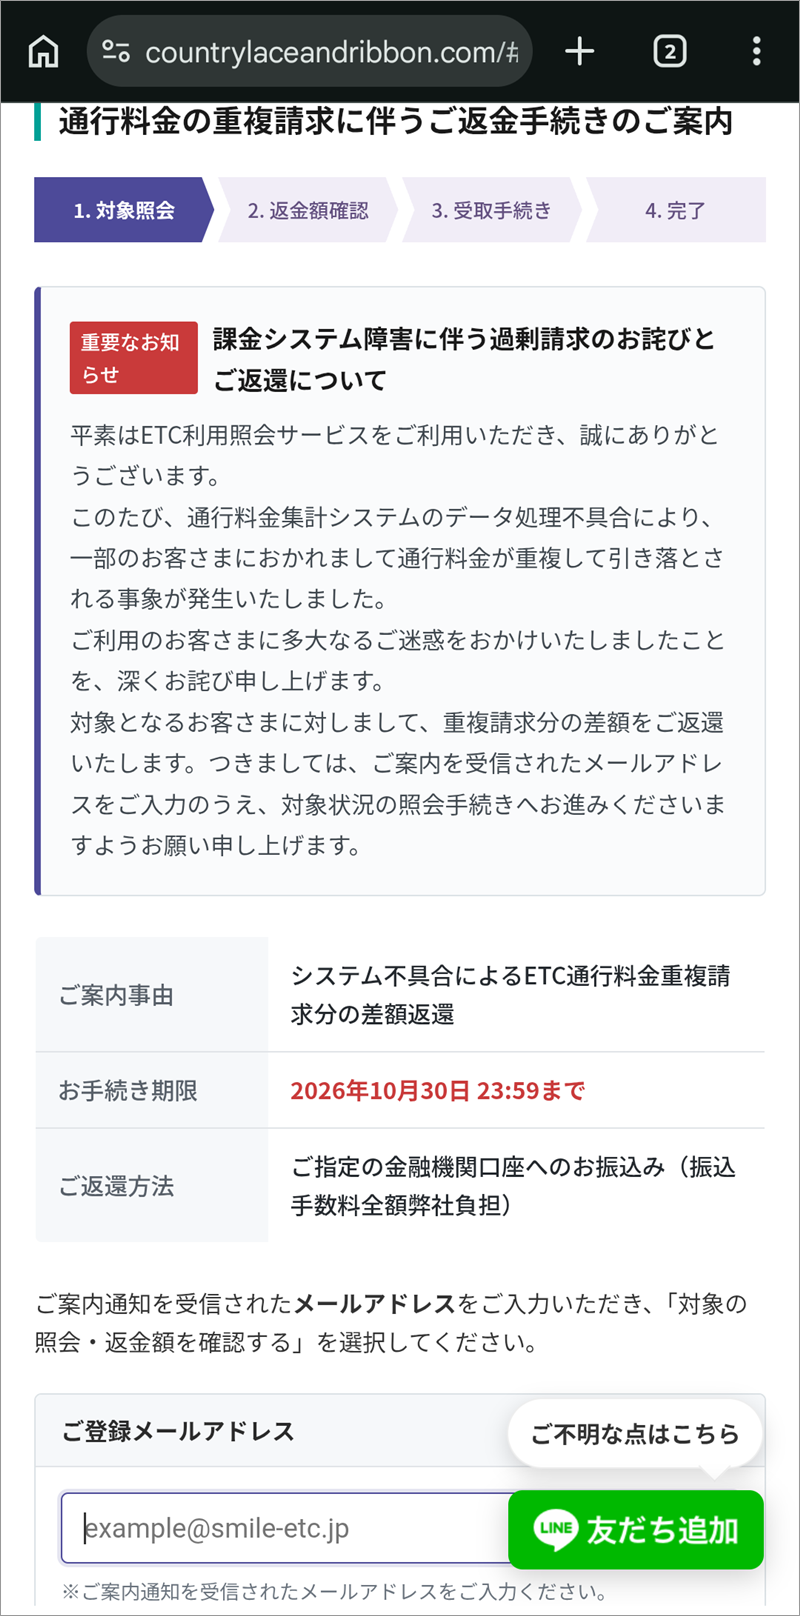
スマホで表示された、返金手続きを装う画面(メールアドレスの入力欄まで)
この先で、返金先の口座情報などを入力させる流れと見られますが、そこまでは確認していません(推測です)。また、画面の右下には、緑色の「LINE 友だち追加」ボタンと、「ご不明な点はこちら」の吹き出しがありました。「返金」の案内なのに、やり取りをLINEへ移そうとしているのも気になる点です。
期限が、メールと偽サイトで食い違っている
メールの「受付期限」は10月21日、偽サイトの「お手続き期限」は10月30日でした。期限を2通りも用意してしまう、詰めの甘さが出ています。
使われた偽サイトのドメイン
countrylaceandribbon[.]com は、手芸用品のお店のような名前です。ETCの返金窓口とは、まったく結びつきません。このドメインが、攻撃者が取得したものか、別の持ち主のものが悪用されたのかは、分かっていません。
注意点と対処法
「返金」という言葉は、うれしいぶん、確認が甘くなりがちです。慌てずに、メールではなく、ご自身で確かめた入口から動くことが大切です。
- ボタンも、QRコードも、LINEの友だち追加も押さない。メールアドレスなども入力しない。メールは削除して大丈夫です。
- メールに見えているURLを信用しない。パソコンならリンクにマウスを重ねる、スマホならリンクを長押しすると、本当の宛先を確かめられることがあります。
- ETC利用照会サービスの公式ページにも、「フィッシングサイト・不審メールにご注意ください」という注意喚起があり、ご利用料金の返金に関する不審なメールにも注意が呼びかけられています。ETCの利用状況を確かめたいときは、メールのリンクではなく、ブックマークや、ご自身で探した公式サイトから確認してください。
- ETC関連サービスをかたる偽メールの手口の例は、JAF Mateの記事でも紹介されています。
- もしメールアドレスなどを入力してしまっても、責められることではありません。クレジットカードの番号や口座の情報まで入力した場合は、落ち着いて、カード会社や銀行に連絡してください。ID・パスワードを入力した場合は、同じものを使っているサービスのパスワードも変更しましょう。
- LINEで友だち追加をしてしまった場合は、一般的には、メッセージを返さず、ブロックして通報する対応が考えられます。
- 不安が消えないときは、消費者庁の相談窓口(消費者ホットライン188)や、最寄りの警察署、警察相談専用電話(#9110)に相談できます。
まとめ
- 「【重要】ETCご利用料金のご返金手続きについて(期限間近)」は詐欺メールです。
- 見た目は本物そっくりのURLでも、実際のリンク先は別のドメインでした。
- リンクの先は、パソコンではQRコード、スマホでは返金手続きを装うページへ振り分けられ、LINEへの誘導もありました。
合言葉は、押さない・入力しない・登録しない。身近な人にも、ぜひ知らせてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレス情報の参照元:ip-sc.net(IP調査兵団)