「【期限あり】アカウント情報の確認・更新のお願い」VISAを騙る詐欺メール|アプリ誘導の先は偽e-Taxアプリ
月曜日の朝、仕事や家事を始める前にメールを開いたら、カード会社らしき相手から「期限あり」の知らせ。「放っておくと止められるかも」と、つい急いでしまいますよね。その気持ちはごく自然なことです。
今日は、そんな心理を突いてくる「VISA」を名乗るメールを調べました。ボタンの先には、思わぬ「あの」アプリが待っていました。
HEARTLAND-LAB SECURITY REPORT
VISAを名乗る「【期限あり】アカウント情報の確認・更新のお願い」
本人確認に必要だという「アプリ」は、偽のe-Taxアプリでした
結論:これは詐欺メールです。ボタンも添付ファイルも開かないでください。「VISAアプリ」と案内されて着く先は、VISAとは関係のない偽のアプリ配布ページでした。
| 危険度 | ★★★★★(非常に高い) アプリを入れさせる流れで、入れてしまうと被害が大きくなるおそれがあるため |
| 受信日 | 2026年10月18日(日)午前10時ごろ(同じ日に計95通が到着) |
| 件名 | 【期限あり】アカウント情報の確認・更新のお願い(見えない文字が混入) |
| 差出人 | 画面上は「VISA」と表示されるが、実際は別のドメイン(prod@prod[.]ynbzm[.]com) |
| 送信元IP | 57.154.20.239(Microsoftのクラウド。地図上はアメリカ) |
| SPF / DKIM | SPFは合格(攻撃者の自前ドメインで通っただけ) / DKIMは署名あり、検証結果は未確認 |
| 添付ファイル | VISA.kgo(拡張子が不審なため、当サイトでは開封・解析していません) |
| 誘導先 | ボタンのリンク先 hxxps://ynbzm[.]com/reservation/lyfr から、パソコンとスマホで別のページへ振り分け(クローキング) |
| 偽サイトのIP | 34.97.152.185(Googleのクラウド。地図上は大阪) |
※メールヘッダー詳細は個人情報保護のため非掲載
このメールは本物のVISAからではありません。
偽物(詐欺)です。「アプリを入れてください」という案内には、従わないでください。
2026年10月18日、同じ内容が95通届いていました
受信箱を開くと、2026年10月18日付けでVISAを名乗るメールがずらりと並んでいました。数えると全部で95通。件名は次の4種類で、どれも「確認・更新のお願い」という似た内容です。
- 【期限あり】アカウント情報の確認・更新のお願い(今回の解析対象)
- 【重要】お客様情報の確認・更新のお願い
- 【重要】ご登録情報の更新・本人確認のお願い
- 【ご確認ください】本人確認書類のご提出のお願い
差出人の表示名は「VISA」と「【VISA】」の2通りで、ほとんどのメールに添付ファイルが付いていました。この記事では、このうち「【期限あり】アカウント情報の確認・更新のお願い」の1通を代表として調べています。ほかの3件名は個別には解析していませんが、同じ日にまとめて届き、見た目の作りも同じなので、同じ送り主の可能性が高いと見ています。
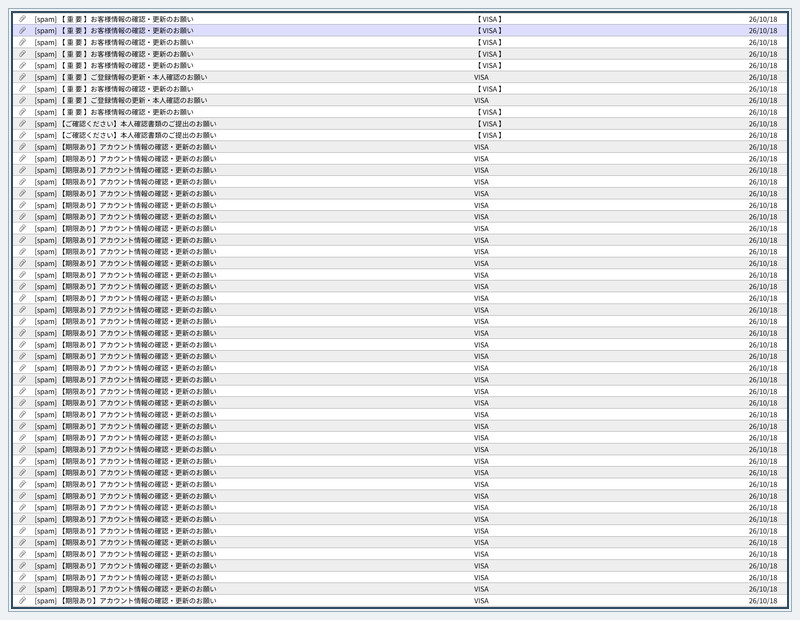
受信ボックスに並んだVISAを名乗るメール(1枚目)
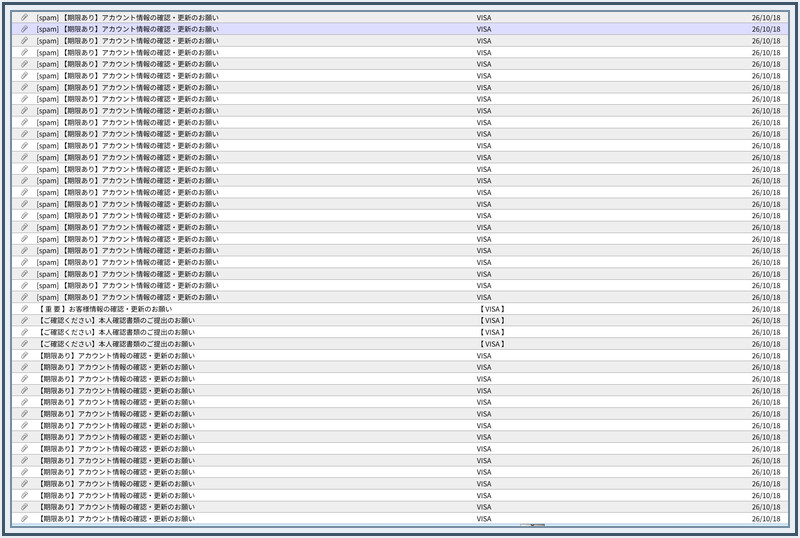
同じ日の受信分(2枚目)。ほぼすべてに添付ファイルのマークが付いています
詐欺メールの本文(代表の1通)
本文は次のとおりです。見えない文字は取り除き、リンク先は読めないように加工して載せています。
お客様

平素よりVISAカードをご利用いただき、誠にありがとうございます。

大変恐れ入りますが、最近、不正登録が相次いでいるため、ご本人確認の書類のご提出をお願いしております。

また、ご登録情報に誤りがないか、ご確認いただけますようお願い致します。

アカウント情報に誤った内容が登録されている場合、弊社利用規約に基づきサービスを停止させていただくことがございます。あらかじめご了承くださいますようお願いいたします。

以下の銀行をご利用の場合は、2026年10月31日(土)までにご登録情報の更新をお願いいたします。

取扱金融機関一覧
(大手銀行から地方銀行・ネット銀行まで、98行の名前が縦に並んでいます)

※ アプリ「VISA」から、情報を確認するための書類をご提出ください。

※ なお、本人確認を行うにはアプリが必要です。まだお持ちでない方は、お手数ですが下記よりインストールをお願いいたします。

[ VISAアプリで今すぐ情報を更新してください ](ボタン)
→ リンク先:hxxps://ynbzm[.]com/reservation/lyfr 以上、ご理解とご協力のほど、よろしくお願いいたします。 個人情報の取り扱い等について、当社にご要望、ご質問またはお問い合わせがございましたら、下記の方法でご遠慮なくお知らせくださいますようお願いいたします。 - サポート:https://www.visa.co.jp/support.html - Eメール:privacy@visa.co.jp - 郵送先: Visa Global Privacy Office 900 Metro Center Blvd. Foster City, CA, 94404 USA このEメールは配信専用です。返信しないようお願いいたします。
本文の最後にあるサポートのURLやメールアドレス、郵送先は、本物らしく見せるための飾りと見られます。メールの中でリンクになっているのは、あのボタンだけです。
もうひとつ気になるのが「取扱金融機関一覧」です。カードのお知らせのはずなのに、なぜか銀行の名前が98行も並んでいます。読む人に「自分の銀行も入っている」と思わせたり、本物の案内のように長く見せたりする狙いかもしれません(これは推測です)。期限の「2026年10月31日(土)」が実際の暦と合っているのも、もっともらしさを足しています。
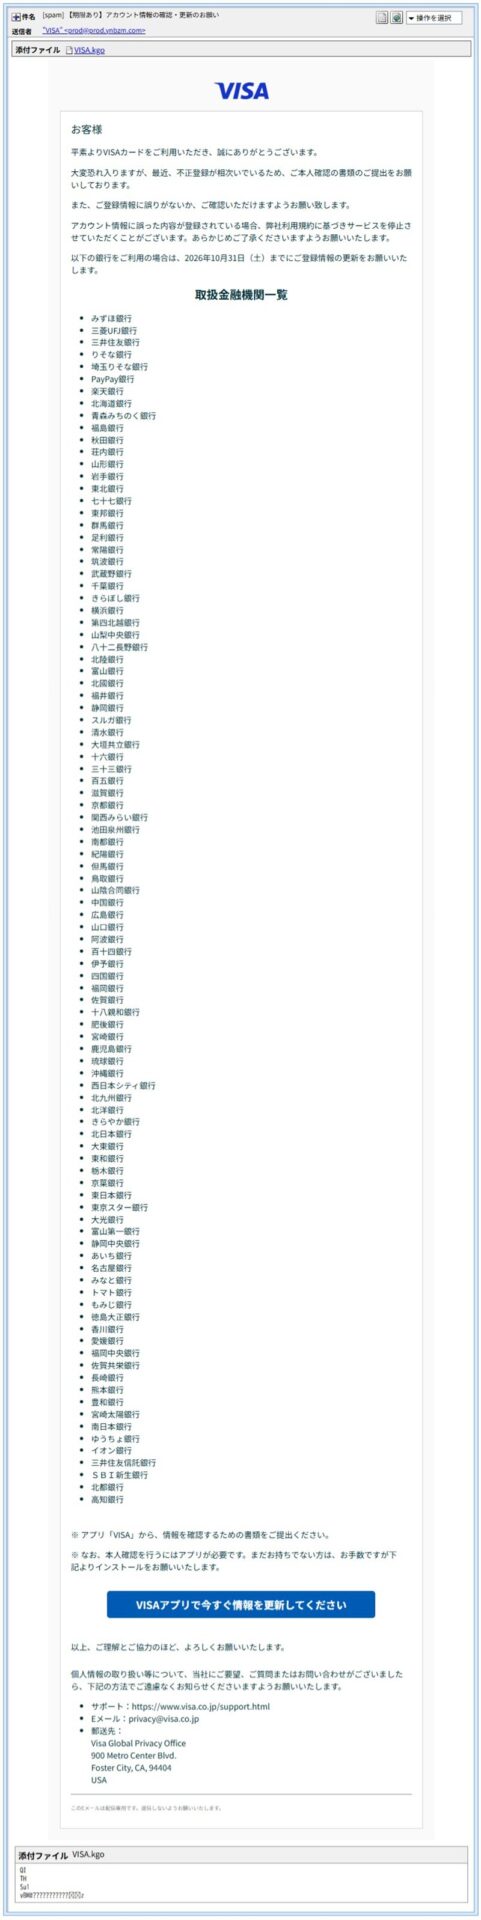
実際に届いたメールの画面(添付ファイルはVISA.kgoと表示。開いていません)
送信ルートと、偽物と分かるポイント
まず、メールそのものの作りを調べました。見た目はVISAでも、中身にはいくつもの細工がありました。
① 差出人の名前は「VISA」に見えるだけ
メールソフトの画面には「VISA」と出ますが、実際に保存されている並びは「ASIV」です。文字を右から左へ並べ替える特殊な制御記号を前後に混ぜて、画面の上だけ「VISA」と読めるようにしていました。本当の送信元アドレスは prod@prod[.]ynbzm[.]com で、VISAのものではありません。
② 件名にも本文にも、見えない文字が仕込まれていた
件名は、見た目が「【期限あり】アカウント情報の確認・更新のお願い」の23文字です。ところが中身を調べると28文字あり、余分な5文字は画面に何も表示されない「ゼロ幅文字」でした。本文にも、同じような見えない文字が約600個も混ざっていました。
どうやって見つけたか:今回は、メールの件名と本文を元の文字データに戻し、1文字ずつ種類を調べるプログラムで数えました。お手元で確かめるなら、件名をコピーしてテキストエディタに貼り付け、文字数のカウントを見てください。見た目の文字数より多ければ、見えない文字が入っています。狙いは、迷惑メールの自動チェックをすり抜けることだと考えられます(推測です)。
💡ここで!用語解説「ゼロ幅文字」
幅がゼロで、画面には何も表示されない文字のことです。あっても人の目には見えません。ところが、迷惑メールの判定や検索は「文字の並び」を見ているので、言葉の途中に挟むと、同じ言葉でも別の並びに見えます。そのため、自動チェックをすり抜けやすくなります。
③ 送信元のIPアドレスは、クラウド事業者のもの
送信元は 57.154.20.239 でした。Microsoftが貸し出しているクラウド(ホスティング)のIPで、調査サイトの地図ではアメリカのアリゾナ州フェニックスと出ます。ただしこれはデータセンターの場所で、送った人の居場所ではありません。調査サイトの脅威レベルは「低」と表示されていますが、大手クラウドを借りているだけのことも多く、安全という意味ではありません。
④ 「SPF合格」でも本物とは限らない
SPFは「このIPからこのドメインのメールを送ってよい」という登録と照らす仕組みで、今回は合格でした。しかし、攻撃者が自分で取ったドメインに自分で登録すれば合格します。VISAから届いた証拠にはなりません。DKIM(電子署名)は署名自体は付いていましたが、検証の結果が今回の資料に出ていないので、判断はしていません。
⑤ 受信経路の記録に、偽の経路を差し込んだ形跡(専門的なので、読み飛ばしても大丈夫です)
メールが通った道筋の記録のいちばん古い行に、大手通信会社の社内用ホストを名乗る行がありました。ところがそこには、外からは使えない社内用の番号が書かれており、外部からの本当の最初の受け取り口は、その上の別の行でした。「大手を経由したメール」に見せかけるため、偽の記録を差し込んだ可能性が高いと見ています(確証まではありません)。
※メールヘッダー詳細は個人情報保護のため非掲載
偽装判定:VISAからのメールではありません
- 送信元もリンク先も、VISAとは無関係のドメイン
- 差出人名は、制御記号で「VISA」に見せかけた細工
- 件名・本文に、自動チェック回避用の見えない文字
- 不審な拡張子の添付ファイル(開いていません)
- 受信経路の記録に、偽の経路を入れた疑い
ボタンの先を調べました
いちばん気になったのは、「本人確認にはアプリが必要」と案内されたボタンの先です。次の流れは、当サイトの調査用にたどって確認したものです。皆さんは、リンクを開かないでください。
フィッシングサイト詳細解析
ステップ1 入口:hxxps://ynbzm[.]com/reservation/lyfr
メールのボタンは、まずこのドメインに飛ばします。ドメインの情報を調べると、登録は2025年11月9日で、まだ1年ほどの新しいドメインです。登録者の情報は非公開で、国は中国と表示され、ドメイン情報サイトでは「ウェブサイトなし」の扱いでした。つまり、トップページに中身はなく、振り分けのための入口として使われていると見られます。解決先のIPは 103.145.190.169 で、中国・上海のホスティング事業者のものでした。
ステップ2 パソコンとスマホで、行き先が変わる
ここから先は、見ている機器によって別のページへ振り分けられます。
💡ここで!用語解説「クローキング」
見る人の機器や環境によって、表示するページを使い分ける仕組みです。調べる人(パソコンや検査ツール)には無害なページを見せ、狙いたい人(スマホ)にだけ本命のページを見せることで、発見や通報を遅らせようとします。
パソコンの場合:hxxps://tendclothin-jp[.]com/
当サイトの環境では、セキュリティソフトが「フィッシングの可能性」として警告を表示しました。
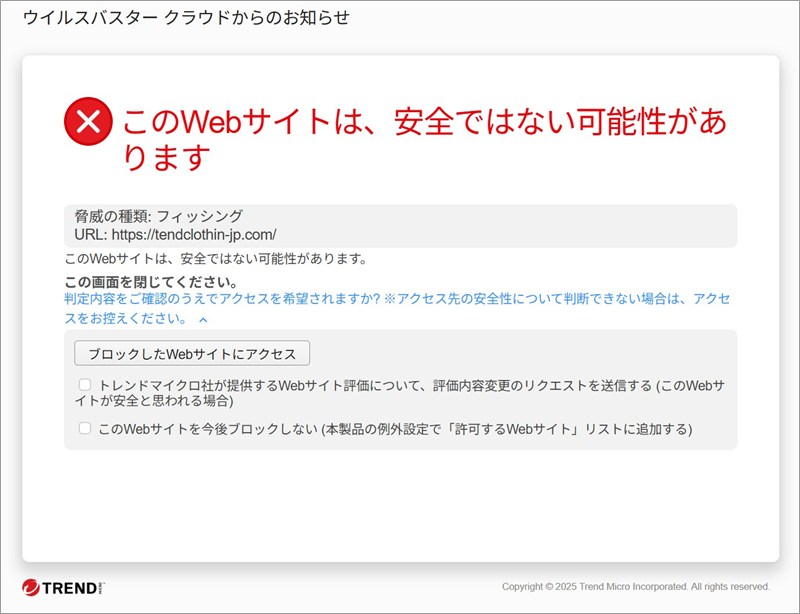
セキュリティソフトが、脅威の種類を「フィッシング」として警告した画面
ページ本体には、まず「ロボットではありません」と確認する画面が出ます。機械による自動チェックを避けるための関門と見られます。
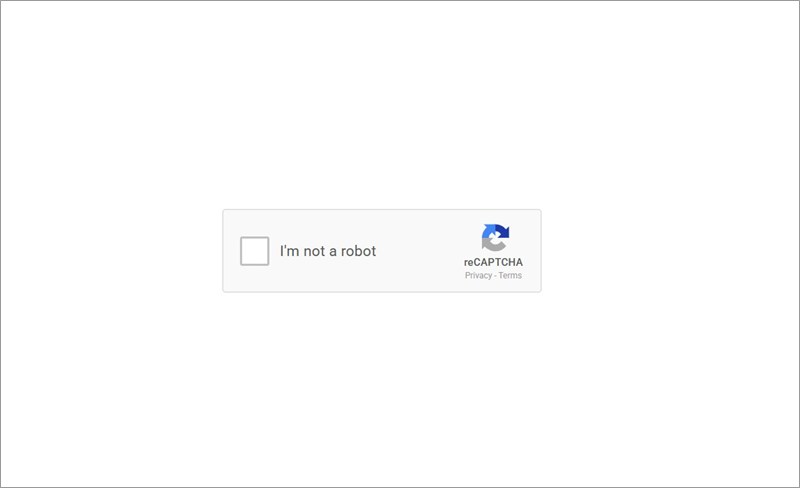
最初に表示される「ロボットではありません」の確認画面
そのあとに出たのが、e-Tax(国税電子申告・納税システム)のロゴ入りの画面です。「システムメンテナンスのため、パソコンからは利用できません。スマートフォンで以下のQRコードをスキャンしてください」と書かれ、QRコードが表示されます。VISAのメールから来たのに、画面はe-Taxです。QRコードの行き先は確認していませんが、スマホ向けのページへ誘導するものと見られます。
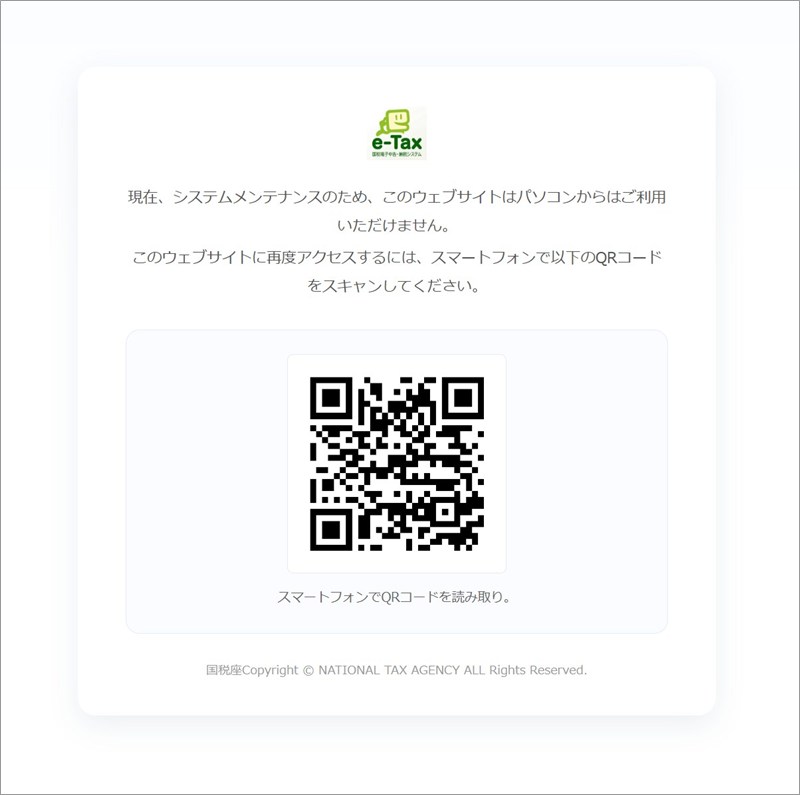
パソコンで表示された、e-Taxを装うQRコードの画面
ちなみに、この画面の下には「国税座Copyright © NATIONAL TAX AGENCY」とあります。国税庁のはずが「国税座」。劇場のようになっていました。
スマホの場合:hxxps://rabbitshiha-jp[.]com/
スマホで開くと、アプリの配布ページのような画面が出ました。アプリ名は「e-Tax国税」、評価は4.8、ダウンロードは「50万+」と表示され、緑の「インストール」ボタンが大きく置かれています。ところが、アドレスバーを見ると、本物のストアではなく rabbitshiha-jp[.]com です。評価やダウンロード数も、このページの自称にすぎません。
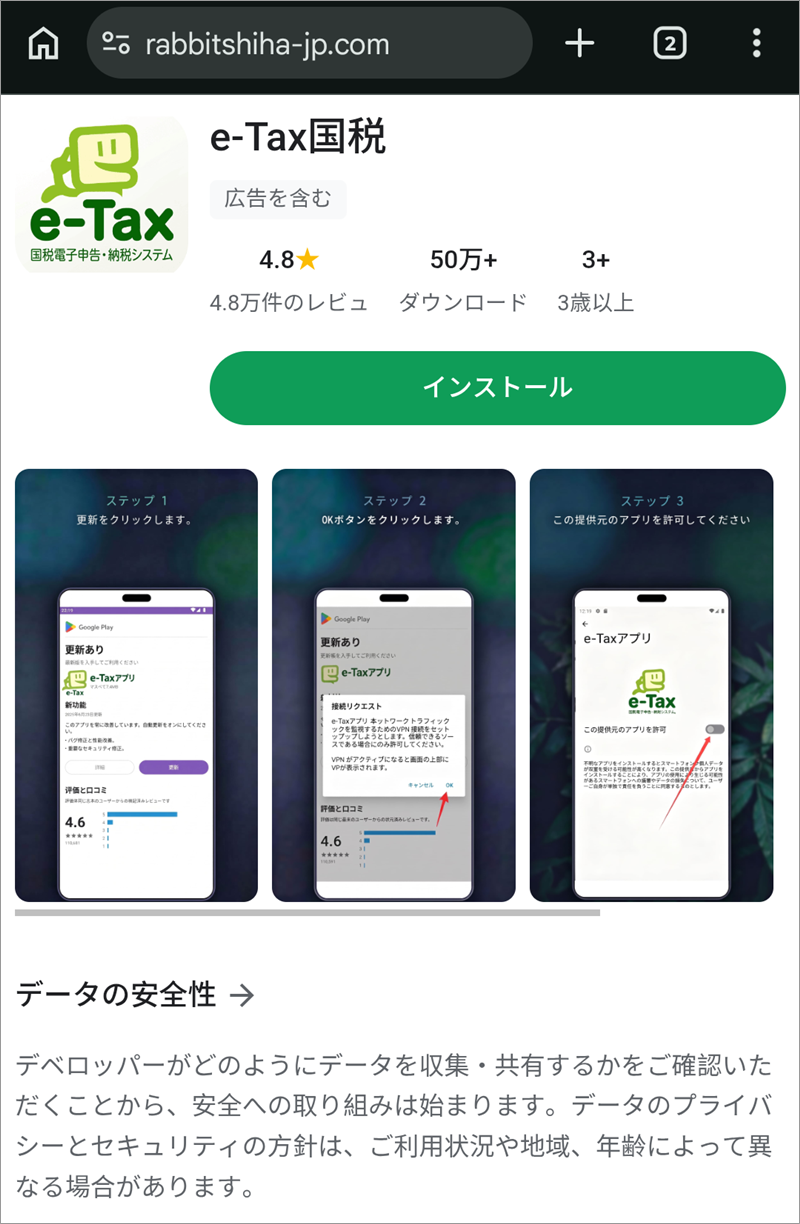
スマホで表示された、アプリ配布ページに似せた画面
さらに、ページ内の手順の画像には、「更新をクリック」「OKをクリック」に続いて、VPN接続の許可や、「この提供元のアプリを許可」の切り替えを促す案内が含まれていました。公式のストアから入れる通常のアプリでは、まず求められない操作です。なお、アプリ本体は入手も解析もしていないため、中身までは分かりません。
ステップ3 2つのドメインは、同じサーバー
パソコン用の tendclothin-jp[.]com と、スマホ用の rabbitshiha-jp[.]com を調べると、どちらも同じIP 34.97.152.185 につながっていました。Googleのクラウド(ホスティング)で、調査サイトの地図は大阪府大阪市です。ここもデータセンターの場所であって、運営者の居場所ではありません。1台のサーバーで、機器によって見せるページを切り替えていたわけです。
入口はVISA、出口はe-Tax
メールの本文には、e-Taxの文字は一つもありません。VISAの看板で呼び込んでおいて、通された先はe-Taxの店。看板の掛け違いです。ブランドの画面を使い回している可能性がありますが、これは推測です。なお、国税庁の公式ページ「e-Taxを装った不審なメール等にご注意ください」でも、メール内の「アプリをインストール」のボタンを押させる手口に注意が呼びかけられています(令和8年10月16日にも更新と表示されていました)。
当ブログでVISAを名乗るメールを取り上げるのは、今回が初めてです。また、アプリを入れさせようとするタイプの詐欺も初めての紹介になります。
注意点と対処法
急かされると、誰でも慌てます。大切なのは、メールの案内ではなく、ご自身で確かめた入口から動くことです。
- ボタンも、QRコードも、添付ファイルも開かない。メールは削除して大丈夫です。
- Visaの公式ページには、「Visaがメールでカード会員の個人情報や機密情報を確認することはない」「不審なメールには返信せず削除し、添付ファイルは開かない」とあります。詳しくはVisa公式の注意喚起をご覧ください。
- 本当に確認したいときは、メールのリンクは使わず、お手持ちのカードに書かれた連絡先や、ご自身で探した公式サイトから確かめてください。
- スマホのアプリは、公式のストアから入れるのが基本です。アプリのインストールや、「提供元のアプリを許可」「VPN接続の許可」といった操作を求められたら、そこで止まってください。
- もし押してしまっても、責められることではありません。落ち着いて、一般的には機内モードやWi-Fiの切断で通信を止め、カード会社や銀行へ連絡してください。あわせて、消費者庁の相談窓口(消費者ホットライン188)や、最寄りの警察署、警察相談専用電話(#9110)にも相談できます。
まとめ
- VISAを名乗る「【期限あり】アカウント情報の確認・更新のお願い」は詐欺メールです。
- 「本人確認にはアプリが必要」の先は、パソコンではe-TaxのQRコード画面、スマホでは偽のアプリ配布ページに振り分けられました。
- 差出人名や件名にも、見た目を偽る細工が施されていました。
合言葉は、押さない・入れない・許可しない。身近な人にも、ぜひ知らせてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレス情報の参照元:ip-sc.net(IP調査兵団)