【偽メール】Amazon「プライム特典のご利用に影響するお支払い方法の確認について」の手口|偽のロボット確認と本物そっくりのサインイン画面
プライム会員の更新のお知らせや、カードの有効期限が近いというお知らせ。お金まわりの連絡は、つい気になって開いてしまいますよね。今日は、そんな気持ちにつけこんで朝のうちに届いた、Amazonをかたるメールを調べてみました。
HEARTLAND SECURITY RESEARCH
Amazon「プライム特典のご利用に影響するお支払い方法の確認について」
偽のお支払い方法確認メール 調査レポート(2026年10月14日受信)
| 危険度 | ★★★★★(偽のサインイン画面が調査時点で稼働中。IDやパスワード、お支払い情報を盗まれる恐れ) |
| 巧妙さ | ★★★★☆(本物のAmazonのログインURLの形やトップページまで再現し、偽の「ロボットではありません」確認まで挟む) |
| 受信日時 | 2026年10月14日 5:57頃(日本時間) |
| 表示上の差出人 | 「no-reply」 |
| 実際の送信ドメイン | Amazonとは無関係の別名義のドメイン(アドレスの@より前もランダムな文字列。乗っ取りや悪用の可能性があるため名称は伏せます) |
| 送信元IP | 31.141.38.106(トルコ・コジャエリ県/通信事業者Turkcell Internetの回線) |
| SPF | softfail(送信元として認められていない、という結果) |
| DKIM | 署名なし |
| 誘導先 | 入口:hxxps://s3[.]sa-east-1[.]amazonaws[.]com/(ランダムな文字)/(ランダムな文字).html(AWSのS3/サンパウロのリージョン)1段目: hxxps://pizxqiia[.]shop/最終: hxxps://60l3o[.]fsdpwmvb[.]shop/(本物のAmazonのログインURLに似せた長い文字列つき) |
| クローキング | なし(見る人や端末で表示を変える仕組みは確認されませんでした) |
※メールヘッダー詳細は個人情報保護のため非掲載
この記事の流れ
結論:これはAmazonからのメールではありません
🚫 これはAmazonをかたる偽メール(フィッシング)です
メール末尾の「▼アカウントの詳細を確認する」の下にあるリンクは開かないでください。サインインする必要も、お支払い方法を入力する必要もありません。「承認されない場合がございます」という文面は、不安にさせて操作させるための演出です。
もしリンクを開いてしまった方も、あとで対処法をまとめているので、落ち着いて読み進めてください。
届いたメールを再現
件名:プライム特典のご利用に影響するお支払い方法の確認について
差出人:no-reply

お客様のAmazonアカウントに関し、重要なご案内がございます。

ご登録中のお支払い方法について、現在の状況では承認されない場合がございます。

承認の可否は提携先のカード会社などの判断となりますので、詳細は各サービス提供元へ直接ご確認ください。

承認されない場合には、ご注文に関する条件の変更またはご案内を行うことがございます。

ご利用情報を正確に保つため、お支払い方法の内容をご確認のうえ、更新をお願いいたします。

Amazonへサインインし、「アカウント&リスト」から「支払いオプション」を選択して、登録済みの情報をご確認ください。

▼アカウントの詳細を確認する

hxxps://s3[.]sa-east-1[.]amazonaws[.]com/(ランダムな文字)/(ランダムな文字).html
※実際のメールでは、末尾にリンクの文字がそのまま表示されています(ここでは安全のため伏せています)。
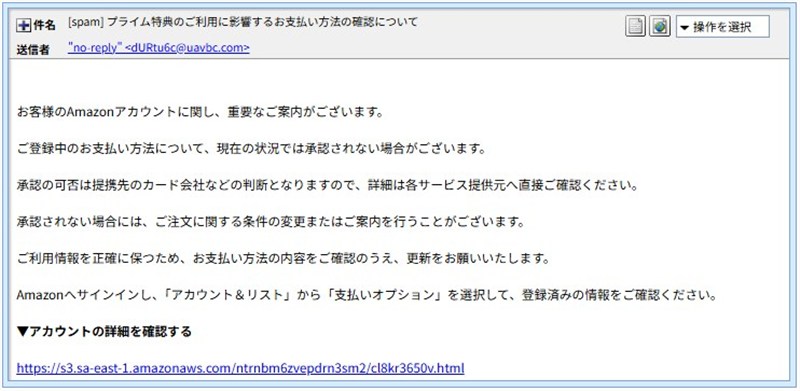
▲ 実際に届いたメールの画面
※メールヘッダー詳細は個人情報保護のため非掲載
おかしな点を見つけよう
- 「承認されない場合がございます」と、あいまいに不安をあおる。どのお支払い方法なのか、いつまでに何をすればいいのか、具体的なことは何も書かれていません。中身がないぶん、かえって「何かまずいのでは」と気になってしまう作りです。
- 件名は「プライム特典」なのに、本文にプライムの話が一度も出てこない。件名で注意を引いておきながら、本文ではプライムのことをすっかり忘れてしまったようです。釣り針は立派でも、エサの用意を忘れています。
- 「各サービス提供元へ直接ご確認ください」と言いながら、真下でリンクを押させる。自分で「直接確認を」と書いておいて、その直後にリンクを置いているのは矛盾しています。
- リンクの先が「amazonaws.com」で始まっている。「amazon」の文字が入っているので本物らしく見えますが、これはAmazonのクラウドサービス(AWS)の保管場所のアドレスで、誰でも借りてページを置けます。Amazonのお知らせページではありません。
- 差出人が「no-reply」で、アドレスがランダムな文字列。Amazonとは関係のないドメインから、意味のない英数字のアドレスで届いていました。
送信元を調べると
メールを送ってきたサーバーのIPアドレスは 31.141.38.106 でした。場所はトルコのコジャエリ県と表示され、通信事業者Turkcell Internetの法人向け回線です。日本のAmazonを名乗りながら、実際はトルコの回線から送られてきたことになります。
💡ここで!「SPF softfail」って?
SPFは、「このサーバーから送ってよいのは誰か」を、メールの送り主のドメイン側があらかじめ宣言しておく仕組みです。softfail(ソフトフェイル)は、「このサーバーからの送信は、あまり認めていません」という判定で、合格(pass)ではありません。迷惑メールとして扱われやすい結果です。
今回の送信元は、SPFがsoftfailで、電子署名(DKIM)もありませんでした。Paidy・SBI証券・イープラスをかたる同じ日の偽メールは、いずれもSPFが「pass」でした。ただしpassでも、合格したのは送り手自身のドメインで、本物の会社ではありません。passだから安全、softfailだから危険、という見分け方はできないということです。
※IPアドレスの所在地は、あくまで登録情報にもとづく目安です。送信者の実際の居場所を示すものとは限りません。
詳しく調べると分かったこと:偽のロボット確認と本物そっくりの偽サイト
メールのリンクをクリックすると、次の順番で別のサイトへ転送されていきました。
【入口】AWSのS3に置かれたページ
アドレス:hxxps://s3[.]sa-east-1[.]amazonaws[.]com/(ランダムな文字)/(ランダムな文字).html
様子:アドレスの「sa-east-1」は、ブラジルのサンパウロにあるAWSの拠点を指します。ドメイン自体は本物のAWSなので、ドメイン名だけで「怪しい」と見抜くのは難しい作りです。このページはクリックすると、すぐに次のサイトへ転送されます。
【1段目】転送先の偽「ロボット確認」サイト
アドレス:hxxps://pizxqiia[.]shop/
警告の状況:調査に使ったセキュリティソフト(ウイルスバスター クラウド)は、このサイトを「フィッシング」と判定してブロックしました。
画面の様子:「アクセス確認」という見出しに、「私はロボットではありません」のチェックボックスが出ます。画面には「SECURE」の文字や英数字の「Ray ID」も表示され、有名なセキュリティサービスの確認画面をまねているように見えます(推測を含みます)。チェックを入れると「確認が完了しました」「ページへ移動します」と表示され、次のサイトへ進みます。
狙い:本物の安全確認のように見せて安心させるためとみられます。調べに来た自動プログラムをふるい落とす目的もありそうです(推測を含みます)。
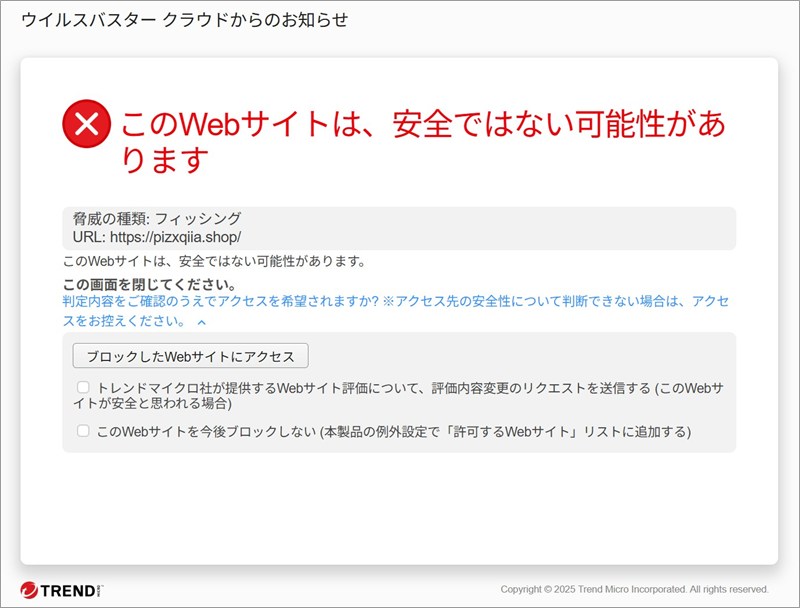
▲ 1段目のサイトに表示された、ウイルスバスター クラウドの「フィッシング」警告
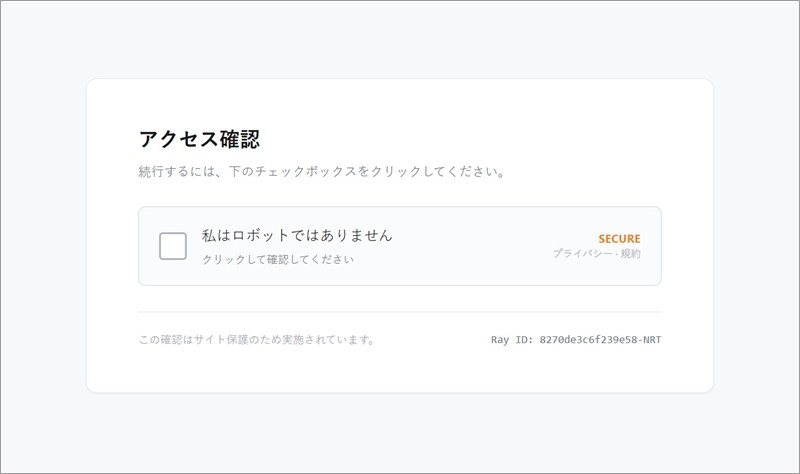
▲ 偽の「私はロボットではありません」確認画面
詐欺サイトが、利用者に「ロボットではない」と証明させるというのは、なんとも皮肉な話です。ただ、こうした確認画面が出たからといって、安全なサイトとは限りません。本物らしく見せるための飾りとして、悪用されることがあります。
【最終】本物そっくりの偽Amazonサイト
アドレス:hxxps://60l3o[.]fsdpwmvb[.]shop/(このあとに長い文字列が続きます)
URLの作り:後ろの長い文字列は、本物のAmazonのログイン用アドレスにある決まり文句をそっくり写したものです。ログイン後の戻り先として、お支払い方法の管理画面を意味する言葉まで含まれています。ただし、アドレスの肝心な部分(ドメイン)は、Amazonとは無関係の「fsdpwmvb.shop」で、頭にランダムな英数字がついています。
画面の様子:開くと、Amazon.co.jpのトップページそっくりの画面が表示されます。「プライム感謝祭先行セール」といったセールの告知まで、本物と同じ内容で、最新の表示を取り込んでいるように見えます。その上に、「セキュリティの検証 アカウントのセキュリティを保護するため、本人確認情報を再度ご確認ください。」というポップアップが重なり、「今すぐ確認してください」のボタンが置かれています。このボタンを押すと、「サインインまたはアカウントを作成」という本物そっくりのサインイン画面が表示されました。
サーバーの場所:この3つのサイトのIPアドレスは今回確認していないため、所在地は不明です。表示を出し分けるクローキングは確認されませんでした。
想定される狙い:携帯電話番号やメールアドレス、パスワードを入力させてアカウントを乗っ取るのが狙いと考えられます。さらに、メールの「お支払い方法の更新」という名目から、クレジットカード情報の入力へ進ませる可能性もあります(偽サイトに実際に情報を入力した場合の動きまでは確認していないため、推測を含みます)。
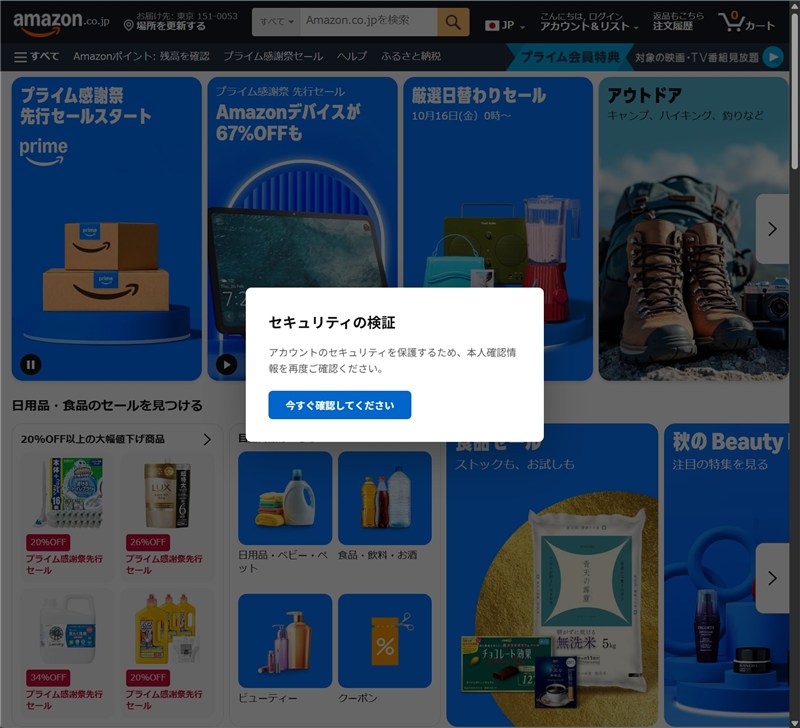
▲ 偽Amazonのトップページと「セキュリティの検証」ポップアップ
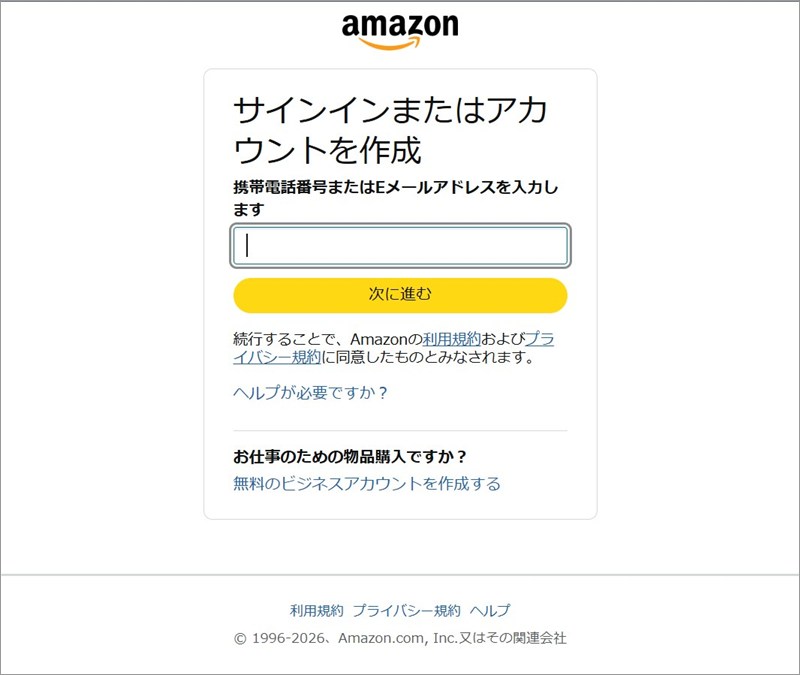
▲ ポップアップのボタンを押すと表示された偽のサインイン画面(入力しないでください)
見た目が本物そっくりで、アドレスの一部まで本物をまねていても、見た目やアドレスの一部が似ていることは、安全の証明にはなりません。確認すべきは、アドレスの最後にある「ドメイン」が、本当にAmazonのものかどうかです。
届いたとき・入力してしまったときの対処法
お支払い方法の話は、気になって当然です。迷うのは自然なことで、責める必要は全くありません。次の順番で落ち着いて対応しましょう。
- メール内のリンクは押さずに、メールを削除する。サインインもお支払い情報の入力もしないでください。
- お支払い方法やアカウントの状態を確認したいときは、メールのリンクからではなく、普段使っているAmazonアプリや、ブックマークした公式サイトから確認しましょう。Amazonの公式ヘルプにも、偽のメッセージを見分ける方法や報告方法がまとめられています(Amazonカスタマーサービス「詐欺の見分け方」、迷惑メール・フィッシングメールの報告方法)。
- もし偽サイトに情報を入力してしまったら、すぐにAmazonのパスワードを変更しましょう。同じパスワードを他のサービスにも使っている場合は、そちらも変更してください。クレジットカード情報を入力した場合は、カード会社へすぐに連絡します。あわせて、注文履歴や登録済みのお支払い方法に、身に覚えのない変更がないかも確認してください。
- ひとりで抱え込まず、迷ったときは消費者ホットライン「188(いやや!)」にも相談できます。
- 同じメールを見つけたら、フィッシング対策協議会のフィッシング報告ページから報告できます。報告は、ほかの人の被害を防ぐ助けになります。
「承認されない場合がございます」と言われても、メールのリンクからは入力しない。これだけ覚えておけば、慌てずに済みます。
まとめ
「プライム特典のご利用に影響するお支払い方法の確認について」というメールは、Amazonをかたる偽メールです。
リンクの先には、偽の「ロボットではありません」確認を挟んで、本物そっくりのAmazonのトップページとサインイン画面が用意されていました。
確認は、Amazonアプリや、ブックマークした公式サイトから。周りの方にも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit|IP情報の参照:ip-sc.net