「【要対応】次世代認証(パスキー)への移行のお願い|SBI証券」は詐欺メール!偽ログイン画面に注意
水曜の朝、通勤や仕事の合間にスマホをチェックしたら「パスキーへの移行をお願いします」というメールが届いていた。そんなとき、つい開きたくなりますよね。今日は、SBI証券をかたって届いたそのメールを調べました。
HEARTLAND SECURITY RESEARCH
SBI証券「次世代認証(パスキー)への移行のお願い」
偽の認証移行メール 調査レポート(2026年10月14日受信)
| 危険度 | ★★★★★(偽ログイン画面は調査時点で稼働中。ID・パスワードを盗まれると口座を乗っ取られる恐れ) |
| 巧妙さ | ★★★★☆(本物の登録番号や加入協会まで書き写し、ログイン画面もそっくりに再現) |
| 受信日時 | 2026年10月14日 9:05頃(日本時間) |
| 表示上の差出人 | 「SBI証券」 |
| 実際の送信ドメイン | SBI証券とは無関係の別名義のドメイン(Paidyの偽メールと同じ送信元。乗っ取りや悪用の可能性があるため名称は伏せます) |
| 送信元IP | 20.229.152.195(オランダ・アムステルダム/Microsoftのクラウド) |
| SPF | pass(ただし認められたのは送信者自身のドメインで、SBI証券ではありません) |
| DKIM | 署名あり(署名したのは送信者自身のドメイン。検証結果はヘッダーに記載なし) |
| 誘導先 | 1段目:hxxps://fragranceberry[.]com/content/tnfsoznzzt(168.76.202.253/南アフリカ表示)最終: hxxps://galmiryn[.]cfd/sbisec |
| クローキング | なし(見る人や端末で表示を変える仕組みは確認されませんでした) |
※メールヘッダー詳細は個人情報保護のため非掲載
この記事の流れ
結論:これはSBI証券からのメールではありません
🚫 これはSBI証券をかたる偽メール(フィッシング)です
メールの「オンライン認証ポータルへ」のリンクは開かないでください。ユーザーネームやパスワードを入力する必要もありません。「期限は10月15日」「出金や入金を制限する」という文面は、あわてさせて操作させるための演出です。
もしリンクを開いてしまった方も、あとで対処法をまとめているので、落ち着いて読み進めてください。
届いたメールを再現
件名:【要対応】次世代認証(パスキー)への移行のお願い|SBI証券
差出人:SBI証券

SBI証券株式会社
次世代認証(パスキー)への
アップグレードのお願い

お客様各位

平素は格別のご高配を賜り、厚く御礼申し上げます。

このたび、当社オンラインサービスの安全性向上を目的として、次世代認証システム(パスキー)への移行を実施いたします。これに伴い、お客様のログイン環境のアップグレードが必要となりました。

・対象口座:総合取引口座
・更新項目:MFA/パスキーの有効化
・更新期限:2026年10月15日 23:59
・参照コード:SBI-AUT-2026-578RWA

期限までに完了されない場合
セキュリティ保護のため、一時的にオンラインでの「出金指示」および「即時入金」機能を制限させていただく場合がございます。

以下の専用ポータルよりログインいただき、
画面の案内に従って新認証の登録を完了してください。

▶ オンライン認証ポータルへ

【ご注意】
・本手続きはスマートフォン(生体認証対応)での操作を推奨しております。
・本メールに心当たりのない場合は、速やかにカスタマーセンターまでご連絡ください。

SBI証券株式会社
金融商品取引業者 関東財務局長(金商)第44号
加入協会:日本証券業協会、一般社団法人 金融先物取引業協会、
一般社団法人 第二種金融商品取引業協会、一般社団法人 日本STO協会

配信停止設定:https://www.sbisec.co.jp/
管理番号:SBI-8DGZ-2026
※「オンライン認証ポータルへ」は文字だけが表示され、押すと別のサイトへ進みます(後ほど説明します)。末尾の「配信停止設定」のリンクだけは、本物のSBI証券のトップページです。
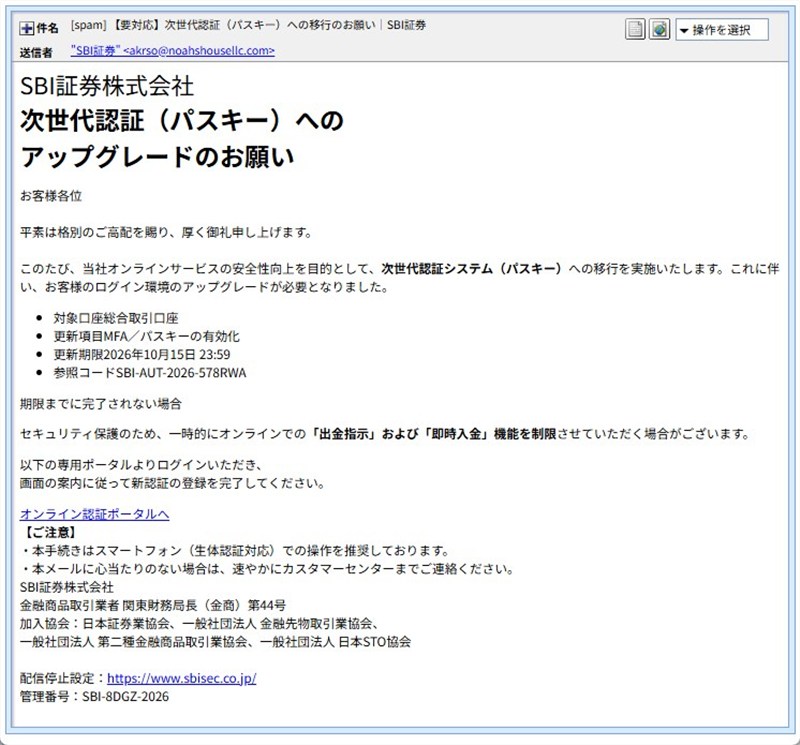
▲ 実際に届いたメールの画面
※メールヘッダー詳細は個人情報保護のため非掲載
おかしな点を見つけよう
- 期限と「出金・入金の制限」で急かしてくる。「明日の23:59まで」と日付を区切り、お金に関わる機能を止めると脅すのは、冷静に考える時間を奪うためです。
- リンクの実際の行き先が、SBI証券とは無関係。押すと、SBI証券と関係のない名前のドメインへ進みます。ボタンの文字は自由に書けるので、文字だけでは行き先が分かりません。
- 本物の情報を並べて、公式らしく見せている。金融商品取引業者の登録番号や加入協会の名前は、本物のものを書き写しているとみられます。さらに末尾には、本物のSBI証券へのリンクまで混ぜてあります。
- 差出人名が「SBI証券」でも、アドレスは別物。SBI証券の公式FAQでも、メールでユーザーネームやパスワードを尋ねることはないと案内されています。また、送信者名が「SBI証券」のメールでも、なりすましの可能性があると注意しています(SBI証券公式FAQ「フィッシング詐欺に対する対策を教えてください」)。
送信元を調べると
メールを送ってきたサーバーのIPアドレスは 20.229.152.195 でした。場所はオランダのアムステルダムで、Microsoftのクラウド(データセンター)の回線です。個人のご家庭の回線ではなく、誰でも借りられるサーバーから送られてきたことになります。
このメールも、送信元の安全確認(SPF)は「pass(合格)」でした。ただし合格したのは送信者自身のドメインであって、SBI証券ではありません。SPFの意味は、Paidyをかたる偽メールの解析記事でも詳しく説明しています。電子署名(DKIM)も、署名したのは送信者自身のドメインです。
💡ここで!「パスキー」って?
パスワードを入力する代わりに、スマホの顔認証・指紋・PINで本人確認をする新しいログイン方法です。SBI証券でも実際に使える仕組みで、公式FAQで説明されています(SBI証券公式FAQ「パスキー認証について教えてください」)。本物の仕組みを話題にすると、偽メールでも信じやすくなるため、悪用されているのです。
もうひとつ、メールを受け付けたサーバーの記録には、接続元として 71.66.104.173 が残っていました。この接続元は日本の組織のような名前のホスト名を名乗っていますが、IPアドレスを調べると、米国バージニア州の通信事業者(Charter/Spectrum)の回線でした。Paidyの偽メールでも、日本の地名を名乗りながら実際は米国のIPだったので、「日本っぽい名前を名乗って、実際はアメリカ」という癖が2通とも同じです。名乗りくらい、せめて本当の場所に合わせてほしいものです。ただし、これが本当の接続元かどうかは断定できず、偽装や中継の可能性もあります。
Paidyの偽メールと同じ送信元の仕組みです。差出人のメールアドレス、送信ドメイン、電子署名の署名元、リンクの形(ドメイン/content/ランダムな文字)が一致しています。同じ人物と断定はできませんが、同じ仕組みを使い回して、ブランドだけを着せ替えている可能性が高いと考えられます。
※IPアドレスの所在地は、あくまで登録情報にもとづく目安です。送信者の実際の居場所を示すものとは限りません。
詳しく調べると分かったこと:本物そっくりの偽ログイン画面
リンクをたどると、最初のサイトを経由して、最終的に別のサイトへ行き着く2段階の作りになっていました。
【1段目】メールのリンク先(乗り換え用のサイト)
アドレス:hxxps://fragranceberry[.]com/content/tnfsoznzzt
ドメインの様子:ドメイン情報では「Webサイトなし」と表示されます。2025年12月3日に登録された約10か月前のドメインで、メールが届く前日の2026年10月13日に情報が更新されていました。ネームサーバー(住所案内係)はCloudflareです。特定のパスだけを転送用に使っているとみられます。
サーバーの場所:168.76.202.253。IPアドレスの調査結果では南アフリカ・フリーステイト州と表示されますが、回線情報の上では香港の事業者のものとも読み取れ、所在の表示が食い違っています。企業向けの回線で、あくまで目安として見てください。
Paidyの偽メールとの共通点:Paidyの1段目ドメインも、同じ登録会社(Metaregistrar)、Cloudflareのネームサーバー、2025年12月の登録、受信前日の更新、そして「Webサイトなし」の表示でした。使い捨てのドメインを同じ手順で用意しているように見えます。
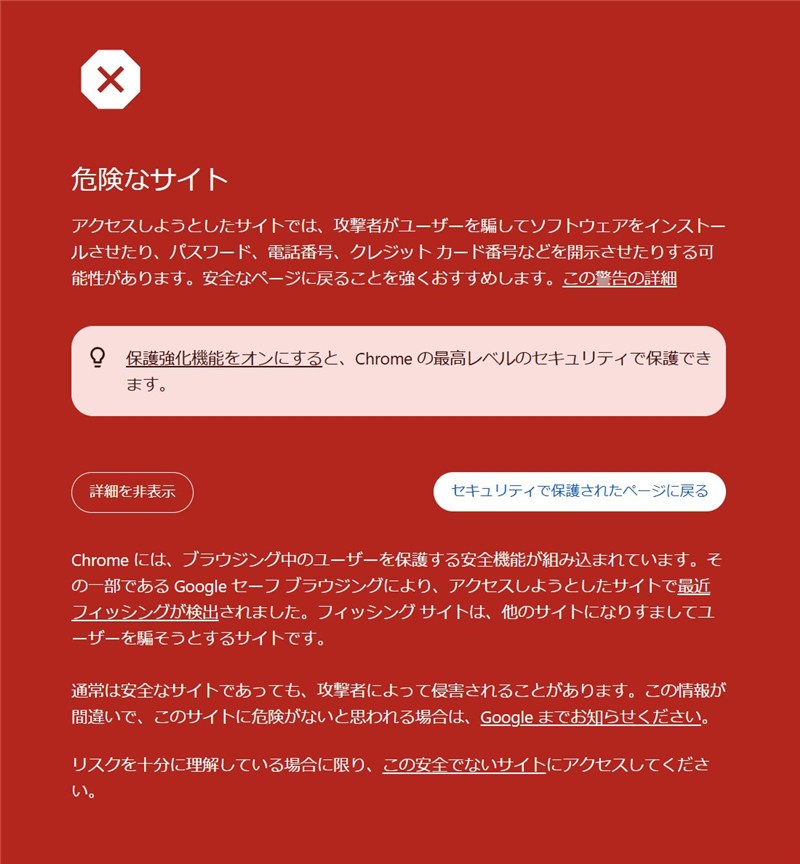
▲ 1段目のリンク先に表示されたGoogle Chromeの「危険なサイト」警告
【2段目】最終的にたどり着くサイト
アドレス:hxxps://galmiryn[.]cfd/sbisec
画面の様子:SBI証券のログイン画面を、画面上部のメニューの並びまでそっくりに再現しています。「パスキー認証でログイン」のボタンと、ユーザーネーム・ログインパスワードの入力欄が並んでいて、本物と見分けるのは簡単ではありません。
警告の状況:調査時点では、ブラウザやセキュリティソフトから警告やブロックは出ませんでした。つまり、誰にも止められないまま、無防備に公開されている状態です。
サーバーの場所:最終サイトのIPアドレスは今回確認していないため、所在地は不明です。表示を出し分けるクローキングは確認されませんでした。
想定される狙い:ユーザーネームとログインパスワードを入力させて盗み、本物のSBI証券へ不正にログインするのが狙いと考えられます。出金や売買をされるおそれがあります(偽サイトに実際に情報を入力した場合の動きまでは確認していないため、推測を含みます)。
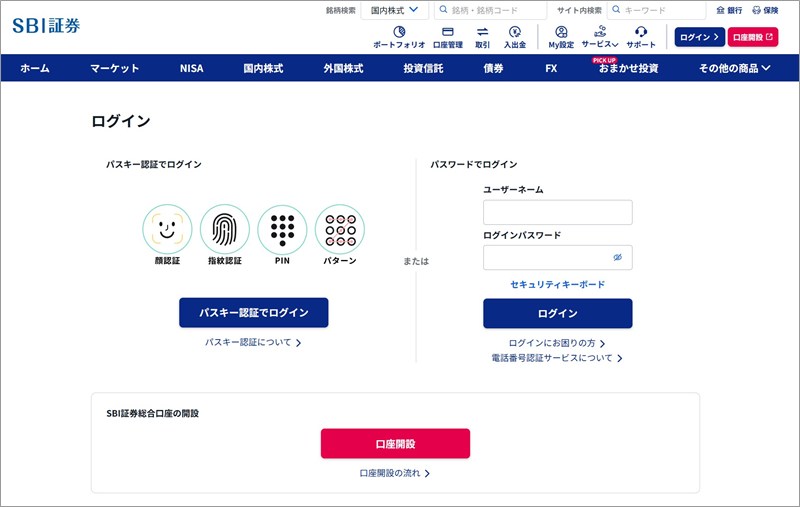
▲ 最終サイトのログイン画面(本物そっくりに作られています。入力しないでください)
出金や入金を止めると脅しておきながら、自分のサイトは誰にもブロックされず放置されているのですから、なんとも皮肉です。ただし、警告が出ないからといって、安全とは限りません。新しく作られたばかりのサイトは、セキュリティ側の警告が間に合っていないことがあるためです。
届いたとき・入力してしまったときの対処法
本物の「パスキー」の話題に便乗しているので、迷うのは当然です。責める必要は全くありません。次の順番で落ち着いて対応しましょう。
- メール内のリンクは押さずに、メールを削除する。ユーザーネームやパスワードは入力しないでください。
- 口座の確認やパスキーの設定は、メールのリンクからではなく、普段使っている公式アプリや、ブックマークした公式サイトから行いましょう。パスキーについて知りたいときは、SBI証券の公式FAQで確認できます。
- もし情報を入力してしまったら、すぐに公式サイトの案内に従ってパスワードの変更を行い、取引や出金の履歴に身に覚えのない動きがないかを確認してください。不安なときは、SBI証券のカスタマーサポートに連絡しましょう。
- ひとりで抱え込まず、迷ったときは消費者ホットライン「188(いやや!)」にも相談できます。
- 同じメールを見つけたら、フィッシング対策協議会のフィッシング報告ページから報告できます。報告は、ほかの人の被害を防ぐ助けになります。
「期限までに」と言われても、メールのリンクからは入力しない。これだけ覚えておけば、慌てずに済みます。
まとめ
「【要対応】次世代認証(パスキー)への移行のお願い|SBI証券」というメールは、SBI証券をかたる偽メールです。
リンクの先には、本物そっくりのログイン画面が用意されていて、調査時点では誰にもブロックされていませんでした。
確認は、公式アプリや、ブックマークした公式サイトから。周りの方にも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit|IP情報の参照:ip-sc.net