「U-NEXT月額サービスのお支払いについてのお願い」は偽メール|決済失敗を装い偽ログイン画面へ誘導
秋の夜長は、ドラマや映画をじっくり楽しみたくなる季節です。動画配信サービスの月額料金は、毎月自動で引き落とされるものだけに、「決済に失敗しました」と言われると、つい気になってしまいますよね。そんな心理につけ込む、こんなメールが届きました。
結論から言うと、今回届いた「U-NEXT月額サービスのお支払いについてのお願い」は、U-NEXTをかたる詐欺メールです。メール内の「お支払い情報を更新する」のボタンは、絶対に押さないでください。
今回のリンク先には、変わった演出がありました。ボタンを押すと、まず「公式サイトへ移動しています」と表示する待機画面が出て、その先に本物そっくりのログイン画面が現れます。さらに、その偽ログイン画面は、開いてから数分で消えてしまいました。セキュリティソフトの警告は、どの段階でも出ませんでした。
HEARTLAND SECURITY RESEARCH
調査レポート:概要
| 偽装されたブランド | U-NEXT(動画配信サービス) |
| 受信した件名 | 「U-NEXT月額サービスのお支払いについてのお願い」(「U」「E」の文字と、その間に、見慣れない文字や目に見えない文字が混ぜてあります) |
| 受信日時 | 2026年10月12日(月)午前9時38分ごろ(日本時間) |
| 危険度 | ★★★★☆(偽ログイン画面にIDとパスワードを入力すると悪用されるおそれ。セキュリティソフトの警告も出なかった) |
| 偽装の巧妙さ | ★★★☆☆(見た目は整っており、「公式サイトへ移動中」の演出もある。ただし送信元や文面には不自然な点が多い) |
| 手口 | 「月額料金の決済に失敗した」と不安をあおり、「お支払い情報を更新する」ボタンから偽のログイン画面へ誘導して、IDとパスワードを入力させる |
| 送信元IP | 72.78.237.59(アメリカの個人向けインターネット回線) |
| 誘導先 | 誰でもページを公開できるウェブサービス上の待機画面を経て、U-NEXTを装った偽ログイン画面に到達する。偽ログイン画面は、5分以内に表示されなくなった |
■ メールヘッダー解析(送信者情報)
件名:U-NEXT月額サービスのお支払いについてのお願い
送信者名:「no-reply」(返信不可を示す、ありふれた名前)
実際の送信アドレス:U-NEXTのドメインではなく、日本の某企業のドメインの一部を借りた名前でした(U-NEXTが公式に使うドメインとは異なります)
送信元IP:72.78.237.59(アメリカ・ペンシルベニア州フィラデルフィア周辺の、個人向け回線)
名乗ったサーバー名(HELO):意味のない英字の羅列に「.ne.jp」を付けた、日本のドメインに見せかけた名前
日付の記載:日本時間ではない時刻表記で、日本時間に直すと受信の約35秒後になっていました
受信日時:2026年10月12日 午前9時38分ごろ
※メールヘッダー詳細は個人情報保護のため非掲載
ご覧のとおり、このメールはU-NEXTを装った真っ赤な偽物です。被害を未然に防ぐため、この解析結果を家族のLINEグループに転送して注意喚起してください。
届いた詐欺メールの文面
実際に届いたメールの本文を再現します。白い背景に水色の線とボタンという、すっきりした見た目でした。
※以下の内容は届いた詐欺メールを技術検証のために忠実に再現したものです。
U-NEXT

U-NEXTのお支払い更新に失敗しました。

いつもU-NEXTをご利用いただき、誠にありがとうございます。

ご登録のクレジットカードでお支払いの処理を試みましたが、決済に失敗いたしました。
お手数ですが、別の有効なお支払い方法への更新をお願いいたします。
以下のボタンよりお支払い情報を再設定いただけます。

対象アカウント (受信者のメールアドレス)
請求金額    2,189円(税込)
請求日     2026年10月12日
ステータス   支払い失敗

[ お支払い情報を更新する ]   ← hxxps://mbqzvk.val.run/

このメールはU-NEXT会員の方にお送りしています。
送信専用のため、返信いただけません。

© U-NEXT Co., Ltd.
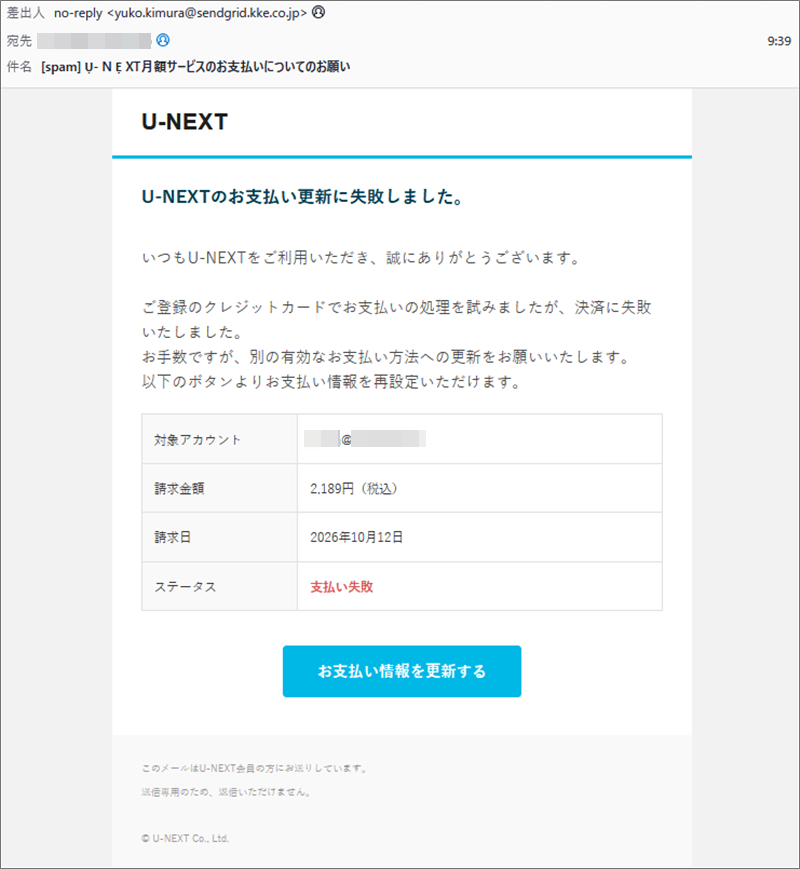
U-NEXTを名乗る詐欺メールの実際の画面(宛先欄とアカウント欄は伏せています)
このメールの「おかしな点」
■ 見つかった不自然な点
- 送信元がU-NEXTのドメインではない:差出人の表示は「no-reply」ですが、実際のアドレスは、U-NEXTとは無関係の別のドメインです。U-NEXTが公式に使うメールのドメインは、公式のお知らせに載っています(記事の最後にリンクがあります)。
- U-NEXTを使っていなくても届く:このメールは、宛名も会員情報も知らないまま、手当たり次第に送られています。「対象アカウント」の欄には、受信者のメールアドレスが入っているだけです。身に覚えのないサービスから「決済に失敗した」と言われたら、それだけで疑ってください。
- 請求日が「今日」:請求日はメールを受け取った当日の日付です。「今まさに決済が失敗した」という臨場感を出していますが、手がかりはそれだけです。
- ボタンのリンク先が公式サイトではない:「お支払い情報を更新する」のボタンにカーソルを重ねると、U-NEXTのサイトではなく、無関係のドメインが表示されます。
- 金額の根拠がない:表には「2,189円(税込)」と書かれていますが、どのプランの、いつの分なのかが、どこにも書かれていません。
件名に混ぜられた「見えない文字」
画面では「U-NEXT」と普通に読める件名ですが、中身を調べると、文字が細工されていました。
■ 件名の細工
① 似た文字への置き換え:「U」と「E」が、下に小さな点が付いた別の文字(Unicode の U+1EE4 と U+1EB8)になっています。受信ソフトの一覧では、文字の間が少し不自然に空いて見えました。
② 目に見えない文字の混入:「-」と「N」の間や、「N」「E」「X」の間に、画面には何も表示されない文字(U+2062 と U+2061)が合計3つ入っています。
③ ねらい:人間の目には「U-NEXT」と読めても、コンピューターから見ると別の文字列です。「U-NEXT」という言葉で怪しいメールを探すフィルターを、避けるための細工だと考えられます。
【見つけ方】:件名の文字を、プログラムで一文字ずつ文字コードに分けて確認しました。件名をテキストエディタに貼り付け、見えない文字をコードに置き換えて表示させる方法でも、同じ文字を確認できます。
件名に見えない文字を混ぜる手口は、先日の記事「イープラスの偽メール」でも確認しました。ただし、今回のメールは、リンクの形や送信元の特徴が違うため、同じ道具で作られたものとまでは言えません。
送信ルートと偽装の判定
■ 送信ルート及び偽装判定
送信の身元確認(SPF):送信元のドメインに、そもそも確認用の設定(SPFレコード)がありませんでした。身元を証明できる状態ではありません。
電子署名(DKIM):署名の記載はありますが、検証に合格したかどうかは確認できませんでした。署名の持ち主も、U-NEXTではありません。
送信元IPの性質:72.78.237.59 は、アメリカの通信会社が一般家庭向けに貸し出している回線のIPアドレスです。IP調査サイトでの脅威レベルは「低」でした。
発信元ロケーション:データベース上の推定は、アメリカ・ペンシルベニア州のフィラデルフィア周辺です。ただし、回線の持ち主の場所の推定にすぎません。誰かのパソコンが乗っ取られて使われている可能性もあり、攻撃者がそこにいるとは断定できません。
【偽装判定】:U-NEXTを装っていますが、実際の送信元は無関係のドメインと、アメリカの個人向け回線です。正規のU-NEXTからのメールではありません。
💡ここで!「SPF」って何?
メールの「身元確認」のひとつです。送ってきたサーバーが、そのドメインの持ち主から許可されているかを調べます。今回は、その確認用の設定自体が見つかりませんでした。
リンク先は「待機画面」から偽ログイン画面へ
メールのボタンのリンク先を調べました。入力は一切していません。
■ フィッシングサイト詳細解析
① 入口(メールのリンク先):hxxps://mbqzvk.val.run/
誰でも自分のページを公開できるウェブサービスの、ドメインの一部を使ったアドレスです。サービス自体が悪いわけではなく、そこに詐欺師が作ったページが置かれていたということです。U-NEXTの本物のサイトとは、まったく別の場所です。
② 待機画面:暗い背景に、「公式サイトへ移動しています」「自動的にページが切り替わります。しばらくお待ちください。」と表示され、「公式サイトへ進む」というボタンが付いていました。
③ 偽ログイン画面:その先で、hxxps://ph-pbawin.com/pJ7●●●● に到達しました。U-NEXTのロゴ、ログインID、パスワードの入力欄、「ログイン」のボタン、「ログインID/パスワードを忘れた方」、「31日間無料トライアル」まで、本物そっくりに作られています。
④ 警告の状況:ウイルスバスターもChromeも、どの段階でも警告を出しませんでした。警告が出ないからといって安全とは限りません。
⑤ 偽ログイン画面の所在地:偽ログイン画面のサーバーの場所は確認できておらず、不明です。
【クローキング】:確認できませんでした。パソコンとスマホで表示先が変わる動きは見られませんでした。
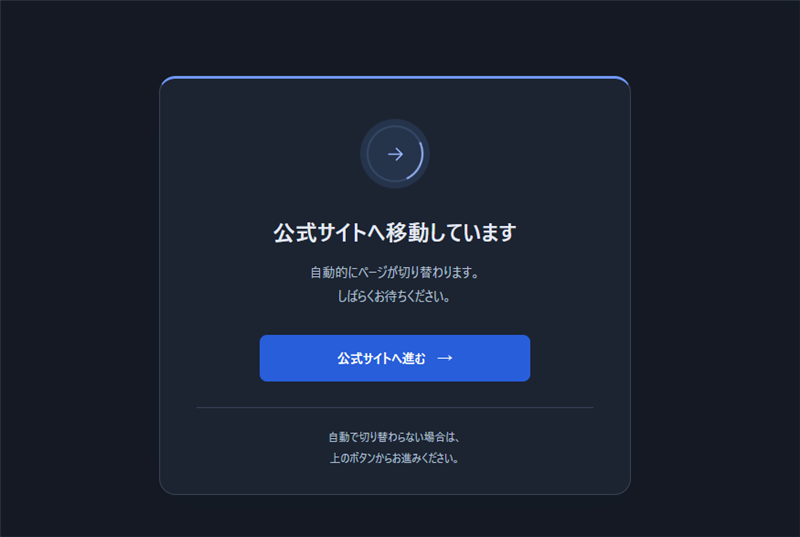
ボタンを押すと最初に表示される、「公式サイトへ移動しています」の待機画面
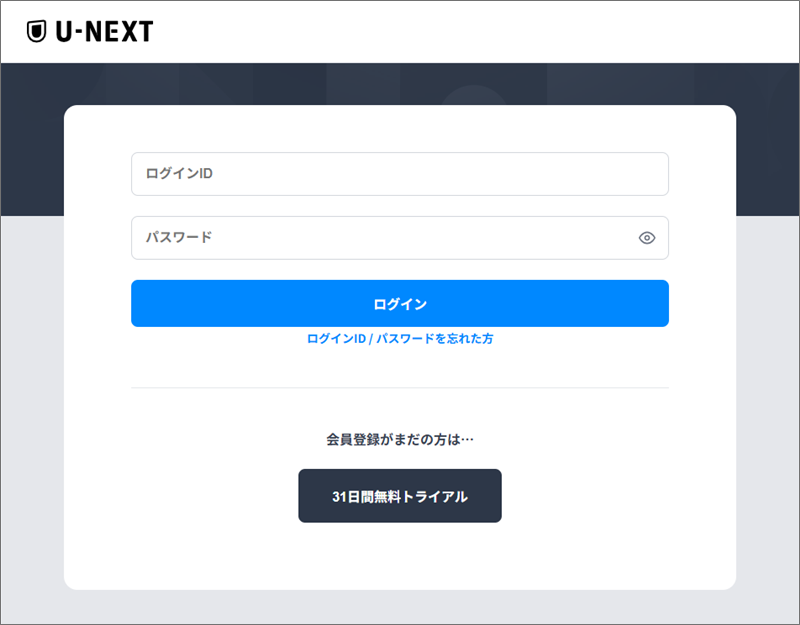
その先に表示された、U-NEXTを装う偽ログイン画面(入力はしていません)
ここで、攻撃者のうっかりを一つ。「公式サイトへ移動しています」と表示している時点で、いま見ている画面が公式サイトではないと、自分で認めてしまっています。本物のU-NEXTなら、わざわざ「公式サイトへ」と案内する必要はありません。
偽ログイン画面は5分以内に消えた
偽ログイン画面を開いたまま画面を放置したところ、3〜4分後(5分以内)に、突然「404」(ページが見つかりません)の表示に切り替わりました。同じアドレスを開き直しても、読み込み直しても、404のままでした。
なぜ消えたのかは、外からは分かりません。一定時間で自動的に消える仕組みなのか、通報を受けて運営側が削除したのか、あるいは別の理由なのかは、判別できませんでした。確かなのは、詐欺サイトは短時間で消えることがあり、後からリンクを開いても確認できないということです。
だからこそ、「確認のためにリンクを開く」ことには意味がありません。受け取った時点で、何も押さずに削除するのが、いちばん安全です。
入口のドメインの登録情報
メールのリンクの入口に使われたドメイン val.run の登録情報(whois)とIPアドレスも調べました。
■ ドメイン val.run の登録情報
登録者の情報:登録の記録(ドメインの管理者を示すもの)は公開されていませんでした
ネームサーバー:Cloudflare(世界中のサイトが使う、大手の配信サービス)
ドメインが指すサーバー:104.18.6.54(Cloudflareの配信用サーバー。IP調査サイトの表示はカナダのトロント、whoisサイトの表示はアメリカのサンフランシスコで、食い違っています)
Cloudflareのように世界中に同じ住所で配信しているサーバーでは、表示される場所は、詐欺師の居場所を示すものではありません。誘導先の偽サイトの場所も、今回は確認できていません。
注意点と対処法
■ 注意点と対処法
- ボタンを押さない:メール内の「お支払い情報を更新する」は、U-NEXTの画面ではなく、偽サイトへのリンクです。
- 「警告が出ない」ことを安心材料にしない:今回は、セキュリティソフトもブラウザも、どの段階でも警告を出しませんでした。確認のためにリンクを開くこと自体を、避けてください。
- お支払い情報は、公式アプリや自分で開いたページで確認する:決済の状況は、メールのリンクではなく、U-NEXTの公式アプリや、ご自身でブックマークした公式サイトから確認してください。
- 送信元のドメインを見る:差出人の名前は、いくらでも偽装できます。U-NEXTが公式に使うメールのドメインは、公式のお知らせで確認できます。
- 公式の注意喚起を確認する:U-NEXTは、自社を装うメールについて、ヘルプセンターで注意を呼びかけています。【注意】U-NEXTを装った不審なメールにご注意ください(U-NEXTヘルプセンター)
- もし入力してしまったら:焦らなくて大丈夫です。IDやパスワード、カード情報を入力してしまった場合は、早めの対応が被害を小さくします。すぐにU-NEXTのパスワードを変更し、同じパスワードを使っている他のサービスも変更してください。カード情報を入力した場合は、カード会社へ連絡して、利用停止や再発行を相談してください。不安が残る場合は、お住まいの地域の警察や消費生活センターにも相談できます。
本レポートの結論
「U-NEXT月額サービスのお支払いについてのお願い」というメールは、U-NEXTをかたる詐欺メールでした。件名に見えない文字を混ぜ、リンク先では「公式サイトへ移動しています」と表示して、本物そっくりの偽ログイン画面へ誘導します。しかも、その偽ログイン画面は、数分で消えてしまいました。「決済に失敗した」と言われて不安になっても、メールのボタンからは何も入力せず、公式アプリで確認してください。身近な人が騙されてからでは手遅れです。この記事のURLをコピーして、家族のLINEグループで『これ気をつけて!』と共有してあげてください。
Data Provided by Heartland-Lab Security Research Unit
根拠データ参照元:ip-sc.net