「ヨドバシ・ドット・コム:カード承認が必要です」は詐欺!失効処理中のドメインから送信、ボタン先はなぜかGoogle検索
朝晩がぐっと涼しくなり、秋冬の買い物を考え始める季節ですね。ネット通販の「カード」「お支払い」という言葉は、ついドキッとしてしまいます。
先に結論です。「ヨドバシ・ドット・コム:カード承認が必要です」というメールは偽物の詐欺メールです。メールのボタンは押さないでください。ここからは、詳しく調べて分かったことをお伝えします。
HEARTLAND-LAB SECURITY RESEARCH REPORT
「ヨドバシ・ドット・コム:カード承認が必要です」
ヨドバシ・ドット・コムを装う詐欺メールを調べました
「お支払い方法の更新が必要」と不安にさせて、ボタンを押させるメールです。送信元のドメインは、すでに期限切れで削除待ちの状態でした。本文には、差し込み忘れの「{{to_email}}」がそのまま残っていました。
| 危険度 | ★★★★☆(高い) |
| 受信日 | 2026年10月8日 午後2時08分 |
| 差出人の表示 | 「ヨドバシ・ドット・コム」(表示名だけを借りた偽装) |
| 送信元ドメイン | thebagelboyclub.com(ヨドバシとは無関係。過去の詐欺でも使用) |
| 送信元IP | 34.97.216.130(Googleのクラウド。所在地表示は日本・大阪市) |
| SPF/DKIM | SPF:none(記録なし)/DKIM:署名なし |
| ボタンの行き先 | bingo53.com(偽ログイン画面は確認できず、Google検索の画面に誘導された) |
| クローキング | なし |
| 添付ファイル | なし |
※メールヘッダー詳細は個人情報保護のため非掲載
これは偽物です。ヨドバシ・ドット・コムからのメールではありません
メールの「お支払い方法を更新する」ボタンは絶対に押さないでください。お支払い方法の確認は、ご自身のアプリやブックマークした公式サイトから行うのが安全です。
届いたメールの文面
本文の内容を、そのまま書き出します。
件名:ヨドバシ・ドット・コム:カード承認が必要です
差出人:ヨドバシ・ドット・コム

www.yodobashi.com
【重要】お支払い方法の更新
(このメールは、配信専用のアドレスで配信されています)

お客様のアカウントにつきまして、
お支払い方法を更新する必要があることをお知らせいたします。

-----------------------------------------------------------
・会員ID : {{to_email}}
-----------------------------------------------------------

お支払い方法の更新が確認できない場合、誠に勝手ながら
アカウントのご利用を停止させていただくことがございます。

 ▼お支払い方法を更新
  [お支払い方法を更新する](ボタン)

※このメール内容に心あたりのない場合は、お手数ですが、
ヨドバシ・ドット・コムお問い合わせ窓口へ至急ご連絡をお願いいたします。

このメールは、配信専用のアドレスで配信されています。
お手数をお掛けいたしますが、このメールの内容についてのお問い合わせは
下記の連絡先までお願いいたします。

ヨドバシ・ドット・コム お問い合わせ窓口
Email: info@yodobashi.com

Copyright2026 Yodobashi Camera Co.,Ltd. 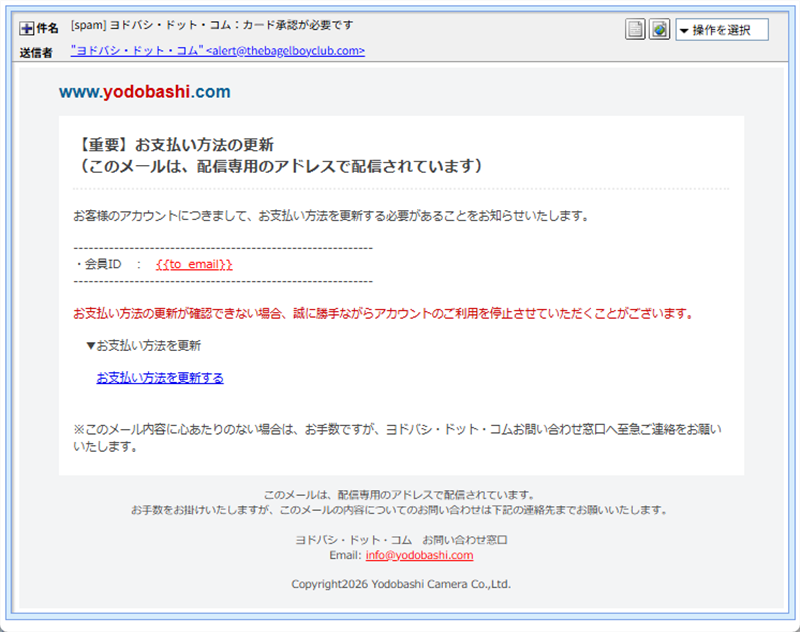
▲ 実際に届いた偽メールの画面
メールを読んで気づいた、おかしな点
- 会員IDの欄が空欄ではなく「{{to_email}}」のままでした。宛先のメールアドレスを自動で差し込むはずの部分が、置き換えられないまま送られています。差し込み忘れです。
- 件名と本文が合っていません。件名は「カード承認が必要です」ですが、本文は「お支払い方法の更新」の話です。使い回しのテンプレートを、そのまま流用したように見えます。
- 差出人の表示は「ヨドバシ・ドット・コム」ですが、実際のメールアドレスのドメインは
thebagelboyclub.comでした。ヨドバシのドメインではありません。 - 「アカウントのご利用を停止させていただくことがございます」と、停止をちらつかせて急がせています。急がせるのは、詐欺メールの定番です。
同じ日に、似た件名のメールが4通
10月8日には、ヨドバシ・ドット・コムを装った似た件名のメールが、今回のものを含めて4通届いていました。送信元のドメインは2つだけです。gaitameonline.com が3通、thebagelboyclub.com が1通です。
| 件名 | 差出人のアドレス |
| 【要対応】カード情報の更新 | herupu@gaitameonline.com |
| 決済方法の更新について | pasuwado@gaitameonline.com |
| ヨドバシ・ドット・コム:カード承認が必要です(今回解析した1通) | alert@thebagelboyclub.com |
| クレジットカード情報の確認 | makutingu@gaitameonline.com |
アドレスの@より前は「ヘルプ」「パスワード」「マーケティング」などをローマ字にした言葉が多く、いかにも公式っぽく見せたい意図が感じられます。なお、詳しく解析したのは今回の1通だけです。残り3通の本文は調べていませんが、件名はどれも「カード情報」「お支払い方法」に関するもので、同じ狙いのメールとみられます。
送信ルートと偽装の判定
| 差出人の表示 | 「ヨドバシ・ドット・コム」。表示名は誰でも自由に書けます。 |
| 実際の送信ドメイン | thebagelboyclub.com |
| 送信元IP | 34.97.216.130(Google Cloud)。IP調査サイトでは日本・大阪市と表示され、脅威レベルは「低」でした。 |
| 送信サーバーの名前 | Googleのクラウド上にある、仮想サーバーの内部名のような名前でした。サーバーを借りて送っているとみられます。 |
| SPF | none(そもそも記録が見つかりません) |
| DKIM | 署名なし |
※メールヘッダー詳細は個人情報保護のため非掲載
用語解説
SPF/DKIM:メールが「名乗った送信元から本当に送られたか」を確かめる仕組みです。どちらも付いていないメールは、本物かどうかの手がかりがありません。
ドメイン:ネット上の住所のようなものです。差出人の「名前」は自由に書けますが、住所(ドメイン)までは偽りにくいので、見分けのポイントになります。
テンプレート変数:「宛名」や「メールアドレス」のように、1通ごとに変わる部分を、あとから自動で入れ替えるための目印です。「{{to_email}}」はその目印で、入れ替えに失敗したためそのまま見えています。
クローキング:見る人のスマホやパソコン、地域によって、表示する中身を変える手口です。今回は確認した範囲で、そうした動きはありませんでした。
メールのHTMLソースを見ると、見えない細工が
メールソフトの「ソースを表示」や「HTML形式で表示」を使うと、画面には出てこない部分が読めます。今回のメールには、次の3つの特徴がありました。
- 「{{to_email}}」が3か所に残っていました。会員IDの欄のほか、問い合わせ先として書かれた「info@yodobashi.com」のメールリンク2か所も、実際のリンク先は未置換の
mailto:{{to_email}}でした。見た目は公式の問い合わせ先なのに、押しても本物の窓口には届かない作りです。 - ヨドバシ風のロゴは、画像ではなく文字で作られています。色を付けた文字を1文字ずつ並べてロゴに見せていて、メール全体に画像が1枚も使われていません。画像を読み込まない設定でも崩れにくく、画像をもとにした検知も避けられるため、そうした狙いとみられます。
- 画面には出ない隠し文字列があります。本文の先頭に、
ufnnjbqgzzselyshtctという文字列が非表示で入っていました。メールごとに文字を変えて、1通ずつ別のメールに見せる狙いとみられます。
ロゴまで手作りする凝りようなのに、会員IDの差し込みを忘れるのですから、詰めが甘いところです。
リンク先を詳しく調べると
ステップ1:ボタンの先は、見知らぬドメイン
「お支払い方法を更新する」ボタンの行き先は、ヨドバシ・ドット・コムのサイトではなく、こちらでした。
- 行き先:
hxxps://bingo53.com/5b2b0Jjs/ - 取得日:2025年10月10日(約1年前)。登録期限は2026年10月10日で、あと1日です。登録会社は中国のJIANGSU BANGNING SCIENCE & TECHNOLOGY CO. LTDでした。調査ツール上の表示は「Registered And No Website(サイトなし)」でした。
- IP:
43.164.137.93。回線の持ち主は中国のTencent(テンセント)系のホスティング業者で、同じIPに他の約20サイトが載っているとWhoisツールは示しています。所在地は、IP調査サイトでは韓国・ソウル特別市、Whoisツールでは韓国・京畿道と表示され、細かい場所は一致しませんでした。ここでは「韓国」と判断しました。
このドメインは登録期限(10月10日)が目前です。期限が切れればこのリンクも使えなくなる可能性がありますが、更新や別ドメインへの切り替えで、攻撃が続く可能性もあります。
ステップ2:セキュリティソフトが、危険と判定
ボタンの先にアクセスすると、ウイルスバスタークラウドがブロックしました。
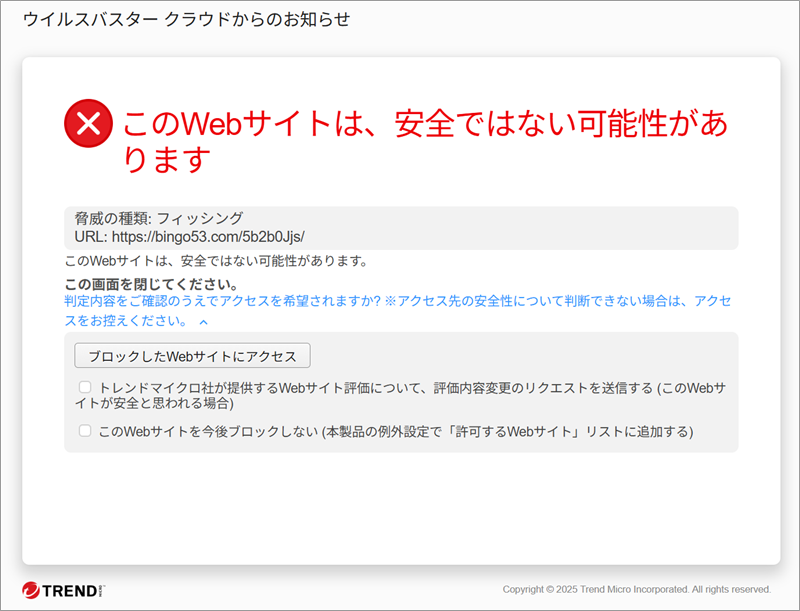
▲ ウイルスバスタークラウドの警告画面
こうした画面が出たら、そのまま閉じてください。ただ、新しい偽サイトは判定が間に合わないこともあります。ソフトに頼りきらず、ボタンを押さないのが一番の防御です。
ステップ3:偽ログイン画面はなく、Google検索の画面に誘導された
これまで当サイトで調べた同種のメールでは、本物そっくりの偽ログイン画面が出てきました。今回は、ブロック画面の後、アダルト系の語句で検索したGoogleの検索結果ページに誘導されました。カード番号などを入力させる画面は、確認できませんでした。クローキング(見る人によって表示を変える動き)もありませんでした。
なぜこの画面に飛ばされるのかは、分かりません。偽サイトがすでに停止されているのか、別の条件で飛ばし先を切り替えているのかは、確認できていません。
ただし、リンク先は攻撃者があとから入れ替えられます。今回は偽の入力画面がなかったからといって、安全とは言えません。メールのボタンは押さないのが原則です。
送信元ドメインは、期限切れの状態で使われていた
今回の送信ドメイン thebagelboyclub.com は、Whoisでは2024年8月3日に取得され、登録期限は2026年8月3日でした。現在の状態は「clientHold/pendingDelete」(利用停止・削除待ち)で、「Deleted And Available Again(削除され、再び取得できる状態)」とも表示されています。最終更新日は10月5日です。このメールが送られた10月8日の時点で、すでにこの状態だった可能性があります。
つまり、期限切れで止まっているはずのドメインが、差出人のアドレスとして使われ続けているとみられます。SPFの記録が見つからなかったのも、このためかもしれません。
この2つのドメインは、当サイトの過去記事にも登場していました。名義を変えながら、同じドメインが送信元として使われ続けています。
- 6月24日・27日(国勢調査を装うメール):
gaitameonline.comが送信元。27日の記事の集計では、送信元ドメインの内訳にthebagelboyclub.com(14件)とgaitameonline.com(13件)が並んでいました。
▶ 6月24日の記事/6月27日の記事 - 7月7日(アメリカン・エキスプレスを装うメール):
thebagelboyclub.comが送信元。
▶ 7月7日の記事 - 7月15日(宝くじの公式を装うメール):
thebagelboyclub.comが送信元。
▶ 7月15日の記事 - 9月7日(ヨドバシ・ドット・コムを装うメール):
thebagelboyclub.comが送信元。このときも本文にテンプレート変数が残っていました。今回とは別のメールで、行き先のドメインも別でした。
▶ 9月7日の記事 - 10月9日(三井住友カードを装うメール):
thebagelboyclub.comが5通、gaitameonline.comが2通。
▶ 10月9日の記事
国勢調査、アメックス、宝くじ、ヨドバシ、三井住友カード、そして再びヨドバシ。名義は変わっても、送信元は同じです。差出人の名前ではなく、ドメインを見る習慣が身を守ります。
あわせて読みたい
同じヨドバシ・ドット・コムを装った、別のメールの記事です。
▶ 「ヨドバシ・ドット・コム:お支払い方法をご確認ください」は詐欺!送信ドメインは2ヶ月前のAMEX詐欺と同一、テンプレート変数の露出も
注意点と対処法
- メールのボタンやリンクは開かず、返信もしないでください。そのまま削除して大丈夫です。
- お支払い方法やアカウントの状態が気になるときは、メールからではなく、ご自身のアプリや、ブックマークしておいた公式サイトから確認してください。
- 件名が違っても、「カード」「お支払い方法」「利用停止」といった言葉で不安にさせてボタンを押させる手口は同じです。
- 本文に「{{to_email}}」のような、見慣れない記号や言葉が残っているメールは、詐欺を疑う手がかりになります。
- もしカード情報を入力してしまったら、すぐにカード裏面の連絡先に電話して、利用停止や再発行の相談をしてください。身に覚えのない利用明細がないかも確認しましょう。
- ヨドバシカメラも、なりすましメールへの注意を公式に呼びかけています。
▶ 【重要】ヨドバシカメラを装ったフィッシングサイトやメール(なりすましサイト・メール)にご注意ください(ヨドバシ.com) - 困ったときの相談先として、消費者ホットライン(188)や、警察相談専用電話(#9110)があります。
「アカウントが停止される」と言われると、誰でも慌ててしまいます。ドキッとしたのは、あなたの落ち度ではありません。立ち止まって確かめるだけで、被害は防げます。
まとめ:「お支払い方法の更新」は、メールのボタンから開かない
差出人の名前が本物そっくりでも、ドメインは別でした。同じメールを受け取った家族や友人にも、知らせてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照:ip-sc.net