【警告】Apple「Appleアカウントへのサインイン通知」は偽メール!件名と本文が食い違い、プレビュー文には中国語が混入
iCloudの容量が足りなくなったり、サブスクの更新日が近づいたりすると、Appleからの通知が気になるものです。そんな心理を狙った「Apple」名義の偽メールが届きました。件名と本文が食い違い、さらにプレビュー文に中国語が混ざっているという、少し変わったメールです。
📋 HEARTLAND-LAB SECURITY REPORT
Appleを名乗る
「Appleアカウントへのサインイン通知」
概要:件名は「サインイン通知」なのに、本文では「お支払い方法の確認が必要です」と迫るメールです。iCloud+の更新日を示して不安をあおり、ボタンを押させようとします。ボタンのリンクは、追跡用の中継サイトを経由して、最終的にGoogle検索のページに移動しました。
| 件名 | Appleアカウントへのサインイン通知 |
| 受信日時 | 2026年10月5日(月)09:20 |
| 差出人(画面の表示) | 「Apple サポート」 |
| 実際の送信ドメイン | bztpmt.whllwq[.]com(Appleとは無関係のドメイン) |
| 送信元IP | 34.85.41.238(Google Cloud/東京都渋谷区の登録) |
| SPF/DKIM | SPFは pass(通ったのは攻撃者側のドメインで、Appleではありません)/DKIM署名はあるが、検証結果の記録なし |
| 添付ファイル | なし |
| 誘導先 | hxxps://u62132.zilujy[.]com/r/…(追跡用の中継。最終的にGoogle検索ページへ) |
| 中継サーバー | 34.104.130.180(Google Cloud/東京都渋谷区の登録) |
| クローキング | なし(端末による表示先の切り替えは確認されませんでした) |
| 危険度 | ★★★☆☆(現時点では偽サイトは出ませんでしたが、追跡や後からの差し替えのおそれがあります) |
| 手口の巧妙さ | ★★☆☆☆(正規風の部品は多いが、件名と本文の食い違いや中国語の混入など粗さが目立つ) |
※メールヘッダー詳細は個人情報保護のため非掲載
⚠ これはAppleからの正規メールではありません
ボタンもリンクも押さないでください。返信も不要です。「更新日が今日」「支払い方法の確認が必要」と言われても、慌てなくて大丈夫です。
届いたメールの内容
実際に届いたメールの文面を再現します。「Apple Account」の下に表示されていた受信者のメールアドレスは、個人情報保護のため伏せています。※メールヘッダー詳細は個人情報保護のため非掲載です。
件名:Appleアカウントへのサインイン通知
送信者:Apple サポート

Appleからの大切 なお知らせ | お支払い方法の確認能够得到ます

お支払い方法の確認が必要です

Apple Account
(受信者のメールアドレス)

クレジットカードの情報を確認する必要があります。

注文番号:MVL8iR2Mzs
書類番号:159860801218
商品:iCloud+(200GB) ¥450
更新日:2026-10-05

[ お支払い情報を確認する ]

Design by 2026 Apple Inc.
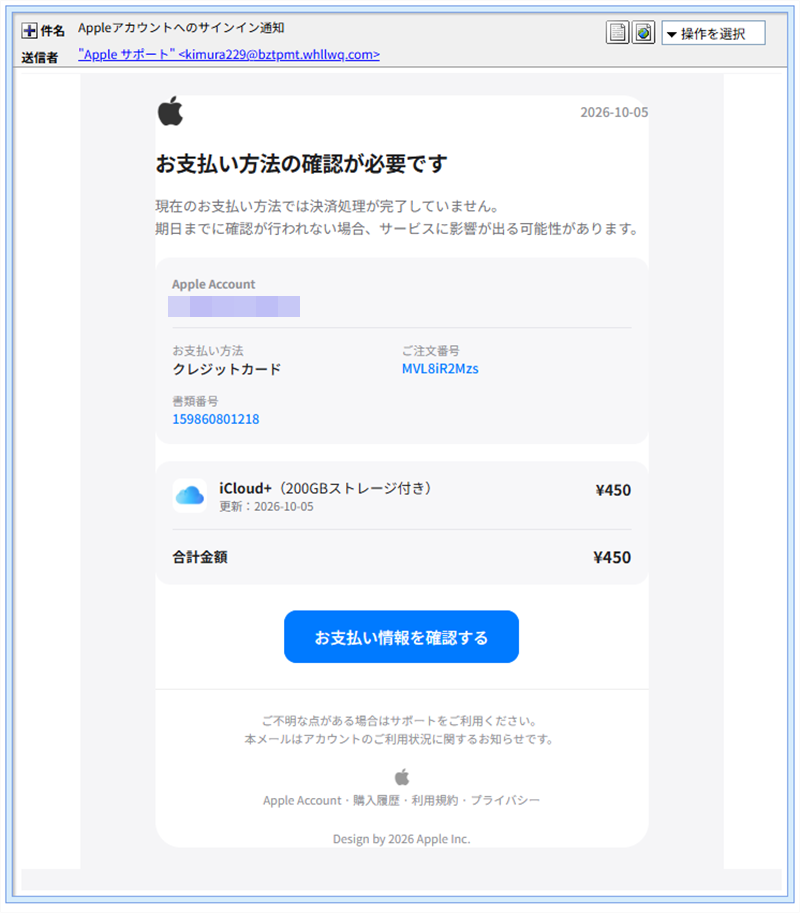
▲ 実際に届いたメールの画面(受信者のアドレスは伏せています)
まず目に付くのは、件名と本文の食い違いです。件名は「サインイン通知」ですが、本文に出てくるのは「サインイン」ではなく「お支払い方法の確認」。件名と中身が別の文面の使い回しのように見えます。「サインインした覚えがない」と不安になった人にも、「支払い方法」と言われて焦った人にも、とにかくボタンを押させたい作りと考えられます(推測)。
さらに、注文番号や書類番号まで書かれていますが、これは本物らしく見せる飾りです。末尾の「Design by 2026 Apple Inc.」という書き方も、本物のAppleのメールで見かける表記とは言えません。
プレビュー文に混ざっていた中国語
メールソフトの一覧に出る冒頭の一行(プレビュー文、プレヘッダー)を、TEXT表示で確認したところ、次の文字列が出てきました。
Appleからの大切 なお知らせ | お支払い方法の確認能够得到ます

▲ TEXT表示にすると、冒頭に中国語「能够得到」が混ざっていた
「確認能够得到ます」の部分は、日本語の「確認できます」に近い意味の中国語です。日本語の文を機械的に作ったり、別の言語から変換したりした際に、混ざった可能性があります(推測)。本物のAppleが、日本向けのメールにこのような文字列を入れることは考えにくいでしょう。また、「大切 なお知らせ」の途中にも不自然な空白があります。
送信ルートと偽装の見破り方
詳しく調べると、「Appleから届いたように見せる細工」が重ねられていました。※メールヘッダー詳細は個人情報保護のため非掲載です。
| 差出人の表示 | 「Apple サポート」と見えますが、実際の送信元は Apple と無関係の bztpmt.whllwq[.]com です。 |
| 送信元のサーバー | 34.85.41.238 は、Google Cloudの貸しサーバーで、東京都渋谷区の登録でした。これはサーバーの置き場所を示すだけで、犯人の居場所ではありません。調査サイトの脅威レベルは「低」でしたが、通報実績が少ないだけの可能性があり、安全の証明にはなりません。 |
| SPF | pass(合格)と出ていますが、これは「送信元のドメイン(whllwq[.]com系)が自分で許可した」という意味です。泥棒が自分で作った合鍵で自分の家を開けても「鍵は合っている」と出るのと同じで、Appleの本物の証明にはなりません。 |
| DKIM | 署名は付いていますが、署名したのは攻撃者側のドメインです。検証結果の記録がないため、判断は保留としました。 |
| 送信ソフトの名乗り | 送信ソフトを名乗る欄が二つあり、一つは「Thunderbird」、もう一つはAndroid端末のChromeを思わせる文字列でした。同じメールを同時に二つの機器から送ることは考えにくく、名乗りがちぐはぐです。また、Message-IDはAppleの形式に似せた英数字でしたが、Appleのドメインではありません。 |
| 送信経路の記録 | 「Haraka」という、大量配信にも使えるメール送信ソフトを通った記録がありました。個人のメールソフトというより、配信用の仕組みを使っていると考えられます(推測)。 |
| 宛名 | 「Apple Account」の下に、氏名ではなく受信者のメールアドレスがそのまま入っていました(個人情報保護のため非掲載)。 |
通常の検査では見つからない「見えない文字」
このメールの本文には、画面に何も表示されない文字が大量に混ざっていました。調べたところ、「U+FE00」という見えない文字が、テキスト部分とHTML部分にそれぞれ17個ずつ入っていました。「お支払い方法」「クレジットカード」「確認が必要」といった、迷惑メール対策のフィルターに引っかかりやすい言葉のすき間に挟まれています。目的は、フィルターの言葉探しをすり抜けるためと考えられます(推測)。
📖 「U+FE00」ってなに?
「異体字セレクタ」と呼ばれる文字で、本来は「同じ漢字の字形違い」を選ぶための特別な印です。画面には何も表示されません。
ただし、「確認」と「確(U+FE00)認」は、人の目には同じ文字でも、コンピューターには別の文字列として見えます。そのため、言葉の検索で見つけにくくなります。
どうやって見つけたか:メールのソース(原文)を、文字コードを表示できるプログラムに貼り付けて確認しました。画面では見えない「U+FE00」が、番号でそのまま表示されます。ちなみに、見えない文字を探す一般的な検査では「U+200B」などが有名ですが、今回の文字は別の種類で、見落とされやすいものです。
📖 「プレヘッダー」ってなに?
メールの一覧画面で、件名の隣に小さく出る冒頭の一行のことです。メールを開く前に目に入るため、正規のメールでも、詐欺メールでも、人の注意を引くために使われます。
今回はこの一行に、中国語の文字が混ざっていました。
📖 「SPF」と「DKIM」ってなに?
SPF:「このドメインのメールは、この場所のサーバーから送られたものだけが本物です」という、送り主ドメインの持ち主が登録する名簿です。
DKIM:メールに付ける電子的な封印です。どちらも「合格」と出ても、それが誰のドメインに対する合格なのかを見ないと、本物の証明にはなりません。
リンクの先を調べてみると
① 追跡用の中継サイトを経由
ボタン「お支払い情報を確認する」のリンクは、Appleではなく u62132.zilujy[.]com というドメインでした。しかも、受信者のメールアドレスの表示部分にも、別の追跡用リンクが仕込まれていました。リンクの末尾の長い文字列は、誰が押したかを見分けるための目印と考えられます(推測)。中継サーバーの 34.104.130.180 は、Google Cloudの東京の登録でした。調査サイトの脅威レベルは「低」です。
② 最終的な行き先はGoogle検索ページ
実際にリンクを開くと、偽のログイン画面ではなく、Google検索のページに移動しました。クローキング(端末ごとの表示先の切り替え)も確認されませんでした。
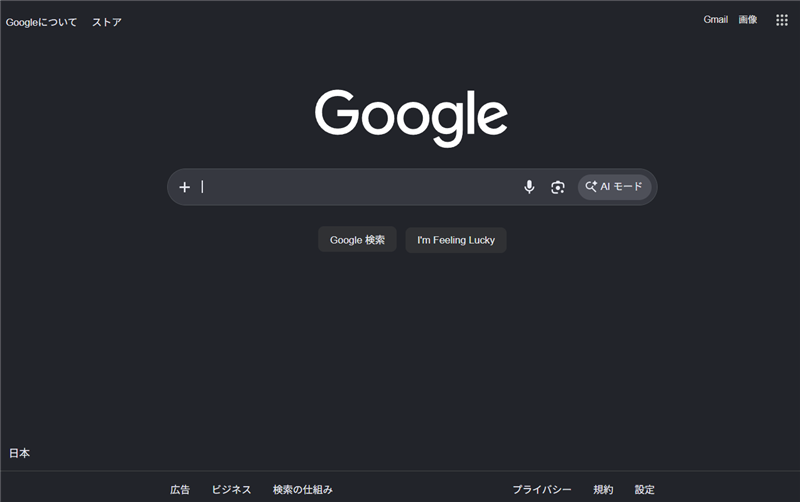
▲ リンクを開いた先は、Google検索のページだった
ここで油断しないでください。偽サイトが出なかった理由は、確かめられていません。考えられるのは、①誰がクリックしたかを記録するだけの仕掛け、②偽サイトの準備前で、あとから行き先を差し替える、③調査用の端末を見分けて、わざと無害なページを見せているといったことです(いずれも推測)。つまり、今は無害に見えても、押した事実が相手に伝わり、「このアドレスは生きている」と知られるおそれがあります。
なお、当サイトでは、安全のため、これ以上の操作は行っていません。
関連記事
Apple/iCloudを装う偽メールは、これまでにも確認しています。あわせてご覧ください。
注意点と対処法
- メールのボタンやリンクを押さないでください。サブスクや支払い方法が気になるときは、メールとは別に、iPhoneやiPadの「設定」アプリにある、自分のApple Accountの画面から確認しましょう。
- 「サブスクリプション」の項目を見れば、今契約しているサービスと、次の更新日・金額が確認できます。メールの内容(iCloud+ 200GB ¥450)と、実際の契約が合っているかを見比べてください。
- 件名と本文が食い違っている、日本語に外国語が混ざっている、といったメールは、それだけで疑う材料になります。
- 注文番号や書類番号が書いてあっても、本物の証明にはなりません。番号は誰でも書けます。
- もしボタンを押してしまっても、今回の行き先はGoogle検索でした。ただし、メールアドレスが「生きている」と知られた可能性があるため、今後の不審なメールには、いっそう注意してください。
- もしApple Accountのパスワードやカード情報を入力してしまった場合は、責める必要はありません。落ち着いて、次の順に対応してください。
① Apple Accountのパスワードを、設定アプリから直ちに変更する。
② 同じパスワードを使い回している他のサービスも、すべて変更する。
③ カード会社に連絡して、利用の確認や再発行の相談をする。
④ 不安が残るときは、警察相談専用電話(#9110)や消費者ホットライン(188)に相談する。 - 同じようなメールが届いたら、家族や友人にも教えてあげてください。
まとめ
今回のメールは、「サインイン通知」と「お支払い方法の確認」という食い違った文面で不安をあおり、ボタンを押させようとする手口でした。プレビュー文の中国語や、検査をすり抜けるための見えない文字、ちぐはぐな送信ソフトの名乗りなど、見破る手がかりが多く残っています。リンクはGoogle検索に移動するだけでしたが、押した事実が伝わる点では、油断できません。
メールのリンクは押さず、設定アプリから自分で確認する。この習慣が、いちばんの守りです。この情報が、身近な誰かの被害を防ぐことにつながれば幸いです。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には IP調査兵団(ip-sc.net) を参照しています。
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【閲覧注意】実録公開!「JCBポイント確認のご請求」は資産強奪の犯行予告だった
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった